
Beyond Gravity: Was Zulieferer jetzt prüfen sollten
Beyond Gravity, der bundeseigene Schweizer Hersteller von Bauteilen für Trägerraketen und Satelliten, hat am 12. August 2026 schädliche Aktivitäten in seiner IT bemerkt und den gezielten Angriff Anfang Oktober öffentlich gemacht. Laut GPK-Präsidentin Maya Graf sind Daten abgeflossen, laut SRF vermuten Firma und Bund intern China als Urheber. Wer in Deutschland, Österreich oder der Schweiz Komponenten für Raumfahrt, Luftfahrt oder Verteidigung fertigt, sollte jetzt drei Dinge prüfen: wie lange die eigenen Logs zurückreichen, ob alle Edge Devices gepatcht sind und ob die Fertigung von der Büro-IT getrennt ist.
Was über den Angriff bekannt ist
Die Firma spricht von einem gezielten Angriff durch einen mutmaßlich „hochprofessionellen Akteur“ (Blick). Untersucht wird der Vorfall mit dem Bundesamt für Cybersicherheit (BACS) und Mandiant (Inside IT). Zwischen erstem Verdacht und öffentlicher Meldung lagen knapp zwei Monate. Ein Sprecher begründete das mit „Gründlichkeit vor Schnelligkeit“, eine voreilige Mitteilung hätte die Forensik gefährden können.
Seit dem 15. Oktober berichtet SRF, dass Firma und Bund nach Aussage mehrerer Beteiligter China verdächtigen. Offiziell bestätigt ist das nicht: Die Herkunft des Angreifers bleibt laut Firma Gegenstand laufender Abklärung (Netzwoche). Welche Daten abgeflossen sind, ist nicht bekannt. Zu Produktion oder OT gibt es keine Angaben.
Den laufenden Stand mit allen Quellen führe ich im Vorfall-Lagebild zu Beyond Gravity.
Warum Zulieferer ein bevorzugtes Ziel sind
Beyond Gravity beliefert laut SRF das Ariane-Programm und die NASA, in Emmen entstehen Verkleidungen für Trägerraketen, die die Satelliten im Inneren schützen. Bei einem Zulieferer liegen Konstruktionswissen, Programmstände und Kundenkontakte oft weniger gut geschützt als beim Endkunden.
Das Muster kennt man. Die Mutter RUAG wurde 2014 bis 2016 mit Malware der Turla-Familie ausspioniert, laut GovCERT-Bericht flossen mindestens 23 GB Daten ab. Die chinesische Gruppe RedNovember griff laut Recorded Future von Juli 2024 bis Juli 2025 Behörden, Rüstungs- und Raumfahrtfirmen sowie europäische Fertiger an, vor allem über frisch bekannte Lücken in Edge-Geräten wie VPN-Gateways und Firewalls (SecurityWeek).
Als Max Gilg, OT-Cybersecurity-Experte aus Rosenheim, sehe ich das so: „Spionage legt keine Anlage still. Sie hinterlässt Spuren in den Logs, und wer die nur ein paar Wochen aufhebt, kann später nicht mehr klären, wie die Angreifer hereinkamen und was sie mitgenommen haben.“
Was das für Fertiger in Bayern, Österreich und der Schweiz bedeutet
In der Grenzregion um Rosenheim, Salzburg und Tirol sitzen viele Mittelständler, die Teile für Luftfahrt, Raumfahrt und Verteidigung fertigen oder Maschinen dafür bauen. Beyond Gravity selbst fertigt auch in Österreich, am Standort Berndorf in Niederösterreich entstehen thermische Isolationen und Mechanismen für Satelliten (vienna.at). Ein Hinweis, dass der Standort vom Angriff betroffen ist, liegt nicht vor.
Für Produktionsleiter steht eine Frage am Anfang: Läuft die Fertigung weiter, wenn die IT für die Forensik abgeschaltet oder streng überwacht werden muss? Die Instandhaltung sollte wissen, wer per Fernwartung auf Maschinen und Steuerungen zugreift und ob Servicelaptops und USB-Sticks kontrolliert ins Werk kommen. IT-Leiter müssen klären, wo Konstruktionsdaten, Maschinenprogramme und Prüfprotokolle liegen. Einkäufer können über den Cyber Resilience Act (CRA) und NIS2 von ihren eigenen Lieferanten Nachweise verlangen.
Drei Dinge, die Sie jetzt prüfen sollten
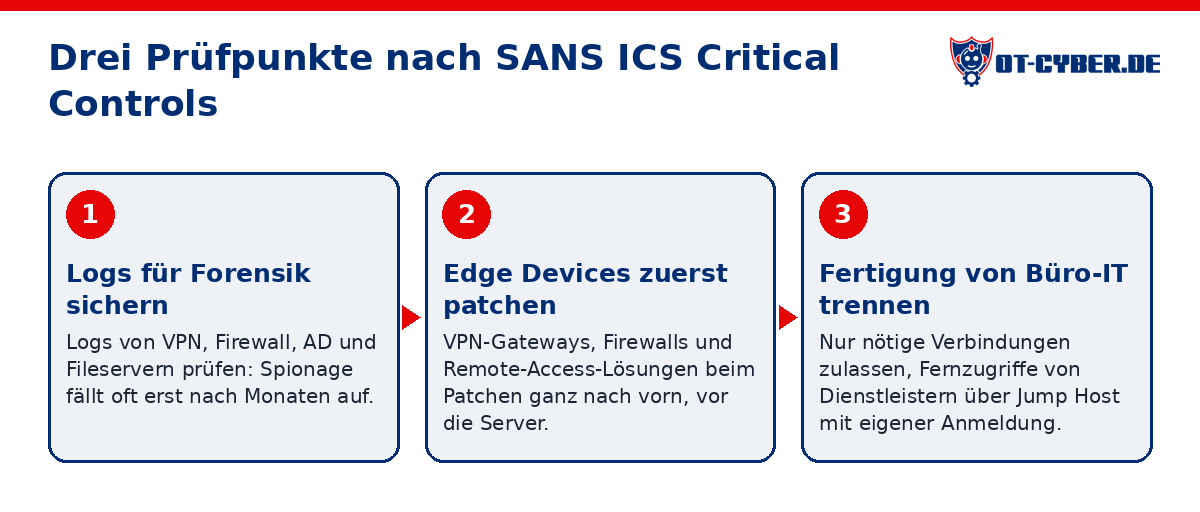
Ich ordne die Schritte den SANS Five ICS Cybersecurity Critical Controls zu. Mit KI-Unterstützung schaffen das auch kleine Teams.
- Logs, die für eine Forensik reichen (CC1, ICS Incident Response; CC3, Network Visibility & Monitoring): Prüfen Sie, wie weit die Logs von VPN, Firewall, Active Directory und Fileservern zurückreichen. Spionage wird oft erst nach Monaten entdeckt. Wer nur wenige Wochen speichert, steht dann ohne Spuren da. Unsere Angriffserkennung in OT-Netzen (SzA) sammelt die Daten auch aus der Fertigung.
- Edge Devices zuerst patchen (CC5, Risk-Based Vulnerability Management): VPN-Gateways, Firewalls und Remote-Access-Lösungen sind ein häufiger Einstieg. Sie gehören beim Patchen ganz nach vorn, vor die Server im Rechenzentrum. Unterstützung gibt es im OT-Schwachstellen-Management.
- Fertigung von der Büro-IT trennen (CC2, Defensible Architecture; CC4, Secure Remote Access): Legen Sie fest, welche Verbindungen zwischen Büro und Fertigung wirklich nötig sind, und führen Sie Fernzugriffe von Dienstleistern über einen Jump Host mit eigener Anmeldung. Grundlage ist ein aktuelles OT-Asset-Inventar.
Wenn es schon brennt, ist unsere OT-Notfallhilfe rund um die Uhr erreichbar.
Was noch offen ist
Täter, Einstiegsweg und Umfang des Datenabflusses sind offiziell nicht bestätigt. Ob die Fertigung bei Beyond Gravity betroffen ist, ist ebenfalls offen. Ich aktualisiere das Lagebild, sobald es Neues gibt. Die drei Prüfpunkte gelten trotzdem schon heute, ganz gleich, wer am Ende hinter dem Angriff steht.
Häufige Fragen
Was ist bei Beyond Gravity passiert?
Der bundeseigene Schweizer Raumfahrtzulieferer hat am 12. August 2026 schädliche Aktivitäten in seiner IT bemerkt und den gezielten Angriff Anfang Oktober öffentlich gemacht. Die Forensik läuft mit dem BACS und Mandiant. Laut GPK-Präsidentin Maya Graf sind Daten abgeflossen, laut SRF vermuten Firma und Bund intern China. Offiziell bestätigt sind Täter und Umfang nicht.
Ist die Produktion bei Beyond Gravity betroffen?
Dazu gibt es keine Angaben. Die Firma spricht nur von ihrer IT-Umgebung, und kein Bericht nennt Ausfälle oder Schäden in der Fertigung.
Was sollte ich als Produktionsleiter eines Zulieferers jetzt prüfen?
Ob die Fertigung weiterläuft, wenn die Büro-IT abgeschaltet werden muss, wo Konstruktionsdaten, Maschinenprogramme und Prüfprotokolle liegen und wer per Fernwartung auf Maschinen und Steuerungen zugreifen kann.
Wer hilft Zulieferern in Bayern, Österreich und der Schweiz bei der OT-Sicherheit?
OT-Cyber.de mit Max Gilg aus Rosenheim unterstützt Fertiger in DACH bei Asset-Inventar, Segmentierung, Angriffserkennung und Incident Response, vor Ort mit eigenem Team.