OT-Sicherheit, die umgesetzt wird
Wir beraten nicht nur, wir setzen um, so wie an unserer eigenen Maschine. Herstellerunabhängig, mit einem Team aus Anlagenelektronik und IEC-62443-Fachleuten, seit über 15 Jahren an Anlagen und Maschinen. Zum Pauschalpreis, den Sie vorher kennen.
Notfall? 24/7: +49 8031 8603164
Unser Ansatz: die fünf Controls, die wirklich zählen
Wir richten jede Empfehlung an den SANS Five ICS Cybersecurity Critical Controls aus, fünf Maßnahmen, abgeleitet aus realen Angriffen auf Anlagen. Mit KI ist das heute auch für kleine Teams machbar.
ICS Incident Response
Notfallplan für den Betrieb, geübt, nicht nur geschrieben
Defensible Architecture
Verteidigbare Architektur: Segmentierung, Zonen, kontrollierte Übergänge
ICS Network Visibility & Monitoring
Sichtbarkeit im OT-Netz: sehen, was passiert, Angriffserkennung
Secure Remote Access
Sicherer Fernzugang: MFA, Freigabe im Einzelfall, Protokollierung
Risk-Based Vulnerability Management
Risikobasiertes Schwachstellen-Management: patchen, was wirklich zählt
Wobei wir helfen
Betreiber von Anlagen und Produktion
Von der Bestandsaufnahme bis zur Umsetzung durch unsere Anlagenelektroniker.
- OT-Security-Beratung
- NIS2-Umsetzung inklusive Produktion
- IEC 62443-3-2/3-3: Umsetzung in der Produktion
- Sichere Fernwartung für Maschinenlieferanten
- Angriffserkennung in OT-Netzen (SzA)
Hersteller: Maschine und Anlage als Produkt
Fit für Cyber Resilience Act und neue Maschinenverordnung, und sicher im Feld.
- Maschinenverordnung: Cybersicherheit ab 20.01.2027
- CRA as a Service
- IEC 62443-4-1/4-2 für Hersteller
- Meldestelle für Schwachstellen (PSIRT) aufbauen
- IEC 62443-2-4 für Integratoren
- Schulung Servicetechniker: sicher in Betrieb nehmen
Für alle
Notfallbereitschaft, Lagebild und Trainings, für jede Größe.
Schwerpunkte: OT-Security-Beratung · OT-Schwachstellenmanagement · Cyber Resilience Act Compliance · OT Incident Response · OT-Security-Schulung
OT-Lage aktuell
🛡 OT-Briefing 07:16 (Claude Research) • [Relevanz hoch] 🔄 UPDATE: **PHP2Shell: Siemens RUGGEDCOM APE1808 betroffen, Patch nur über den Siemens-Support (SSA-566512, 23.10.)**: Siemens hat am 23.10. ei …
Aktuelles Lagebild
Gesamtbewertung
Die Lage ist hoch, weil mehrere Zero-Days in Fernwartungs- und WAN-Produkten aktiv ausgenutzt werden, die dort, wo sie als Fernwartungszugang genutzt werden, direkt vor der Leittechnik stehen. Zuerst kommen BeyondTrust (patchen, Zugangsdaten wechseln, Spuren suchen) und die Härtung der SPS-Webserver, für die es für einen großen Teil der Produkte noch keinen Fix gibt.
Wichtigste Meldungen
- KRITISCH · BeyondTrust Remote Support: Zero-Day vor der Veröffentlichung ausgenutzt, KEV seit 16.10. (CVE-2026-102764)
- HOCH · Siemens SIMATIC S7-1500 und ET 200SP: acht CVEs im Webserver (Typen laut CISA: Eval Injection und Cross-Site Scripting), für einen großen Teil der Produkte noch kein Fix (ICSA-26-295-14)
- HOCH · FBI, CISA, US Secret Service, LKA Rheinland-Pfalz und britische Behörden warnen vor SafePay-Ransomware (AA26-293A)
Regionen
Salzburg
Kurze Wege über die Grenze, für Versorger und Industrie im Land Salzburg.
Tirol
Von Kufstein bis Innsbruck, OT-Security für Anlagen und Maschinen in Tirol.
Neu im Blog
PHP2Shell in OT-Anlagen: warum die Lücke Jahre bleibt
PHP2Shell (CVE-2026-109618/-109619) wird breit angegriffen. Max Gilg erklärt, welche OT-Geräte PHP nutzen und was Betreiber jetzt tun sollten.
Vorfall-Lagebild: PHP2Shell: Folgen für OT, Anlagen und Firewalls
Lagebild zu „PHP2Shell: Folgen für OT, Anlagen und Firewalls“: was bekannt ist, was offen ist und was wahrscheinlich passiert ist.
KI in der OT-Verteidigung: Was jetzt wirklich hilft
Angreifer nutzen KI bereits gegen SPSen und Industrieanlagen. Max Gilg aus Rosenheim zeigt, wie Betreiber und Maschinenbauer KI sicher zur Verteidigun
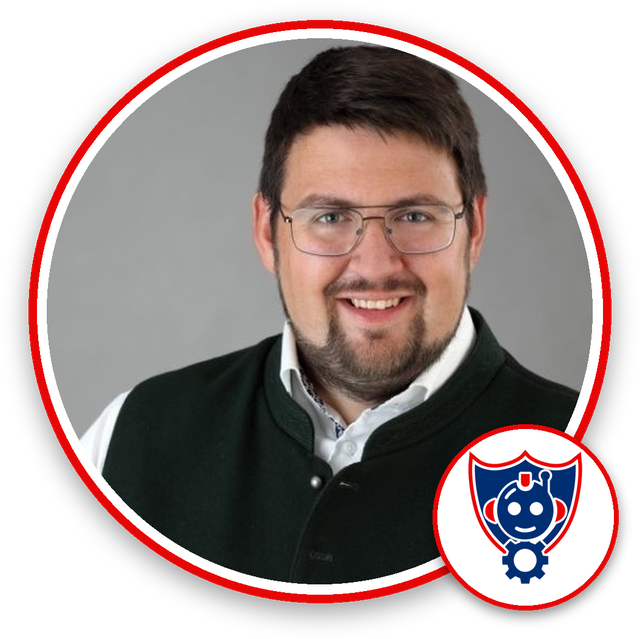
Warum ich OT-Cybersecurity mache
Ich bin Max Gilg, OT-Cybersecurity-Experte aus Rosenheim. Mit meinem Team schütze ich Anlagen, Maschinen und Produktionen in Bayern, Salzburg und Tirol vor Cyberangriffen.
Wird eine Anlage angegriffen, trifft das nicht nur einen Betrieb. Fallen Wasser, Energie oder die Produktion vor Ort aus, spüren das die Menschen in der ganzen Region.
Regeln wie der Cyber Resilience Act (CRA) und NIS2 sind richtig und nötig. Doch viele kleine und mittlere Betriebe haben weder Zeit noch Fachleute, sie umzusetzen. So wird aus einer guten Regel schnell eine Gefahr für ihre Existenz.
Diese Betriebe brauchen keinen Berater, der erklärt, was sie alles nicht können. Sie brauchen jemanden, der anpackt: Was ein Kunde nicht selbst umsetzen kann, setzen wir für ihn um, pragmatisch, nach IEC 62443 und auch mit kleinem Budget.
Dafür arbeite ich mit einem Team aus Elektrikern, Elektronikern, Informatikern, Incident Respondern und Auditoren. Mein Team setzt die Projekte vor Ort um, ich stehe mit meinem Namen für jedes Ergebnis.
Mein Wissen aus über 15 Jahren Arbeit an Anlagen, Maschinen und ihrer Digitalisierung setze ich dafür ein, dass Betriebe und Menschen in unserer Region geschützt sind und gut aufgestellt in die Zukunft gehen.
Max Gilg, OT-Cybersecurity-Experte, Rosenheim
Branchen mit abgeschlossenen Projekten
Für Redaktionen
Hintergründe, Lagebilder, O-Töne und Pressefotos finden Sie im Pressebereich →
Kontakt
OT Cyber, Inhaber Maximilian Gilg
Am Esbaum 12
83022 Rosenheim
Telefon: +49 8031 8603164
E-Mail: akademie@ot-cyber.de
Zuletzt aktualisiert: 24.10.2026