
CC3 für Netzbetreiber: Sehen, was im OT-Netz passiert
Wer in Deutschland ein Strom- oder Gasnetz betreibt, muss sich darauf einstellen, erkennen zu können, was in Leittechnik, Fernwirktechnik und Umspannwerken passiert. Mit der NIS2-Umsetzung stehen die IT-Sicherheitspflichten für Energieversorgungsnetze in den §§ 5c bis 5e EnWG. Der IT-Sicherheitskatalog nach § 5c muss Vorgaben zum Einsatz von Systemen zur Angriffserkennung (SzA) enthalten (§ 5c EnWG). Was das im Einzelnen für Ihren Betrieb heißt, legt die Bundesnetzagentur im Katalog fest. Mein Rat: Fangen Sie mit passivem Monitoring an den kritischsten Systemen an, also an Fernwirk-Gateways, RTUs, Engineering-Workstations und Historian. Das ist SANS Critical Control 3 (CC3). Ein flächendeckendes Großprojekt als Einstieg brauchen Sie nicht.
Ich bin Max Gilg, OT-Cybersecurity-Experte aus Rosenheim. In dieser Serie gehe ich die SANS Five ICS Cybersecurity Critical Controls nach Branche durch. Heute geht es um CC3 – ICS Network Visibility & Monitoring für Strom & Netze in Deutschland. Ich zeige auch, wie Stadtwerke und Verteilnetzbetreiber das mit kleinem Team schaffen.
Was verlangen NIS2, EnWG und BSI von Netzbetreibern?
- NIS2: Das NIS2-Umsetzungsgesetz wurde am 5. Dezember 2025 verkündet (Bundesregierung, openKRITIS). Betroffene Einrichtungen müssen sich beim BSI registrieren, Vorfälle melden und Risikomanagement betreiben (BSI NIS-2-FAQ). Für Betreiber nach § 5c EnWG gilt die Ausnahme in § 28 Abs. 5 BSIG: Die NIS2-Maßnahmen nach §§ 30 ff. BSIG gelten für sie nicht, stattdessen gelten die Vorgaben des EnWG. Registrierung und Meldung laufen weiter über das BSI (openKRITIS).
- EnWG: Die bisherigen Regeln aus § 11 Abs. 1a bis 1g EnWG werden aufgehoben, die Pflichten stehen künftig in den §§ 5c bis 5e EnWG (openKRITIS). Nach § 5c muss der IT-Sicherheitskatalog Vorgaben zum „Einsatz von Systemen zur Angriffserkennung nach § 2 Nummer 41 des BSI-Gesetzes“ enthalten. Die Vorschrift gilt für Betreiber von Energieversorgungsnetzen, für Betreiber von Energieanlagen, die besonders wichtige oder wichtige Einrichtungen nach § 28 BSIG sind und deren Anlage an ein Energieversorgungsnetz angeschlossen ist, sowie für Betreiber digitaler Energiedienste, die besonders wichtige oder wichtige Einrichtungen sind und den Dienst an einer Energieanlage ausüben, die an ein Energieversorgungsnetz angeschlossen ist. Den Katalog erlässt die Bundesnetzagentur im Einvernehmen mit dem BSI.
- Übergang: Den aktuellen Stand zu den bisherigen Katalogen und zum Übergang veröffentlicht die Bundesnetzagentur (Bundesnetzagentur).
- Nachweise: Wie Nachweise und Prüfintervalle künftig aussehen, klären Sie bitte mit Ihrer Prüfstelle und anhand der Festlegungen der BNetzA.
Fachliche Orientierung bietet die BSI-Orientierungshilfe zu SzA (BSI-Meldung, BSI-FAQ).
Warum reicht die Firewall an der IT/OT-Grenze nicht?
Alle folgenden Fälle sind reale, öffentlich dokumentierte Vorfälle. Labor-Ergebnisse verwende ich in diesem Beitrag nicht.
- Industroyer2: ESET hat mit Industroyer2 eine Malware analysiert, die sich gegen die Energieversorgung in der Ukraine richtete (ESET/WeLiveSecurity).
- KA-SAT: Nach dem Ausfall des Satellitennetzes KA-SAT berichtete heise über Windenergieanlagen, die nicht mehr aus der Ferne erreichbar waren. Die Betreiber standen ohne Fernüberwachung da (heise online).
- Polen (2025): CERT Polska hat einen Bericht zu Angriffen auf den Energiesektor veröffentlicht. Betroffene Anlagen, Zugangswege und Auswirkungen beschreibt CERT Polska darin (CERT Polska, The Hacker News).
- Kommunaler Versorger, USA: Laut Presseberichten zu einer Dragos-Fallstudie waren Angreifer über längere Zeit unentdeckt im Netz eines kommunalen Strom- und Wasserversorgers (The Record, Control Engineering).
Die Fälle verlaufen unterschiedlich. Gemeinsam ist ihnen: Eine Perimeter-Firewall allein zeigt wenig davon, was im OT-Netz und in der Kommunikation mit den Anlagen tatsächlich passiert.
Was bedeutet CC3 konkret für einen Netzbetreiber?
Die fünf Critical Controls beschreibt SANS in einem Whitepaper (SANS, 2022, PDF-Kopie, Dragos).
CC3 ist die Grundlage für die übrigen Controls. Ohne Daten gibt es keine Incident Response (CC1). Ob die Segmentierung hält (CC2), zeigt nur das Monitoring. Fernwartung, die man nicht sieht, lässt sich nicht absichern (CC4). Und ohne Inventar wird Schwachstellen-Management (CC5) zum Ratespiel.
Wie fange ich mit OT-Monitoring an, ohne den Netzbetrieb zu gefährden?
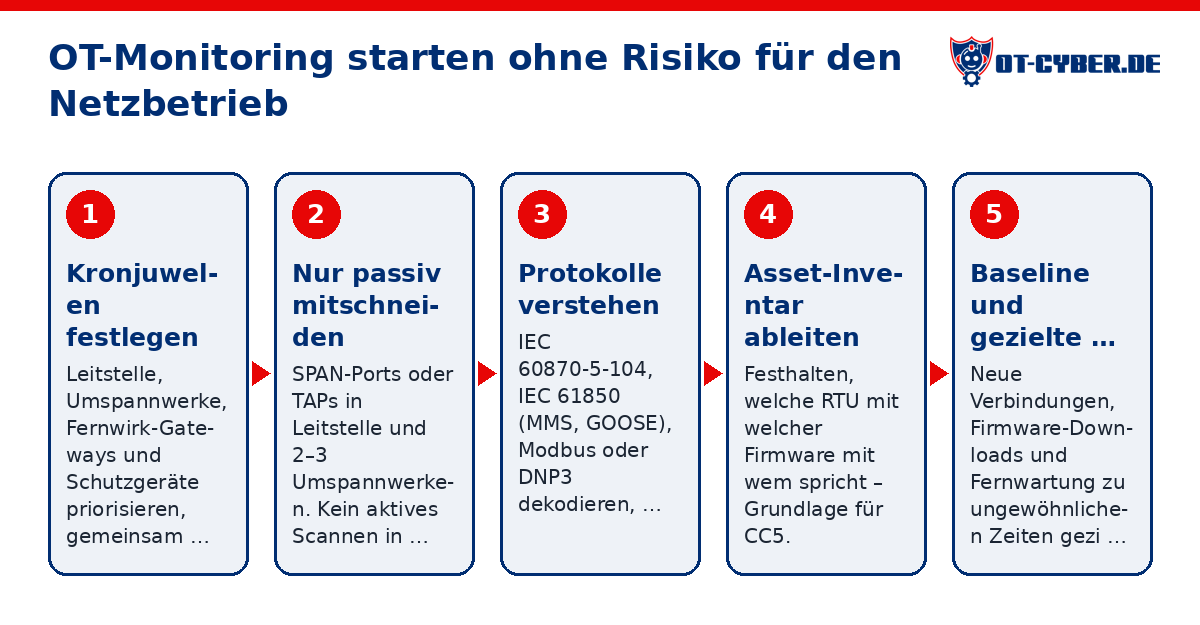
- Kronjuwelen festlegen. Welche Leitstelle, welche Umspannwerke, Fernwirk-Gateways und Schutzgeräte würden bei einem Ausfall die Versorgung gefährden? Dafür gehört die Netzführung mit an den Tisch, nicht nur die IT.
- Nur passiv mitschneiden. Setzen Sie SPAN-Ports oder TAPs in der Leitstelle und an zwei oder drei repräsentativen Umspannwerken. In laufender Fernwirktechnik wird nicht aktiv gescannt, denn ältere RTUs und Schutzgeräte kommen damit oft schlecht zurecht.
- Protokolle verstehen. Das System muss IEC 60870-5-104, IEC 61850 (MMS, GOOSE) und je nach Bestand Modbus oder DNP3 dekodieren können. Nur dann fällt ein unerwarteter Schaltbefehl auf.
- Asset-Inventar ableiten. Halten Sie fest, welche RTU mit welcher Firmware mit wem spricht. Das ist die Grundlage für CC5: Ein Advisory zu einer RTU-Baureihe können Sie nur bearbeiten, wenn Sie wissen, wo diese Geräte stehen.
- Baseline und gezielte Alarme. Fernwirkverkehr ist sehr regelmäßig. Neue Verbindungen, Firmware-Downloads außerhalb von Wartungsfenstern und Fernwartungs-Sessions zu ungewöhnlichen Zeiten fallen deshalb auf. Fernwartungszugänge und Mobilfunkrouter gehören ausdrücklich dazu (CC4).
- Alarm mit Reaktion verknüpfen. Wer bekommt den Alarm um 3 Uhr nachts? Wer darf eine Station trennen? Diese Fragen beantwortet CC1 ICS Incident Response.
KI-gestützte Auswertung kann auch kleinen Stadtwerken dabei helfen. Die KI sortiert Alarme vor, fasst Protokolle zusammen und gleicht Advisories mit dem Inventar ab. Die Entscheidung trifft weiter ein Mensch.
Was bringt Netzwerk-Monitoring der Instandhaltung?
Wer den OT-Verkehr sieht, erkennt, wann ein Servicelaptop in der Station auftaucht und welcher Dienstleister per Fernwartung auf welches Gerät zugreift. Nach einem Gerätetausch sieht man außerdem, ob die Firmware zum Ersatzteil passt. Störungen lassen sich so schneller eingrenzen. Nach einem Vorfall ist klarer, welche Systeme für den Wiederanlauf sauber sind.
Welche Security-Anforderungen schreibe ich in die Ausschreibung für Fernwirktechnik?
In die Ausschreibung gehören dokumentierte Kommunikationsbeziehungen, Logging-Fähigkeit, eine SBOM und ein Prozess für Security-Advisories. Prüfen Sie, ob Ihre Fernwirktechnik unter den Cyber Resilience Act (Verordnung (EU) 2024/2847) fällt, und halten Sie Ihre Anforderungen unabhängig davon am besten gleich im Vertrag fest.
Was heißt das für Netzbetreiber in Bayern?
Für Stadtwerke und regionale Verteilnetzbetreiber in Bayern, die neben dem Netz auch PV-, Wind- oder Speicheranlagen betreiben, gilt das besonders. Hängen viele kleine Anlagen mit ähnlichen Edge-Geräten an derselben Leitstelle, wiederholen sich auch die Schwachstellen. Mit CC3 erkennen Sie solche Muster früher.
Wer hilft bei Angriffserkennung im Netzbetrieb in Bayern?
Von Rosenheim aus unterstütze ich mit OT-Cyber.de Betreiber in Bayern, ganz Deutschland, Salzburg, Tirol und der übrigen DACH-Region. Dazu gehören Angriffserkennung in OT-Netzen (SzA), das OT-Asset-Inventar, das OT-Schwachstellen-Management, das OT-Lagebild, CRA as a Service und die OT-Notfallhilfe (24/7 erreichbar). Für Netzführung und Instandhaltung gibt es das Training „Cyber-Awareness für Instandhaltung und Technik“. Sie erreichen mich über die Kontaktseite.
Quellen
- https://www.gesetze-im-internet.de/enwg_2005/__5c.html
- https://www.openkritis.de/it-sicherheitsgesetz/enwg-nis2.html
- https://www.openkritis.de/it-sicherheitsgesetz/nis2-umsetzung-gesetz-cybersicherheit.html
- https://www.bundesregierung.de/breg-de/aktuelles/nis-2-richtlinie-deutschland-2373174
- https://www.bsi.bund.de/DE/Themen/Regulierte-Wirtschaft/NIS-2-regulierte-Unternehmen/NIS-2-FAQ/NIS-2-FAQ-allgemein/FAQ-zu-NIS-2_node.html
- https://www.bundesnetzagentur.de/DE/Fachthemen/ElektrizitaetundGas/Versorgungssicherheit/IT_Sicherheit/start.html
- https://www.bsi.bund.de/SharedDocs/Downloads/DE/BSI/KRITIS/oh-sza.pdf?__blob=publicationFile&v=14
- https://www.bsi.bund.de/DE/Service-Navi/Presse/Alle-Meldungen-News/Meldungen/Orientierungshilfe_Angriffserkennung_220929.html
- https://www.bsi.bund.de/SharedDocs/FAQs/DE/BSIG/Angriffserkennung/Functions/faq-systeme-angriffserkennung.html
- https://www.welivesecurity.com/2022/04/12/industroyer2-industroyer-reloaded/
- https://www.heise.de/news/Satelliten-Stoerung-Tausende-Windraeder-nicht-steuerbar-6529189.html
- https://cert.pl/uploads/docs/CERT_Polska_Energy_Sector_Incident_Report_2025.pdf
- https://thehackernews.com/2026/01/poland-attributes-december-cyber.html
- https://therecord.media/volt-typhoon-hackers-utility-months
- https://www.controleng.com/new-cybersecurity-report-reveals-year-long-intrusion-in-utility-systems/
- https://www.sans.org/white-papers/five-ics-cybersecurity-critical-controls/
- https://ciso2ciso.com/wp-content/uploads/2023/09/SANS_5_Critical_Controls.pdf
- https://www.dragos.com/blog/the-sans-ics-five-critical-controls-a-practical-framework-for-ot-cybersecurity/
- https://eur-lex.europa.eu/eli/reg/2024/2847/oj
Häufige Fragen
Müssen Stadtwerke und Netzbetreiber Systeme zur Angriffserkennung betreiben?
Ja. Nach § 5c EnWG (seit 6. Dezember 2025) gehört der Einsatz von SzA zum IT-Sicherheitskatalog für Betreiber von Energieversorgungsnetzen und von als kritisch oder wichtig eingestuften Energieanlagen. Nach altem Recht war der Nachweis erstmals zum 1. Mai 2023 fällig. Bis zum neuen Katalog gelten laut Bundesnetzagentur die bisherigen Kataloge weiter.
Stört passives OT-Monitoring den Betrieb unserer Umspannwerke?
Nein. Ein Mitschnitt über SPAN-Port oder TAP sendet nichts ins Netz. Die Spiegelports sollten Sie aber im Wartungsfenster einrichten. Laufende Fernwirktechnik wird nicht aktiv gescannt.
Sehen wir, wenn ein Servicetechniker per Fernwartung auf die Station zugreift?
Ja. Monitoring nach CC3 zeigt neue Verbindungen, Engineering-Zugriffe, Firmware-Downloads und Konfigurationsänderungen im Vergleich zur Baseline. So lässt sich auch Remote Access nach CC4 prüfen, einschließlich Mobilfunkroutern.
Welche Security-Anforderungen gehören in die Ausschreibung für Fernwirktechnik?
Dokumentierte Kommunikationsbeziehungen, Logging-Fähigkeit, eine SBOM und ein Advisory-Prozess des Herstellers. Der Cyber Resilience Act (EU 2024/2847) verpflichtet Hersteller schrittweise zu solchen Pflichten.
Wer hilft bei Angriffserkennung für Netzbetreiber in Bayern?
Max Gilg, OT-Cybersecurity-Experte aus Rosenheim, unterstützt mit OT-Cyber.de Netz- und Anlagenbetreiber in Bayern, ganz Deutschland und DACH. Er hilft bei SzA, OT-Asset-Inventar und OT-Schwachstellen-Management und bietet OT-Notfallhilfe (24/7 erreichbar).
Quellen
- www.gesetze-im-internet.de
- www.openkritis.de
- www.openkritis.de
- www.bundesregierung.de
- www.bsi.bund.de
- www.bundesnetzagentur.de
- www.dqsglobal.com
- www.bsi.bund.de
- www.bsi.bund.de
- www.bsi.bund.de
- www.upguard.com
- www.welivesecurity.com
- www.heise.de
- cert.pl
- cert.pl
- thehackernews.com
- therecord.media
- www.controleng.com
- www.cisa.gov
- www.sans.org
- ciso2ciso.com
- www.dragos.com
- www.sans.org
- www.bsi.bund.de
- medien.bsi.bund.de
- eur-lex.europa.eu