CC5 für Stromnetze Schweiz: Patchen, was wirklich zählt
Schweizer Netzbetreiber müssen sich nach dem Stromversorgungsrecht angemessen gegen Cyberbedrohungen schützen. Die Anforderungen sind nach Schutzniveau abgestuft, die Aufsicht liegt bei der ElCom (Netzwoche, 03.06.2024). In Leittechnik, Unterwerk und Fernwirktechnik lässt sich nicht alles sofort patchen, und das ist auch nicht nötig. Ein risikobasierter Ansatz heißt: Schließen Sie zuerst die Schwachstellen, die ausgenutzt werden und Ihre Steuerung erreichbar machen. Alles andere sichern Sie ab, überwachen es und patchen planbar im Wartungsfenster.
Ich bin Max Gilg, OT-Cybersecurity-Experte aus Rosenheim. In dieser Serie übersetze ich die fünf Critical Controls für einzelne Branchen. Heute geht es um Strom und Netze in der Schweiz und um CC5, mit konkreten Schritten, die auch ein kleines Team schafft.
Was verlangt die Schweiz von Netzbetreibern bei der Cybersicherheit?
Der Bundesrat hat die Revision der Stromversorgungsverordnung 2024 verabschiedet (Netzwoche, 03.06.2024). Damit werden Mindestanforderungen an die Cybersicherheit der Netzbetreiber verbindlich, abgestuft nach Schutzniveau.
Die Aufsicht liegt bei der ElCom. Wie sie diese Aufsicht ausgestaltet, welche Branchendokumente sie erwartet und welche Übergangsfristen und Zielwerte gelten, lesen Sie bitte im Original der ElCom-Vorgaben nach (ElCom Cybersicherheit).
Außerdem gilt nach dem Informationssicherheitsgesetz (ISG) eine Meldepflicht für Cyberangriffe auf kritische Infrastrukturen an das Bundesamt für Cybersicherheit (BACS). Fristen, Stichtage und mögliche Sanktionen lesen Sie bitte im Original nach (Bundesrat, 07.03.2025, law.ch).
NIS2 gilt in der Schweiz nicht direkt. Der Schweizer Weg läuft über StromVG, StromVV, ElCom und ISG.
Warum reicht „alles mit CVSS 9+ patchen“ in der Leittechnik nicht?
Ein Firmware-Update auf einem Schutzgerät oder einer RTU braucht die Freigabe des Herstellers, Tests, ein Schaltfenster und oft jemanden vor Ort. Robert M. Lee und Tim Conway beschreiben in ihrem SANS-Whitepaper (November 2022) fünf Controls, die sich an das Risikomodell einer Organisation anpassen lassen (SANS).
Wie unterschiedlich Schwachstellen wiegen, zeigt ein einfaches Beispiel: Ein Denial of Service mit mittlerem CVSS-Wert im Sammelschienenschutz ist ein Thema für die Versorgungssicherheit. Ausnutzbarkeit, Erreichbarkeit und Auswirkung zählen mehr als der CVSS-Wert. Ob Sie betroffen sind, zeigt erst das Asset-Inventar.
Wie priorisiere ich Schwachstellen in Unterwerk und Netzleitstelle?
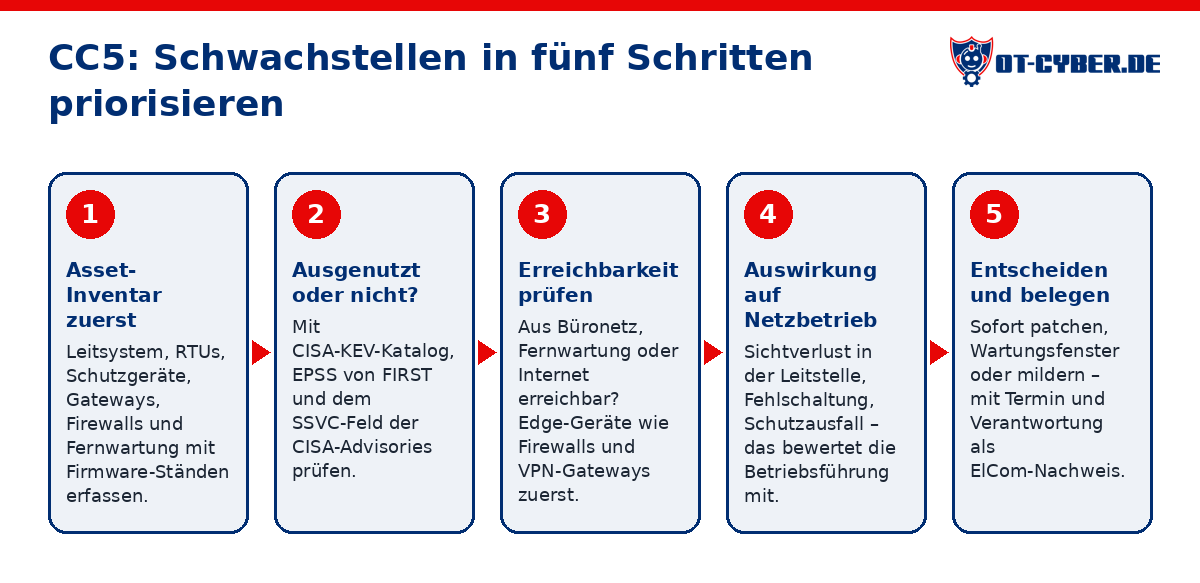
Eine sinnvolle Reihenfolge:
- Asset-Inventar zuerst: Netzleitsystem, RTUs, Schutzgeräte, Gateways, Firewalls, Engineering-Workstations und Fernwartungszugänge mit Firmware-Ständen.
- Ausgenutzt oder nicht? Steht die Schwachstelle im CISA-KEV-Katalog? Wie hoch schätzt EPSS von FIRST die Wahrscheinlichkeit einer Ausnutzung?
- Erreichbarkeit: Ist das System aus dem Büronetz, über Fernwartung oder aus dem Internet erreichbar? Edge-Geräte wie Firewalls, VPN-Gateways und Remote-Access-Lösungen kommen zuerst.
- Auswirkung auf den Netzbetrieb: Verlust der Sicht in der Leitstelle, Fehlschaltung, Ausfall der Schutzfunktion. Das bewertet die Betriebsführung, nicht die IT allein.
- Entscheiden: Ist die Lücke ausgenutzt und erreichbar, patchen Sie sofort oder trennen das System. Ist sie kritisch und erreichbar, aber ohne bekannte Ausnutzung, kommt der Patch ins nächste Wartungsfenster. Erfordert der Patch eine Abschaltung oder eine neue Typprüfung, mildern und überwachen Sie. Alles Übrige wird dokumentiert und neu bewertet. Jede Entscheidung bekommt einen Termin und eine verantwortliche Person, und genau diese Begründung ist Ihr Nachweis gegenüber der ElCom.
Was tun, wenn es für die RTU keinen Patch gibt?
Dann greifen die anderen Controls. Eine Firewall-Regel, die den Dienst nur noch von der Engineering-Station aus erreichbar macht, gehört zur Segmentierung. Hersteller-Fernwartung gibt es nur nach Freigabe, über einen Jump Host und mit Protokollierung. Die Angriffserkennung im OT-Netz überwacht genau diesen Weg: Wer verbindet sich mit dem Gerät? Kommt plötzlich ein Firmware-Upload?
Darf der Servicetechniker per Fernwartung auf die Schutzgeräte?
Ja, aber nur kontrolliert. Für die Instandhaltung heißt das: kein dauerhaft offener VPN-Tunnel zum Lieferanten, keine geteilten Zugangsdaten, Servicelaptops und USB-Sticks nur nach Prüfung. Oft macht erst die Fernwartung eine Schwachstelle erreichbar. Wer CC5 ernst nimmt, schließt diese Türen zuerst.
Was bedeutet der CRA für Schweizer Netzbetreiber?
Hersteller, die ihre Komponenten auf dem EU-Markt bereitstellen, unterliegen dem Cyber Resilience Act (CRA). Der CRA enthält auch Meldepflichten für Hersteller. Stichtage, Fristen und Meldewege lesen Sie bitte im Original nach (EU-Kommission, McCann FitzGerald).
Für den Einkauf ist das eine Chance. Schreiben Sie in Ausschreibungen für Schutz- und Leittechnik fest, was CC5 braucht: SBOM, zugesagte Supportdauer für Firmware, Advisories mit CVE-ID in maschinenlesbarem Format, eine Kontaktstelle für Schwachstellenmeldungen und eine Angabe, ob Patches eine neue Typprüfung auslösen. Bei den Normen helfen IEC 62443-2-4 (Dienstleister) und IEC 62443-4-1 (sichere Entwicklung beim Hersteller).
Regionale Einordnung: Schweiz, Tirol, Salzburg, Bayern
Wer in der Schweiz nach StromVV arbeitet und Partner in Tirol, Salzburg oder Bayern unter NIS2 hat, sollte Inventar und Bewertung gemeinsam pflegen, wenn dieselben Hersteller oder Integratoren im Spiel sind. Ein Advisory zu einer RTU kann dann Anlagen auf beiden Seiten der Grenze betreffen.
Konkrete Schritte für die nächsten 90 Tage
- Woche 1–4: Asset-Inventar für Leit- und Fernwirktechnik mit Firmware-Ständen und Fernwartungszugängen, aus passiver Netzwerkaufzeichnung und den Wartungsunterlagen der Instandhaltung.
- Woche 2–6: CISA-ICS-Advisories, Herstellermeldungen, KEV und EPSS täglich gegen das Inventar abgleichen. KI übernimmt das Matching und den ersten Bewertungsentwurf, die Entscheidung bleibt beim Menschen, der die Anlage kennt. So ist das auch für kleine Teams machbar.
- Woche 4–8: Erreichbarkeit prüfen und Firewall-Regeln sowie Fernwartungswege einschränken, noch bevor der Patch kommt.
- Woche 6–12: Wartungsfenster mit dem Netzbetrieb abstimmen, inklusive Wiederanlaufprüfung und Ersatzteilbestand. Ergebnisse dokumentieren.
- Laufend: Meldeweg an das BACS mit Ansprechpartnern und Meldevorlage festlegen und üben (Incident Response), damit die Meldefrist im Ernstfall hält.
Wobei ich helfe
Mit OT-Cyber.de begleite ich Betreiber und Hersteller in der ganzen DACH-Region beim OT-Schwachstellen-Management, beim OT-Asset-Inventar, bei der Angriffserkennung in OT-Netzen (SzA) und mit dem KI-Lagebild für Ihre Anlagen. Lieferanten unterstütze ich mit CRA as a Service. Wenn es brennt, unterstützt Sie die OT-Notfallhilfe. Schreiben Sie mir über die Kontaktseite.
Hinweis: Dieser Beitrag stützt sich auf öffentliche Rechts- und Behördenquellen. Er enthält keine Labor-Ergebnisse.
Quellen
- SANS, Lee/Conway: The Five ICS Cybersecurity Critical Controls (2022): https://www.sans.org/white-papers/five-ics-cybersecurity-critical-controls
- Netzwoche, 03.06.2024: https://www.netzwoche.ch/news/2024-06-03/bundesrat-revidiert-verordnungen-im-energiebereich
- ElCom, Cybersicherheit: https://www.elcom.admin.ch/de/cybersicherheit
- Bundesrat, 07.03.2025: https://www.admin.ch/gov/de/start/dokumentation/medienmitteilungen.msg-id-104400.html
- law.ch, 03/2025: https://law.ch/lawnews/2025/03/cybersicherheit-meldepflicht-fuer-cyberangriffe-auf-kritische-infrastrukturen/
- EU-Kommission, CRA Reporting: https://digital-strategy.ec.europa.eu/en/policies/cra-reporting
- McCann FitzGerald, CRA: https://www.mccannfitzgerald.com/knowledge/data-privacy-and-cyber-risk/cyber-resilience-act-reporting-obligations-apply-from-11-september-2026
- FIRST EPSS: https://www.first.org/epss/
Häufige Fragen
Was müssen Schweizer Netzbetreiber bei der Cybersicherheit erfüllen?
Seit 1. Juli 2024 verlangen Art. 8a StromVG und Art. 5a StromVV einen angemessenen Schutz nach dem IKT-Minimalstandard, abgestuft nach Schutzniveau A, B oder C. Die ElCom beaufsichtigt das risikobasiert. Seit 1. April 2025 gilt außerdem die 24-Stunden-Meldepflicht für Cyberangriffe an das BACS.
Müssen Schweizer Netzbetreiber jede Schwachstelle in der Leittechnik sofort patchen?
Nein. Nach Risk-Based Vulnerability Management (SANS Control 5) patchen Sie zuerst, was aktiv ausgenutzt wird und erreichbar ist. Den Rest sichern Sie über Segmentierung und Überwachung ab und patchen ihn im Wartungsfenster.
Wie priorisiere ich Patches in der Leittechnik, wenn ich nicht alles patchen kann?
Zuerst das Asset-Inventar mit Firmware-Ständen, dann der Abgleich mit CISA-KEV, EPSS und dem SSVC-Feld der Advisories. Danach bewerten Sie Erreichbarkeit und Auswirkung auf den Netzbetrieb und entscheiden: patchen, mildern oder überwachen, mit Termin und Verantwortlichem.
Was tun, wenn es für eine RTU oder ein Schutzgerät keinen Patch gibt?
Den Zugriff per Segmentierung und Firewall-Regeln auf das Nötige begrenzen (CC2), Fernwartung nur über einen kontrollierten Jump Host zulassen (CC4) und den Weg zum Gerät mit Angriffserkennung überwachen (CC3).
Darf der Servicetechniker per Fernwartung auf die Schutzgeräte im Unterwerk?
Ja, aber nur kontrolliert: Freigabe pro Sitzung, persönliche Zugangsdaten, Jump Host mit Protokollierung und kein dauerhaft offener VPN-Tunnel. Servicelaptops und USB-Sticks werden vorher geprüft.
Was bedeutet der CRA für Schweizer Netzbetreiber?
Hersteller, die in der EU verkaufen, müssen seit 11. September 2026 aktiv ausgenutzte Schwachstellen binnen 24 Stunden melden. Schweizer Betreiber können SBOM, Advisory-Prozess und Supportdauer in Ausschreibungen fordern. So bekommt CC5 die nötigen Informationen direkt vom Hersteller.
Wer hilft bei OT-Schwachstellen-Management für Netzbetreiber in der Schweiz?
Max Gilg, OT-Cybersecurity-Experte aus Rosenheim, begleitet mit OT-Cyber.de Betreiber in der ganzen DACH-Region, vom Asset-Inventar über die Advisory-Bewertung bis zum Nachweis gegenüber der Aufsicht. Kontakt über die Kontaktseite von OT-Cyber.de.
Quellen
- www.sans.org
- www.govinfosecurity.com
- sans.org
- pubdb.bfe.admin.ch
- pubdbtest.bfe.admin.ch
- www.strom.ch
- www.netzwoche.ch
- www.elcom.admin.ch
- www.elcom.admin.ch
- www.elcom.admin.ch
- www.elcom.admin.ch
- www.admin.ch
- www.ncsc.admin.ch
- law.ch
- www.netzwoche.ch
- digital-strategy.ec.europa.eu
- www.mccannfitzgerald.com
- www.cisa.gov
- www.cisa.gov
- www.cisa.gov
- cisa.gov
- www.first.org