
CRA, BSI und TR-03183: Was Netztechnik-Hersteller tun müssen
Seit dem 11. September 2026 (Art. 71 CRA, Verordnung (EU) 2024/2847) müssen Hersteller von Produkten mit digitalen Elementen aktiv ausgenutzte Schwachstellen und schwerwiegende Sicherheitsvorfälle über die Single Reporting Platform (SRP) der ENISA melden. Nach dem Regierungsentwurf des CRA-Durchführungsgesetzes soll das BSI Marktüberwachungsbehörde werden (Gesetzentwurf der Bundesregierung, BT-Drucksache 21/6134; Bundestag, hib 431/2026; cyber-regulierung.de). Wer Schutz-, Fernwirk-, Leit- oder Messtechnik, Gateways, Router oder Software für Netzbetreiber baut, sollte jetzt drei Dinge aufbauen: einen geübten Meldeprozess (Pflicht seit September 2026), SBOMs und einen Eingangskanal für Schwachstellenmeldungen. SBOM und Schwachstellen-Handling nach Anhang I sind ab dem 11. Dezember 2027 Pflicht, dann gelten alle Anforderungen des CRA (Art. 71, Verordnung (EU) 2024/2847). Die BSI TR-03183 hilft bei der Umsetzung, ist selbst aber keine Pflicht.
Ich bin Max Gilg, OT-Cybersecurity-Experte aus Rosenheim. In dieser Serie ordne ich den Cyber Resilience Act (CRA) für einzelne Branchen ein. Heute geht es um Hersteller, die an die Strom- und Netzbranche in Deutschland liefern. Es geht um Pflichten und Fristen, nicht um Vorfälle oder Labor-Ergebnisse.
Was ist seit dem 11. September 2026 Pflicht?
Der CRA ist die Verordnung (EU) 2024/2847. Er gilt unmittelbar, eine nationale Umsetzung braucht es dafür nicht. Laut BSI ist er 20 Tage nach seiner Veröffentlichung im Amtsblatt in Kraft getreten. Seitdem wird er schrittweise anwendbar (BSI). Die Meldepflicht nach Art. 14 gilt seit dem 11. September 2026 (Art. 71, Verordnung (EU) 2024/2847). Gemeldet wird über eine Meldeplattform, die die ENISA etabliert (BSI).
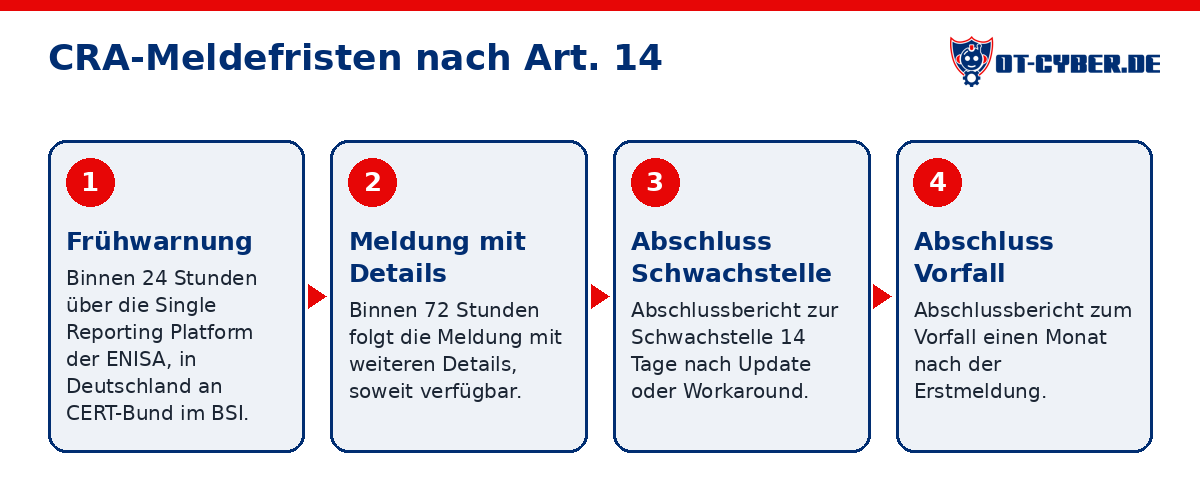
Art. 14 CRA sieht gestufte Fristen vor: eine frühe Warnung, eine ausführlichere Meldung und einen Abschlussbericht.
Die Pflicht gilt auch für Produkte, die schon vor Dezember 2027 auf dem Markt waren (McCann FitzGerald). Für die Strombranche heißt das: Auch eine Fernwirkunterstation, die seit Jahren im Feld läuft und in den Anwendungsbereich des CRA fällt, ist erfasst, sobald der Hersteller davon erfährt, dass eine Schwachstelle darin aktiv ausgenutzt wird.
Wird das BSI Marktüberwachungsbehörde für den CRA?
So sieht es der Regierungsentwurf zum CRA-Durchführungsgesetz vor. Das BSI soll laut Bundestag „als Marktüberwachungsbehörde und als notifizierende Behörde“ tätig werden (hib 431/2026). Neue Pflichten schafft der Entwurf nicht, die kommen direkt aus der EU-Verordnung (Gesetzentwurf der Bundesregierung, BT-Drucksache 21/6134; Bundestag, hib 431/2026; cyber-regulierung.de). Wichtig: Dass das Gesetz verabschiedet und verkündet ist, konnte ich bis heute (12.10.2026) nicht belegen. Prüfen Sie den Stand vor Entscheidungen.
Bei Verstößen gegen Anhang I sowie Art. 13 und 14 drohen bis zu 15 Mio. Euro oder 2,5 % des weltweiten Jahresumsatzes (Verordnung (EU) 2024/2847; Jones Day).
Welche Produkte aus Strom & Netze sind besonders betroffen?
- Anhang IV (kritisch): Smart-Meter-Gateways in intelligenten Messsystemen (Springlex)
- Anhang III, Klasse II: Firewalls, Intrusion-Detection- und -Prevention-Systeme (Springlex)
- Anhang III, Klasse I: unter anderem VPN-Produkte, Router, Switches, Betriebssysteme, Netzwerkmanagement- und SIEM-Systeme
Die EU-Kommission hat diese Kategorien technisch präzisiert, maßgeblich ist die Kernfunktion (HSF Kramer). Meine Einordnung für OT: Ein eingebautes VPN-Modul macht eine Stationsleittechnik nicht automatisch zum „wichtigen“ Produkt, ein Fernwartungs-Gateway mit VPN als Kernfunktion kann dagegen im Einzelfall darunter fallen. Bei Schutzgeräten, RTUs und Wechselrichtern hängt die Einstufung vom Einzelfall ab. Nicht bindende Leitlinien der EU-Kommission helfen bei Supportzeitraum, Risikobewertung und Meldepflichten (Hunton).
Was verlangt die BSI TR-03183 konkret?
Die TR-03183 ist die Technische Richtlinie des BSI zum CRA (BSI TR-03183):
- Teil 1: allgemeine Anforderungen an Hersteller und Produkte, angelehnt an Artikel und Anhänge des CRA
- Teil 2: formelle und fachliche Vorgaben für SBOMs; laut FOSSA mit Zuordnung der Pflichtfelder zu SPDX und CycloneDX
- Teil 3: Umgang mit eingehenden Schwachstellenmeldungen
Teil 2 verlangt maschinenlesbare SBOMs. Welche Formatversionen und Pflichtfelder je Komponente gelten, legt die jeweilige Fassung der TR fest; maßgeblich ist die aktuelle TR-03183-2 des BSI. Abhängigkeiten werden rekursiv aufgelöst, mindestens bis zur ersten Komponente außerhalb des Lieferumfangs (FOSSA). Eine SBOM nur mit der obersten Ebene reicht also nicht.
Die TR ist eine Hilfestellung, keine harmonisierte Norm und keine Pflicht. Die Details sollen harmonisierte Normen festlegen, die derzeit erarbeitet werden (BSI).
Welche Schritte sollten Hersteller jetzt umsetzen?
Ich ordne die Schritte den SANS Five ICS Cybersecurity Critical Controls zu (Lee/Conway, 2022):
- Meldeprozess üben (CC1 ICS Incident Response): Wer entscheidet nachts am Wochenende, ob eine Schwachstelle „aktiv ausgenutzt“ ist? Rollen festlegen, Vorlage für die Frühwarnung bereithalten, 24 und 72 Stunden einmal mit der Uhr durchspielen.
- SBOM pro Firmware-Release (CC5 Risk-Based Vulnerability Management): automatisch im Build erzeugen, nicht von Hand. Nur so sehen Sie nach einer neuen CVE schnell, welche Geräte im Feld betroffen sind.
- Eingangskanal für Meldungen (CC5): security.txt, erreichbare PSIRT-Adresse, Policy für Coordinated Vulnerability Disclosure und CSAF-Advisories an Netzbetreiber.
- Fernwartungsfunktionen prüfen (CC4 Secure Remote Access): Standardpasswörter, offene Dienste, Wartungsports und dauerhafte Tunnel gehören in die Risikoanalyse nach Anhang I. Fernzugriff abschaltbar, protokolliert und mit eigener Authentifizierung.
- Architektur dokumentieren (CC2 Defensible Architecture): Ports, Protokolle und Security-Funktionen offenlegen, damit Betreiber Zonen und Conduits nach IEC 62443-3-3 planen können. IEC 62443-4-1 und -4-2 bieten den Rahmen für die Entwicklung.
- Logging für Betreiber (CC3 ICS Network Visibility & Monitoring): Sicherheitsereignisse exportierbar machen, etwa per Syslog, damit die Angriffserkennung (SzA) des Netzbetreibers sie auswerten kann.
- Supportzeitraum und Konformitätsweg klären: Der CRA verlangt in der Regel mindestens fünf Jahre Support, angepasst an die erwartete Nutzungsdauer (Art. 13). In Netzen laufen Geräte oft deutlich länger. Wer eine Drittstellenbewertung braucht, plant früh.
Meine Einschätzung: Die Meldepflicht ist der Testlauf für den ganzen CRA. Ohne SBOM pro Firmware-Stand ist die 24-Stunden-Frist im Ernstfall kaum zu halten.
KI kann aus meiner Sicht auch kleinen Produktteams helfen, etwa beim SBOM-Abgleich gegen neue CVEs, bei Entwürfen für Advisories und bei der Vorsortierung eingehender Meldungen. Entscheidend ist der Fokus auf die fünf SANS-Controls statt auf Einzeltools.
Was heißt das für Netzbetreiber und Einkäufer in Bayern?
Netzbetreiber fallen meist unter NIS2- bzw. KRITIS-Regeln und brauchen Lieferanten, die Schwachstellen schnell melden. Einkäufer sollten SBOM nach TR-03183-2, CSAF-Advisories, einen Supportzeitraum und einen PSIRT-Kontakt schon heute in Ausschreibungen fordern. Das hilft dem Hersteller, zentrale CRA-Pflichten zu erfüllen, und dem Betreiber, seine Pflichten in der Lieferkette zu erfüllen.
Meine Empfehlung: Bauen Sie zuerst Meldeweg und SBOM. Den Meldeweg verlangt der CRA schon heute, die SBOM ab Dezember 2027 – und beides sollten Netzbetreiber in Ausschreibungen fordern.
Wer hilft Herstellern in Bayern beim CRA?
Mit CRA as a Service und OT-Schwachstellen-Management setze ich mit Herstellern Meldeprozess, SBOM-Pipeline und Schwachstellen-Eingang praxistauglich auf. Für Betreiber gibt es das OT-Asset-Inventar. Wenn es brennt, hilft die OT-Notfallhilfe. Ich arbeite in ganz DACH, mit Schwerpunkt Bayern, Salzburg und Tirol.
Quellen
- BSI: Cyber Resilience Act – https://www.bsi.bund.de/dok/cra
- BSI: CRA-Themenseite – https://www.bsi.bund.de/DE/Themen/Unternehmen-und-Organisationen/Informationen-und-Empfehlungen/Cyber_Resilience_Act/cyber_resilience_act_node.html
- BSI: TR-03183 – https://www.bsi.bund.de/DE/Themen/Unternehmen-und-Organisationen/Standards-und-Zertifizierung/Technische-Richtlinien/TR-nach-Thema-sortiert/tr03183/TR-03183_node.html
- cyber-regulierung.de: CRA-Durchführungsgesetz – https://www.cyber-regulierung.de/cra-durchfuhrungsgesetz/
- Verordnung (EU) 2024/2847 – https://eur-lex.europa.eu/eli/reg/2024/2847/oj
- BT-Drucksache 21/6134 (Regierungsentwurf CRA-Durchführungsgesetz) – https://dserver.bundestag.de/btd/21/061/2106134.pdf
- Bundestag, hib 431/2026 (27.05.2026) – https://www.bundestag.de/presse/hib/kurzmeldungen-1182464
- Springlex: CRA Anhang III – https://www.springlex.eu/en/packages/cra/cra-regulation/annex-3/
- Springlex: CRA Anhang IV – https://www.springlex.eu/en/packages/cra/cra-regulation/annex-4/
- HSF Kramer – https://www.hsfkramer.com/fr/notes/cybersecurity/2026-posts/cyber-resilience-act-commission-clarifies-important-and-critical-product-categories
- Hunton – https://www.hunton.com/privacy-and-cybersecurity-law-blog/european-commission-issues-guidance-on-the-cyber-resilience-act
- McCann FitzGerald – https://www.mccannfitzgerald.com/knowledge/data-privacy-and-cyber-risk/cyber-resilience-act-reporting-obligations-apply-from-11-september-2026
- Jones Day – https://www.jonesday.com/en/insights/2026/07/eu-cyber-resilience-act-24hour-reporting-duties-start-september-11-2026
- FOSSA: BSI SBOM Guidelines – https://fossa.com/blog/germany-bsi-sbom-guidelines.md
Häufige Fragen
Was bedeutet der CRA für Hersteller von Netz- und Fernwirktechnik?
Seit dem 11.09.2026 müssen sie aktiv ausgenutzte Schwachstellen und schwere Vorfälle über die ENISA-Plattform melden, in Deutschland an CERT-Bund im BSI. Das gilt auch für Geräte, die schon länger im Feld sind. Ab dem 11.12.2027 gelten alle Anforderungen inklusive CE-Kennzeichnung. Smart-Meter-Gateways stehen in Anhang IV als kritische Produkte.
Ist das BSI die Marktüberwachungsbehörde für den CRA?
Der Regierungsentwurf zum CRA-Durchführungsgesetz (Drucksache 21/6134 vom 26.05.2026, erste Lesung am 11.06.2026) sieht das BSI als Marktüberwachungsbehörde und notifizierende Behörde vor. Ob das Gesetz verkündet ist, war am 12.10.2026 nicht belegt. Die Pflichten gelten unabhängig davon direkt aus dem CRA.
Ist die BSI TR-03183 verpflichtend und welche SBOM verlangt sie?
Nein, sie ist eine Hilfestellung ohne Konformitätsvermutung, aber ein guter Maßstab. Teil 2 (v2.1.0) verlangt laut FOSSA maschinenlesbare SBOMs in CycloneDX ab 1.6 oder SPDX ab 3.0.1, mit Name, Version, Lizenz, Hashwert und rekursiv aufgelösten Abhängigkeiten je Komponente.
Was tun, wenn bei uns im Umspannwerk eine Lücke im Gerät aktiv ausgenutzt wird?
Den Hersteller sofort informieren und Notfallmaßnahmen einleiten (SANS CC1 ICS Incident Response). Der Hersteller muss innerhalb von 24 Stunden eine Frühwarnung an CERT-Bund bzw. über die ENISA-Plattform abgeben.
Unser Gerät wird per Fernwartung gewartet – was muss der Hersteller nach CRA beachten?
Servicezugänge, Standardpasswörter und Wartungsports gehören in die Risikoanalyse nach Anhang I. Fernzugriff sollte abschaltbar, protokolliert und eigens authentifiziert sein (SANS CC4 Secure Remote Access). Die Instandhaltung sollte das beim Hersteller nachfragen.
Welche Security-Anforderungen schreibe ich in die Ausschreibung eines Netzgeräts?
SBOM nach TR-03183-2, CSAF-Advisories, PSIRT-Kontakt, einen festgelegten Supportzeitraum (laut CRA in der Regel mindestens fünf Jahre) sowie abschaltbare und protokollierte Fernwartung.
Wer hilft Herstellern in Bayern bei CRA und TR-03183?
Max Gilg, OT-Cybersecurity-Experte aus Rosenheim, unterstützt Hersteller in ganz DACH mit CRA as a Service und OT-Schwachstellen-Management: Meldeweg, Schwachstellenannahme nach TR-03183 Teil 3 und SBOM nach Teil 2.
Quellen
- www.bsi.bund.de
- www.bsi.bund.de
- www.bsi.bund.de
- www.bsi.bund.de
- www.bsi.bund.de
- www.enisa.europa.eu
- dserver.bundestag.de
- www.cyber-regulierung.de
- www.datenschutzticker.de
- eur-lex.europa.eu
- www.springlex.eu
- www.springlex.eu
- www.hsfkramer.com
- www.hunton.com
- www.mccannfitzgerald.com
- www.jonesday.com
- fossa.com
- nexvyra.de
- www.bundestag.de