Einordnung: Cyberangriff auf Kühlanlage in Köniz (CH)
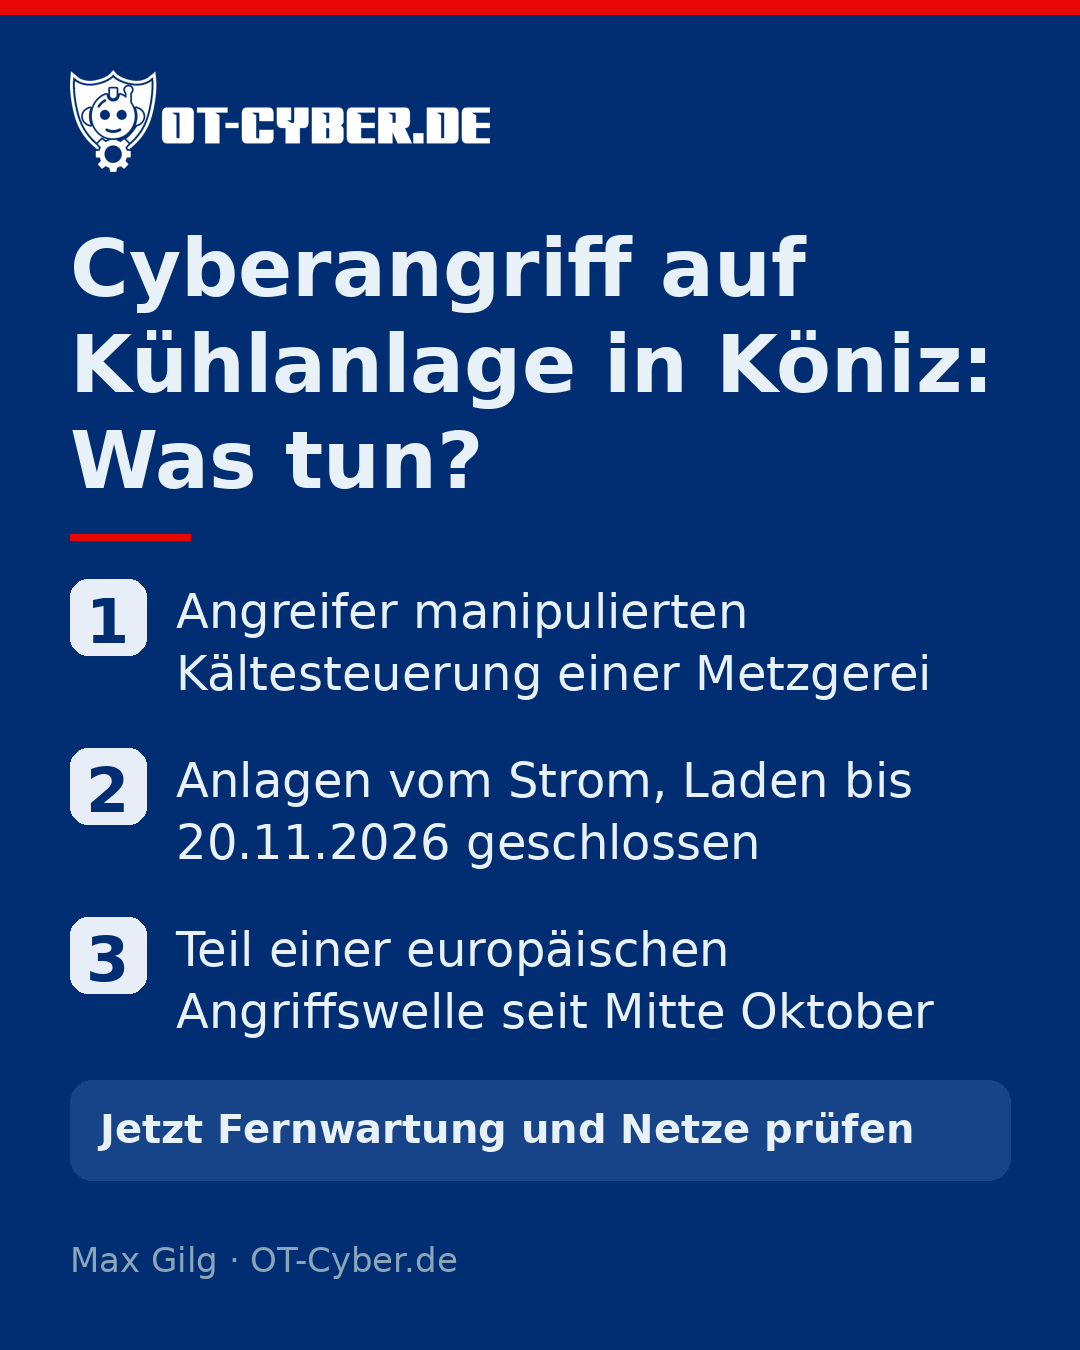
Am 5. November 2026 wurde der erste öffentlich bekannte Cyberangriff auf eine Kühlanlage in der Schweiz gemeldet, nachdem Unbekannte die elektronische Kältesteuerung der Metzgerei Lüthi's Fleischwaren in Köniz manipuliert hatten. Der Vorfall zeigt Betreibern in der DACH-Region, wie schnell manipulierte Gebäudetechnik zum kompletten Betriebsausfall führt. Produktionsleiter, Instandhalter und IT-Leiter sollten jetzt ihre Fernwartung, die Segmentierung nach IEC 62443 sowie Vorgaben aus NIS2 und dem Cyber Resilience Act (CRA) prüfen.
Was ist bei der Metzgerei in Köniz passiert?
Laut einer SDA-Meldung vom 5. November 2026 (12:53 Uhr), über die bluewin.ch und radiocentral.ch berichten, haben Angreifer die Steuerung der Kühl- und Tiefkühlanlagen von Lüthi's Fleischwaren im Kanton Bern manipuliert. Wann der Angriff stattfand und wer dahintersteckt, ist nicht bekannt. Die Inhaber nahmen die Anlagen vom Strom und schlossen den Laden vorübergehend bis zum 20. November 2026. Zuerst hatte SRF Online berichtet. Laut SDA und 20min.ch ist der Vorfall Teil einer seit Mitte Oktober laufenden europäischen Angriffswelle auf Kühlsteuerungen im Lebensmittelhandel.
Was bedeutet das für Betreiber in Bayern, Österreich und der Schweiz?
Meine Einordnung als Max Gilg, OT-Cybersecurity-Experte aus Rosenheim: Eine Kühlsteuerung ist Betriebstechnik, die direkt über Verfügbarkeit und Warenbestand entscheidet. Fällt die Kälte aus, steht der Betrieb genauso still wie bei einer gestoppten Produktionslinie. Bei Einsätzen mit OT-Cyber.de in Bayern, Salzburg, Tirol und ganz DACH sehe ich oft, dass Kälteanlagen und Gebäudetechnik für die Fernwartung ungeschützt am Internet hängen und in keinem OT-Asset-Inventar auftauchen. Wer solche Anlagen betreibt, muss offene Direktzugänge sofort abschalten und die Steuerung sauber vom restlichen Netz trennen. Einkäufer sollten beim Einkauf neuer Anlagen klare Sicherheitsanforderungen nach dem CRA stellen, während größere Lebensmittelbetriebe unter NIS2 ihre Betriebstechnik absichern müssen.
Darf der Servicetechniker per Fernwartung auf die Steuerung?
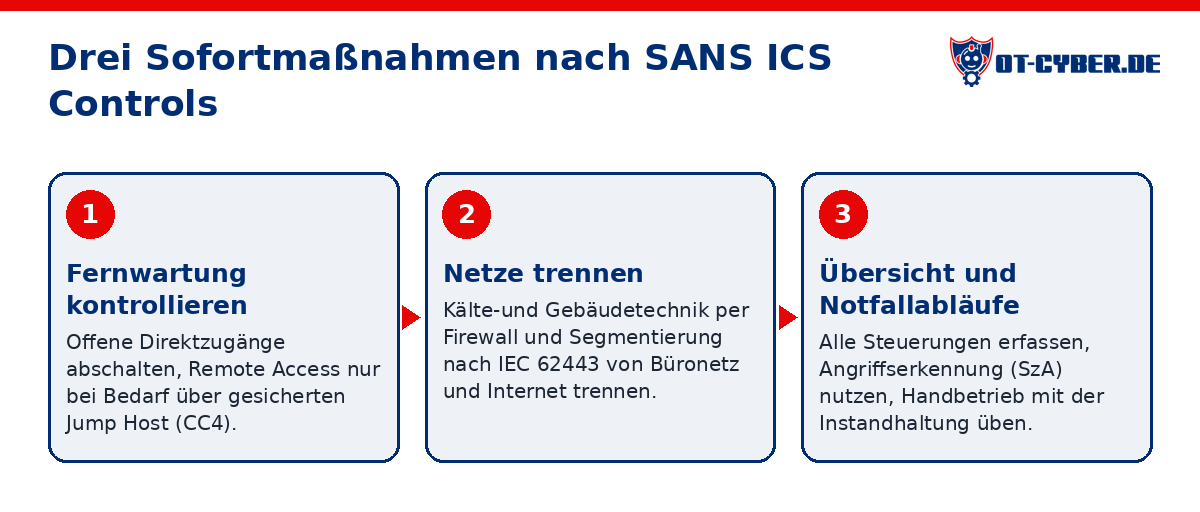
Mit drei Sofortmaßnahmen aus den SANS Five ICS Cybersecurity Critical Controls (Lee/Conway, 2022) sichern Sie Ihre Anlagen ab:
- Fernwartung kontrollieren (CC4 Secure Remote Access): Schalten Sie dauerhaft offene Direktzugänge für Dienstleister ab. Geben Sie Remote Access auf Steuerungen nur bei Bedarf über einen gesicherten Jump Host frei.
- Netze trennen (CC2 Defensible Architecture): Trennen Sie Kälte- und Gebäudetechnik per Firewall und sauberer Segmentierung nach IEC 62443 vom Büronetz und vom Internet.
- Übersicht und Notfallabläufe schaffen (CC3 ICS Network Visibility & Monitoring, CC1 ICS Incident Response): Erfassen Sie alle Steuerungen, nutzen Sie Angriffserkennung in OT-Netzen (SzA) und üben Sie mit der Instandhaltung den kontrollierten Handbetrieb für den Störfall.
Wer prüft unsere Anlagen in Bayern, Salzburg und Tirol?
Mit Fokus auf diese fünf SANS Critical Controls und KI-gestützter Auswertung im OT-Lagebild ist wirksame OT-Security auch für kleine Teams machbar. Ich unterstütze Sie über OT-Cyber (OT-Cyber.de) mit unserer OT-Security-Beratung sowie im Ernstfall rund um die Uhr über die OT-Notfallhilfe.