
Einordnung: Cyberangriff auf Kühlanlagen in Frankreich
Ein Cyberangriff auf die Kühlsteuerungen in Hunderten französischen Supermärkten zeigt, wie schnell Remote Access auf Kältetechnik zu Warenverlust und sogar zu Bränden führen kann. Das betrifft jeden Betrieb mit vernetzter Kälte- und Gebäudetechnik, nicht nur Handelsketten, auch in Bayern, Salzburg und Tirol. Prüfen Sie jetzt, wer per Fernwartung auf Ihre Kälteanlagen zugreifen kann und wer einen nächtlichen Eingriff bemerken würde.
Was ist in Frankreich passiert?
In der Nacht vom 11. auf den 12.10.2026 (Sonntag auf Montag) lösten Angreifer per Remote Access das Abtauen der Kühlanlagen aus. Die Zahlen schwanken: Laut AFP sind mindestens 300 Intermarché- und Netto-Märkte betroffen, der ORF nennt bis zu 200 Intermarché-Filialen. Bei Coopérative U nennt AFP über 100, der ORF knapp 100 Märkte. Frische und tiefgekühlte Ware muss vernichtet werden. Laut der Pariser Staatsanwaltschaft brachen auch Brände aus. Sie ermittelt mit einer auf Cyberkriminalität spezialisierten Einheit (Euronews, France 24, ORF, 12.10.2026). E.Leclerc hat laut AFP einen Angriff auf einen Kältetechnik-Zulieferer bestätigt. Danfoss hat die betroffenen Gerätetypen selbst genannt. Carrefour und Monoprix haben laut AFP noch nicht bestätigt, dass sie betroffen sind. Wer die Täter sind und wie sie hineingekommen sind, ist offen. Darüber spekuliere ich nicht.
Ergänzung, Stand 13.10.2026: Laut Danfoss sind die meisten betroffenen Geräte ältere Modelle, die keine Updates mehr bekommen, dazu eine Version der AK-SM 800 mit veralteter Firmware (Cooling Post).
Was bedeutet das für Betreiber in Bayern, Österreich und DACH?
Meine Einordnung als Max Gilg, OT-Cybersecurity-Experte aus Rosenheim: Kühlanlagen sind OT, und ein Eingriff hat direkte physische Folgen. Die gleiche Kältetechnik steht bei uns in Supermärkten, Molkereien, Metzgereien, Kühllagern und Produktionsstätten. Oft betreut sie ein externer Kältedienstleister per Fernwartung, und im Asset-Inventar der IT taucht sie nicht auf. Ein Ausfall bedeutet hier mehr als Stillstand: Ware verdirbt, muss entsorgt werden, und vor dem Wiederanlauf kommt die Hygieneprüfung. Lebensmittelproduktion, -verarbeitung und Großhandel fallen ab einer bestimmten Unternehmensgröße unter NIS2, der Einzelhandel nicht. Hersteller vernetzter Steuerungen müssen nach dem Cyber Resilience Act (CRA) seit 11.09.2026 aktiv ausgenutzte Schwachstellen melden.
Welche drei Sofortmaßnahmen helfen jetzt?
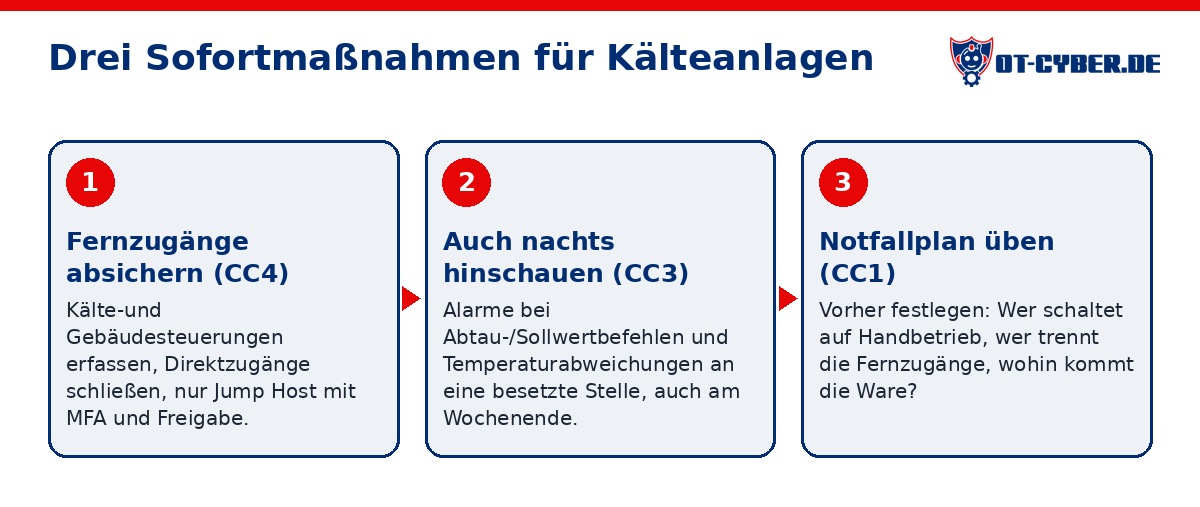
- Fernzugänge erfassen und absichern (CC4 Secure Remote Access): Welche Kälte- und Gebäudesteuerungen sind aus dem Internet oder über Zugänge von Dienstleistern erreichbar? Schließen Sie Direktzugänge. Zugriff gibt es dann nur noch über einen Jump Host mit MFA und Freigabe.
- Auch nachts hinschauen (CC3 Network Visibility & Monitoring): Leiten Sie Alarme bei unerwarteten Abtau- und Sollwertbefehlen und bei Temperaturabweichungen an eine besetzte Stelle weiter, auch am Wochenende.
- Notfallplan für die Kälte üben (CC1 ICS Incident Response): Wer schaltet auf Handbetrieb, wer trennt die Fernzugänge, wohin kommt die Ware? Das muss vor dem Ernstfall feststehen.
Was bedeuten NIS2 und CRA für diesen Fall?
NIS2: Im Sektor Lebensmittel erfasst NIS2 nur den Großhandel sowie die industrielle Produktion und Verarbeitung, nicht den Einzelhandel (NIS2, Anhang II). In Frankreich ist NIS2 noch nicht umgesetzt. In Deutschland gilt das NIS2UmsuCG seit 06.12.2025. Große Lebensmittelketten können hier über die BSI-KritisV KRITIS-Betreiber sein (OpenKRITIS). Lebensmittelproduzenten und Großhändler in Bayern, Salzburg und Tirol fallen dagegen in der Regel unter NIS2, wenn sie mindestens 50 Beschäftigte haben oder Jahresumsatz und Jahresbilanzsumme jeweils über 10 Mio. € liegen.
CRA: Seit 11.09.2026 muss ein Hersteller wie Danfoss aktiv ausgenutzte Schwachstellen und schwere Vorfälle binnen 24 Stunden vorwarnen und binnen 72 Stunden melden. Das gilt auch für Produkte, die schon verkauft sind (Cyber Resilience Act). Altgeräte nachträglich patchen muss er nicht.
Meine Einschätzung: „Der CRA verpflichtet den Hersteller zur Meldung, aber niemand ist verpflichtet, die alten Steuerungen im Markt abzusichern. Diese Lücke schließen nur Betreiber selbst, mit Asset-Inventar und sicherer Fernwartung.“
Ich empfehle deshalb: Nehmen Sie Altgeräte mit einem Austauschplan ins Asset-Inventar auf und halten Sie die Firmware aktuell (CC5 Risk-Based Vulnerability Management). Hängen Sie Kühlregler nie direkt ins Internet. Fernwartung läuft nur über VPN mit MFA (CC4 Secure Remote Access).
Fazit
Wer seine Kühlanlagen per Fernwartung öffnet, muss auch nachts merken, wenn ein Fremder daran dreht. Die fünf SANS ICS Critical Controls geben die Reihenfolge vor. Für den Überblick über Ihre Fernzugänge hilft ein OT-Asset-Inventar. Im Ernstfall erreichen Sie die OT-Notfallhilfe rund um die Uhr.
Häufige Fragen
Fällt mein Supermarkt oder Kühlhaus unter NIS2?
Ein Supermarkt gehört zum Einzelhandel und fällt damit nicht unter den NIS2-Sektor Lebensmittel. Erfasst sind dort nur Großhandel sowie industrielle Produktion und Verarbeitung. In Deutschland können große Lebensmittelketten aber über die BSI-KritisV KRITIS-Betreiber sein. Gehört Ihr Kühlhaus zu einem Lebensmittelproduzenten oder Großhändler in Bayern, Salzburg oder Tirol, fallen Sie in der Regel unter NIS2, wenn das Unternehmen mindestens 50 Beschäftigte hat oder Jahresumsatz und Jahresbilanzsumme jeweils über 10 Mio. € liegen. Unabhängig davon gilt: Nehmen Sie Altgeräte ins Asset-Inventar auf und erlauben Sie Fernwartung nur über VPN mit MFA.
Korrigiert am 13.10.2026: NIS2-Geltungsbereich im Lebensmittelsektor und Danfoss-Patchstand präzisiert. Korrigiert am 17.10.2026: NIS2-Schwellenwerte für Lebensmittelbetriebe präzisiert, sprachlich überarbeitet.