
Einordnung: Cyberangriff beim Fehmarnbelt-Tunnel (FLC)
Seit dem Abend des 12. Oktober 2026 legt ein Cyberangriff auf das Baukonsortium Femern Link Contractors (FLC) zentrale IT-Systeme, das elektronische Zugangskartensystem sowie mehrere Spezial- und Arbeitsschiffe der Fehmarnbelt-Tunnel-Großbaustelle in Rødbyhavn lahm. Betroffen ist das Konsortium mit den deutschen Partnern Max Bögl und Wayss & Freytag Ingenieurbau; der Vorfall zeigt Anlagenbetreibern in Bayern, Österreich und ganz DACH, wie schnell fehlende IT-Betriebsdaten physische Prozesse stoppen. Produktionsleiter und IT-/OT-Leiter müssen jetzt ihre Segmentierung nach IEC 62443 prüfen und Notfallabläufe für den Weiterbetrieb bereithalten.
Was ist passiert?
Nach Berichten von Maritime Danmark, TAG24, IT-Daily, BornCity und BILD vom 13. und 14. Oktober 2026 läuft der Angriff seit dem Abend des 12. Oktober 2026. Beim Baukonsortium FLC fielen zentrale IT-Systeme und das elektronische Zugangskartensystem in Rødbyhavn (Dänemark) aus. Weil digitale Steuerungs- und Betriebsdaten fehlen, liegen mehrere Spezial- und Arbeitsschiffe im Fehmarnbelt still. Incident Response und schrittweise Wiederherstellung laufen; zu Tätern oder Ursachen gibt es noch keine bestätigten Fakten.
Was bedeutet das für Betreiber in DACH und Bayern? Was tun, wenn die Produktion nach einem Cyberangriff stillsteht?
Als Max Gilg, OT-Cybersecurity-Experte aus Rosenheim, ordne ich die Lage so ein: „Wenn fehlende IT-Betriebsdaten und ein gestörtes Zutrittssystem sofort Arbeitsschiffe und Bauprozesse blockieren, ist die Kopplung zwischen IT und Betrieb zu eng. Betreiber müssen ihre Architektur so aufbauen, dass Anlagen und Leittechnik im Ernstfall eigenständig weiterlaufen.“ Ob Großprojekt oder Werk in Bayern, Salzburg und Tirol: Produktionsleiter müssen Stillstand verhindern und den Wiederanlauf sichern. Die Instandhaltung braucht klare Regeln für Fernwartung, Servicelaptops und Ersatzteile, IT-Leiter saubere Netzgrenzen für NIS2 und Einkäufer klare Vorgaben zum Cyber Resilience Act (CRA) für Lieferanten.
3 Sofortmaßnahmen
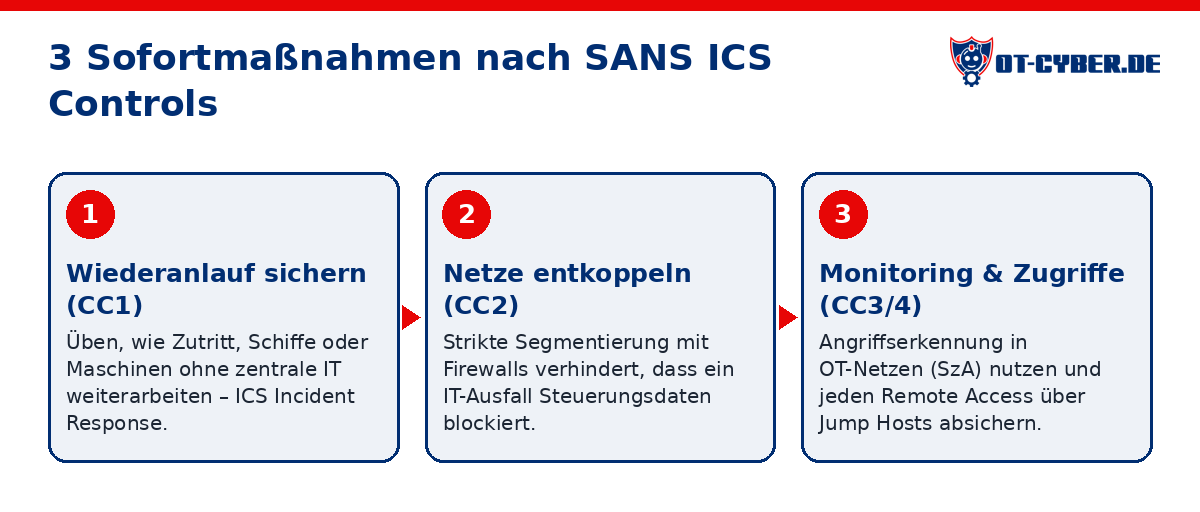
Mit den SANS Five ICS Cybersecurity Critical Controls (Lee/Conway, 2022) und KI-Einsatz ist wirksamer Schutz auch für kleine Teams machbar – statt teurer Einzellösungen: 1. Wiederanlauf sichern (CC1 – ICS Incident Response): Üben Sie, wie Zutritt, Schiffe oder Maschinen ohne zentrale IT arbeiten. Unsere 24/7 erreichbare OT-Notfallhilfe hilft im Ernstfall. 2. Netze entkoppeln (CC2 – Defensible Architecture): Strikte Segmentierung mit Firewalls verhindert, dass ein IT-Ausfall Steuerungsdaten oder Edge Devices blockiert – begleitet durch unsere OT-Security-Beratung. 3. Monitoring und Zugriffe härten (CC3 – ICS Network Visibility & Monitoring, CC4 – Secure Remote Access): Nutzen Sie Angriffserkennung in OT-Netzen (SzA) und sichern Sie jeden Remote Access von Partnern über Jump Hosts ab.
Fazit
Der Vorfall beim Fehmarnbelt-Tunnel beweist, wie direkt IT-Ausfälle physische Arbeit stoppen. Wer die fünf SANS Critical Controls umsetzt und ein aktuelles OT-Lagebild nutzt, hält seine Anlagen in Bayern, Österreich und DACH verlässlich in Betrieb.