Einordnung: Hacker stellen EFS-Kühlräume auf 110 °C
Unbekannte haben bei drei Kühlanlagen des französischen Blutspendedienstes Établissement français du sang (EFS) über einen Dienstleister aus der Ferne die Solltemperatur von -30 °C auf 110 °C verstellt. Für Kliniken, Pharmabetriebe, Lebensmittelhersteller und Maschinenbauer in Bayern, Österreich und ganz DACH zeigt der Vorfall, dass ungeschützter Remote Access auf Kälteanlagen direkt die Anlagensicherheit gefährdet. Betreiber müssen Fernwartungszugänge nach IEC 62443 und NIS2 absichern und bei Lieferanten Vorgaben nach dem Cyber Resilience Act (CRA) durchsetzen.
Was ist beim französischen Blutspendedienst EFS passiert?
Laut BFM, am 4.11.2026 zitiert von taz.de und heute.at, verstellten Angreifer aus der Ferne die Solltemperatur von Kühlräumen für Blutkonserven von -30 °C auf 110 °C. Nach Angaben von mesinfos.fr geschah der Angriff in der Nacht vom 1. auf den 2.11.2026 (nicht von zweiter Quelle bestätigt). Öffentlich machte ihn am 3.11. der Canard enchaîné, der als Kältetechnik-Dienstleister die Firma Coolworld nennt. Am 4.11.2026 bestätigte das EFS gegenüber franceinfo, France 24 und AFP (Boursorama) einen Cybervorfall bei einem Dienstleister für Kälteanlagen an drei Standorten in Frankreich, unter anderem in der Region Bourgogne-Franche-Comté. Laut EFS war der Vorfall rasch unter Kontrolle, Blutkonserven und Proben blieben unbeschädigt. Die Behörde ANSSI ist eingebunden. Zu Tätern oder technischer Ursache ist noch nichts bestätigt.
Darf der Kältetechniker per Fernwartung direkt auf die Steuerung zugreifen?
Meine Einordnung als Max Gilg, OT-Cybersecurity-Experte aus Rosenheim: Eine Kälteanlage ist für Angreifer oft leichter erreichbar als das Hauptsystem, legt aber im Ernstfall den gesamten Betrieb lahm. Wer seine Leittechnik absichert und dem Kältetechniker gleichzeitig unkontrollierten Remote Access erlaubt, lässt die Backdoor offen.
In der Grenzregion rund um Rosenheim, in Bayern, Salzburg, Tirol und im gesamten DACH-Raum überlassen Kliniken, Molkereien, Brauereien und Pharmabetriebe die Wartung ihrer Kältetechnik oft externen Firmen. Produktionsleiter fürchten Stillstand und verdorbene Ware, während die Instandhaltung schnelle Hilfe per Fernwartung braucht. Unter NIS2 müssen Betreiber jedoch auch die Zugänge ihrer Dienstleister absichern.
Welche drei Sofortmaßnahmen schützen Kühlanlagen jetzt?
Mit den SANS Five ICS Cybersecurity Critical Controls (Lee/Conway, 2022) und KI-Unterstützung im OT-Lagebild ist das auch für kleine Teams machbar, statt sich in Einzellösungen zu verzetteln:
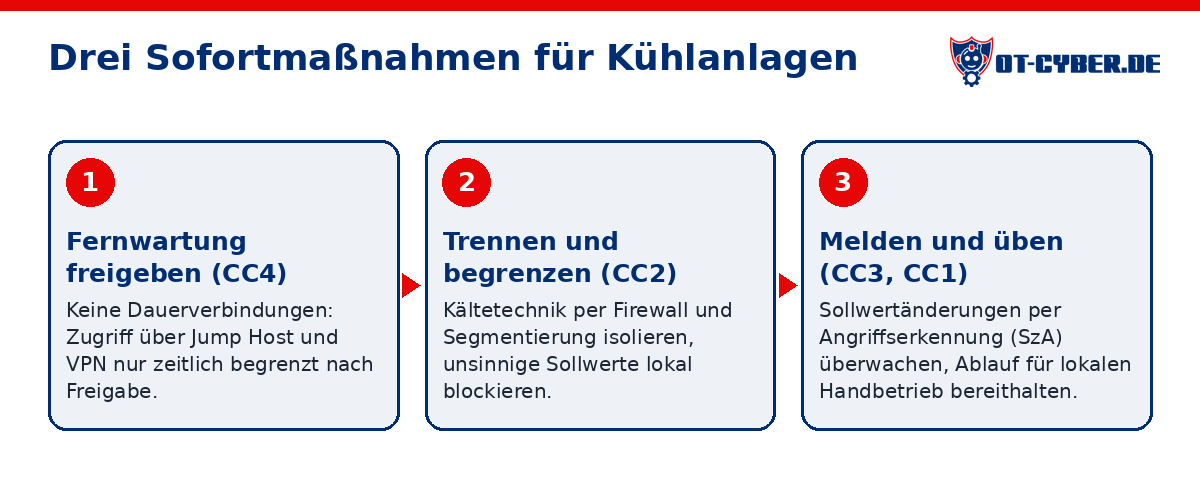
- Fernwartung freigabepflichtig schalten (CC4 Secure Remote Access): Beenden Sie Dauerverbindungen von Dienstleistern. Schalten Sie Zugriffe über Jump Host und VPN nur zeitlich begrenzt nach Freigabe der eigenen Instandhaltung frei.
- Anlagen trennen und Sollwerte begrenzen (CC2 Defensible Architecture): Isolieren Sie Kältetechnik per Firewall und Segmentierung vom Produktionsnetz und blockieren Sie unsinnige Werte wie 110 °C lokal in der Steuerung.
- Abweichungen melden und Notbetrieb testen (CC3 ICS Network Visibility & Monitoring, CC1 ICS Incident Response): Überwachen Sie Sollwertänderungen per Angriffserkennung in OT-Netzen (SzA) und halten Sie einen Ablauf für den lokalen Handbetrieb bereit.
Welche Security-Anforderungen gehören in die Ausschreibung einer Maschine?
Einkäufer und IT-/OT-Leiter sollten Dienstleister und Hersteller schon bei der Bestellung auf sichere Fernwartung nach IEC 62443 und den Cyber Resilience Act (CRA) festlegen. Über OT-Cyber.de unterstützen wir Betreiber in DACH mit OT-Security-Beratung, OT-Asset-Inventar, Angriffserkennung in OT-Netzen (SzA) und 24/7 erreichbarer OT-Notfallhilfe.