Einordnung: Safepay-Angriff auf ARA Lyss und Manno
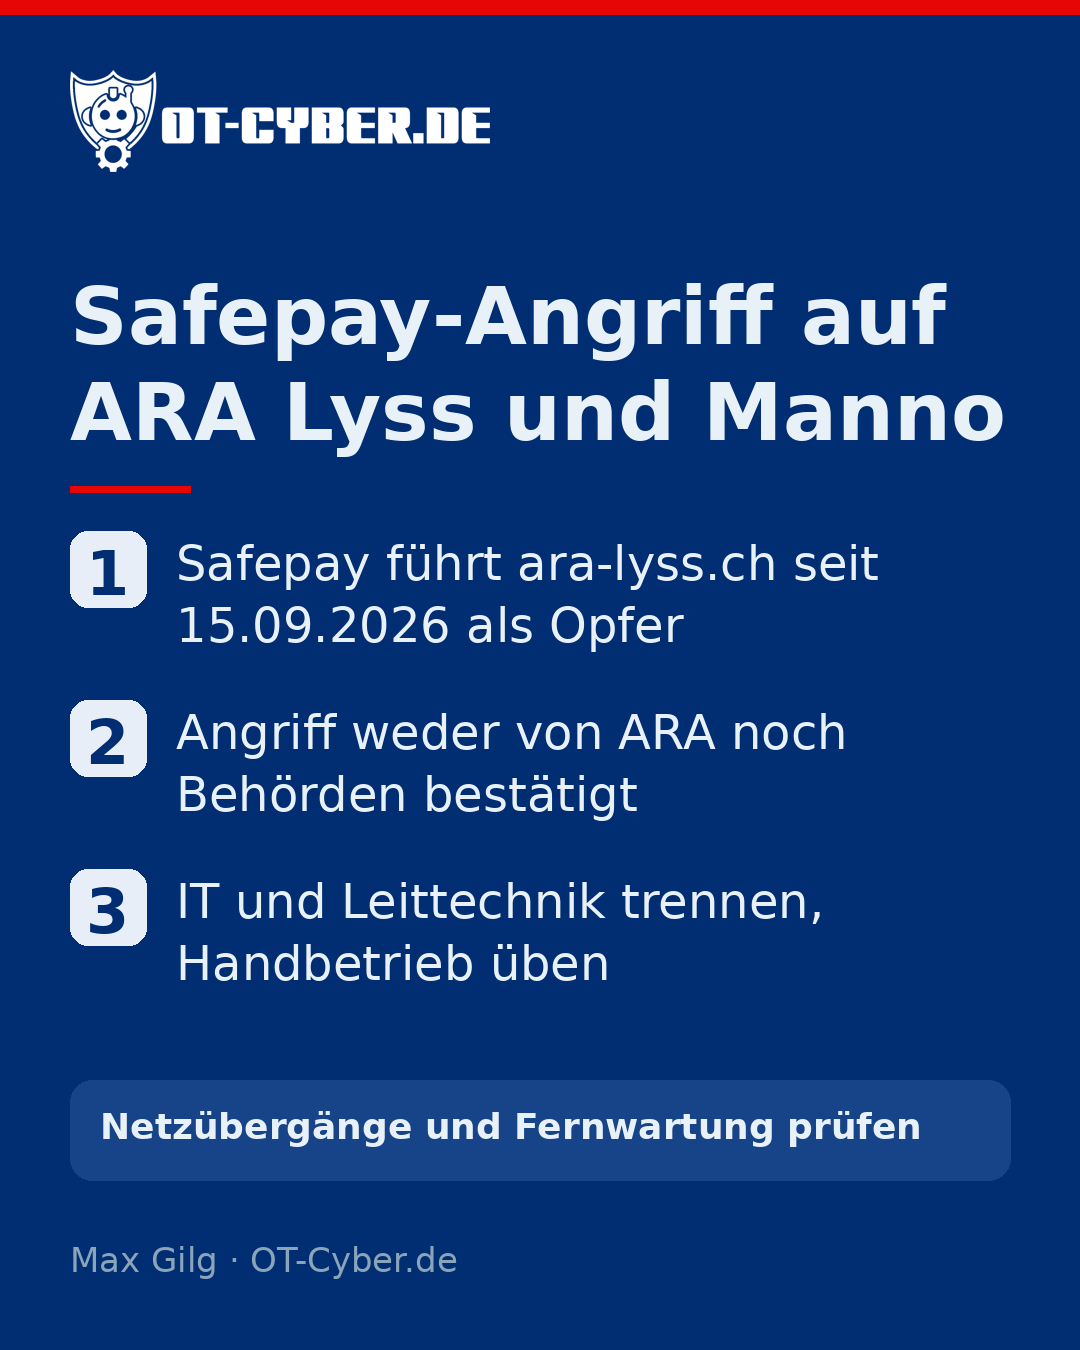
Die Ransomware-Gruppe Safepay hat laut inside-it.ch (27.10.2026, 07:55 Uhr) Daten der Berner Abwasserreinigungsanlage ARA-Region Lyss-Limpachtal und der Tessiner Gemeinde Manno veröffentlicht. Für Versorger und Industriebetriebe in Bayern, Salzburg, Tirol und ganz DACH zeigt der Vorfall, wie wichtig eine Trennung von IT und Leittechnik nach IEC 62443 sowie klare NIS2-Abläufe sind. Betreiber sollten sofort Netzübergänge, Fernwartung und Notfallpläne prüfen.
Was ist bei der ARA-Region Lyss-Limpachtal und in Manno passiert?
Auf der Leak-Seite von Safepay sowie bei ransomware.live, redpacketsecurity.com und dexpose.io wird ara-lyss.ch schon seit dem 15.09.2026 als Opfer geführt. Safepay bekennt sich seitdem zu acht Angriffen in der Schweiz, wo seit 2025 eine Meldepflicht für kritische Infrastrukturen gilt. Der genaue Angriffszeitpunkt ist unbekannt. Wichtig für die Einordnung: Weder die ARA noch Behörden haben den Angriff bisher bestätigt. Da der Volltext bei inside-it.ch hinter einer Bezahlschranke liegt, ist offen, welche Daten abgeflossen sind und ob die Leittechnik betroffen ist.
Was bedeutet das für Betreiber in Bayern, Österreich und DACH?
Als Max Gilg, OT-Cybersecurity-Experte aus Rosenheim, sehe ich bei OT-Cyber.de dieses Risiko regelmäßig bei Versorgern und Produktionsbetrieben zwischen München, Salzburg und Tirol. Ob ein Angriff in der Büro-IT endet oder Pumpen und Anlagen stoppt, entscheidet sich an den Netzgrenzen. „Wenn in der Verwaltung die Rechner durch Ransomware gesperrt sind, müssen Pumpen und Klärbecken trotzdem sicher weiterlaufen. Wer seine Leittechnik konsequent vom Büronetz trennt und den Handbetrieb übt, verhindert im Ernstfall den Ausfall der Anlage.“ Während IT-Leiter Netze und Zuständigkeiten klären, zählen für Produktionsleiter Verfügbarkeit und Wiederanlauf. Einkäufer sichern über den Cyber Resilience Act (CRA) klare Security-Anforderungen bei Lieferanten ab.
Darf der Servicetechniker per Fernwartung auf die SPS und welche Sofortmaßnahmen helfen?
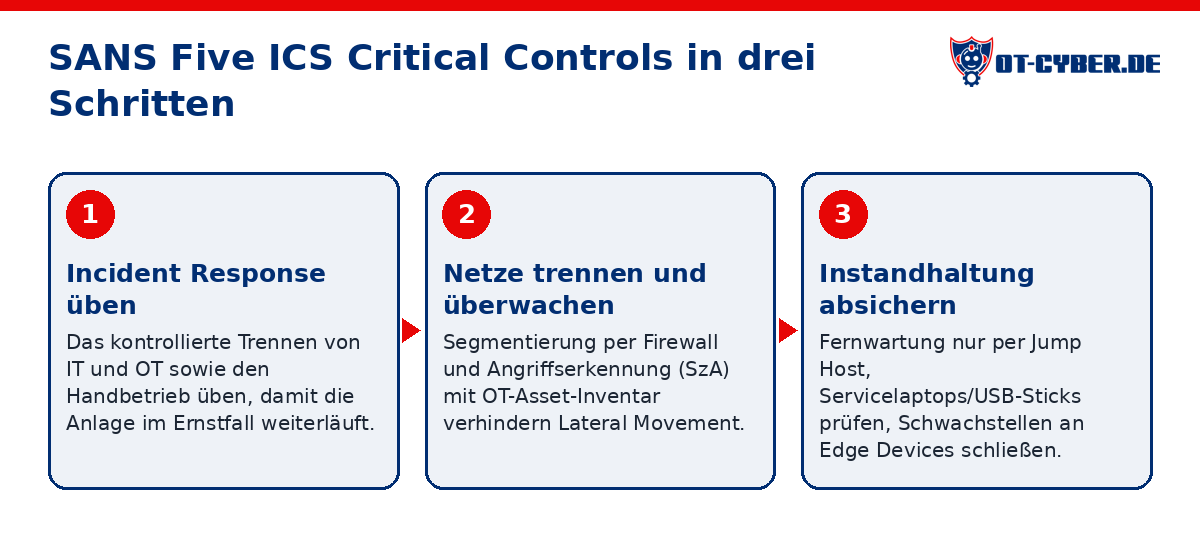
Mit den SANS Five ICS Cybersecurity Critical Controls (Lee/Conway, 2022) sichern auch kleine Teams ihre Anlagen ab, weil KI-gestützte Auswertungen wie unser OT-Lagebild den Aufwand senken, statt Einzellösungen anzuhäufen:
- Was tun, wenn die Anlage nach einem Cyberangriff stillsteht (CC1 ICS Incident Response)? Üben Sie das kontrollierte Trennen von IT und OT sowie den Handbetrieb. Im Ernstfall hilft unsere OT-Notfallhilfe (24/7 erreichbar).
- Netze trennen und überwachen (CC2 Defensible Architecture, CC3 ICS Network Visibility & Monitoring): Saubere Segmentierung per Firewall und Angriffserkennung in OT-Netzen (SzA) auf Basis eines OT-Asset-Inventars verhindern Lateral Movement.
- Instandhaltung absichern (CC4 Secure Remote Access, CC5 Risk-Based Vulnerability Management): Fernwartung nur über Jump Host erlauben, Servicelaptops und USB-Sticks prüfen sowie Schwachstellen an Edge Devices über ein OT-Schwachstellen-Management schließen.
Mit diesen fünf Grundregeln und einer praxisnahen OT-Security-Beratung verhindern Betreiber in DACH, dass ein IT-Angriff die Versorgung oder Produktion lahmlegt.