Fernwartung in der Lebensmittelproduktion sicher machen
Fernwartung ist in der Lebensmittelproduktion unverzichtbar. Sie kann aber auch ein Einfallstor für Angreifer sein. Betroffen sind Molkereien, Fleisch- und Backwarenbetriebe, Getränkeabfüller und ihre Maschinenlieferanten, überall dort, wo Servicetechniker per VPN, Fernsteuerungssoftware oder Mobilfunkrouter direkt auf SPS und HMI zugreifen. Was zu tun ist: alle Fernzugänge erfassen und über einen zentralen, protokollierten Zugangspunkt mit Multi-Faktor-Authentifizierung bündeln. Diesen Zugang nur bei Bedarf freischalten und dauerhaft offene Zugänge abschalten.
Ich bin Max Gilg, OT-Cybersecurity-Experte aus Rosenheim. In dieser Serie gehe ich die SANS Five ICS Cybersecurity Critical Controls (Lee/Conway, 2022) Branche für Branche durch (SANS). Heute geht es um Secure Remote Access für Lebensmittelbetriebe zwischen Inn, Chiemgau, Salzburg und Tirol.
Warum ist Fernwartung in der Lebensmittelproduktion ein Einfallstor?
Eine typische Linie mit Abfüller, Verpackung, Etikettierer, CIP-Reinigung, Kälte und Pasteur stammt von mehreren Herstellern. Jeder bringt seinen eigenen Servicezugang mit: einen Mobilfunkrouter im Schaltschrank, ein Cloud-Gateway, Fernsteuerungssoftware auf dem HMI-PC oder einen VPN-Client auf dem Servicelaptop. Nach ein paar Jahren weiß niemand mehr genau, wie viele Türen nach außen offen sind.
Dazu kommt der Druck aus der Produktion. Steht eine Linie mit verderblicher Ware, soll der Servicetechniker sofort auf die Maschine und nicht erst nach einer Freigabe über drei Abteilungen. Solche Abkürzungen schaffen Einfallstore.
Das BSI beschreibt in „Industrial Control System Security: Top 10 Bedrohungen und Gegenmaßnahmen 2022“ (v1.5 vom 31.05.2022) die wichtigsten Bedrohungen für Steuerungsanlagen und passende Gegenmaßnahmen (BSI/Allianz für Cyber-Sicherheit). CISA, NSA, FBI, MS-ISAC und das israelische INCD geben im „Guide to Securing Remote Access Software“ (Juni 2023) Empfehlungen zum Umgang mit Fernwartungssoftware, die auch von Angreifern missbraucht werden kann (CISA).
Was zeigen reale Vorfälle?
Alle folgenden Beispiele sind öffentlich berichtete, reale Vorfälle und keine Laborergebnisse.
- CyberAv3ngers/Unitronics, ab November 2023: Laut Advisory AA23-335A vom 1. Dezember 2023 (CISA, FBI, NSA, EPA, INCD) kompromittierten mit der IRGC verbundene Threat Actors seit mindestens 22. November 2023 SPS der Serie Unitronics Vision. Die Angreifer kamen wahrscheinlich über die direkte Erreichbarkeit aus dem Internet und Standardpasswörter auf die Geräte. Betroffen waren mehrere Sektoren, darunter US-Wasserversorger (CISA AA23-335A; CISA-Alert; Help Net Security). Dafür brauchte es wahrscheinlich weder einen Zero-Day noch einen ausgeklügelten Exploit, sondern nur einen offenen Zugang mit Standardpasswort.
- Arla, Produktionsstätte Upahl (Mecklenburg-Vorpommern), Mai 2025: Laut BleepingComputer und Lebensmittel Zeitung bestätigte der Molkereikonzern verdächtige Aktivitäten im lokalen IT-Netz. Wegen der Schutzmaßnahmen war die Produktion vorübergehend betroffen, es kam zu Lieferverzögerungen (BleepingComputer; Lebensmittel Zeitung).
- Landmaschinenbau als Zulieferer der Lebensmittelkette: Laut agrarheute wurde ein Hersteller von Futtermischtechnik Opfer eines Hackerangriffs, die Produktion stand still (agrarheute).
- Branchenzahl (älter): Laut einer Forsa-Umfrage für den GDV unter kleinen und mittleren Lebensmittelherstellern (Anfang 2020) war jeder vierte schon Opfer eines erfolgreichen Cyberangriffs (GDV, 23.07.2020).
Bei Arla und dem Landmaschinenhersteller ist nicht öffentlich bekannt, dass der Angriff über Fernwartung begann. Die Fälle zeigen aber, was ein Angriff für die Produktion bedeutet. Bei verderblicher Ware zählt nicht nur, wie lange der Stillstand dauert. Es zählt auch, ob Chargen, Kühlkette und Rückverfolgbarkeit nach dem Wiederanlauf noch stimmen.
Was verlangen NIS2 und CRA von Lebensmittelbetrieben und Maschinenbauern?
NIS2: Die Richtlinie (EU) 2022/2555 nennt in Anhang II den Sektor „Produktion, Verarbeitung und Vertrieb von Lebensmitteln“. Art. 21 Abs. 2 verlangt unter anderem Sicherheit der Lieferkette (lit. d), Zugriffskontrolle (lit. i) und Multi-Faktor-Authentifizierung (lit. j) (EUR-Lex). Ein Fernzugang des Maschinenbauers berührt alle drei Punkte.
Deutschland: Das NIS2UmsuCG ist ohne Übergangsfrist in Kraft getreten (usd AG). Die Produktion, Verarbeitung und der Großhandel von Lebensmitteln stehen in Anlage 2 des BSIG. Ab 50 Beschäftigten oder mehr als 10 Mio. Euro Jahresumsatz und Bilanzsumme gilt ein Betrieb in der Regel als wichtige Einrichtung (OpenKRITIS).
Österreich: Das NISG 2026 wurde im Dezember 2025 im Nationalrat beschlossen (WKO; Deloitte; KPMG). Ob ein Betrieb erfasst ist, hängt von Größe und Tätigkeit ab und sollte im Einzelfall geprüft werden.
Maschinenbauer: Fernwartungs-Gateways und -Software, die sie mitliefern, sind grundsätzlich Produkte mit digitalen Elementen im Sinne des Cyber Resilience Act (Verordnung (EU) 2024/2847). Die Meldepflichten für aktiv ausgenutzte Schwachstellen und schwerwiegende Vorfälle gelten seit 11. September 2026, die übrigen Pflichten ab 11. Dezember 2027 (EU-Kommission; Art. 71 CRA; Rödl & Partner). Die Maschinenverordnung (EU) 2023/1230 fordert künftig Schutz gegen Korrumpierung (EUR-Lex).
Darf der Servicetechniker per Fernwartung auf die SPS?
Ja, aber nicht direkt und nicht dauerhaft. Er kommt über einen festgelegten Weg, nur zur vereinbarten Zeit und nur auf seine Maschine. Dabei sieht jemand im Betrieb, was er tut.
Ein Fernzugang, den niemand im Betrieb freigeben muss, ist kein Servicezugang, sondern eine offene Tür.
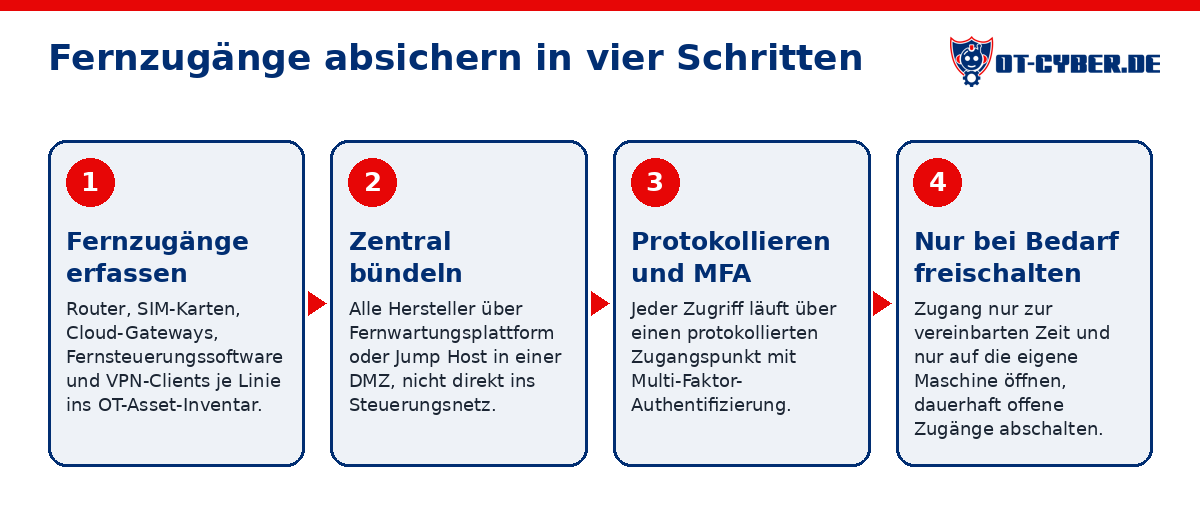
Wie sichere ich Fernzugänge ab? Sechs Schritte
- Alle Wege nach draußen finden. Mit Instandhaltung und IT jede Linie durchgehen: Router, SIM-Karten, Cloud-Gateways, Fernsteuerungssoftware auf HMIs, VPN-Clients und Modems. Jeden Maschinenlieferanten schriftlich fragen. Alles gehört in ein OT-Asset-Inventar (Critical Control „ICS Network Visibility & Monitoring“).
- Direkte Internetverbindungen abschalten. Keine SPS und kein HMI darf aus dem Internet erreichbar sein. Das empfiehlt auch CISA in den Primary Mitigations für OT (CISA).
- Einen zentralen Zugang schaffen. Alle Hersteller kommen über eine Fernwartungsplattform oder einen Jump Host in einer DMZ und nicht direkt ins Steuerungsnetz. Die Anforderungen beschreibt das BSI-Dokument „Fernwartung im industriellen Umfeld“ (BSI/ACS). Router im Schaltschrank werden abgebaut oder hinter die eigene Firewall gelegt (Critical Control „Defensible Architecture“).
- Persönliche Konten mit MFA. Kein „service/service“, keine Standardpasswörter und keine geteilten Zugangsdaten. Die CyberAv3ngers-Fälle zeigen, warum. Das zahlt zugleich auf NIS2 Art. 21 Abs. 2 lit. j ein.
- Freigabe vor Ort, zeitlich begrenzt und nur zur Zielmaschine. Standard ist „aus“. Schichtleitung oder Instandhaltung schaltet die Sitzung frei, danach endet sie automatisch. Die Segmentierung sorgt dafür, dass der Techniker des Etikettierers nicht beim Pasteur landet.
- Überwachen und im Notfall trennen. Fernwartungssitzungen gehören in die Angriffserkennung in OT-Netzen (SzA) (ICS Network Visibility & Monitoring). Im Notfallplan steht, wer alle Fernzugänge in Minuten trennt und wer den Lieferanten informiert. Dort steht auch, wo die Offline-Backups der Steuerungen liegen und wie der Wiederanlauf läuft. Diesen Fall regelmäßig üben (Critical Control „ICS Incident Response“).
Wer seine Fernzugänge nicht zählen kann, kann sie auch nicht schützen. Fangen Sie mit der Liste an und nicht mit dem nächsten Produkt.
Welche Security-Anforderungen schreibe ich in die Ausschreibung einer Maschine?
In Lastenheft und Servicevereinbarung gehören mindestens diese Punkte:
- Fernwartung nur über die Plattform des Betreibers, keine eigenen Router oder Mobilfunkmodule ohne Freigabe
- keine fest einprogrammierten Passwörter, persönliche Konten mit MFA für alle Servicetechniker
- Dokumentation aller Ports, Dienste und Zugänge
- Orientierung an IEC 62443-3-3 (System) bzw. IEC 62443-4-2 (Komponenten) mit angestrebtem Security Level (SL-T)
- SBOM, ein benannter Prozess für Schwachstellenmeldungen und zugesagte Security-Patches über eine definierte Supportdauer (CRA)
Geht das auch mit einem kleinen Team?
Ja. Nach meiner Einschätzung haben viele Lebensmittelbetriebe im Raum Rosenheim keinen eigenen OT-Security-Spezialisten. Mit KI-Unterstützung lassen sich Lieferantenantworten, Sitzungsprotokolle und Firewall-Regeln auswerten. Ebenso lassen sich Mitschnitte nach unbekannten Verbindungen durchsuchen und Advisories zu den eigenen Komponenten filtern. Wer sich auf die fünf Critical Controls konzentriert, verhindert, dass Budget in Einzellösungen versickert.
Wer hilft bei sicherer Fernwartung in Bayern, Salzburg und Tirol?
Mit OT-Cyber.de unterstütze ich Betreiber und Maschinenbauer in ganz DACH, mit Schwerpunkt auf der Grenzregion rund um Rosenheim:
- OT-Security-Beratung: Fernwartungskonzept nach Secure Remote Access, Jump Host und Freigabeprozess
- OT-Asset-Inventar: alle Fernzugänge und Router finden
- Angriffserkennung in OT-Netzen (SzA): Fernwartungssitzungen sichtbar machen
- CRA as a Service für Maschinenbauer und Einkäufer
- OT-Notfallhilfe (24/7): Hilfe, wenn die Produktion nach einem Angriff stillsteht
- Cyber-Awareness für Instandhaltung und Technik: Servicelaptops, USB-Sticks und Fernzugänge
Schreiben Sie mir über die Kontaktseite.
Quellen
- SANS Institute: The Five ICS Cybersecurity Critical Controls (Lee/Conway, 2022): https://www.sans.org/white-papers/five-ics-cybersecurity-critical-controls/
- BSI, ICS Top 10 Bedrohungen und Gegenmaßnahmen 2022: https://www.allianz-fuer-cybersicherheit.de/SharedDocs/Downloads/Webs/ACS/DE/BSI-CS/BSI-CS_005.pdf
- BSI, Fernwartung im industriellen Umfeld: https://www.allianz-fuer-cybersicherheit.de/SharedDocs/Downloads/Webs/ACS/DE/BSI-CS/BSI-CS_108.pdf
- CISA u. a.: Guide to Securing Remote Access Software (06/2023): https://www.cisa.gov/sites/default/files/2023-06/Guide%20to%20Securing%20Remote%20Access%20Software_clean%20Final_508c.pdf
- CISA AA23-335A (01.12.2023): https://www.cisa.gov/news-events/cybersecurity-advisories/aa23-335a
- CISA-Alert (01.12.2023): https://www.cisa.gov/news-events/alerts/2023/12/01/cisa-and-partners-release-joint-advisory-irgc-affiliated-cyber-actors-exploiting-plcs
- Help Net Security (04.12.2023): https://www.helpnetsecurity.com/2023/12/04/cyberav3ngers-unitronics-plcs/
- CISA: Primary Mitigations for OT: https://www.cisa.gov/resources-tools/resources/primary-mitigations-reduce-cyber-threats-operational-technology
- BleepingComputer, Arla: https://www.bleepingcomputer.com/news/security/arla-foods-confirms-cyberattack-disrupts-production-causes-delays/
- Lebensmittel Zeitung, Arla: https://www.lebensmittelzeitung.net/industrie/nachrichten/molkereikonzern-offenbar-cyberattacke-auf-deutsches-werk-von-arla-184363
- agrarheute, Hackerangriff auf Hersteller von Futtermischtechnik: https://www.agrarheute.com/management/agribusiness/hackerangriff-siloking-stillstand-produktion-hoher-schaden-635299
- GDV (23.07.2020): https://www.gdv.de/gdv/medien/medieninformationen/jeder-vierte-mittelstaendische-lebensmittelhersteller-war-schon-opfer-eines-erfolgreichen-cyberangriffs-61214
- EUR-Lex, NIS2-Richtlinie (EU) 2022/2555: https://eur-lex.europa.eu/legal-content/DE/TXT/HTML/?uri=CELEX:32022L2555
- usd AG, NIS2UmsuCG in Kraft: https://www.usd.de/nis2umsucg-offiziell-in-kraft/
- OpenKRITIS, Sektor Ernährung: https://www.openkritis.de/it-sicherheitsgesetz/sektor_ernaehrung.html
- WKO, NISG 2026: https://www.wko.at/oe/oesterreich/information-consulting-nisg-2026-nationalrat
- Deloitte Österreich, Infoblatt NISG: https://www.deloitte.com/content/dam/assets-zone2/at/de/docs/studien/2026/infoblatt-nisg.pdf
- KPMG Österreich, NISG 2026: https://kpmg.com/at/de/insights/2025/12/nisg-2026.html
- EU-Kommission, Cyber Resilience Act: https://digital-strategy.ec.europa.eu/en/policies/cyber-resilience-act
- Art. 71 CRA: https://www.springlex.eu/de/packages/cra/cra-regulation/article-71/
- Rödl & Partner, CRA: https://www.roedl.com/insights/eu-cyber-resilience-act-cybersecurity-wird-zur-produkt-compliance/
- EUR-Lex, Maschinenverordnung (EU) 2023/1230: https://eur-lex.europa.eu/eli/reg/2023/1230/oj
Häufige Fragen
Darf der Servicetechniker per Fernwartung auf die SPS?
Ja, aber nur über einen zentralen, protokollierten Zugang des Betreibers mit MFA und persönlichem Konto. Der Zugang wird vor Ort freigegeben, ist zeitlich begrenzt und erreicht nur die betroffene Maschine. Ein direkt aus dem Internet erreichbarer Router ist dafür nie der richtige Weg.
Was tun, wenn die Produktion nach einem Cyberangriff stillsteht?
Fernzugänge sofort trennen, betroffene Netze isolieren und den Zustand der Steuerungen sichern. Danach Lieferanten informieren, den Notfallplan aktivieren und Spezialisten für OT-Incident-Response holen. Die Produktion erst wieder anfahren, wenn klar ist, dass Steuerungen und Backups sauber sind. OT-Cyber.de bietet dafür eine OT-Notfallhilfe, die 24/7 erreichbar ist.
Fällt mein Lebensmittelbetrieb in Bayern unter NIS2?
Wahrscheinlich ja, wenn er mittelgroß oder größer ist. Die Produktion, Verarbeitung und der Großhandel von Lebensmitteln stehen in Anhang II der NIS2-Richtlinie und in Anlage 2 des BSIG. Ab 50 Beschäftigten oder mehr als 10 Mio. Euro Umsatz und Bilanzsumme gilt ein Betrieb in der Regel als wichtige Einrichtung. Das NIS2UmsuCG gilt seit 6. Dezember 2025. Die genaue Einstufung hängt von Größe und Tätigkeit ab.
Wer hilft bei sicherer Fernwartung in Salzburg und Tirol?
Max Gilg, OT-Cybersecurity-Experte aus Rosenheim, unterstützt mit OT-Cyber.de Betreiber und Maschinenbauer in Bayern, Salzburg, Tirol und ganz DACH. Dazu gehört auch das NISG 2026, das seit 1. Oktober 2026 in Kraft ist.
Welche Security-Anforderungen schreibe ich in die Ausschreibung einer Maschine?
Diese Punkte gehören hinein: Fernwartung nur über die Plattform des Betreibers, keine eigenen Router und keine fest einprogrammierten Passwörter. Dazu persönliche Konten mit MFA und eine Dokumentation aller Ports und Dienste. Außerdem eine SBOM, ein Prozess für Schwachstellen und zugesagte Security-Patches (CRA) sowie ein Ziel-Security-Level (SL-T) nach IEC 62443-3-3 bzw. 62443-4-2.
Quellen
- www.sans.org
- ciso2ciso.com
- www.allianz-fuer-cybersicherheit.de
- www.allianz-fuer-cybersicherheit.de
- www.cisa.gov
- www.cisa.gov
- www.cisa.gov
- www.helpnetsecurity.com
- www.cisa.gov
- www.bleepingcomputer.com
- www.lebensmittelzeitung.net
- www.agrarheute.com
- www.gdv.de
- eur-lex.europa.eu
- www.usd.de
- www.openkritis.de
- www.wko.at
- www.deloitte.com
- kpmg.com
- digital-strategy.ec.europa.eu
- www.springlex.eu
- www.roedl.com
- eur-lex.europa.eu