
Fernwartung: Meine 3 Regeln für Stadtwerke und Industrie
Fernwartung ist in fast jeder Anlage im Einsatz und deshalb ein beliebtes Einfallstor. In meinen Projekten sehe ich immer wieder dasselbe Muster: Zugänge, die einmal für einen Servicefall eingerichtet und danach nie wieder geschlossen wurden.
Regel 1: Jeder Zugang hat einen Besitzer
Ein Fernzugang ohne Besitzer gehört früher oder später dem Angreifer.
Für jeden Zugang muss klar sein, wer ihn verantwortet. Das ist jemand im eigenen Haus, nicht der Lieferant.
Regel 2: Nur bei Bedarf freischalten
Der Zugang ist standardmäßig zu. Der Anlagenverantwortliche schaltet ihn für den konkreten Einsatz frei, befristet.
Regel 3: Jede Sitzung protokollieren
Wer war wann auf welcher Anlage? Diese Frage muss sich jederzeit beantworten lassen, spätestens nach einem Vorfall.
Warum Angriffserkennung ohne zentrale Strategie teuer wird
Viele Betreiber kaufen zuerst ein System zur Angriffserkennung und wundern sich dann über eine Flut von Meldungen, die niemand bewerten kann. Der Grund ist fast immer derselbe: Jede Abteilung, jeder Lieferant und jeder Standort regelt Fernzugriffe anders. Was für den einen Techniker normal ist, sieht für die Angriffserkennung wie ein Angriff aus, und umgekehrt.
Eine wirtschaftliche Angriffserkennung beginnt deshalb mit einer zentralen Strategie und einem einheitlichen Prozess:
- Ein Weg in die Anlage: Alle Fernzugriffe laufen über eine zentrale, freigegebene Lösung statt über Modems, Insellösungen oder dauerhaft offene Tunnel der Lieferanten.
- Ein Freigabeprozess: Wer wann wie lange auf welche Anlage darf, wird immer gleich beantragt, freigegeben und dokumentiert.
- Eine gemeinsame Sprache: Einheitliche Namen für Anlagen, Zonen und Zugänge im Asset-Inventar, damit jede Meldung eindeutig zugeordnet werden kann.
- Klare Zuständigkeiten: Wer bewertet eine Meldung, wer entscheidet über das Trennen eines Zugangs, auch nachts und am Wochenende?
Wenn diese Grundlagen stehen, ist der normale Fernwartungsverkehr bekannt und erwartbar, Abweichungen fallen sofort auf. Statt vieler Fehlalarme bleiben wenige, aussagekräftige Meldungen. Die Sensoren lassen sich gezielt dort platzieren, wo die Wege in die Anlage tatsächlich verlaufen. Das spart Hardware, Lizenzen und vor allem Analysezeit.
Angriffserkennung ist nur so gut wie der Prozess dahinter.
Ohne einheitlichen Prozess bezahlen Sie für Technik, die vor allem Rauschen erzeugt. Das Geld fließt in Sensoren und Auswertung, der Nutzen bleibt aus, und im Ernstfall geht der eine echte Alarm in der Masse unter.
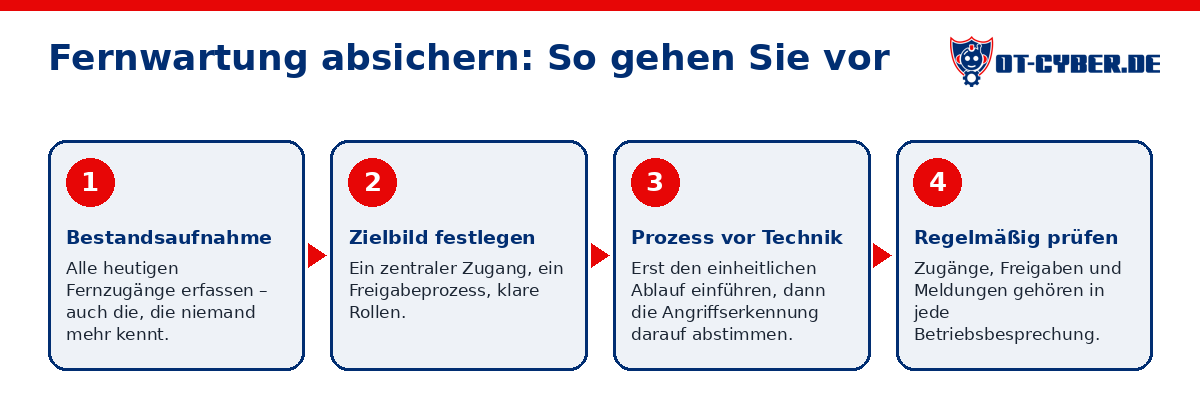
So gehen Sie vor
- Bestandsaufnahme: Welche Fernzugänge gibt es heute, auch die, die niemand mehr kennt?
- Zielbild festlegen: Ein zentraler Zugang, ein Freigabeprozess, klare Rollen.
- Prozess vor Technik: Erst den einheitlichen Ablauf einführen, dann die Angriffserkennung darauf abstimmen.
- Regelmäßig prüfen: Zugänge, Freigaben und Meldungen gehören in jede Betriebsbesprechung.
Mein Rat an Produktionsleiter
Fragen Sie diese Woche Ihre Instandhaltung: Wie viele Fernzugänge haben wir, und wer kann sie gerade nutzen? Wenn darauf niemand sofort eine Antwort hat, ist das der richtige Startpunkt, noch vor jeder neuen Technik.
Korrigiert am 17.10.2026: Formulierungen zur Angriffserkennung sprachlich überarbeitet und präzisiert.
Häufige Fragen
Reicht ein VPN für die Fernwartung?
Nein. Entscheidend sind ein zentraler Zugangsweg, Freigabe im Einzelfall und Protokollierung.
Warum erzeugt unsere Angriffserkennung so viele Fehlalarme?
Meist, weil Fernzugriffe uneinheitlich geregelt sind. Ein einheitlicher Prozess macht normalen Verkehr erwartbar und Abweichungen sichtbar.