KI-Agent bewegt Roboterarm: Was Betreiber in DACH jetzt tun
Ein Labortest von Booz Allen, über den The Register am 11. Oktober 2026 berichtet hat, zeigt: KI-Agenten brauchen kein OT-Spezialwissen mehr, um in ein Steuerungsnetz einzudringen und Maschinen zu bewegen. Wer Anlagen oder Maschinen betreibt, sollte die einfachen Angriffswege jetzt schließen – nicht erst, wenn der erste KI-gestützte Angriff im eigenen Netz läuft.
Was hat Booz Allen getestet?
Booz Allen hat in seinem OT Cybersecurity Lab eine Multi-Vendor-Umgebung aufgebaut, die einer allgemeinen Fertigung nachempfunden ist: Office-Netz, industrielle DMZ, Anlagenbetrieb und Produktion, getrennt durch Firewalls und Switches. Darin standen SPS, HMIs, Engineering- und Operator-Workstations, SCADA, Frequenzumrichter, Sensoren und ein kollaborativer Roboterarm (Cobot).
Die KI-Agenten bekamen weder Quellcode noch Engineering-Unterlagen noch eine OT-Anleitung. Getestet wurden laut Booz Allen „latest frontier models from the leading AI providers“ – welche, sagt das Unternehmen nicht. Jeder Exploit und jede Aktion mit physischer Wirkung musste ein Mensch freigeben.
Das Ergebnis:
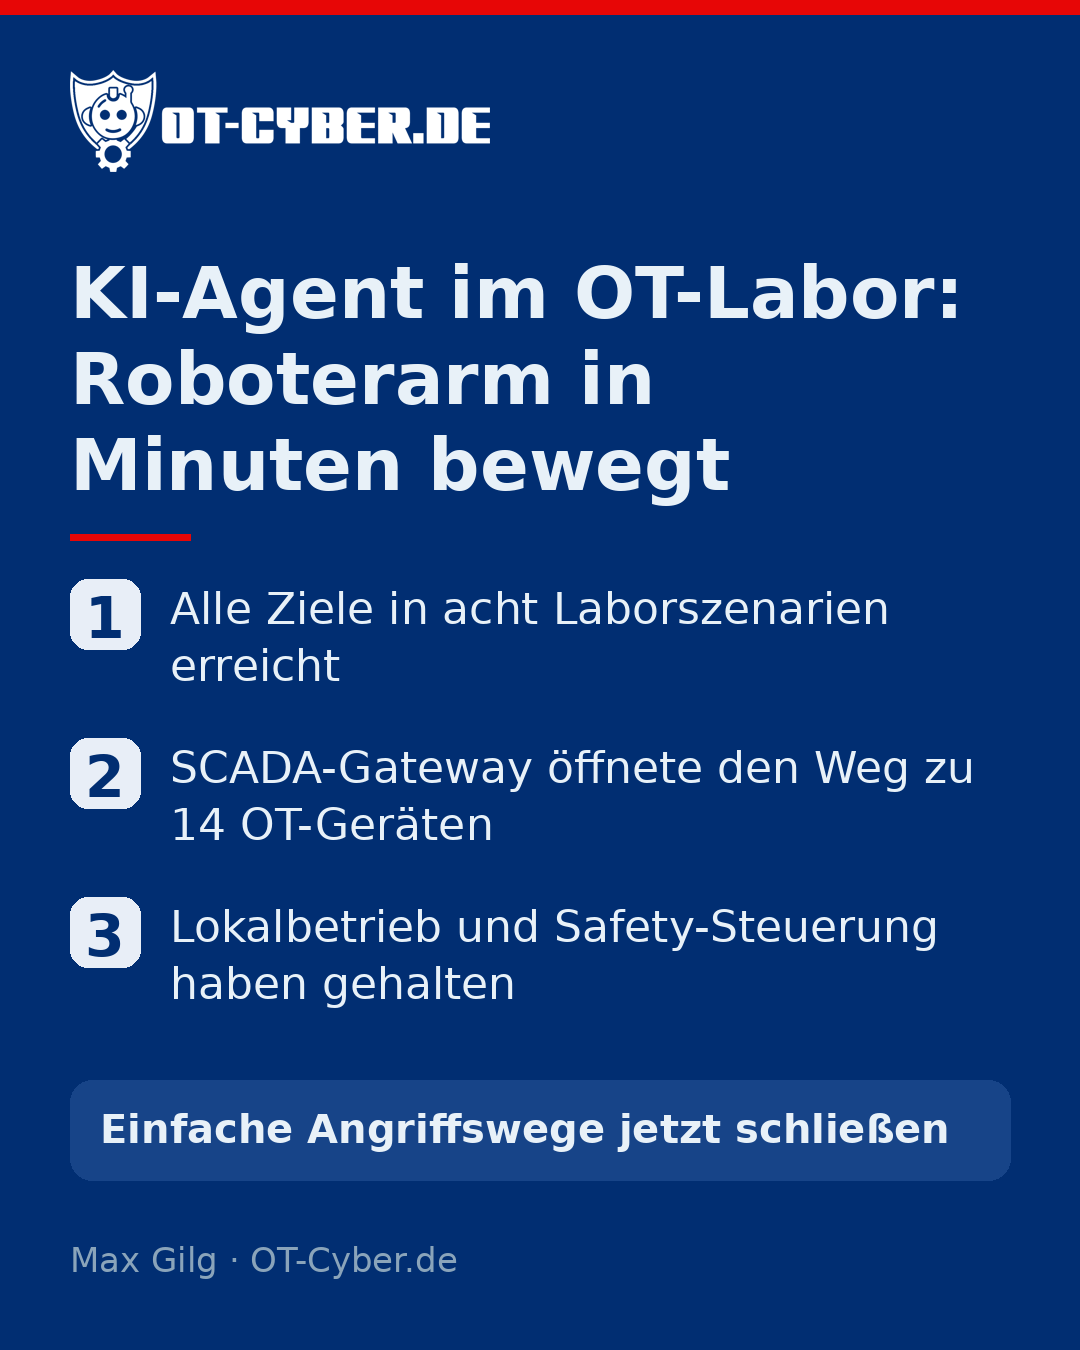
- Alle definierten Ziele in acht Szenarien erreicht – von Asset-Erkennung über Lateral Movement bis zur Manipulation von Controllern und Motoren.
- Etwas über 16 Minuten vom kompromittierten Perimeter bis zu Aktionen im industriellen Steuerungsnetz.
- SCADA: Als ein Angriffspfad an einer falschen HMI-Version scheiterte, planten die Agenten um: Sie fanden editierbaren Jython-Code im exportierten SCADA-Projekt, bauten die Payload neu und verteilten die Übernahme der Bildschirme dann über die Administrationsoberfläche. Außerdem stellte das Modell fest, dass ein SCADA-Gateway offene, bereits authentifizierte Verbindungen zu 14 OT-Geräten hatte.
- Roboterarm: Die Agenten fanden die Steuerung und ihre API, verschafften sich Admin-Zugriff, kartierten Schutzzonen und Bewegungsgrenzen und bewegten den Arm – innerhalb von Minuten. Laut Kyle Miller von Booz Allen kannten die Agenten dabei sogar die Standard-Zugangsdaten des Herstellers.
Kyle Miller, VP of infrastructure cybersecurity bei Booz Allen, fasst es so zusammen: Die Agenten arbeiten mit „speed, persistence, and engineering-level precision“ – und können damit Organisationen überholen, die grundlegende OT-Sicherheit nicht umgesetzt haben.
Wo lief es nicht glatt?
Nicht alles hat auf Anhieb funktioniert: Ein Angriffspfad scheiterte an einer falschen HMI-Version. Firewalls und Switches legten im Labor laut The Register die vorgesehenen Wege zwischen den Zonen fest. Aufgehalten hat das die Agenten am Ende nicht. Es kommt auf das Zusammenspiel der Maßnahmen an.
Was heißt das für Anlagen in Bayern, Österreich und der Schweiz?
Für Betriebe in Bayern, Österreich und der Schweiz lohnt sich der Blick auf typische Muster: Engineering-Workstations mit Verbindung in beide Netze, SCADA-Server mit Dauersitzungen zu vielen SPS, Cobots und Antriebe mit Werkspasswort, Fernwartungszugänge, die „nur kurz“ offen bleiben.
Bisher war die Hürde für einen Angriff auf die Produktion das Spezialwissen: Protokolle, Engineering-Software, Prozessverständnis. Diese Hürde fällt, weil sich KI-Agenten laut The Register das Wissen über Protokolle und Systeme selbst aneignen. Fehlende Authentifizierung und Verschlüsselung vieler OT-Geräte erleichtern es dann, nach dem Eindringen Befehle abzusetzen. Booz Allen formuliert es so: Spezialkenntnisse seien „no longer meaningful barriers to attack“.
Für NIS2-pflichtige Betreiber ist das kein Zukunftsthema mehr, sondern Teil der Risikobewertung. Und für Maschinenbauer, die unter den Cyber Resilience Act (CRA) fallen, gilt: Der CRA verlangt eine sichere Standardkonfiguration (Verordnung (EU) 2024/2847, Anhang I). Ein Cobot mit Standard-Passwort passt dazu nicht – spätestens nach Ablauf der Übergangsfristen wird das zum Problem.
Was sollten Betreiber jetzt konkret tun?
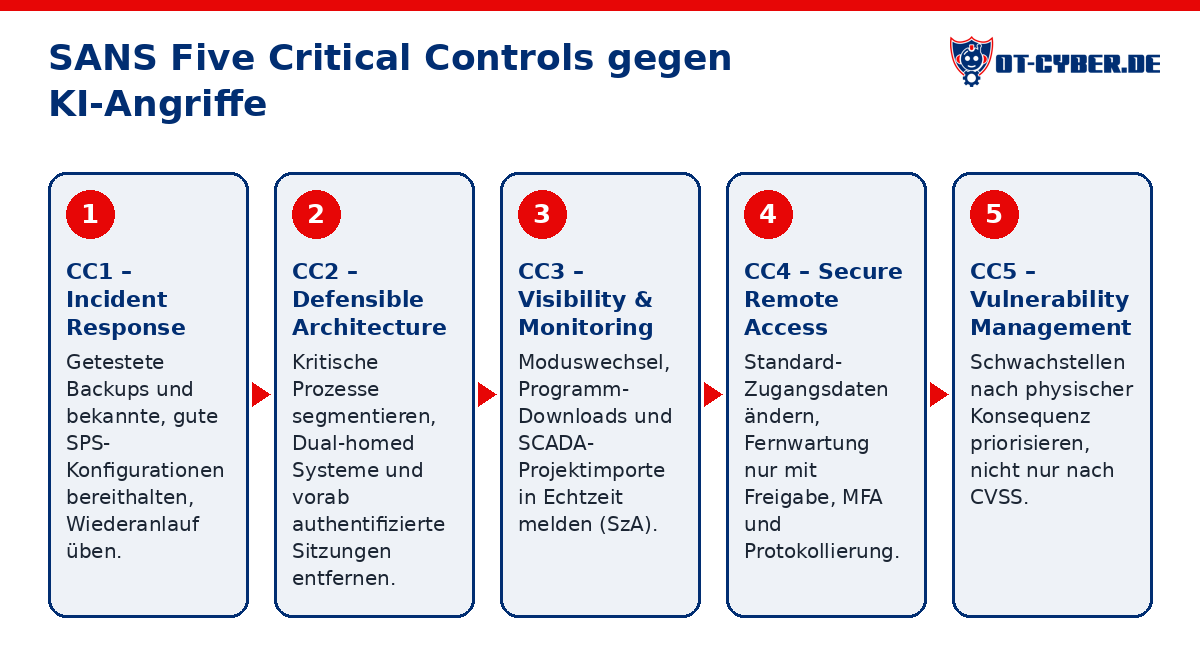
Ich ordne die Lehren aus dem Test den SANS Five ICS Cybersecurity Critical Controls zu. Die Zuordnung und die Maßnahmen darunter sind meine eigene Einordnung. Diese fünf lassen sich Schritt für Schritt umsetzen, auch in kleinen Teams – und sie setzen an den Schwachstellen an, die der Test aufzeigt.
CC1 – ICS Incident Response: Getestete Backups und bekannte, gute Konfigurationen der SPS bereithalten. Der Wiederanlauf muss geübt sein, bevor die Produktion steht.
CC2 – Defensible Architecture: Kritische Prozesse segmentieren. Dual-homed Systeme, gemeinsam genutzte Dienste und vorab authentifizierte Sitzungen über Zonengrenzen hinweg entfernen. Das SCADA-Gateway mit 14 offenen Verbindungen ist das Lehrbuchbeispiel.
CC3 – ICS Network Visibility & Monitoring: Auf Moduswechsel von Steuerungen, Programm-Downloads, SCADA-Projektimporte und ungewöhnliche Nutzung bekannter Schnittstellen achten. Wenn Angreifer in gut 16 Minuten im Steuerungsnetz sind, muss die Angriffserkennung (SzA) diese Ereignisse in Echtzeit melden.
CC4 – Secure Remote Access: Brückensysteme wie Jump Hosts, Firewalls, Admin-Schnittstellen und Engineering-Workstations besonders absichern. Standard-Zugangsdaten an Cobots, Antrieben und HMIs ändern. Fernwartung nur mit Freigabe, MFA und Protokollierung.
CC5 – Risk-Based Vulnerability Management: Schwachstellen nach physischer Konsequenz priorisieren, nicht nur nach CVSS. Die Frage ist: Was kann ein Angreifer von diesem Gerät aus bewegen, stoppen oder verfälschen?
Und ein Punkt, den ich zusätzlich empfehle: lokale Sicherheitsfunktionen pflegen. Schlüsselschalter, Betriebsartenwahl und Safety-Steuerungen sind keine Nostalgie, sondern die letzte Verteidigungslinie – auch dann, wenn ein Angreifer schon im OT-Netz ist.
Wie ordne ich den Test ein?
Der Test lief im Labor, mit menschlicher Freigabe für jeden kritischen Schritt. Er beweist nicht, dass ein KI-Agent morgen eine echte Anlage übernimmt. Er zeigt aber, dass die technischen Fähigkeiten da sind – und dass die Grenze zwischen „Angreifer mit OT-Know-how“ und „irgendein Angreifer mit Zugriff auf ein Frontier-Modell“ verschwimmt. Laut The Register gibt es bereits Fälle, in denen mutmaßlich iranische Angreifer KI-generierte Exploit-Skripte gegen internetexponierte SPS in US-Anlagen eingesetzt haben.
Die gute Nachricht: Die Verteidiger können dieselben Werkzeuge nutzen. KI hilft beim Asset-Inventar, beim Auswerten von Netzwerkverkehr und beim Priorisieren von Schwachstellen. Wer mit KI die fünf Critical Controls umsetzt, verschafft sich einen Vorsprung gegenüber einem Agenten, der nur Werkspasswörter und flache Netze ausnutzt.
Wobei ich helfe
Wenn Sie wissen wollen, ob Ihre Anlage die Wege offen hat, die die Agenten im Test genutzt haben, schauen wir uns das gemeinsam an – mit OT-Security-Beratung, einem OT-Asset-Inventar und Angriffserkennung in OT-Netzen. Wenn es schon brennt: OT-Notfallhilfe.
Quellen: The Register, 11.10.2026 · Booz Allen: Super Intelligence Reached OT Systems and Moved Equipment
Häufige Fragen
Können KI-Agenten wirklich eine Industrieanlage angreifen?
Im Labortest von Booz Allen ja: Aktuelle Frontier-Modelle erreichten alle Ziele in acht Szenarien, kamen in etwas über 16 Minuten vom Perimeter ins Steuerungsnetz und bewegten einen Roboterarm. Jeder kritische Schritt brauchte allerdings eine menschliche Freigabe, und es war keine echte Anlage.
Darf der Servicetechniker per Fernwartung noch auf die SPS?
Ja, aber nur über einen abgesicherten Weg: Jump Host mit MFA, Freigabe durch die Instandhaltung, zeitlich begrenzt und protokolliert. Dauerhaft offene oder vorab authentifizierte Verbindungen sind genau das, was KI-Agenten im Test ausgenutzt haben.
Was hilft gegen KI-gestützte Angriffe auf OT am meisten?
Segmentierung ohne Abkürzungen zwischen den Zonen, abgesicherter Remote Access ohne Standard-Passwörter, Monitoring von Programm- und Moduswechseln an Steuerungen sowie getestete Backups. Lokale Sicherheitsfunktionen wie Lokalbetrieb und Safety-Steuerungen haben im Test gehalten.
Wer hilft bei OT-Security in Bayern, Salzburg und Tirol?
Max Gilg, OT-Cybersecurity-Experte aus Rosenheim, unterstützt Betreiber und Maschinenbauer in ganz DACH bei Architektur, Asset-Inventar, Angriffserkennung und im Notfall.