
KI in der OT-Verteidigung: jetzt sinnvoll einsetzen
In einem dokumentierten Fall haben Angreifer große Teile eines Angriffs von KI erledigen lassen. Meine Einschätzung: Wer OT-Netze weiter nur von Hand überwacht, wird es bei Erkennung, Schwachstellenbewertung und Incident Response zunehmend schwer haben, Schritt zu halten. Das betrifft Betreiber von Anlagen und Maschinenbauer in ganz DACH, vom IT-/OT-Leiter bis zur Instandhaltung. Setzen Sie KI jetzt dort ein, wo sie messbar entlastet: beim Asset-Inventar, bei der Angriffserkennung, beim Schwachstellen-Management und bei der Incident Response. Die KI darf dabei lesen, auswerten und vorschlagen. In die Steuerung eingreifen darf sie nie.
Was ist passiert? Ein realer Vorfall, kein Labor
Am 13. November 2025 hat Anthropic eine Spionagekampagne öffentlich gemacht, die das Unternehmen Mitte September 2025 entdeckt hatte. Anthropic ordnet sie mit hoher Sicherheit einer staatlich unterstützten chinesischen Gruppe zu. Die Angreifer haben das KI-Werkzeug Claude Code so manipuliert, dass es bei rund 30 Organisationen einzudringen versucht hat, darunter Technologiekonzerne, Finanzinstitute, Chemieunternehmen und Behörden. Nach Angaben von Anthropic hat die KI 80 bis 90 Prozent der Arbeit erledigt: Aufklärung, Exploits, Abgreifen von Zugangsdaten, Backdoors und das Abziehen von Daten. Menschen haben nur an wenigen Stellen entschieden. Einige Einbrüche waren erfolgreich. Die KI hat aber auch Fehler gemacht: Sie hat Zugangsdaten „halluziniert“ und öffentliche Informationen für Geheimnisse gehalten. Anthropic empfiehlt Verteidigern, KI für SOC-Automatisierung, Angriffserkennung, Schwachstellenbewertung und Incident Response einzusetzen (Anthropic, 13.11.2025).
Zwei Einschränkungen: Ein Angriff auf OT-Systeme wird im Bericht nicht beschrieben. Und die Zahlen beruhen auf Angaben von Anthropic. Eine unabhängige Bestätigung ist uns nicht bekannt.
Und was zeigt das Labor?
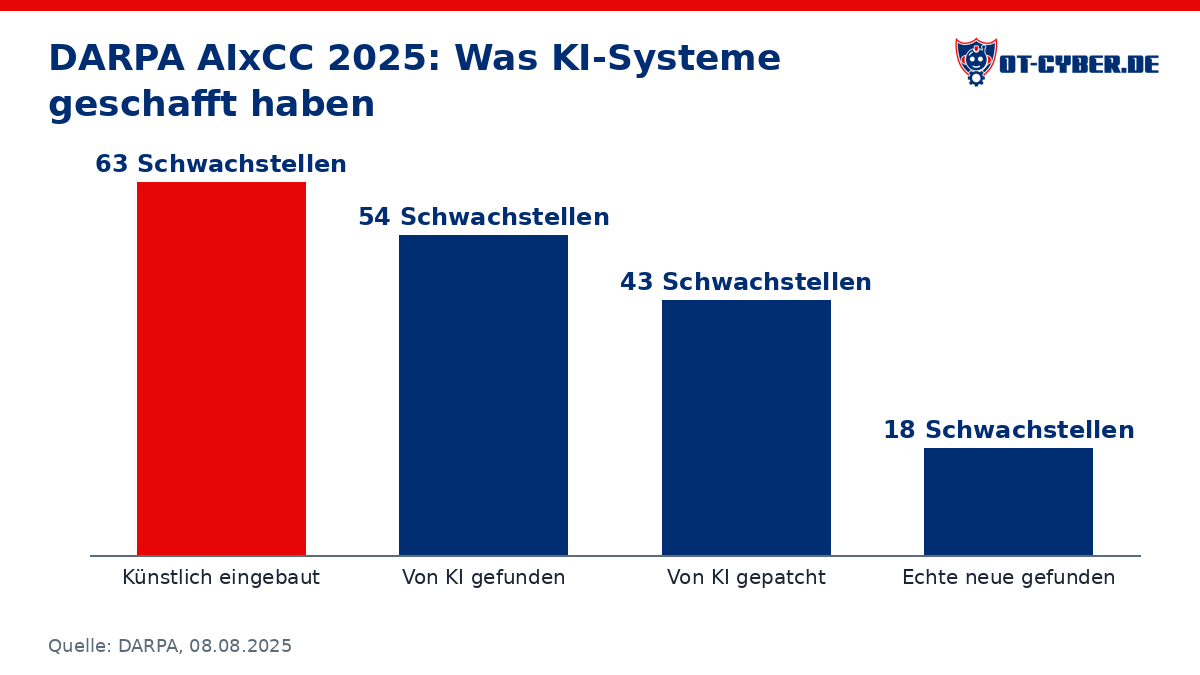
Laut DARPA (08.08.2025) haben KI-Systeme im Finale der AI Cyber Challenge (AIxCC) 54 von 63 künstlich eingebauten Schwachstellen gefunden (86 %) und 43 davon gepatcht. Bis zur Einreichung eines Patches vergingen im Schnitt etwa 45 Minuten. Die Kosten lagen bei rund 152 US-Dollar pro Wettbewerbsaufgabe. Nebenbei fanden die Systeme 18 echte, nicht künstlich eingebaute Schwachstellen in Open-Source-Code. Das war ein Wettbewerb mit Open-Source-Software und kein SPS-Projekt. Er zeigt aber, wie schnell die Werkzeuge der Verteidiger besser werden. Ich gehe davon aus, dass auch Angreifer von dieser Entwicklung profitieren.
Meine Einschätzung: Fangen Sie klein an, aber fangen Sie jetzt an, und zwar bei Ihren Daten und nicht bei der Steuerung.
Wie ist die Lage in Deutschland, Österreich und Bayern?
Zur technischen Entwicklung kommt der Druck durch die Gesetze, auf beiden Seiten der Grenze:
- Deutschland und Österreich: Beide Länder setzen die NIS-2-Richtlinie in nationales Recht um.
- Cyber Resilience Act (CRA): Hersteller von Produkten mit digitalen Elementen bekommen Meldepflichten für Schwachstellen und Vorfälle.
Für Mittelständler, Maschinenbauer und Versorger zwischen Inntal, Flachgau und Tirol heißt das: Die Menge an Advisories lässt sich von Hand kaum noch sinnvoll bewerten. Und Maschinenbauer müssen als Hersteller die Meldepflichten des CRA für ihre Produkte organisieren.
Darf KI in der OT überhaupt mitreden?
Ja, aber mit klaren Grenzen. Mehrere Behörden, darunter das BSI, haben gemeinsam Leitlinien zur sicheren Integration von KI in die OT veröffentlicht (BSI, Canadian Centre for Cyber Security). Fachauswertungen fassen die Empfehlungen sinngemäß so zusammen (Pillsbury, SecureWorld):
- Bei sicherheitskritischen Entscheidungen entscheidet ein Mensch (Human in the Loop).
- Daten fließen per Push oder nur in eine Richtung aus der OT heraus. So bleibt die Segmentierung erhalten.
- Die KI lässt sich jederzeit abschalten, und der Betrieb läuft dann mit der deterministischen Steuerung weiter.
- Lieferanten legen SBOMs für ihre KI-Komponenten offen.
KI gehört in die Verteidigung der OT, nicht in den Regelkreis. Sie soll schneller sehen und priorisieren. Entscheiden und schalten tut der Mensch.
Wo bringt KI im OT-Betrieb echten Nutzen?
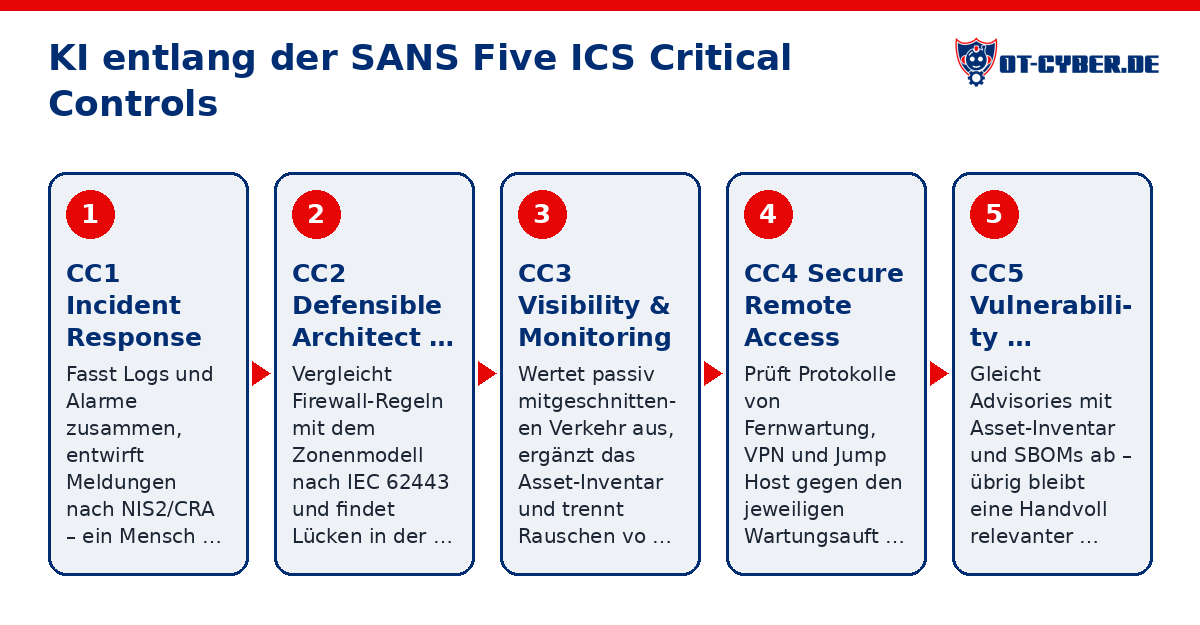
Meine Richtschnur sind die SANS Five ICS Cybersecurity Critical Controls (SANS). Zu jedem der fünf Bereiche gibt es einen sinnvollen Einsatz für KI:
- Incident Response: KI fasst Logs und Alarme zusammen, schlägt Schritte aus dem Playbook vor und schreibt Entwürfe für Meldungen nach NIS2 oder CRA. Freigeben muss sie ein Mensch.
- Verteidigungsfähige Architektur: KI vergleicht Firewall-Regeln mit dem Zonenmodell nach IEC 62443. Sie findet Lücken in der Segmentierung, zum Beispiel „any-any“-Regeln zwischen Büro-IT und Leittechnik.
- Sichtbarkeit und Monitoring im OT-Netz: KI wertet passiv mitgeschnittenen Verkehr aus, ergänzt das Asset-Inventar und trennt Rauschen von echten Auffälligkeiten aus der Angriffserkennung (SzA). Gute OT-Sichtbarkeit ist die Voraussetzung, um Ransomware früh zu erkennen und einzudämmen.
- Sicherer Remote Access: KI prüft Protokolle von Fernwartung, VPN und Jump Host. Sie zeigt zum Beispiel, wer wann von welchem Servicelaptop auf welche SPS zugegriffen hat und ob das zum Wartungsauftrag passt.
- Risikobasiertes Schwachstellen-Management: KI gleicht Advisories mit dem Asset-Inventar und den SBOMs Ihrer Lieferanten ab. Sie prüft, ob die betroffene Firmware bei Ihnen läuft und von außen erreichbar ist. So bleibt von vielen Meldungen eine überschaubare Zahl übrig, die Sie wirklich betrifft.
Konzentrieren Sie sich auf diese fünf Bereiche statt auf zehn einzelne Tools. Meine Einschätzung: Mit KI kann auch ein kleines Team deutlich mehr abdecken.
Wie setze ich KI in der OT sicher ein? Schritte für die nächsten 90 Tage
- Zuerst das Asset-Inventar: Ohne aktuelles OT-Asset-Inventar weiß auch die beste KI nicht, was sie schützen soll.
- Lesen statt Schreiben: Die KI arbeitet nur auf Kopien von Netzmitschnitten, Logs, Inventarlisten und Advisories. Schreibzugriff auf SPS, Leittechnik oder Engineering-Stationen bekommt sie nicht.
- Daten nur nach außen: OT-Daten verlassen das Netz per Push oder über ein Daten-Gateway. Eine eingehende Verbindung zur KI gibt es nicht. Netzpläne und Rezepturen gehören nicht in einen öffentlichen Chatbot. Regeln Sie mit dem Anbieter vertraglich, wo die Daten verarbeitet werden.
- Einen Anwendungsfall wählen und messen: Fangen Sie zum Beispiel mit der Bewertung von Advisories an und messen Sie die Zeit pro Advisory vorher und nachher.
- Mensch in der Schleife: Legen Sie fest, welche Ergebnisse ein Mensch prüft. Jede Aktion, die die Anlage berührt, gehört dazu. Der von Anthropic beschriebene Fall zeigt, dass KI sich irrt.
- Lieferanten fragen: Verlangen Sie in Ausschreibungen eine SBOM, auch für KI-Komponenten, und Angaben zum Hosting.
- Notfall üben: Spielen Sie durch, was passiert, wenn die KI ausfällt oder manipuliert wird. Der Betrieb muss ohne sie weiterlaufen.
Was bedeutet das für Produktion und Instandhaltung?
Produktionsleiter wollen vor allem wissen, wie schnell die Anlage nach einem Vorfall wieder läuft. KI kann die Zeit bis zur ersten belastbaren Lagebewertung verkürzen. Geübte Wiederanlaufpläne ersetzt sie aber nicht. Die Instandhaltung profitiert vor allem bei der Fernwartung: Unklare Zugriffe, unbekannte Servicelaptops oder ungeprüfte USB-Sticks fallen früher auf. Die KI meldet nur, sie schaltet nichts ab. Ob eine Verbindung getrennt wird, entscheidet der Mensch, der die Folgen für den Prozess kennt.
Wer hilft beim Einstieg in Bayern, Salzburg und Tirol?
Mit OT-Cyber.de unterstütze ich Betreiber und Maschinenbauer in ganz DACH. Mein Schwerpunkt ist die Grenzregion rund um Rosenheim.
- OT-Security-Beratung: Wir legen fest, welche KI-Anwendungsfälle zu Ihren Anlagen passen.
- Angriffserkennung in OT-Netzen (SzA) und KI-Lagebild für Ihre Anlagen: Wir machen Ihr Netz sichtbar und bewerten Auffälligkeiten.
- OT-Schwachstellen-Management: Wir bewerten Advisories nach ihrem Risiko für Ihre Anlage.
- CRA as a Service: Für Maschinenbauer, die die Meldepflichten des CRA sicher erfüllen müssen.
- OT-Notfallhilfe: Unterstützung, wenn es schon brennt.
- Training „Cyber-Awareness für Instandhaltung und Technik“.
Sie erreichen mich direkt über Kontakt. Schreiben Sie mir, welche Anlage oder welchen Anwendungsfall Sie zuerst angehen wollen.
Quellen
- Anthropic: Disrupting the first reported AI-orchestrated cyber espionage campaign, 13.11.2025
- DARPA: AI Cyber Challenge Ergebnisse, 08.08.2025
- BSI: Secure AI in OT, 03.12.2025 – https://www.bsi.bund.de/DE/Service-Navi/Presse/Alle-Meldungen-News/Meldungen/Secure-AI-in-OT_251203.html
- Canadian Centre for Cyber Security: Joint guidance – https://www.cyber.gc.ca/en/news-events/joint-guidance-principles-secure-integration-artificial-intelligence-operational-technology
- Pillsbury: CISA AI-OT Framework – https://www.pillsburylaw.com/en/news-and-insights/cisa-ai-ot-framework.html
- SecureWorld: Guidance Secure AI in OT – https://www.secureworld.io/industry-news/guidance-secure-ai-ot
- SANS: The Five ICS Cybersecurity Critical Controls – https://www.sans.org/white-papers/five-ics-cybersecurity-critical-controls/
Häufige Fragen
Darf eine KI in unserer Anlage selbst schalten oder auf die SPS zugreifen?
Nein. Die gemeinsame Leitlinie von CISA, BSI und weiteren Behörden vom 3. Dezember 2025 verlangt bei sicherheitskritischen Entscheidungen einen Menschen in der Entscheidungskette. Die KI muss sich außerdem jederzeit abschalten lassen. Sinnvoll ist ein Lesezugriff auf Kopien von Logs, Netzmitschnitten und Inventarlisten. Eingriffe in Steuerung, Leittechnik oder Fernwartung entscheidet immer ein Mensch, der den Prozess kennt.
Wie hilft KI der Instandhaltung bei Fernwartung und Schwachstellen?
KI wertet Protokolle von Fernwartung, VPN und Jump Host aus. Sie meldet unbekannte Servicelaptops oder Zugriffe außerhalb des Wartungsauftrags (SANS CC4 Secure Remote Access). Außerdem gleicht sie Advisories mit dem Asset-Inventar ab. So sieht die Instandhaltung, welche Firmware wirklich betroffen ist. Laut BSI kamen zuletzt im Schnitt 119 neue Schwachstellen pro Tag hinzu. Von Hand lässt sich diese Menge nicht bewerten.
Was bedeutet der CRA für Maschinenbauer, die KI nutzen wollen?
Seit dem 11. September 2026 müssen Hersteller aktiv ausgenutzte Schwachstellen und schwere Vorfälle innerhalb von 24 Stunden über die Single Reporting Platform der ENISA melden. KI kann Advisories mit SBOMs abgleichen und Meldungen vorbereiten. Die Verantwortung bleibt beim Hersteller.
Welche KI-Anforderungen schreibe ich in die Ausschreibung einer Maschine?
Fordern Sie eine SBOM, auch für KI-Komponenten, Angaben zu Hosting-Standorten und externen Verbindungen, eine dokumentierte Abschaltmöglichkeit der KI und einen Datenfluss, der nur aus der OT hinausgeht. Das entspricht den Empfehlungen der internationalen Leitlinie zu KI in der OT und passt zu den CRA-Pflichten der Hersteller.
Was tun, wenn die Produktion nach einem Cyberangriff stillsteht – hilft da KI?
Aktivieren Sie zuerst den Notfallplan, trennen Sie betroffene Netzbereiche und sichern Sie Beweise. Fehlt intern das Wissen, holen Sie früh eine OT-Notfallhilfe dazu. KI kann in der Incident Response Logs und Alarme zusammenfassen und schneller einordnen. Geübte Wiederanlaufpläne ersetzt sie nicht.
Wer hilft beim sicheren KI-Einsatz in der OT in Bayern, Salzburg oder Tirol?
Max Gilg, OT-Cybersecurity-Experte aus Rosenheim, unterstützt mit OT-Cyber.de Betreiber und Maschinenbauer in ganz DACH: mit OT-Security-Beratung, KI-Lagebild, Angriffserkennung (SzA), OT-Schwachstellen-Management, CRA as a Service und der 24/7 erreichbaren OT-Notfallhilfe. Kontakt über ot-cyber.de/kontakt.