KI in der OT-Verteidigung: Was jetzt wirklich hilft
Angreifer setzen KI schon gegen Industrieanlagen ein. In Mexiko hat ein Angreifer mit Claude Anfang 2026 das OT-Gateway eines Wasserversorgers gefunden und angegriffen, ins OT-Netz kam er laut Dragos nicht. In den USA beschreibt das Advisory AA26-231A vom 19.08.2026 KI-generierte Skripte gegen Siemens-S7-Steuerungen, laut Advisory bisher vor allem zur Aufklärung und Vorbereitung. Gefährdet sind aus meiner Sicht auch Betreiber und Maschinenbauer in Bayern, Salzburg und Tirol, vor allem dort, wo Alarme, Asset-Listen und Advisories noch von Hand abgearbeitet werden. Auf der Verteidigerseite sollte KI lesen und auswerten: Asset-Inventar, Angriffserkennung, Abgleich von Advisories, Incident Response. Schalten darf sie nicht.
Ich bin Max Gilg, OT-Cybersecurity-Experte aus Rosenheim. In vielen Betrieben läuft die Fernwartung bei IT, Elektrik und Instandhaltung nebenher mit. Genau diese Leute entlastet KI am meisten, solange sie nur liest.
Was bei KI-Angriffen auf Industrie und OT tatsächlich passiert ist
Drei öffentlich dokumentierte Fälle zeigen, wohin es geht. Eine gestörte Anlage meldet keiner der Berichte.
Wasserversorger in Mexiko (Dragos, 06.05.2026). Zwischen Dezember 2025 und Februar 2026 lief eine Kampagne gegen mehrere mexikanische Behörden. Im Januar 2026 kam der Angreifer in die Büro-IT eines kommunalen Wasser- und Abwasserversorgers (Dragos). Laut Dragos war Claude von Anthropic dabei das wichtigste technische Werkzeug: Planung, Tools, Ausführung. GPT-Modelle von OpenAI werteten die erbeuteten Daten aus. Claude hat ein vNode-Gateway mit SCADA/IIoT-Verwaltung gefunden, es als lohnendes Ziel erkannt und eine automatisierte Password-Spraying-Attacke gestartet. Die ist gescheitert. Hinweise auf einen Einbruch ins OT-Netz hat Dragos nicht gefunden.
Siemens S7 in den USA (AA26-231A, 19.08.2026). NSA, CISA, FBI, DOE und EPA beschreiben eine laufende Kampagne gegen S7-Installationen, die aus dem Internet erreichbar oder schlecht segmentiert sind (CISA). Die Angreifer bauen sich mit KI-Unterstützung eigene Tools auf Basis von python-snap7, getarnt als normale Monitoring-Software. Damit lesen und schreiben sie über S7comm auf Datenbausteine. Das Advisory wertet das als Aufklärung und Vorbereitung auf spätere Eingriffe. Eine Störung oder eine veränderte Steuerung bei einem Opfer bestätigt es nicht. Als Einstieg nennt es bekannte Schwachstellen, schwache Zugangsdaten und veraltete Software.
Spionagekampagne mit Claude Code (Anthropic, 13.11.2025). Anthropic hat eine Kampagne gegen rund 30 Organisationen offengelegt, darunter Technologiekonzerne, Finanzinstitute, Chemieunternehmen und Behörden (Anthropic, Bericht als PDF). Die KI hat laut Anthropic 80 bis 90 Prozent der Arbeit selbst erledigt, Menschen griffen nur an wenigen Stellen ein. Sie hat aber auch Zugangsdaten erfunden und öffentlich verfügbare Infos als Beute gemeldet. Anthropic ordnet die Gruppe mit hoher Sicherheit als chinesisch und staatlich unterstützt ein. Das ist eine Bewertung von Anthropic. Angriffe auf Steuerungen oder OT-Systeme beschreibt der Bericht nicht.
Labortests und die Einschätzung des BSI
Jetzt zu Laborergebnissen und Einschätzungen, also nicht zu Vorfällen in echten Anlagen.
Booz Allen Hamilton hat laut The Register zwei aktuelle Frontier-Modelle, deren Namen die Firma nicht nennt, im eigenen OT-Labor getestet. Das Labor ist einer allgemeinen Fertigung mit Komponenten mehrerer Hersteller nachgebaut (The Register, 11.10.2026). In allen acht Szenarien erreichten die Modelle ihr Ziel: Sie fanden Steuerungen, veränderten Prozesswerte und brauchten vom Perimeter bis zu Aktionen im Steuerungsnetz gut 16 Minuten. Vor jedem Exploit und jeder Aktion mit physischer Wirkung mussten sie allerdings auf die Freigabe eines Menschen warten.
Das BSI schreibt in seinem Blog vom 08.05.2026, dass aktuelle KI-Modelle Sicherheitslücken auf Knopfdruck finden und den passenden Angriff gleich mitliefern können (BSI-Blog). Als Sofortmaßnahme empfiehlt es das Bekannte: Härtung, Segmentierung, Updates. Am 22.06.2026 kam eine Cybersicherheitswarnung zu den Folgen dieser Entwicklung für Organisationen dazu (BSI, 22.06.2026).
Jeder in der Instandhaltung kennt das: Der Patch für die Linie wartet bis zum nächsten geplanten Stillstand. Ein Angreifer mit KI wartet nicht. Und wenn ein Angriff weitgehend automatisch läuft, nützt ein Alarm wenig, den erst am Montag jemand liest.
Wie weit die Industrie mit KI in der OT-Verteidigung ist
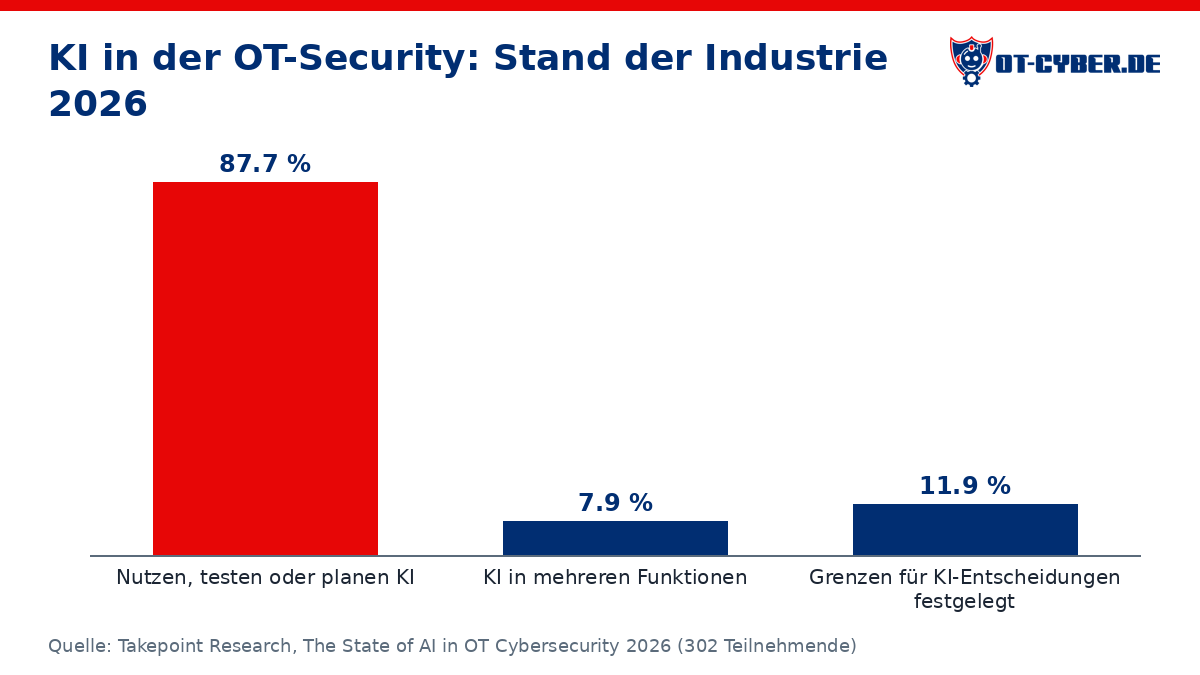
Takepoint Research hat für „The State of AI in OT Cybersecurity 2026“ 302 Fachleute befragt (Takepoint Research). 87,7 % nutzen KI in der OT-Security, testen sie oder planen sie. Über mehrere Aufgaben hinweg eingeführt haben sie nur 7,9 %. Und nur 11,9 % haben schriftlich festgehalten, welche KI-gestützten Entscheidungen physische Prozesse, Safety-Systeme oder den laufenden Betrieb berühren können.
Fünf Stellen, an denen KI im OT-Betrieb hilft
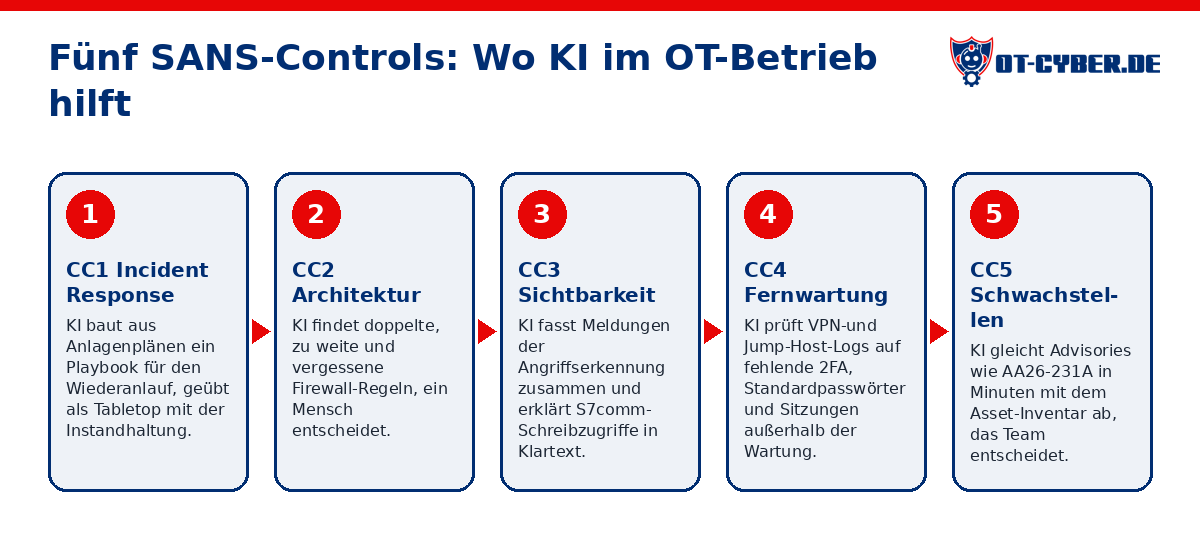
Als Raster nehme ich die SANS Five ICS Cybersecurity Critical Controls von Robert M. Lee und Tim Conway (2022) (SANS, SANS ICS Controls). Bei jedem dieser Controls nimmt KI auch kleinen Teams spürbar Arbeit ab.
Asset-Inventar (CC5 Risk-Based Vulnerability Management): Die Asset-Liste liegt oft in drei Excel-Dateien, in SPS-Projekten und in Switch-Exporten. Eine KI, die lokal oder in einer geprüften Umgebung läuft, führt das zusammen und findet Dubletten. Kommt ein Advisory wie AA26-231A, gleicht sie es in Minuten mit dem Inventar ab: Welche S7 haben wir, mit welcher Firmware, ist eine davon von außen erreichbar? Die Erreichbarkeit sagt meist mehr als der CVSS-Wert. Was sofort gepatcht wird und was bis zum Stillstand wartet, entscheidet das Team.
Sichtbarkeit (CC3 ICS Network Visibility & Monitoring): Eine Angriffserkennung in OT-Netzen liefert viele Meldungen. KI fasst sie zusammen, erklärt einen S7comm-Schreibzugriff oder seltsame Modbus-Kommunikation in Klartext und sagt, welche Maschine betroffen ist. Der Schichtleiter sieht dann schnell, ob das der Servicetechniker von heute Vormittag war oder jemand Fremdes. Das gilt auch für den East-West-Verkehr in den Steuerungsnetzen.
Fernwartung und Gateways (CC4 Secure Remote Access): Übergänge zwischen IT und OT gibt es in fast jedem Werk. Der Fernwartungsrouter des Maschinenlieferanten, der IIoT-Server, der Servicelaptop mit zwei Netzwerkkarten. Das Gateway in Mexiko war genau so ein Übergang. KI wertet die Logs von VPN, Jump Host und Fernwartungsportal aus und markiert Zugänge ohne Zwei-Faktor-Authentifizierung, Standardpasswörter und Sitzungen außerhalb der Wartungsfenster.
Architektur (CC2 Defensible Architecture): Die Firewall-Regeln zwischen Büro und Produktion sind über Jahre gewachsen. KI findet doppelte, zu weite und vergessene Regeln. Was wegkommt, entscheidet ein Mensch, abgestimmt mit der Produktion.
Den Ernstfall üben (CC1 ICS Incident Response): Aus Anlagenplänen und Ansprechpartnern baut KI einen ersten Entwurf für das Wiederanlauf-Playbook. Den spielt man mit der Instandhaltung als Tabletop durch. Wer entscheidet, ob wir vom IT-Netz trennen? Wo liegen die SPS-Backups? Wer ruft die Behörde an? Steht die Linie dann wirklich, sucht keiner mehr die Telefonnummer des Maschinenlieferanten.
Schreibzugriff auf die SPS bleibt beim Menschen
Bei mir bekommt kein KI-Agent Schreibzugriff auf eine SPS oder die Leittechnik. Das passt zur gemeinsamen Leitlinie „Principles for the Secure Integration of Artificial Intelligence in Operational Technology“ vom 03.12.2025, die CISA, das australische ACSC, das BSI und weitere Behörden herausgegeben haben (CISA, ACSC-PDF, Canadian Centre for Cyber Security).
Ein Detail aus AA26-231A sollte jeden stutzig machen: Die Angriffswerkzeuge sahen aus wie Monitoring-Software. Auch ein neues KI-Tool ist Software mit Zugriff auf den Steuerungsverkehr. Ich prüfe es deshalb wie jede andere Komponente: Datenfluss, Konten, Updates, Hersteller. Prozessdaten gehen nicht ungeprüft in eine Cloud.
NIS2, CRA und die Rolle der KI
In Deutschland gilt das NIS2-Umsetzungsgesetz seit dem 06.12.2025 (usd, Reed Smith). Für Österreich muss man den nationalen Umsetzungsstand im Einzelfall prüfen. Artikel 21 der NIS2-Richtlinie verlangt unter anderem Maßnahmen zur Bewältigung von Sicherheitsvorfällen und zum Umgang mit Schwachstellen (Richtlinie (EU) 2022/2555, EUR-Lex). Diese Prozesse braucht es weiter. KI ersetzt sie nicht, sie nimmt einem Team mit drei Leuten aber viel Lese- und Abgleicharbeit ab.
Für Maschinenbauer, die Produkte mit digitalen Elementen in Verkehr bringen, gilt seit dem 11.09.2026 die Meldepflicht des Cyber Resilience Act: Aktiv ausgenutzte Schwachstellen und schwere Vorfälle mit Auswirkung auf die Sicherheit des Produkts müssen innerhalb von 24 Stunden als Frühwarnung und innerhalb von 72 Stunden als Meldung eingehen, ein Abschlussbericht folgt später, auch für Produkte, die schon auf dem Markt sind (EU-Kommission). Ab dem 11.12.2027 gelten die übrigen Pflichten (Verordnung (EU) 2024/2847, EUR-Lex). Wer eine gepflegte SBOM hat und neue Advisories per KI dagegen abgleicht, hält diese Fristen auch ohne eigenes PSIRT leichter ein. Einkäufer bei Betreibern schreiben das am besten gleich in die Ausschreibung: SBOM, ein Prozess für Security-Updates, Fernwartung nur über einen definierten Zugang mit Zwei-Faktor-Authentifizierung, Anforderungen nach IEC 62443 und ein Ansprechpartner für CRA-Meldungen.
Was in den nächsten 30 Tagen zu tun ist
Zuerst das Asset-Inventar. Wer nicht weiß, welche Steuerungen mit welchem Firmwarestand und welchen Verbindungen laufen, hat für einen KI-Abgleich keine Grundlage. Dann prüfen, ob irgendetwas aus der Produktion direkt aus dem Internet erreichbar ist, vor allem Steuerungen und Gateways. Danach legt das Team fest, was KI lesen darf (Logs, Alarme, Advisories, Pläne) und wo sie nie schreibt. Beim nächsten Advisory macht die KI den Abgleich und ein Mensch kontrolliert das Ergebnis. Am Ende setzen sich Produktion und Instandhaltung zusammen und spielen durch, was passiert, wenn morgen früh eine Linie steht.
Unterstützung in Bayern, Salzburg und Tirol
Mit unserem Team aus Elektrikern, Elektronikern, Informatikern und Incident-Response-Fachleuten unterstütze ich Betreiber und Maschinenbauer in ganz DACH, mit Schwerpunkt rund um Rosenheim. Wir bauen das OT-Asset-Inventar auf und richten die Angriffserkennung in OT-Netzen (SzA) ein. Schwachstellen bewerten wir im OT-Schwachstellen-Management, die passenden Warnungen liefert das KI-Lagebild für Ihre Anlagen. Maschinenbauer begleiten wir mit CRA as a Service. Steht die Produktion schon, hilft die OT-Notfallhilfe. Für den Einstieg reicht ein Gespräch über die OT-Security-Beratung. Kontakt: ot-cyber.de/kontakt.
Quellen
- Dragos: KI-gestützter ICS-Angriff auf einen Wasserversorger, 06.05.2026: https://dragos.com/blog/ai-assisted-ics-attack-water-utility
- CISA, NSA, FBI, DOE, EPA: Advisory AA26-231A, 19.08.2026: https://www.cisa.gov/news-events/cybersecurity-advisories/aa26-231a
- Anthropic: Disrupting AI espionage, 13.11.2025: https://www.anthropic.com/news/disrupting-AI-espionage
- Anthropic: Disrupting the first reported AI-orchestrated cyber espionage campaign (PDF): https://assets.anthropic.com/m/ec212e6566a0d47/original/Disrupting-the-first-reported-AI-orchestrated-cyber-espionage-campaign.pdf
- The Register zum Labortest von Booz Allen Hamilton, 11.10.2026: https://www.theregister.com/security/2026/10/11/ai-systems-are-fully-capable-of-carrying-out-nightmare-attacks-against-infrastructure-and-nobodys-ready/5302450
- BSI-Blog, 08.05.2026: https://www.bsi.bund.de/DE/Service-Navi/Presse/Alle-Meldungen-News/Blog/KI-Modelle_neue_Zeitrechnung_260508.html
- BSI-Cybersicherheitswarnung, 22.06.2026: https://www.bsi.bund.de/SharedDocs/Cybersicherheitswarnungen/DE/2026/2026-262788-1032.pdf
- Takepoint Research: The State of AI in OT Cybersecurity 2026: https://takepoint.co/product/survey-report-the-state-of-ai-in-ot-cybersecurity-2026/
- SANS: The Five ICS Cybersecurity Critical Controls (Lee/Conway, 2022): https://www.sans.org/white-papers/five-ics-cybersecurity-critical-controls/ und https://www.sans.org/ics-controls
- CISA, ASD's ACSC u. a.: Principles for the Secure Integration of AI in OT: https://www.cisa.gov/resources-tools/resources/principles-secure-integration-artificial-intelligence-operational-technology, https://www.cyber.gov.au/sites/default/files/2025-12/principles-for-the-secure-integration-of-artificial-intelligence-in-operational-technology.pdf, https://cyber.gc.ca/en/news-events/joint-guidance-principles-secure-integration-artificial-intelligence-operational-technology
- NIS2UmsuCG in Kraft: https://www.usd.de/nis2umsucg-offiziell-in-kraft/ und https://www.reedsmith.com/our-insights/blogs/technology-law-dispatch/102lxfr/finally-germany-enacts-its-nis2-law/
- EU-Kommission, CRA-Meldepflichten: https://digital-strategy.ec.europa.eu/en/policies/cra-reporting
- Verordnung (EU) 2024/2847 (Cyber Resilience Act): https://eur-lex.europa.eu/eli/reg/2024/2847/oj
- Richtlinie (EU) 2022/2555 (NIS2): https://eur-lex.europa.eu/eli/dir/2022/2555/oj
Häufige Fragen
Wie kann KI bei der OT-Security im Mittelstand helfen?
KI fasst Alarme der Angriffserkennung zusammen, führt verstreute Asset-Listen zusammen und gleicht neue Advisories mit dem OT-Asset-Inventar ab. Sie wertet außerdem Fernwartungs-Logs aus und hilft beim Aufbau von Notfall-Playbooks. So nimmt KI auch kleinen Teams bei den SANS Five ICS Critical Controls Arbeit ab.
Darf eine KI direkt auf unsere SPS zugreifen?
Max Gilg rät davon ab. KI sollte lesend mit Kopien, Exporten und Netzmitschnitten arbeiten, Schalthandlungen und Konfigurationsänderungen gibt ein Mensch frei. Die Leitlinie von CISA, ACSC, BSI und weiteren Behörden vom 03.12.2025 empfiehlt menschliche Aufsicht und eine Verzahnung mit der Incident Response.
Was tun, wenn die Produktion nach einem Cyberangriff stillsteht?
Die betroffenen Bereiche vom IT-Netz trennen, nichts löschen oder vorschnell neu aufsetzen, SPS-Stände sichern und sofort Hilfe holen. Wer vorher ein Wiederanlauf-Playbook samt Ansprechpartnern erstellt hat, verliert keine Zeit. Die OT-Notfallhilfe von OT-Cyber.de ist rund um die Uhr erreichbar.
Was muss die Instandhaltung nach dem Advisory AA26-231A zu Siemens S7 prüfen?
Prüfen Sie, welche S7-Steuerungen im Einsatz sind und mit welcher Firmware sie laufen. Max Gilg empfiehlt zusätzlich, unabhängig vom Advisory: Klären Sie, ob TCP-Port 102 (S7comm) aus dem Internet erreichbar ist und ob Passwortschutz und Schutzstufen aktiv sind. Neue Monitoring- oder Diagnose-Tools sollten vor dem Einsatz geprüft werden.
Haben Angreifer schon KI gegen Industrieanlagen eingesetzt?
Ja. Laut Dragos (06.05.2026) hat ein Angreifer Anfang 2026 mit Claude das OT-Gateway eines kommunalen Wasserversorgers in Mexiko gefunden und per Password Spraying angegriffen. Das blieb erfolglos, Hinweise auf einen Einbruch ins OT-Netz fand Dragos nicht. Das US-Advisory AA26-231A vom 19.08.2026 beschreibt KI-gestützte Skripte gegen Siemens-S7-Steuerungen, die aus dem Internet erreichbar oder schlecht segmentiert sind, laut Advisory bisher vor allem zur Aufklärung und Vorbereitung.
Welche Security-Anforderungen schreibe ich in die Ausschreibung einer Maschine?
SBOM, zugesagte Security-Updates, sichere Fernwartung über einen definierten Zugang mit Zwei-Faktor-Authentifizierung, keine Standardpasswörter, Anforderungen nach IEC 62443 und einen festen Ansprechpartner für CRA-Meldungen.
Wer hilft bei KI-gestützter OT-Security in Bayern, Salzburg und Tirol?
Max Gilg, OT-Cybersecurity-Experte aus Rosenheim, und das Team von OT-Cyber.de unterstützen Betreiber und Maschinenbauer in der Grenzregion und in ganz DACH. Dazu gehören Asset-Inventar, Angriffserkennung (SzA), Schwachstellen-Management, KI-Lagebild und CRA as a Service.