
KI knackt Firmware: Architektur schlägt Einzellösung
Dass Firmware schwer zu verstehen ist, schützt immer weniger zuverlässig, auch wenn solche Angriffe laut Forescout derzeit noch „less attractive than easier alternatives“ sind. KI-Werkzeuge können das Reverse Engineering von Embedded-Firmware und das Portieren von SPS-Exploits unterstützen: Im Versuch von Forescout gelang die Portierung eines SPS-Exploits mit starker Mitarbeit der Forscher, allein die letzte Phase der RCE-Entwicklung dauerte 8 Stunden 32 Minuten. Betroffen sind Betreiber und Maschinenbauer in ganz DACH, deren Schutz vor allem auf einzelnen Produkten beruht oder deren Steuerungen alte, ungepatchte Dienste im Netz anbieten. Was jetzt hilft: Exposition abbauen (Segmentierung, FTP und unnötige Dienste abschalten), das OT-Netz überwachen und Incident Response üben. Ausgerichtet wird das an den fünf SANS ICS Critical Controls und an IEC 62443.
Hier trenne ich, was im Labor gezeigt wurde und was in echten Anlagen passiert ist.
Wie schnell kann KI heute Firmware und SPS-Exploits bauen?
Belegt sind zwei Forschungsergebnisse und ein realer Vorfall anderer Art.
Forschungsergebnis 1: WAGO-SPS (Forescout, 01.09.2026). Forescout Vedere Labs hat mit Claude (Sonnet 4.6, dann Opus 4.6), Ghidra und echter Hardware einen Pre-Auth-Exploit für CVE-2021-31886 von der WAGO 750-852 auf die 750-831 portiert, ohne Quellcode und ohne Debugger. CVE-2021-31886 ist ein Buffer Overflow im Nucleus-FTP-Server. Allein die letzte Phase der RCE-Entwicklung dauerte 8 Stunden 32 Minuten bei 535,74 US-Dollar API-Kosten. Sobald das Problem mit dem überschriebenen Puffer verstanden war, kam die KI laut Forescout in 12 Minuten von einem funktionierenden NOP-Shellcode zu zwei funktionierenden RCE-Payloads. Beim Versuch, den Exploit zu einem Command-and-Control-Implantat auszubauen, wurde die SPS laut Forescout „bricked“, also unbrauchbar. Die Forscher mussten die KI laufend aus Sackgassen herausführen (Forescout, SecurityWeek, The Hacker News, Cybersecurity Dive).
Forschungsergebnis 2: PC-Peripherie (Chaz Schlarp, 23.08.2026). Der Sicherheitsforscher ließ einen KI-Agenten die Firmware mehrerer Geräte analysieren, darunter Webcam, Monitor und Mikrofon. Die meisten Geräte prüften die Integrität der Firmware kaum (schlarp.com). Das sind keine OT-Geräte. Die Bauweise aus Mikrocontroller, Update-Tool und kaum Anti-Tamper kennt aber jeder, der Edge-Geräte im Feld betreut.
Realer Vorfall: Angriffe auf erreichbare Steuerungen. Forescout verweist auf Angriffe auf aus dem Internet erreichbare SPS in US-Wasserversorgern.
Meine Einschätzung: Wenn KI unter Anleitung von Fachleuten die Firmware-Analyse spürbar beschleunigt, darf die Sicherheit Ihrer Anlage nicht davon abhängen, dass niemand in die Firmware schaut.
Warum schützen einzelne Security-Produkte nicht mehr?
Viele Anlagen in Bayern, Salzburg und Tirol sind über Jahre gewachsen: eine Firewall am Übergang, eine Fernwartungsbox je Lieferant, ein USB-Schleusen-PC in der Instandhaltung. Zusammen ergibt das keine Verteidigung, wenn drei Annahmen kippen:
- „Unsere Steuerung ist zu exotisch.“ Forescout zeigt, dass KI auch proprietäre Embedded-Firmware analysiert. Forescout schreibt, die Annahme, Angreifer bevorzugten Engineering-Protokolle statt aufwendiger SPS-Exploits, könne „less reliable“ werden, weil KI den Aufwand senkt. Derzeit seien solche Exploits aber noch „less attractive than easier alternatives“.
- „Was nicht im Internet hängt, ist sicher.“ Firmware kommt über Servicelaptops, USB-Sticks, Update-Tools und Fernwartung in die Anlage.
- „Der Hersteller patcht schon.“ Die Lücke im Nucleus-FTP-Server, den unter anderem WAGO-Controller nutzen, stammt von 2021. Steuerungen bleiben oft lange im Einsatz, und Secure Boot wird selten nachgerüstet.
Dabei geht es um zwei verschiedene Risiken: Forescout zeigt Codeausführung über einen alten Netzdienst (Buffer Overflow im FTP-Server), Schlarp zeigt Firmware, die sich verändern lässt, weil Integritätsprüfungen kaum stattfinden. Gegen das Zweite helfen Secure Boot und signierte Updates, gegen das Erste nur weniger Angriffsfläche und Überwachung. KI macht aus einer Altlast im Netz einen Angriffspfad. Wer eine verwundbare SPS nicht patchen kann, muss sie unerreichbar machen und beobachten. Das gelingt über die Architektur.
Welche Schritte helfen jetzt konkret?
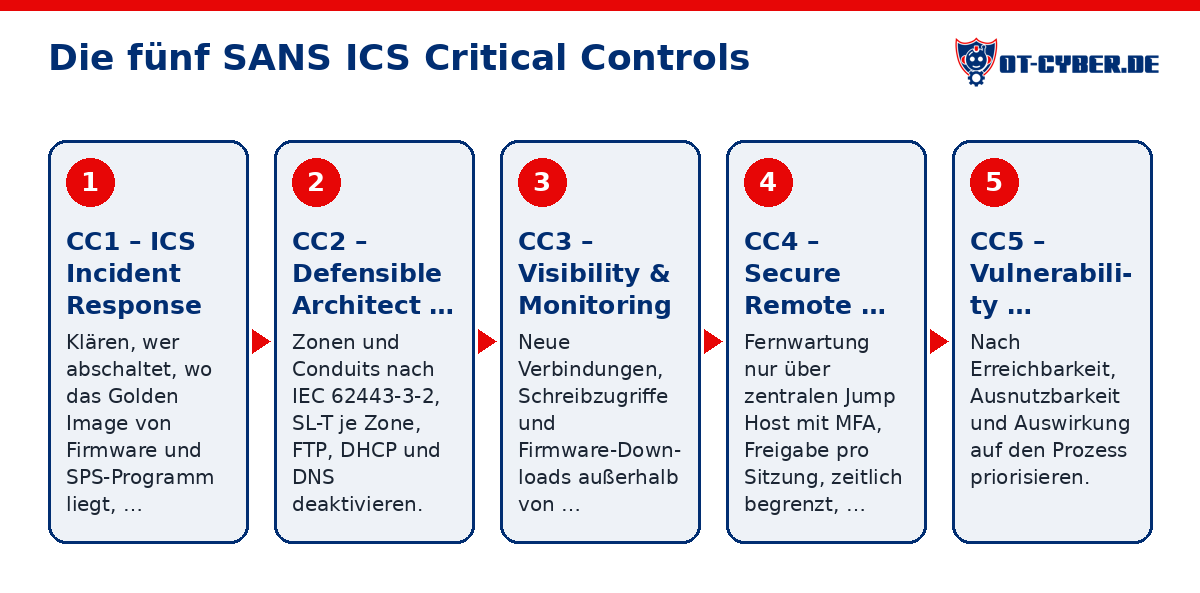
Mein Leitfaden sind die Five ICS Cybersecurity Critical Controls von SANS (Lee/Conway, 2022) (SANS).
Grundlage: Wissen, was im Netz hängt. Ohne Asset-Inventar wissen Sie nicht, ob eine WAGO 750-831 in Ihrer Halle steht und mit welcher Firmware sie läuft. Welche Versionen betroffen sind, nennt das zugehörige Advisory von CERT@VDE. Dafür gibt es das OT-Asset-Inventar, inklusive Firmware-Ständen.
CC2, Defensible Architecture: Segmentierung nach Zonen und Conduits gemäß IEC 62443-3-2, Security Level (SL-T) je Zone. Ob es für Ihr Modell ein Firmware-Update gibt, prüfen Sie je Modell im Advisory. Geräte ohne Update gehören isoliert in eigene Zonen, mit beschränkten externen Kommunikationswegen. Wo kein Patch existiert, bleiben Segmentierung, abgeschaltete Dienste und Überwachung der einzige Schutz.
CC3, ICS Network Visibility & Monitoring: Solche Angriffe fallen oft eher im Netz auf als am Gerät. Forescout empfiehlt, OT-Umgebungen auf frühe Anzeichen einer Ausnutzung zu überwachen. Aus meiner Sicht sind auch Firmware-Downloads außerhalb von Wartungsfenstern ein Warnzeichen. Das erkennt eine Angriffserkennung in OT-Netzen (SzA), kein Virenscanner.
CC4, Secure Remote Access: Fernwartung nur über einen zentralen Jump Host mit MFA, Freigabe pro Sitzung, zeitlich begrenzt und protokolliert. Keine dauerhaft offenen VPN-Tunnel je Lieferant.
CC5, Risk-Based Vulnerability Management: Priorisieren Sie nach Erreichbarkeit, Ausnutzbarkeit und Auswirkung auf den Prozess. „Schwer auszunutzen“ ist kein guter Grund mehr für Aufschub. Unterstützung bietet das OT-Schwachstellen-Management.
CC1, ICS Incident Response: Forescout empfiehlt ausdrücklich, Incident Response gegen KI-gestützte OT-Angriffspfade zu üben. Wer entscheidet über das Abschalten? Wo liegt das Golden Image von Firmware und SPS-Programm, und wie lange dauert der Wiederanlauf?
Meine Empfehlung: Kaufen Sie keine weitere Security-Box, bevor Sie wissen, welche Geräte mit welcher Firmware Sie haben und wer von außen darauf zugreifen kann.
Was bedeutet das für Produktion und Instandhaltung?
Für Produktionsleiter zählt Verfügbarkeit. Im Labor wurde eine SPS dabei versehentlich unbrauchbar („bricked“). Nach meiner Einschätzung könnte ein Angreifer denselben Schaden gezielt anrichten, und auch ein „ungeschickter“ Angriff kann einen Stillstand auslösen. Klären Sie, welche Steuerungen als Ersatzteil vorrätig sind. Für die Instandhaltung gilt: Firmware nur aus Herstellerquellen einspielen, Signatur oder Hash prüfen, Servicelaptops und USB-Sticks als eigene Risikozone behandeln. Das schützt auch den Servicetechniker selbst.
Was ändern CRA und NIS2 an der Firmware-Frage?
Nach dem Cyber Resilience Act (Verordnung (EU) 2024/2847) müssen Hersteller von Produkten mit digitalen Elementen seit dem 11.09.2026 aktiv ausgenutzte Schwachstellen und schwere Vorfälle über die Single Reporting Platform der ENISA melden: Frühwarnung binnen 24 Stunden, Meldung binnen 72 Stunden (EU-Kommission). Die übrigen Pflichten, etwa sichere Updates und Schwachstellenbehandlung, gelten ab dem 11.12.2027 (EUR-Lex). Für Maschinenbauer sind sichere Updates und eine SBOM damit keine Kür mehr; Secure Boot und signierte Updates sind übliche Mittel, das umzusetzen. Bei der Umsetzung hilft CRA as a Service.
In Deutschland ist das NIS2-Umsetzungsgesetz seit dem 06.12.2025 in Kraft (Bundesregierung, DSN Group). Betreiber müssen Risikomanagement, Notfallpläne und Meldewege nachweisen, also Architektur und Prozess. Einkäufer sollten signierte Firmware, Secure Boot, dokumentierte Update-Prozesse, abschaltbare Dienste und eine SBOM in Ausschreibungen schreiben.
Wer hilft bei OT-Security in Bayern, Salzburg und Tirol?
Mit OT-Cyber.de unterstütze ich Betreiber und Maschinenbauer in ganz DACH, mit Schwerpunkt auf der Grenzregion rund um Rosenheim. Der Einstieg ist meist eine OT-Security-Beratung zu Segmentierung und Fernwartung. Wenn es schon brennt, ist die OT-Notfallhilfe 24/7 erreichbar.
Quellen
- Forescout Vedere Labs, 01.09.2026: https://www.forescout.com/blog/can-ai-create-plc-attacks-yes-but-it%E2%80%99s-not-that-easy-yet/
- SecurityWeek, 09/2026: https://www.securityweek.com/experiment-porting-a-plc-exploit-with-ai-takes-hours-and-hundreds-of-dollars/
- The Hacker News, 09/2026: https://thehackernews.com/2026/09/researchers-use-claude-to-port-pre-auth.html
- Cybersecurity Dive: https://www.cybersecuritydive.com/news/frontier-ai-exploit-flaws-water-PLCs-industrial-devices/829307/
- Schlarp: https://schlarp.com/posts/everything-i-own-owned/
- xnews.sk, 02.09.2026: https://xnews.sk/en/2026/09/02/claude-code-exploit-ported-older-vulnerability-between-wago-plcs/
- SANS, Five ICS Cybersecurity Critical Controls (2022): https://www.sans.org/white-papers/five-ics-cybersecurity-critical-controls/
- Verordnung (EU) 2024/2847: https://eur-lex.europa.eu/eli/reg/2024/2847/oj
- EU-Kommission, CRA Reporting: https://digital-strategy.ec.europa.eu/en/policies/cra-reporting
- Pillitteri, CRA-Meldepflichten: https://pasqualepillitteri.it/en/news/15586/cyber-resilience-act-reporting-obligations-september-11
- Bundesregierung, NIS-2: https://www.bundesregierung.de/breg-de/aktuelles/nis-2-richtlinie-deutschland-2373174
- DSN Group, NIS2UmsuCG: https://www.dsn-group.de/datenschutz-notizen/das-nis-2-umsetzungsgesetz-ist-in-kraft-getreten-welche-schritte-sind-nun-erforderlich-4457509
Korrigiert am 07.10.2026: Einzelne Angaben wurden präzisiert und an die Quellen angepasst. Korrigiert am 17.10.2026: Einordnung präzisiert, Labor- und Forschungsergebnisse sprachlich klarer abgegrenzt.
Häufige Fragen
Kann KI heute schon Malware in SPS-Firmware einbauen?
Bisher nur im Labor und mit viel Anleitung durch erfahrene Forscher. Forescout hat am 01.09.2026 gezeigt, dass Claude einen Exploit für CVE-2021-31886 auf eine WAGO 750-831 portieren kann. Bis zur Codeausführung vergingen rund 8,5 Stunden bei etwa 536 US-Dollar API-Kosten. Beim Bau eines C2-Implantats wurde die SPS zerstört. Eine halbe Stunde ist für OT-Firmware öffentlich nicht belegt, ein realer Vorfall dieser Art ist nicht dokumentiert.
Was tun, wenn die Produktion nach einem Cyberangriff stillsteht?
Anlage in einen sicheren Zustand bringen und die betroffenen Segmente trennen, statt alles blind abzuschalten. Firmware und SPS-Programm aus einem geprüften Golden Image neu einspielen und den Wiederanlauf nach einem geübten Plan fahren (SANS CC1). Ersatzsteuerungen vorrätig halten. Die OT-Notfallhilfe von OT-Cyber.de ist 24/7 erreichbar.
Darf der Servicetechniker per Fernwartung Firmware auf die SPS spielen?
Ja, aber nur über einen zentralen Jump Host mit MFA, Freigabe pro Sitzung, zeitlich begrenzt und protokolliert. Firmware nur aus Herstellerquellen mit geprüfter Signatur oder geprüftem Hash einspielen, möglichst in einem festen Wartungsfenster (SANS CC4).
Welche Security-Anforderungen schreibe ich in die Ausschreibung einer Maschine?
Secure Boot, signierte Firmware-Updates mit Integritätsprüfung, einen dokumentierten Update-Prozess über den Support-Zeitraum, abschaltbare Dienste wie FTP oder Webserver, eine SBOM, Konformität mit IEC 62443-4-2 und einen Prozess für Schwachstellenmeldungen. Die CRA-Meldepflichten gelten seit dem 11.09.2026, die übrigen Pflichten ab dem 11.12.2027.
Wer hilft bei OT-Security und NIS2 in Bayern, Salzburg und Tirol?
OT-Cyber.de aus Rosenheim unterstützt Betreiber und Maschinenbauer in ganz DACH. Dazu gehören OT-Asset-Inventar, Segmentierung, Angriffserkennung (SzA), OT-Schwachstellen-Management und CRA as a Service.