Polen 2025 und FortiBleed: Edge-Geräte ohne MFA als Einfallstor
Oft brauchen Angreifer keine unbekannte Schwachstelle. Konfigurationsfehler, schwache oder geleakte Zugangsdaten und VPN-Zugänge ohne MFA an Edge-Geräten wie FortiGate-Firewalls reichen aus. Betroffen sind Betreiber von Energie-, Wasser- und Produktionsanlagen genauso wie Maschinenbauer mit Fernwartungszugängen. Was jetzt hilft: Management-Oberflächen aus dem Internet nehmen, MFA für jedes VPN- und Admin-Konto erzwingen, Zugangsdaten zurücksetzen und den Wiederanlauf üben.
Ich bin Max Gilg, OT-Cybersecurity-Experte aus Rosenheim. Hier stelle ich zwei reale Fälle gegenüber, den Angriff auf die polnische Energieversorgung Ende 2025 und die FortiBleed-Kampagne, und trenne sie klar von Labor-Ergebnissen.
Was ist Ende 2025 in Polen passiert?
Realer Vorfall. Am 29. Dezember 2025 griff ein Threat Actor laut CERT Polska koordiniert mehr als 30 Wind- und Photovoltaikparks, ein großes Heizkraftwerk und einen Produktionsbetrieb an (CERT Polska, 30.01.2026, Report-PDF). Der Initial Access lief über aus dem Internet erreichbare FortiGate-Geräte, deren VPN Anmeldungen ohne Multi-Faktor-Authentifizierung erlaubte (Help Net Security, 06.02.2026, The Hacker News).
Im OT-Netz trafen die Angreifer RTUs, Schutzrelais, HMIs und serielle Device Server, u. a. von Hitachi Energy, Mikronika und Moxa, außerdem Modems und Router vor Ort. Sie spielten manipulierte Firmware auf, löschten Dateien und setzten Geräte auf Werkseinstellungen zurück. Die Stromerzeugung lief weiter, die Verbindung zum Verteilnetzbetreiber brach aber ab. Im Heizkraftwerk stoppte eine EDR-Software den Wiper, sodass die Wärmeversorgung nicht beeinträchtigt wurde. Die Angreifer hatten dort bereits seit Monaten unbefugten Zugriff.
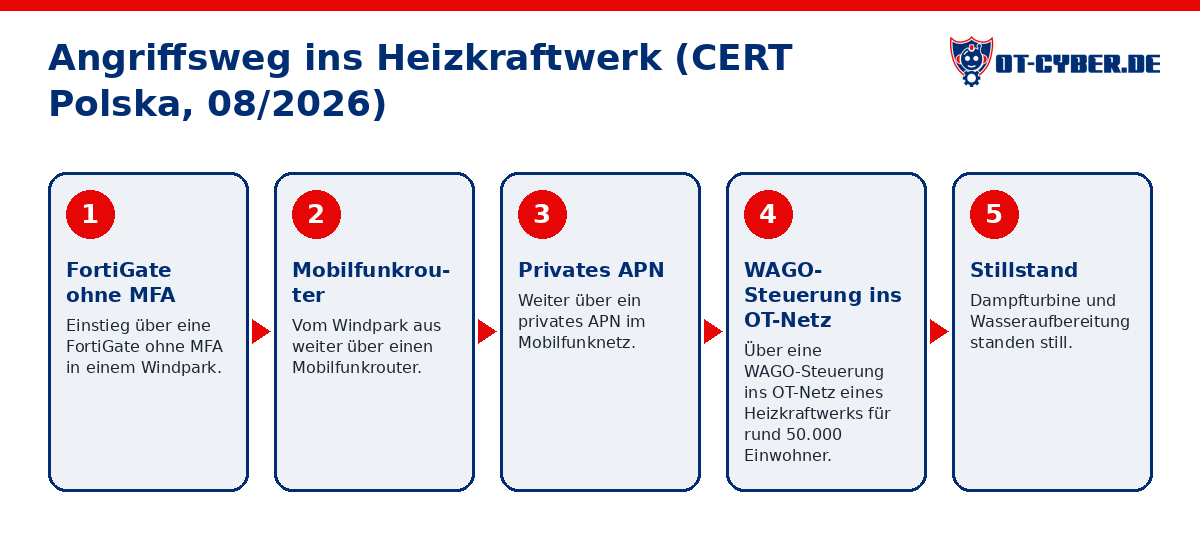
Industrial Cyber beschreibt zudem einen mehrstufigen Angriffsweg über VPN und ein privates APN bis ins OT-Netz (Industrial Cyber, 12.08.2026). CERT Polska ordnet den Angriff anhand hoher Überschneidungen der Infrastruktur dem Cluster „Static Tundra“/„Berserk Bear“ zu.
Zur KI-Rolle: CERT Polska geht laut Report davon aus, dass ein LLM die Überschreib-Funktion des Wipers „LazyWiper“ geschrieben hat. Dass der Angriff insgesamt KI-gestützt war, ist nicht belegt.
Kein Zero-Day, sondern Konfigurationsfehler und fehlende MFA.
Was ist FortiBleed, und warum ist es keine neue Schwachstelle?
Realer Vorfall. Arctic Wolf berichtet unter dem Namen FortiBleed von einer aktiven Kampagne gegen Fortinet-Geräte (Arctic Wolf). Die CISA rief nach Berichten über offengelegte Zugangsdaten dazu auf, Fortinet-Geräte zu härten (CISA).
Nach Darstellung von Fortinet handelt es sich nicht um eine neue Schwachstelle, sondern um kompromittierte Zugangsdaten und Angriffe auf Geräte ohne MFA (Fortinet PSIRT). Als Gegenmittel bleiben Passwortwechsel, MFA und keine Management-Oberflächen im Internet.
Welche Rolle spielt KI bei Angriffen auf Edge-Geräte?
Realer Vorfall. Amazon Threat Intelligence beschreibt einen KI-gestützten Akteur, der in großem Umfang auf FortiGate-Geräte zugriff (AWS Security Blog, 20.02.2026).
Realer Vorfall. Anthropic berichtet von einer Kampagne, bei der KI im Angriff eingesetzt wurde, und ordnet sie nach eigener Einschätzung einem chinesischen staatlichen Akteur zu (Anthropic, 13.11.2025).
Labor statt Realität: Was KI beim Finden von Lücken kann
Labor- bzw. Herstellerangaben, kein Angriff. Mit Project Glasswing gibt Anthropic an, mit einem KI-Modell Schwachstellen in Software gefunden zu haben (Anthropic, Infosecurity Magazine). Wie weit das unabhängig geprüft ist, bleibt offen. Für OT dürfte das trotzdem eine Richtung zeigen: Alte SPS-, HMI- und Gateway-Firmware dürfte nicht dauerhaft unentdeckt bleiben.
Was heißt das für Anlagen in Bayern, Salzburg und Tirol?
Rund um Rosenheim, im Salzburger Land und in Tirol gibt es viele Stadtwerke, Wasserkraft, Fernwärme, PV-Parks und Maschinenbauer mit Fernwartungsgeschäft. Auch dort hängen Fernwartung und Fernwirktechnik an Edge-Geräten wie Firewalls und Mobilfunkroutern. Für die Produktionsleitung zählt: Fällt Fernwirktechnik oder Leittechnik aus, wird aus einem IT-Vorfall ein Stillstand. In Polen setzten die Angreifer Geräte auf Werkseinstellungen zurück, ohne offline gesicherte Konfigurationen wird die Wiederherstellung dann aufwendig.
Mit NIS-2 müssen regulierte Einrichtungen risikoangemessene Sicherheitsmaßnahmen umsetzen (BSI). Ein VPN ins OT-Netz ohne MFA lässt sich damit kaum begründen.
Was tun? Fünf Schritte entlang der SANS Critical Controls
Ich richte meine Empfehlungen an den SANS Five ICS Cybersecurity Critical Controls aus (Lee/Conway, 2022).
- CC4 Secure Remote Access – sofort: Alle aus dem Internet erreichbaren Edge-Geräte erfassen. Management-Oberflächen vom Internet nehmen, aktive Sessions beenden, Admin- und VPN-Passwörter zurücksetzen, phishing-resistente MFA einschalten. Fernwartung nur zeitlich begrenzt über einen Jump Host mit Freigabe durch den Betreiber.
- CC5 Risk-Based Vulnerability Management: Zuerst, was am Internet hängt und aktiv ausgenutzt wird: Edge-Geräte, Mobilfunkrouter, RTUs. Standard-Zugangsdaten auf RTUs, Relais und Device Servern ersetzen. Hilfe: OT-Schwachstellen-Management und OT-Asset-Inventar.
- CC2 Defensible Architecture: Büro-IT, DMZ, Windpark-VPNs, APNs und Leittechnik so segmentieren, dass ein kompromittiertes Gateway nicht bis zur SPS durchreicht.
- CC3 ICS Network Visibility & Monitoring: Logs von Edge-Geräten zentral und länger als 90 Tage aufbewahren, denn in Polen wurden Geräte zurückgesetzt und Dateien gelöscht. Unerwartete Admin-Logins melden. Dabei hilft die Angriffserkennung in OT-Netzen (SzA).
- CC1 ICS Incident Response: Konfigurationen, Firmware-Stände und IP-Pläne offline vorhalten und den Wiederanlauf ohne Fernsteuerung üben. Für den Ernstfall gibt es die OT-Notfallhilfe (24/7 erreichbar).
Was bedeutet der CRA für Maschinenbauer und Einkäufer?
Der Cyber Resilience Act verpflichtet Hersteller, aktiv ausgenutzte Schwachstellen ihrer Produkte zu melden (Verordnung (EU) 2024/2847). Wer Maschinen mit Fernwartungs-Gateway ausliefert, muss wissen, was darin steckt. Einkäufer sollten festschreiben: keine Standard-Passwörter, MFA für Fernzugänge, dokumentierte Firmware-Updates, eine SBOM und Anforderungen nach IEC 62443 mit festgelegtem Security Level (SL-T). Für Hersteller gibt es CRA as a Service.
Wenn Sie Ihre Fernwartungszugänge prüfen lassen wollen, erreichen Sie mich über die OT-Security-Beratung.
Quellen
- CERT Polska, 30.01.2026 – https://cert.pl/en/posts/2026/01/incident-report-energy-sector-2025/
- CERT Polska: Energy Sector Incident Report 2025 – https://cert.pl/uploads/docs/CERT_Polska_Energy_Sector_Incident_Report_2025.pdf
- Help Net Security, 06.02.2026 – https://www.helpnetsecurity.com/2026/02/06/poland-cyberattacks-energy-sector-industrial-organizations/
- The Hacker News – https://thehackernews.com/2026/01/poland-attributes-december-cyber.html
- SecurityWeek – https://www.securityweek.com/default-ics-credentials-exploited-in-destructive-attack-on-polish-energy-facilities/
- Industrial Cyber, 12.08.2026 – https://industrialcyber.co/utilities-energy-power-water-waste/cert-polska-exposes-multi-stage-cyberattack-on-energy-infrastructure-involving-vpn-private-apn-ot-network-tunneling/
- Arctic Wolf – https://arcticwolf.com/resources/blog/active-fortibleed-campaign-impacting-fortinet-devices-across-194-countries/
- CISA, 18.06.2026 – https://www.cisa.gov/news-events/alerts/2026/06/18/cisa-urges-hardening-fortinet-devices-after-reports-credential-exposure
- Fortinet PSIRT – https://www.fortinet.com/blog/psirt-blogs/analysis-of-reported-credential-compromise-of-fortigate-devices
- AWS Security Blog, 20.02.2026 – https://aws.amazon.com/blogs/security/ai-augmented-threat-actor-accesses-fortigate-devices-at-scale/
- Anthropic, 13.11.2025 – https://www.anthropic.com/news/disrupting-AI-espionage
- Anthropic Project Glasswing – https://www.anthropic.com/glasswing
- Infosecurity Magazine: Project Glasswing – https://www.infosecurity-magazine.com/news/anthropic-launch-project-glasswing/
- BSI: FAQ zu NIS-2 – https://www.bsi.bund.de/DE/Themen/Regulierte-Wirtschaft/NIS-2-regulierte-Unternehmen/NIS-2-FAQ/NIS-2-FAQ-allgemein/FAQ-zu-NIS-2.html
- Cyber Resilience Act, Verordnung (EU) 2024/2847 – https://eur-lex.europa.eu/eli/reg/2024/2847/oj
Häufige Fragen
Darf der Servicetechniker per Fernwartung auf die SPS?
Ja, aber nicht über ein dauerhaft offenes VPN mit geteiltem Passwort. Fernwartung sollte mit MFA, zeitlich begrenzt, über einen Jump Host, nach Freigabe durch den Betreiber und protokolliert laufen. In Polen reichten VPN-Konten ohne MFA, um bis in die Leittechnik zu kommen. Das entspricht CC4 Secure Remote Access der SANS Critical Controls.
Was tun, wenn die Produktion nach einem Cyberangriff stillsteht?
Betroffene Fernzugänge trennen, Systeme isolieren und Logs sichern, bevor Geräte zurückgesetzt werden. Danach mit offline gesicherten Konfigurationen, Firmware-Ständen und IP-Plänen geordnet wieder anlaufen, notfalls im Handbetrieb. Die OT-Notfallhilfe von OT-Cyber.de ist dafür rund um die Uhr erreichbar.
Ist FortiBleed eine neue Fortinet-Schwachstelle?
Nein, eine CVE gibt es nicht. Wie die Zugangsdaten abflossen, ist widersprüchlich: Arctic Wolf beschreibt abgezogene Konfigurationen und offline geknackte alte SHA-256-Hashes, Fortinet PSIRT (19.06.2026) nennt alte Zugangsdaten und Brute Force bei Geräten ohne MFA. Hilfreich sind Passwortwechsel, PBKDF2-Hashes, MFA und keine Management-Oberflächen im Internet.
Setzen Angreifer schon KI gegen Firewalls ein?
Ja. Amazon dokumentiert einen KI-gestützten Akteur, der Anfang 2026 über 600 FortiGates ohne Exploit, nur über schwache Passwörter übernommen hat. Für Polen ist das nicht abschließend geklärt (widersprüchlich: A – CERT Polska geht davon aus, dass ein LLM Code des Wipers LazyWiper geschrieben hat / B – eine KI-Unterstützung des Angriffs ist nicht belegt).
Welche Security-Anforderungen schreibe ich in die Ausschreibung einer Maschine?
Keine Standard-Passwörter, MFA für Fernzugänge, dokumentierte Firmware-Updates, eine SBOM, einen Prozess für Schwachstellenmeldungen nach dem CRA und ein festgelegtes Security Level (SL-T) nach IEC 62443.
Was bedeutet der CRA für Maschinenbauer mit Fernwartungs-Gateways?
Seit dem 11. September 2026 müssen Hersteller aktiv ausgenutzte Schwachstellen in ihren Produkten melden, auch in eingebauten Routern und Gateways. Dafür braucht es eine SBOM und einen Schwachstellenprozess.
Wer hilft bei NIS2 und der Absicherung von Fernwartung in Bayern, Salzburg und Tirol?
Max Gilg, OT-Cybersecurity-Experte aus Rosenheim, unterstützt mit OT-Cyber.de Betreiber und Maschinenbauer in der Grenzregion und in ganz DACH, von Asset-Inventar und Schwachstellen-Management über Segmentierung bis zur Angriffserkennung.