Notfallplan im Netzbetrieb: geübt statt abgeheftet
Inzwischen gilt in Deutschland das NIS-2-Umsetzungsgesetz, und für betroffene Netzbetreiber und Stadtwerke hat das handfeste Folgen: Sie müssen Sicherheitsvorfälle bewältigen können, brauchen Pläne für Betrieb, Wiederherstellung und Krisenmanagement und müssen erhebliche Sicherheitsvorfälle spätestens nach 24 Stunden an das BSI melden. Ob ein OT-Notfallplan im Ernstfall hält, zeigt sich allerdings erst in der Übung. Und zwar in einer, bei der Netzführung und Schutztechnik ebenso am Tisch sitzen wie IT und Geschäftsführung. Netzbetreiber sollten mindestens einmal im Jahr, besser vierteljährlich als Tabletop, ein Szenario durchspielen, in dem die Leittechnik selbst nicht mehr vertrauenswürdig ist. Den Handbetrieb im Umspannwerk gilt es dabei wirklich auszuprobieren. Nach jeder Übung wird der Plan umgeschrieben.
Ich bin Max Gilg, OT-Cybersecurity-Experte aus Rosenheim. In dieser Serie gehe ich die fünf SANS ICS Critical Controls nacheinander durch, jeweils für eine Branche. Diesmal geht es um CC1, ICS Incident Response, für Strom und Netze in Deutschland. Alle genannten Vorfälle sind öffentlich dokumentiert.
Warum ein Notfallplan im Schrank nicht reicht
In vielen Häusern liegt ein Notfallhandbuch, freigegeben und im Audit abgehakt. Spannend wird es nachts um zwei: Die Leitstelle sieht Schalthandlungen, die niemand ausgelöst hat. Dann muss jemand entscheiden, ob die Fernwirkverbindung zu den Umspannwerken getrennt wird. Jemand muss rausfahren und vor Ort schalten, und irgendwer muss beim BSI melden. Wer das jeweils übernimmt, muss vorher feststehen.
Dass Angreifer gezielt Stromnetze ins Visier nehmen, ist längst dokumentiert. Am 23. Dezember 2015 fiel bei drei ukrainischen Verteilnetzbetreibern der Strom für rund 225.000 Kunden aus. Laut der US-Behörde CISA machten die Angreifer dabei Systeme mit KillDisk unbrauchbar und zerstörten die Firmware von Seriell-Ethernet-Wandlern in Umspannwerken (CISA). Im April 2022 analysierten ESET und CERT-UA einen Angriffsversuch auf Hochspannungs-Umspannwerke eines ukrainischen Versorgers: Dort sollte die Malware Industroyer2 zum Einsatz kommen, parallel sollten Wiper wie CaddyWiper die IT-Systeme löschen (ESET WeLiveSecurity, 12.04.2022).
Eine zentrale Empfehlung der CISA aus dem Jahr 2016 lautet: Notfallpläne entwickeln und üben, die einen sicheren Betrieb auch dann erlauben, wenn das ICS aktiv gegen den Prozess arbeitet. Für die Leitwarte ist das ein unangenehmer Gedanke. Die meisten Notfallpläne gehen davon aus, dass die Leittechnik weiter funktioniert und lediglich ein Server ausfällt. Anders sieht es aus, wenn die Bildschirme Werte anzeigen, denen niemand mehr glauben darf. Ob das eigene Team den Netzbetrieb dann eine Zeit lang ohne Fernwirktechnik halten kann, beantwortet kein Dokument. Das zeigt nur eine Übung.
Auch in Deutschland gibt es Lehrstücke, wenngleich keine klassischen Cyberangriffe auf Netzbetreiber. Nach der Störung des KA-SAT-Satellitennetzes im Februar 2022 fiel bei tausenden Windenergieanlagen in Deutschland die Fernüberwachung aus. Die Anlagen liefen im Automatikbetrieb weiter, ließen sich aus der Ferne aber nicht mehr steuern (pv magazine, 01.03.2022). Und die Störung der Fernsteuerung hielt danach noch an (it-daily, Modern Power Systems). Wessen Fernwirktechnik an einem einzigen Kommunikationsweg hängt, sollte genau diesen Fall einmal durchspielen.
In Berlin hat ein Brandanschlag Teile der Stadt vom Netz getrennt, betroffen waren zahlreiche Haushalte und Gewerbekunden (SRF, Der Standard). Das war Sabotage, kein Cyberangriff. Lehrreich für den Notfallplan ist der Fall gleichwohl: Vom Wiederanlauf über die Kommunikation mit Behörden und Öffentlichkeit bis hin zur Schichtplanung bei längeren Ausfällen geht es um Themen, die in vielen IT-Notfallplänen fehlen.
Was NIS2 in Deutschland von Strom- und Netzbetreibern verlangt
Das Gesetz zur Umsetzung der NIS-2-Richtlinie ist im Bundesgesetzblatt verkündet (BGBl.) und in Kraft. Zu den Mindestmaßnahmen nach § 30 Abs. 2 BSIG zählen die Bewältigung von Sicherheitsvorfällen, die Aufrechterhaltung des Betriebs mit Backup-Management, die Wiederherstellung nach einem Notfall und das Krisenmanagement. Hinzu kommen Verfahren, mit denen sich die Wirksamkeit dieser Maßnahmen bewerten lässt (§ 30 BSIG). Das BSI rechnet das Erproben der Notfallpläne ausdrücklich zum Business Continuity Management (BCM) und verweist als Methode auf den BSI-Standard 200-4 (BSI, NIS-2 BCM, BSI-Standard 200-4). Und das nicht von ungefähr: Wie wirksam ein Plan ist, den nie jemand getestet hat, lässt sich kaum bewerten.
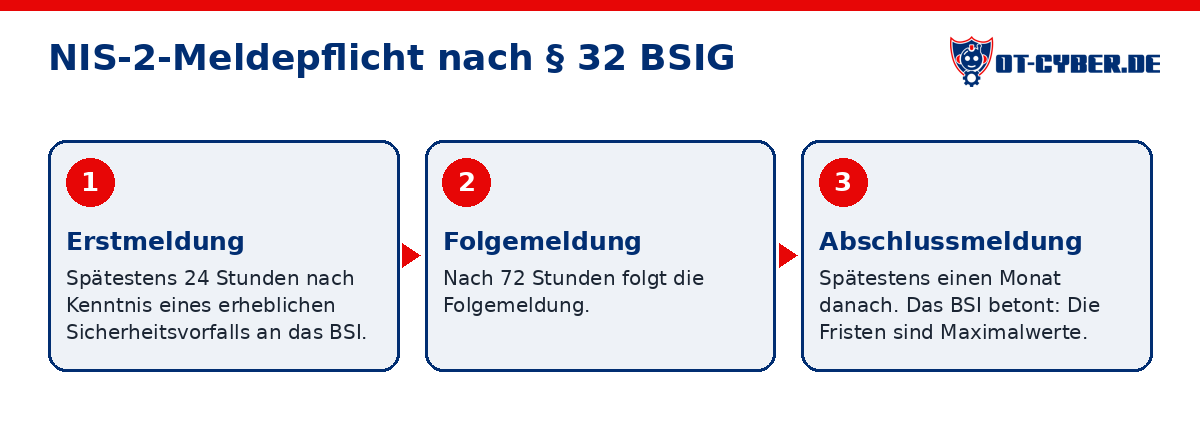
Für die Meldung schreibt § 32 BSIG einen dreistufigen Ablauf vor: Erstmeldung spätestens 24 Stunden nach Kenntnis eines erheblichen Sicherheitsvorfalls, Folgemeldung nach 72 Stunden, Abschlussmeldung spätestens einen Monat danach (§ 32 BSIG). Das BSI betont dabei, dass es sich bei diesen Fristen um Maximalwerte handelt (BSI, NIS-2-Meldepflicht).
Netzbetreiber haben es außerdem mit der Bundesnetzagentur zu tun. Sie hat Entwürfe veröffentlicht, die die bestehenden IT-Sicherheitskataloge für Netze und Energieanlagen zusammenführen sollen. Allgemeine Maßnahmen zu Cybersicherheit und Betriebsaufrechterhaltung (BCM) sollen darin von den spezifischen Anforderungen getrennt werden (Bundesnetzagentur, Pressemitteilung). Bis ein neuer Katalog veröffentlicht ist, gelten die Kataloge nach § 11 Abs. 1a und 1b EnWG in der alten Fassung weiter. Systeme zur Angriffserkennung (SzA) sind weiterhin nach § 11 Abs. 1e EnWG (alte Fassung) zu betreiben (Bundesnetzagentur, Bundesnetzagentur, IT-Sicherheit). Den finalen Stand des neuen Katalogs sollten Betreiber direkt bei der Bundesnetzagentur prüfen, denn zum Redaktionsschluss ließ er sich nicht als verabschiedet bestätigen. Wobei eine SzA zunächst nur meldet, dass etwas nicht stimmt. Wie die Leitwarte darauf reagiert, muss im Notfallplan stehen und geübt sein.
CC1 ICS Incident Response in der Leitwarte
In ihrem SANS-Whitepaper von 2022 stellen Robert M. Lee und Tim Conway ICS Incident Response als Critical Control 1 an den Anfang. Gemeint ist ein Plan, der aus dem Betrieb heraus entsteht, sich auf Integrität und Wiederherstellung der Systeme konzentriert und mit Szenarien geübt wird, die zur eigenen ICS-Umgebung passen (SANS, Kopie). Auch ein Beitrag im SANS-Blog empfiehlt, technisch fundierte ICS-Tabletops regelmäßig durchzuführen (SANS Blog).
Für einen Netzbetreiber heißt das: Der Plan beginnt bei der Frage, wie die Versorgung gesichert bleibt. Welcher Server neu aufgesetzt wird, kommt später. Die IT schreibt mit, doch wann freigeschaltet oder auf Handbetrieb gewechselt wird, entscheidet die Netzführung.
Üben, ohne das Netz zu gefährden
Für die erste Übung reichen vier Wochen.
Woche 1: Szenario wählen. Das Szenario sollte in der eigenen Anlage technisch möglich sein. Denkbar ist etwa, dass die Fernwirkverbindung zu mehreren Umspannwerken abbricht, dass die Bedienplätze in der Leitstelle verschlüsselt sind oder dass ein Dienstleister den Missbrauch seines Fernwartungszugangs meldet. Oder kombiniert: Ransomware verschlüsselt die Büro-IT, ein Engineering-Rechner in der Leitstelle zeigt verdächtige Verbindungen, und auf einer IEC-104-Strecke tauchen unerwartete Befehle auf. Damit sind IT und OT verbunden, und genau an dieser Nahtstelle hakt es in aller Regel.
Woche 2: Rollen klären. Festzulegen ist, wer die Fernwirkanbindung trennen darf und wer über den Übergang auf manuellen Betrieb entscheidet. Ebenso wichtig ist, wer die Telefonnummern von Schutztechnik, Netzleitsystem-Hersteller und Rufbereitschaft hat, und zwar auf Papier. Eingeladen werden Schaltmeister, Schutztechnik, IT, Kommunikation und eine Person aus der Geschäftsführung. Die CISA stellt kostenlos ein ICS-Übungspaket bereit (Situation Manual), das sich gut an deutsche Verhältnisse anpassen lässt (CISA ICS CTEP, Übersicht).
Woche 3: Durchspielen. Zwei bis drei Stunden am Tisch, mit Uhr. Jeder Teilnehmer sagt, was er in Minute 5, in Stunde 1 und in Stunde 24 tut. Dazwischen kommen Einspielungen, etwa „Die Leitstelle verliert die Sicht auf drei Umspannwerke“ oder „Der Hersteller will per Fernwartung aufs Netzleitsystem“. Die Meldekette wird mitgeprobt: Jemand muss entscheiden, ob ein Vorfall erheblich ist, jemand schreibt die 24-Stunden-Meldung, und am Wochenende braucht diese Person eine Vertretung. Typisch wäre, dass erst hier auffällt, dass niemand Zugang zum Meldeportal hat oder die Telefonliste nur im verschlüsselten Mailsystem liegt.
Parallel wird es praktisch. Ein Team fährt in ein Umspannwerk und prüft, ob Schalthandlungen vor Ort möglich sind, wer dafür die Berechtigung hat und ob die Schlüssel dort liegen, wo der Plan es behauptet. Das geht im Normalbetrieb, ohne ein einziges Gerät umzuschalten. Auch die Wiederherstellung gehört auf den Prüfstand: Konfigurationen von Schutzgeräten, Fernwirkkomponenten und Bedienplätzen sollten offline vorliegen und Firmware-Stände dokumentiert sein.
Woche 4: Plan umschreiben. Für jede gefundene Lücke werden ein Verantwortlicher und ein Termin festgelegt, bis zu dem sie geschlossen sein soll. Beim nächsten Durchlauf wird nachgesehen, ob das geklappt hat. Genau das ist ein Baustein für die Wirksamkeitsbewertung nach § 30 BSIG.
Typische Lücken in der Leittechnik
Die folgenden Punkte sind typische Beispiele, keine Studienergebnisse. Typisch wäre ein fehlendes aktuelles Asset-Inventar der Fernwirk-Unterstationen. Im Ernstfall weiß dann niemand, welche Firmware wo läuft, und der Wiederaufbau dauert deutlich länger, weil erst einmal gesucht wird. Ebenso kann die Sichtbarkeit im OT-Netz fehlen: Ohne Angriffserkennung (SzA) lässt sich kaum klären, ob ein Befehl legitim war. Hier greifen CC1 und CC3 ICS Network Visibility & Monitoring ineinander. Erst mit diesem Einblick lässt sich im Ernstfall zügig entscheiden, welche Systeme noch sauber sind.
Deshalb gehört auch der Moment in die Übung, in dem die Fernwirktechnik bewusst abgetrennt wird. Zu klären ist, wann die Grenze erreicht ist, wer freigibt und wie der Betrieb anschließend weiterläuft. Genau darum geht es bei CC2, der Defensible Architecture: um eine Segmentierung, die im Notfall nicht nur auf dem Netzplan existiert, sondern sich auch tatsächlich nutzen lässt.
Fernwartung durch Dienstleister im Ernstfall
Ob der Dienstleister im Ernstfall per Fernwartung auf die Fernwirktechnik darf, muss vorher feststehen, spätestens vor der ersten Übung. Zunächst ist zu prüfen, ob der Remote Access für Dienstleister dauerhaft offen ist. Empfehlenswert ist eine klare Regel im Plan: Bei Verdacht wird jeder Fernzugang gesperrt, und nur die Netzführung gibt einzelne Zugänge wieder frei, kontrolliert und zeitlich begrenzt. Das ist CC4 Secure Remote Access, und es gehört als Einspielung in jede Übung. Instandhaltung und Servicetechniker sollten außerdem wissen, welcher Servicelaptop und welcher USB-Stick im Ernstfall benutzt werden darf.
Was das für Netzbetreiber und Stadtwerke in Bayern bedeutet
Nach meiner Erfahrung betreiben in Bayern viele Stadtwerke und kleinere Verteilnetzbetreiber ihre Netze mit einer kleinen Mannschaft in der Netzführung, oft ohne eigenes SOC. Ein dickes Handbuch hilft solchen Betrieben wenig. Was zählt, ist ein schlanker Plan mit geprobtem Ablauf, einer ausgedruckten Telefonliste neben dem Leitstand und einer Rufbereitschaft, die auch nachts erreichbar ist.
Gerade kleinen Teams kann KI dabei viel Vorarbeit abnehmen: Aus dem Asset-Inventar lassen sich passende Szenarien ableiten und Einspielungen in wenigen Stunden vorbereiten. Auch beim Auswerten der Übungsprotokolle und bei Entwürfen für Meldungen hilft sie. Ob getrennt oder auf Handbetrieb gewechselt wird, legen in der Leitwarte aber weiterhin Menschen fest. Und wer nur wenige Leute hat, fährt in aller Regel besser damit, sie auf die fünf Controls anzusetzen, als die nächste Einzellösung einzukaufen.
Ein zweiter Punkt betrifft den Einkauf. Seit dem 11. September 2026 müssen Hersteller nach dem Cyber Resilience Act aktiv ausgenutzte Schwachstellen melden (EUR-Lex, Verordnung (EU) 2024/2847). Die Security-Kontakte der Hersteller von Schutz- und Fernwirktechnik gehören deshalb in den Notfallplan, und in Ausschreibungen sollten Advisories und eine SBOM fest verlangt werden.
Unterstützung bei Notfallplan und Übung in Bayern
Mit OT-Cyber.de begleite ich Netzbetreiber und Stadtwerke in Bayern und ganz DACH: von der Szenarioauswahl über die Übung bis hin zum überarbeiteten Plan, und auch im Ernstfall. Für den Ernstfall gibt es die OT-Notfallhilfe, für Plan und Übungen die OT-Security-Beratung. Die Grundlage bildet ein OT-Asset-Inventar, für die Erkennung sorgt die Angriffserkennung in OT-Netzen (SzA). Ein Lagebild-Briefing bringt das Team auf den aktuellen Stand der Bedrohung für Energieversorger. Wer über ein erstes Szenario sprechen möchte, erreicht mich über die Kontaktseite.
Quellen
- CISA, Cyber-Attack Against Ukrainian Critical Infrastructure (IR-ALERT-H-16-056-01): https://www.cisa.gov/news-events/ics-alerts/ir-alert-h-16-056-01
- ESET WeLiveSecurity, Industroyer2 (12.04.2022): https://www.welivesecurity.com/2022/04/12/industroyer2-industroyer-reloaded/
- pv magazine, Satellite cyber attack paralyzes 11GW of German wind turbines (01.03.2022): https://www.pv-magazine.com/2022/03/01/satellite-cyber-attack-paralyzes-11gw-of-german-wind-turbines/
- it-daily, Fernsteuerung von Tausenden Windkraftanlagen ist weiter gestört (2022): https://www.it-daily.net/shortnews/fernsteuerung-von-tausenden-windkraftanlagen-ist-weiter-gestoert
- Modern Power Systems, Enercon turbines disrupted by satellite cyber attack: https://modernpowersystems.com/features/featureenercon-turbines-disrupted-by-satellite-cyber-attack-9935239/
- SRF, Anschlag verursachte großen Stromausfall in Berliner Stadtteil: https://www.srf.ch/news/international/stromausfall-in-der-hauptstadt-anschlag-verursachte-grossen-stromausfall-in-berliner-stadtteil
- Der Standard, Tausende Berliner Haushalte starten in weiteren Tag ohne Strom: https://www.derstandard.at/story/3000000302862/tausende-berliner-haushalte-starte-in-weiteren-tag-ohne-strom
- Bundesgesetzblatt 2025 I, NIS-2-Umsetzungsgesetz: https://www.recht.bund.de/bgbl/1/2025/301/VO.html
- § 30 BSIG (Risikomanagementmaßnahmen): https://www.gesetze-im-internet.de/bsig_2025/__30.html
- § 32 BSIG (Meldepflichten): https://www.gesetze-im-internet.de/bsig_2025/__32.html
- BSI, NIS-2 BCM: https://www.bsi.bund.de/DE/Themen/Regulierte-Wirtschaft/NIS-2-regulierte-Unternehmen/NIS-2-Infopakete/NIS-2-BCM/NIS-2-BCM_node.html
- BSI, NIS-2-Meldepflicht: https://www.bsi.bund.de/DE/Themen/Regulierte-Wirtschaft/NIS-2-regulierte-Unternehmen/NIS-2-Infopakete/NIS-2-Meldepflicht/NIS-2-Meldepflicht_node.html
- BSI-Standard 200-4 Business Continuity Management: https://www.bsi.bund.de/DE/Themen/Unternehmen-und-Organisationen/Standards-und-Zertifizierung/IT-Grundschutz/BSI-Standards/BSI-Standard-200-4-Business-Continuity-Management/bsi-standard-200-4_Business_Continuity_Management_node.html
- Bundesnetzagentur, Pressemitteilung IT-Sicherheitskatalog: https://www.bundesnetzagentur.de/SharedDocs/Pressemitteilungen/DE/2025/20250507_ITsicherheitskatalog.html
- Bundesnetzagentur, IT-Sicherheitskatalog für Strom- und Gasnetze: https://www.bundesnetzagentur.de/DE/Fachthemen/ElektrizitaetundGas/Versorgungssicherheit/IT_Sicherheit/Netzbetreiber/artikel.html
- Bundesnetzagentur, IT-Sicherheit im Energiesektor: https://bundesnetzagentur.de/DE/Fachthemen/ElektrizitaetundGas/Versorgungssicherheit/IT_Sicherheit/start.html
- SANS, The Five ICS Cybersecurity Critical Controls (Lee/Conway, 2022): https://www.sans.org/white-papers/five-ics-cybersecurity-critical-controls/ (Kopie: https://ciso2ciso.com/wp-content/uploads/2023/09/SANS_5_Critical_Controls.pdf)
- SANS Blog, ICS-Incident-Response-Tabletops: https://www.sans.org/blog/practice-lives-depend-importance-industrial-control-system-incident-response-tabletops
- CISA, ICS Tabletop Exercise Package (Situation Manual): https://www.cisa.gov/sites/default/files/2025-01/Industrial-Control-Systems-CTEP-Situation-Manual-082024-508.docx
- CISA Tabletop Exercise Packages: https://cisa.gov/cisa-tabletop-exercises-packages
- EUR-Lex, Verordnung (EU) 2024/2847 (Cyber Resilience Act): https://eur-lex.europa.eu/eli/reg/2024/2847/oj
Häufige Fragen
Was tun, wenn die Leitstelle nach einem Cyberangriff die Sicht auf die Umspannwerke verliert?
Nach einem vorher geübten Ablauf entscheiden, ob die Fernwirkanbindung getrennt wird, Personal vor Ort schicken und den Betrieb manuell sichern. Parallel läuft die BSI-Erstmeldung binnen 24 Stunden nach § 32 BSIG. Wer diese Entscheidung nie geprobt hat, verliert im Ernstfall Zeit.
Wie üben wir den Handbetrieb im Umspannwerk, ohne das Netz zu gefährden?
Ein Team fährt im Normalbetrieb in ein Umspannwerk und prüft, ob Schalthandlungen vor Ort möglich sind, wer die Schaltberechtigung hat und ob Schlüssel und Telefonliste dort liegen, wo der Plan es sagt. Dafür muss kein einziges Gerät umgeschaltet werden.
Wie oft sollten Netzbetreiber ihren OT-Notfallplan üben?
SANS empfiehlt für Critical Control 1 dedizierte ICS-Tabletops, idealerweise einmal pro Quartal; mindestens einmal im Jahr sollte es sein. Wichtig ist, dass Leitstelle, Schutztechnik, IT und Geschäftsführung gemeinsam üben und der Plan danach angepasst wird.
Was verlangt NIS2 in Deutschland beim Notfallmanagement?
§ 30 BSIG fordert unter anderem die Bewältigung von Sicherheitsvorfällen, Aufrechterhaltung des Betriebs mit Backup-Management, Wiederherstellung und Krisenmanagement sowie Verfahren, die die Wirksamkeit der Maßnahmen bewerten. Das BSI nennt das Erproben der Notfallpläne ausdrücklich und verweist auf den BSI-Standard 200-4. § 32 BSIG schreibt Meldungen nach 24 Stunden, 72 Stunden und einem Monat vor.
Darf der Dienstleister im Notfall per Fernwartung aufs Netzleitsystem?
Nur über einen vorher festgelegten, kontrollierten und zeitlich begrenzten Zugang mit starker Authentifizierung, so empfiehlt es auch die CISA. Bei Verdacht wird jeder Fernzugang gesperrt, und nur die Netzführung gibt einzelne Zugänge wieder frei. Das gehört als Einspielung in jede Übung (CC4 Secure Remote Access).
Wer hilft Stadtwerken in Bayern bei Notfallplan und Übung?
Max Gilg von OT-Cyber.de in Rosenheim begleitet Netzbetreiber und Stadtwerke in Bayern und DACH von der Szenarioauswahl bis zum überarbeiteten Plan. Die OT-Notfallhilfe ist 24/7 erreichbar, Kontakt über die Kontaktseite.
Quellen
- www.cisa.gov
- www.welivesecurity.com
- www.pv-magazine.com
- www.it-daily.net
- modernpowersystems.com
- www.srf.ch
- www.derstandard.at
- www.recht.bund.de
- www.dqsglobal.com
- www.gesetze-im-internet.de
- www.gesetze-im-internet.de
- www.bsi.bund.de
- www.bsi.bund.de
- www.bsi.bund.de
- www.bundesnetzagentur.de
- www.bundesnetzagentur.de
- bundesnetzagentur.de
- www.sans.org
- ciso2ciso.com
- www.sans.org
- www.cisa.gov
- cisa.gov
- eur-lex.europa.eu