
Notfallplan Maschinenbau: geübt statt nur geschrieben
Ein OT-Notfallplan hilft nur, wenn Produktion, Instandhaltung, IT und Geschäftsführung ihn vorher gemeinsam geübt haben. Alle müssen wissen, wer die Fernwartung trennt, wer über den Notbetrieb entscheidet und wer bis wann an wen meldet. Maschinenbauer im Landkreis Rosenheim, etwa rund um Rott am Inn, können dabei doppelt betroffen sein: wenn ihre eigene Fertigung unter NIS2 fällt und wenn sie vernetzte Maschinen herstellen, für die seit dem 11. September 2026 die Meldepflichten des Cyber Resilience Act (CRA) gelten. Mein Rat: Üben Sie einmal im Jahr ein konkretes Szenario am Tisch, mit laufender Uhr, Meldeformular und Wiederanlaufplan. Schreiben Sie den Plan danach anhand der gefundenen Lücken neu.
Ich bin Max Gilg, OT-Cybersecurity-Experte aus Rosenheim. In dieser Serie ordne ich die SANS Five ICS Cybersecurity Critical Controls für einzelne Branchen ein. Heute geht es um CC1, ICS Incident Response, für Maschinenbauer zwischen Rosenheim, Wasserburg und der Grenze zu Salzburg und Tirol.
Warum reicht ein Notfallplan auf Papier nicht?
Robert M. Lee und Tim Conway haben die fünf Controls am 7. November 2022 bei SANS veröffentlicht (https://www.sans.org/white-papers/five-ics-cybersecurity-critical-controls). Dean Parsons von SANS empfiehlt, an realistischen Szenarien zu üben (https://www.sans.org/blog/top-5-ics-incident-response-tabletops-and-how-to-run-them).
Der IT-Notfallplan („Server isolieren, Backup zurückspielen“) passt nicht zur Fertigungshalle. Dort stellen sich andere Fragen: Darf die Bearbeitungszelle mitten im Programm stoppen? Wer kennt den richtigen SPS-Stand? Wo liegt das letzte saubere Projekt-Backup? Gibt es einen Servicelaptop, dem man noch trauen kann?
Ein Notfallplan, den keiner geübt hat, ist ein Dokument, kein Plan. Eine Übung im Jahr mit Produktion und Instandhaltung am Tisch bringt mehr als die nächste Einzellösung.
Welche Meldepflichten gelten für Maschinenbauer in Bayern und Österreich?
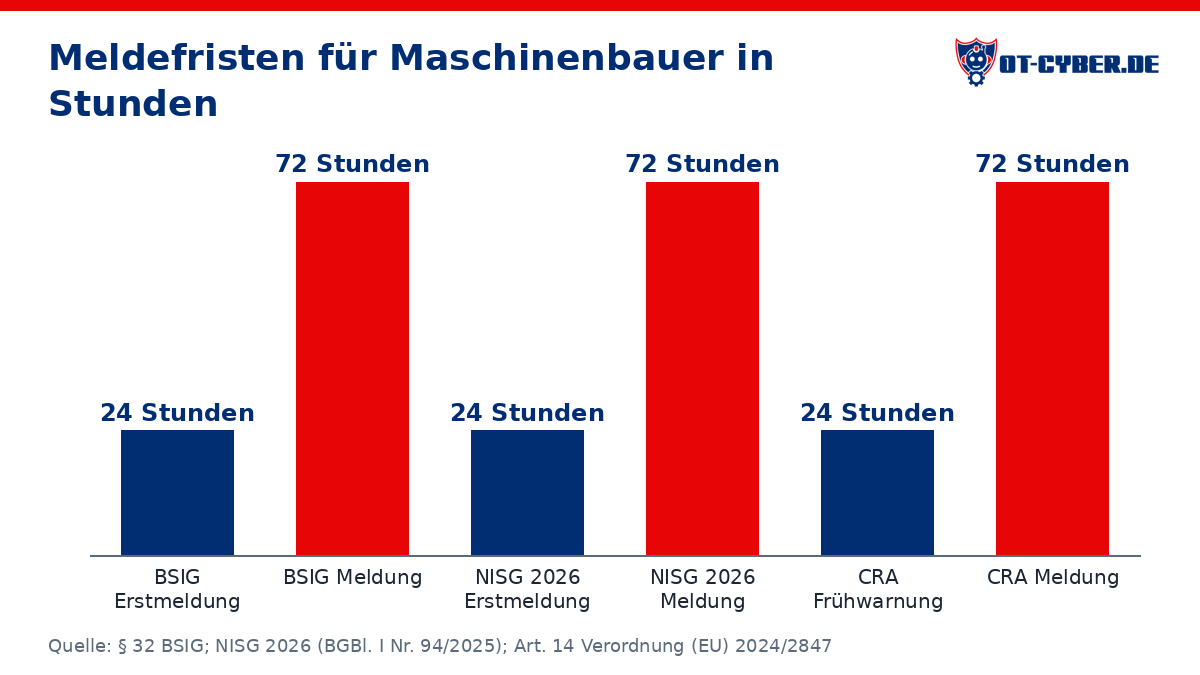
- NIS2 in Deutschland: Das NIS-2-Umsetzungs- und Cybersicherheitsstärkungsgesetz ist in Kraft getreten (https://www.dnv.de/news/2025/nis-2-umsetzungsgesetz/, https://www.isico.de/blog/nis2-umsetzungsgesetz-ist-in-kraft-getreten). Die Herstellung von Maschinen gehört nach Anhang II der NIS2-Richtlinie zu den „sonstigen kritischen Sektoren“ (https://eur-lex.europa.eu/eli/dir/2022/2555/oj). Ob Ihr Betrieb erfasst ist, hängt auch von Beschäftigtenzahl, Umsatz und Bilanzsumme ab. Das müssen Sie im Einzelfall prüfen. Erhebliche Sicherheitsvorfälle melden Sie nach § 32 BSIG so: frühe Erstmeldung spätestens nach 24 Stunden, Meldung nach 72 Stunden, Abschlussmeldung nach einem Monat (https://www.gesetze-im-internet.de/bsig_2025/__32.html, BSI: https://www.bsi.bund.de/DE/Themen/Regulierte-Wirtschaft/NIS-2-regulierte-Unternehmen/NIS-2-Pflichten/nis-2-pflichten_node.html).
- NIS2 in Österreich: Österreich setzt NIS2 mit dem NISG 2026 um, ebenfalls mit gestaffelten Meldepflichten (https://www.parlament.gv.at/aktuelles/pk/jahr_2025/pk1189, https://ris.bka.gv.at/Dokumente/BgblAuth/BGBLA_2025_I_94/BGBLA_2025_I_94.pdf, Zusammenfassung: https://www.schoenherr.eu/media/ruwhyw0t/nisg-2026-de.pdf). Betroffene Einrichtungen müssen sich zudem registrieren. Ob das NISG 2026 für Sie gilt, hängt wie in Deutschland von Sektor und Größe ab. Prüfen Sie das, wenn Sie Standorte in Österreich haben, etwa in Salzburg oder Tirol. Auch Ihre Kunden dort werden fragen, wie Sie im Ernstfall reagieren.
- CRA für Hersteller: Nach Art. 14 der Verordnung (EU) 2024/2847 melden Hersteller seit 11. September 2026 aktiv ausgenutzte Schwachstellen und schwerwiegende Vorfälle an ihren Produkten (https://eur-lex.europa.eu/eli/reg/2024/2847/oj). Die Fristen: Frühwarnung binnen 24 Stunden, Meldung binnen 72 Stunden. Der Abschlussbericht folgt 14 Tage nach Verfügbarkeit einer Korrektur, bei Vorfällen einen Monat nach der Meldung. Gemeldet wird über die Single Reporting Platform der ENISA an das zuständige CSIRT (https://digital-strategy.ec.europa.eu/en/policies/cra-reporting, https://www.enisa.europa.eu/news/the-cra-single-reporting-platform-is-launched). Die Pflicht gilt auch für Produkte, die schon vorher auf dem Markt waren.
Ab 20. Januar 2027 gilt zudem die Maschinenverordnung (EU) 2023/1230. Sie verlangt in Anhang III 1.1.9 Schutz gegen Korrumpierung (https://eur-lex.europa.eu/eli/reg/2023/1230/oj, Einordnung: https://www.swissmem.ch/de/wissen/wirtschaftsrecht/neue-eu-maschinenverordnung-schutz-vor-manipulation-wird-konkret.html).
Ihr Notfallplan muss also zwei Fälle abdecken: Die eigene Fertigung steht. Oder eine ausgelieferte Maschine beim Kunden ist betroffen. Für den zweiten Fall braucht es klare Antworten: Wer nimmt die Kundenmeldung an? Wer bewertet die Schwachstelle? Wer meldet über die ENISA-Plattform an das zuständige CSIRT, und wer liefert den Patch?
Was tun, wenn die Produktion nach einem Cyberangriff stillsteht?
Ein gut dokumentierter realer Vorfall zeigt, worauf es ankommt. 2019 traf ein Ransomware-Angriff den norwegischen Aluminiumkonzern Hydro. Das Unternehmen stellte so weit wie möglich auf Handbetrieb um. In der Sparte Extruded Solutions standen mehrere Werke still. Hydro stellte die Systeme aus Backups wieder her (https://www.hydro.com/en/global/media/on-the-agenda/cyber-attack/).
Daraus folgt: Klären Sie vor dem Ernstfall, ob Sie ohne MES, Auftragsdaten oder Zeichnungen weiterproduzieren können. Für den Wiederanlauf taugen nur Backups, die Sie schon einmal zurückgespielt haben.
Wie übe ich einen OT-Notfall in sechs Schritten?
Der BSI-Standard 200-4 beschreibt die Planbesprechung (Tabletop) als eine Übungsform (https://www.bsi.bund.de/SharedDocs/Downloads/DE/BSI/Grundschutz/BSI_Standards/standard_200_4.pdf). Laut Dean Parsons von SANS ist eine Tabletop-Übung pro Jahr gängige Praxis. Am Tisch sitzen unter anderem Safety, Engineering, Bedienpersonal, IT-Security und Management. Die Dauer reicht von 2–3 Stunden bis zu 1–2 Tagen (https://www.sans.org/blog/top-5-ics-incident-response-tabletops-and-how-to-run-them).
Übungsszenario (frei erfunden, kein realer Vorfall und kein Labor-Ergebnis): Montagmorgen zeigen zwei Bedien-PCs an Fertigungszellen eine Lösegeldforderung. Gleichzeitig meldet ein Kunde in Tirol ungewöhnliche Zugriffe über den Fernwartungszugang einer ausgelieferten Maschine.
- Szenario wählen: Parsons nennt Ransomware als Bedrohung und den Historian als kritisches Asset bzw. mögliches Sprungbrett von der IT in die OT. Für Maschinenbauer liegt die Fernwartung nahe.
- Runde und Rollen festlegen: Produktionsleitung, Instandhaltung, IT, Geschäftsführung, Service und die Person, die meldet. Eine Person moderiert, eine schreibt mit. Wer darf die Linie stoppen? Wer informiert Kunden? Die Telefonliste muss auch ausgedruckt vorliegen, denn im Ernstfall ist Outlook vielleicht verschlüsselt.
- Trennen ohne Chaos (CC2 Defensible Architecture, CC4 Secure Remote Access): Wo sind die Trennpunkte zwischen Büro-IT und Fertigung? Lässt sich die Fernwartung zentral abschalten, oder hängt noch ein Mobilfunk-Router am Schaltschrank?
- Wiederanlauf proben: Spielen Sie mindestens ein Backup einer SPS, eines HMI oder eines Engineering-PCs tatsächlich zurück. Liegen Projektdateien, Lizenzen und Firmware-Stände offline bereit? Gibt es einen geprüften Servicelaptop und einen sauberen USB-Stick? Ohne aktuelles OT-Asset-Inventar bleibt das offen.
- Melden mit laufender Uhr: Die 24-Stunden-Fristen nach BSIG und CRA beginnen mit der Kenntnis, nicht erst nach Abschluss der Analyse: nach BSIG von einem erheblichen Sicherheitsvorfall, nach CRA von einer aktiv ausgenutzten Schwachstelle oder einem schwerwiegenden Vorfall am Produkt. Entwerfen Sie in der Übung die BSI-Erstmeldung und die CRA-Frühwarnung. Notieren Sie, wie lange das dauert und welche Angaben fehlen.
- Nachbereiten: Jede Lücke bekommt einen Namen und einen Termin. Am Ende stehen zwei Seiten mit Telefonliste und Entscheidungsbaum, ausgedruckt im Leitstand.
Fangen Sie mit einem Szenario und einer Telefonliste an, nicht mit einem 80-seitigen Handbuch. Und üben Sie jedes Jahr ein neues Szenario.
Darf der Servicetechniker im Notfall per Fernwartung auf die SPS?
Erst wenn klar ist, dass der Fernwartungszugang nicht selbst der Einfallsweg ist. Hier überschneidet sich CC1 mit CC4. Legen Sie im Plan fest, wer Zugänge sofort sperren darf und wer sie wieder freigibt. Ein protokollierter Jump Host erleichtert danach die Forensik. Regeln Sie auch, welche Servicelaptops und USB-Sticks während eines Vorfalls an die Anlage dürfen.
Wer hilft in Bayern im Ernstfall?
In Bayern helfen die Zentrale Ansprechstelle Cybercrime (ZAC) beim Landeskriminalamt (https://www.polizei.bayern.de/kriminalitaet/internetkriminalitaet/002479/index.html) und das Cyber-Allianz-Zentrum beim Landesamt für Verfassungsschutz, das vertraulich berät (https://www.verfassungsschutz.bayern.de/spionageabwehr/cyber_allianz_zentrum/index.html). Tragen Sie beide Nummern jetzt in Ihren Plan ein.
Ein eigenes SOC brauchen Sie dafür nicht. Konzentrieren Sie sich auf die fünf Critical Controls statt auf Einzellösungen. Dann schafft das auch ein kleines Team, mit KI als Hilfe: Szenarien aus aktuellen Advisories ableiten, Meldungen vorformulieren, Übungsprotokolle auswerten. Entscheiden müssen Menschen, die die Maschinen kennen.
Wobei unterstütze ich Maschinenbauer im Raum Rosenheim?
Mit OT-Cyber.de begleite ich Betreiber und Maschinenbauer in Bayern, Salzburg, Tirol und ganz DACH:
- Planspiel und Notfallplan: OT-Security-Beratung, mit Szenarien für die Fertigung und für ausgelieferte Maschinen
- Wenn es brennt: OT-Notfallhilfe
- Grundlage für den Wiederanlauf: OT-Asset-Inventar
- Hersteller-Pflichten: CRA as a Service, inklusive Meldeprozess für die ENISA-Plattform
- Für die Instandhaltung: Cyber-Awareness für Instandhaltung und Technik
Schreiben Sie mir über die Kontaktseite. Gemeinsam legen wir das Szenario für Ihre erste Übung fest.
Quellen
- SANS, Lee/Conway: The Five ICS Cybersecurity Critical Controls (07.11.2022): https://www.sans.org/white-papers/five-ics-cybersecurity-critical-controls
- SANS, Dean Parsons: Top 5 ICS Incident Response Tabletops: https://www.sans.org/blog/top-5-ics-incident-response-tabletops-and-how-to-run-them
- DNV: NIS-2-Umsetzungsgesetz: https://www.dnv.de/news/2025/nis-2-umsetzungsgesetz/
- isico: NIS2-Umsetzungsgesetz ist in Kraft getreten: https://www.isico.de/blog/nis2-umsetzungsgesetz-ist-in-kraft-getreten
- § 32 BSIG: https://www.gesetze-im-internet.de/bsig_2025/__32.html
- BSI: NIS-2-Pflichten: https://www.bsi.bund.de/DE/Themen/Regulierte-Wirtschaft/NIS-2-regulierte-Unternehmen/NIS-2-Pflichten/nis-2-pflichten_node.html
- Richtlinie (EU) 2022/2555 (NIS2): https://eur-lex.europa.eu/eli/dir/2022/2555/oj
- Österreichisches Parlament, PK1189 (12.12.2025): https://www.parlament.gv.at/aktuelles/pk/jahr_2025/pk1189
- NISG 2026, BGBl. I Nr. 94/2025: https://ris.bka.gv.at/Dokumente/BgblAuth/BGBLA_2025_I_94/BGBLA_2025_I_94.pdf
- Schoenherr: NISG 2026: https://www.schoenherr.eu/media/ruwhyw0t/nisg-2026-de.pdf
- Verordnung (EU) 2024/2847 (CRA): https://eur-lex.europa.eu/eli/reg/2024/2847/oj
- EU-Kommission: CRA Reporting obligations: https://digital-strategy.ec.europa.eu/en/policies/cra-reporting
- ENISA: CRA Single Reporting Platform: https://www.enisa.europa.eu/news/the-cra-single-reporting-platform-is-launched
- Verordnung (EU) 2023/1230 (Maschinenverordnung): https://eur-lex.europa.eu/eli/reg/2023/1230/oj
- Swissmem: Neue EU-Maschinenverordnung: https://www.swissmem.ch/de/wissen/wirtschaftsrecht/neue-eu-maschinenverordnung-schutz-vor-manipulation-wird-konkret.html
- Hydro: Cyber attack: https://www.hydro.com/en/global/media/on-the-agenda/cyber-attack/
- BSI-Standard 200-4: https://www.bsi.bund.de/SharedDocs/Downloads/DE/BSI/Grundschutz/BSI_Standards/standard_200_4.pdf
- Bayerische Polizei, ZAC: https://www.polizei.bayern.de/kriminalitaet/internetkriminalitaet/002479/index.html
- BayLfV, Cyber-Allianz-Zentrum: https://www.verfassungsschutz.bayern.de/spionageabwehr/cyber_allianz_zentrum/index.html
Häufige Fragen
Was tun, wenn die Produktion nach einem Cyberangriff stillsteht?
Zuerst Menschen und Anlagen sichern und betroffene Bereiche kontrolliert trennen, auch die Fernwartung. Dann nach dem geübten Plan über den Notbetrieb entscheiden und festhalten, wann Sie vom Vorfall erfahren haben. Ab diesem Zeitpunkt laufen die 24-Stunden-Fristen nach BSIG und CRA. Für den Wiederanlauf nur geprüfte SPS-Projekte, Images und saubere Servicelaptops verwenden. Hilfe gibt es in Bayern bei der ZAC des LKA und beim Cyber-Allianz-Zentrum, außerdem bei der OT-Notfallhilfe von OT-Cyber.de (24/7).
Darf der Servicetechniker im Notfall weiter per Fernwartung auf die SPS?
Erst wenn klar ist, dass der Fernwartungszugang nicht selbst der Einfallsweg ist. Der Notfallplan sollte vorher regeln, wer Zugänge sperrt, wer sie wieder freigibt und über welchen protokollierten Jump Host gearbeitet wird (SANS CC4 Secure Remote Access).
Was bedeutet der CRA für den Notfallplan von Maschinenbauern?
Seit 11. September 2026 melden Hersteller aktiv ausgenutzte Schwachstellen und schwerwiegende Vorfälle an ihren Produkten über die Single Reporting Platform der ENISA. Die Frühwarnung ist binnen 24 Stunden fällig, die Meldung binnen 72 Stunden, danach folgt der Abschlussbericht. Dafür braucht es einen eigenen, geübten Ablauf für ausgelieferte Maschinen.
Wie oft sollte man einen OT-Notfallplan üben?
Mindestens einmal im Jahr als Tabletop-Übung mit Produktion, Instandhaltung, IT und Geschäftsführung, wie es Dean Parsons von SANS empfiehlt. Nehmen Sie jedes Mal ein neues Szenario. Der BSI-Standard 200-4 nennt die Planbesprechung als einfachste Übungsform.
Wer hilft Maschinenbauern bei OT-Notfallplänen in Bayern, Salzburg und Tirol?
Max Gilg, OT-Cybersecurity-Experte aus Rosenheim, begleitet mit OT-Cyber.de Betreiber und Maschinenbauer in ganz DACH. Das reicht vom Planspiel und Notfallplan bis zu CRA-Meldeprozessen. Im Ernstfall ist die OT-Notfallhilfe rund um die Uhr erreichbar.
Quellen
- www.sans.org
- www.sans.org
- www.asisonline.org
- www.dnv.de
- www.isico.de
- www.gesetze-im-internet.de
- www.bsi.bund.de
- eur-lex.europa.eu
- www.parlament.gv.at
- ris.bka.gv.at
- www.schoenherr.eu
- kmusec.com
- eur-lex.europa.eu
- digital-strategy.ec.europa.eu
- www.enisa.europa.eu
- eur-lex.europa.eu
- www.swissmem.ch
- www.hydro.com
- www.bsi.bund.de
- www.polizei.bayern.de
- www.verfassungsschutz.bayern.de