OT-Angriffe 2025/26: Lage und Schritte nach SANS 5
In den letzten zwölf Monaten haben Angreifer OT-Netze nicht nur ausgespäht, sondern sabotiert: In Polen beschädigten Russland-nahe Angreifer Ende Dezember 2025 Firmware und Systeme in Energieanlagen, in den USA manipulierten Iran-nahe Akteure SPS über das Internet, und Ransomware traf vor allem die Fertigung. Betroffen sind Betreiber genauso wie Maschinenbauer, deren Steuerungen und Fernwartung beim Kunden laufen. Was jetzt hilft, ist kein weiteres Einzelprodukt, sondern die konsequente Umsetzung der fünf SANS ICS Critical Controls: Incident Response, Defensible Architecture, Visibility & Monitoring, Secure Remote Access und Risk-Based Vulnerability Management.
Ich bin Max Gilg, OT-Cybersecurity-Experte aus Rosenheim, und erstelle für Betreiber und Maschinenbauer in Bayern, Salzburg und Tirol ein wöchentliches OT-Lagebild. Ich trenne hier bewusst reale Vorfälle, Warnungen ohne bestätigten Schaden und Statistiken. Labor- oder Konferenzergebnisse kommen in diesem Beitrag nicht vor.
Welche OT-Angriffe waren in den letzten 12 Monaten wichtig?
Realer Vorfall – Polen, 29.12.2025: Laut CERT Polska griffen Angreifer koordiniert mehr als 30 Wind- und Solarparks, ein Heizkraftwerk und ein Fertigungsunternehmen an. Beim Fertigungsunternehmen war ein verwundbares Fortinet-Gerät das Einfallstor, an den Netzanschlusspunkten vermutlich ebenfalls FortiGate-Geräte. Im Heizkraftwerk liefen die Zugriffe über das SSL-VPN-Portal einer FortiGate mit Konten ohne Zwei-Faktor-Authentifizierung (CERT-Polska-Bericht, The Hacker News). Danach beschädigten sie die Firmware von RTUs (Hitachi) an den Netzanschlusspunkten, griffen Mikronika-RTUs und -HMIs mit Standard-Zugangsdaten an und löschten Systemdateien. Den Wiper DynoWiper setzten sie auf Mikronika-HMI-Rechnern und auf einer Netzwerkfreigabe im Heizkraftwerk ein, den PowerShell-Wiper LazyWiper verteilten sie beim Fertigungsunternehmen über den Domain Controller. Im Heizkraftwerk stoppte eine EDR-Software einen Wiper, bevor er Daten zerstören konnte. Strom und Wärme flossen weiter. An den Netzanschlusspunkten der Wind- und Solarparks brach aber die Verbindung zum Verteilnetzbetreiber (DSO) ab: Kommunikation und Fernsteuerung fielen aus. Die CISA hat den Vorfall in einem eigenen Alert aufgegriffen. Die Zuordnung ist uneinheitlich: CERT Polska sieht große Überschneidungen mit „Static Tundra“/„Berserk Bear“, die The Hacker News als FSB-nah einordnet. ESET und Dragos ordnen den Angriff laut The Hacker News mit mittlerer Sicherheit Sandworm zu. Die Code-Ähnlichkeiten zu Sandworm sind laut CERT Polska aber nur allgemein und kein konkreter Beleg.
Realer Vorfall – SPS in den USA, 2026: Im Joint Advisory AA26-097A vom 07.04.2026 (CISA, PDF) warnen FBI, CISA, NSA und weitere Behörden vor Iran-nahen Akteuren. Diese haben über das Internet erreichbare SPS, zunächst von Rockwell/Allen-Bradley, über die reguläre Engineering-Software angegriffen, Projektdateien verändert und Anzeigen auf HMI und SCADA manipuliert. Laut IOActive weitete ein späteres Update des Advisorys den Fokus auf Siemens und Schneider Electric aus. Das sind Steuerungen, die in DACH weit verbreitet sind. Auch die Wasserwirtschaft war betroffen (Nextgov/FCW).
Warnung ohne bestätigten Schaden – Siemens S7, 19.08.2026: NSA, CISA, FBI, DOE und EPA warnen in AA26-231A vor Akteuren, die es auf US-Installationen von Siemens-S7-Steuerungen abgesehen haben.
Realer Vorfall – Bayern, 01.09.2026: Bei den Stadtwerken Landsberg traf ein Cyberangriff zentrale IT-Systeme. Nach Angaben des Versorgers waren Stromnetz, Wasserversorgung und die übrigen Versorgungsbetriebe von dem Angriff nicht betroffen. Unabhängig vom Einzelfall gilt: Eine saubere Segmentierung zwischen IT und OT ist für die Versorgungssicherheit wichtig.
Wie groß ist die Ransomware-Gefahr für die Produktion?
Dragos zählt im Year in Review vom 17.02.2026 für 2025 zahlreiche Ransomware-Gruppen mit Industrieopfern und viele betroffene Industrieorganisationen. Ein großer Teil der Opfer stammt aus der Fertigung. Organisationen mit umfassender OT-Visibility erkannten und dämmten Ransomware-Vorfälle laut Dragos deutlich schneller ein als im Branchendurchschnitt. Für Deutschland erfasst das BSI im Lagebericht vom 11.11.2025 zahlreiche angezeigte Ransomware-Angriffe (07/2024–06/2025), ein großer Teil davon bei KMU (Security-Insider zum BSI-Lagebericht). In Österreich können laut Deloitte Cyber Security Report 2026 viele der befragten Unternehmen einen kompletten Betriebsstillstand nach einem Cyberangriff nicht ausschließen.
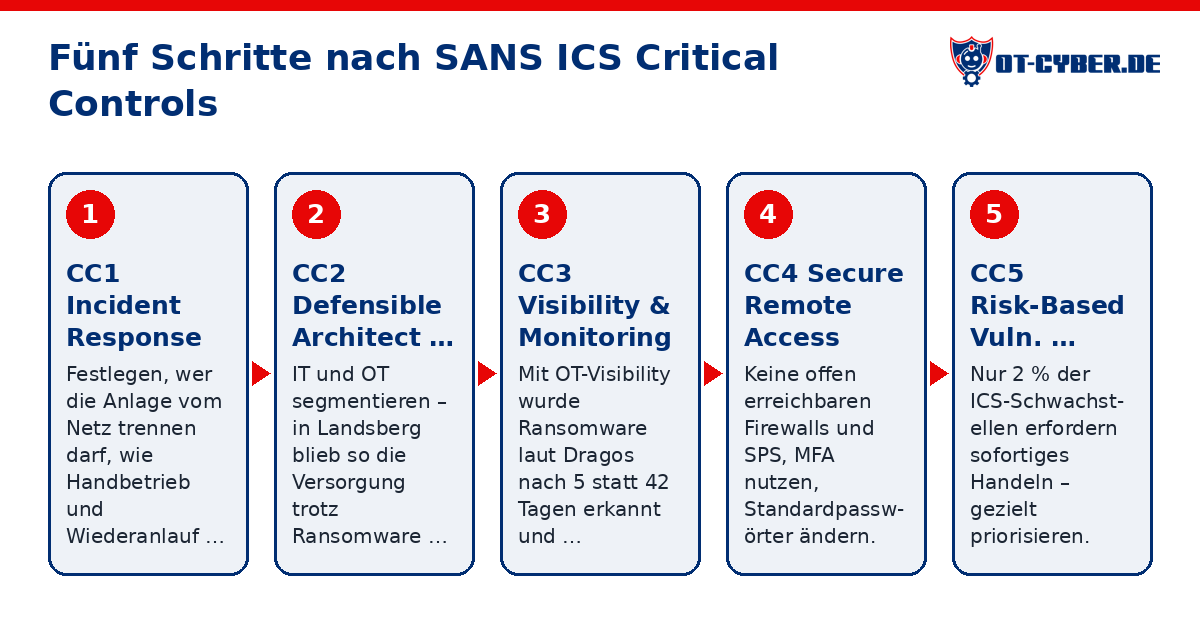
Keine Angriffe, aber wichtig für die Priorisierung: Laut Dragos hatte ein Teil der ICS-Advisories falsche CVSS-Werte, ein ähnlich großer Teil nannte weder Patch noch Workaround, und nur ein sehr kleiner Anteil der ICS-relevanten Schwachstellen erfüllte die Kriterien für sofortiges Handeln. Das sind Auswertungen eines Herstellers, keine amtliche Statistik.
Was gilt rechtlich – und was bedeutet der CRA für Maschinenbauer?
In Deutschland gilt das NIS-2-Umsetzungsgesetz seit dem 06.12.2025 (DNV, BSI). In Österreich hat der Nationalrat das NISG 2026 am 12.12.2025 beschlossen, betroffen sind zahlreiche Unternehmen (WKO, DORDA). Laut CHG Rechtsanwälte ist es am 01.10.2026 in Kraft getreten. Danach müssen sich Betroffene binnen drei Monaten beim Bundesamt für Cybersicherheit registrieren. Das Datum stammt aus Sekundärquellen. Für Salzburg und Tirol ist das gerade akut.
Für Maschinenbauer gelten seit dem 11.09.2026 die Meldepflichten des Cyber Resilience Act (CRA). Aktiv ausgenutzte Schwachstellen und schwere Vorfälle in ihren Produkten müssen über die Single Reporting Platform der ENISA gemeldet werden: Frühwarnung binnen 24 Stunden, Meldung binnen 72 Stunden (ENISA-Factsheet, EU-Kommission). Eine Warnung wie AA26-231A löst für sich allein noch keine Meldepflicht aus. Maschinenbauer sollten solche Warnungen aber im Blick behalten und prüfen, ob ihre eigenen Produkte betroffen sind.
Was sollten Betreiber und Maschinenbauer jetzt tun? Fünf Schritte nach SANS
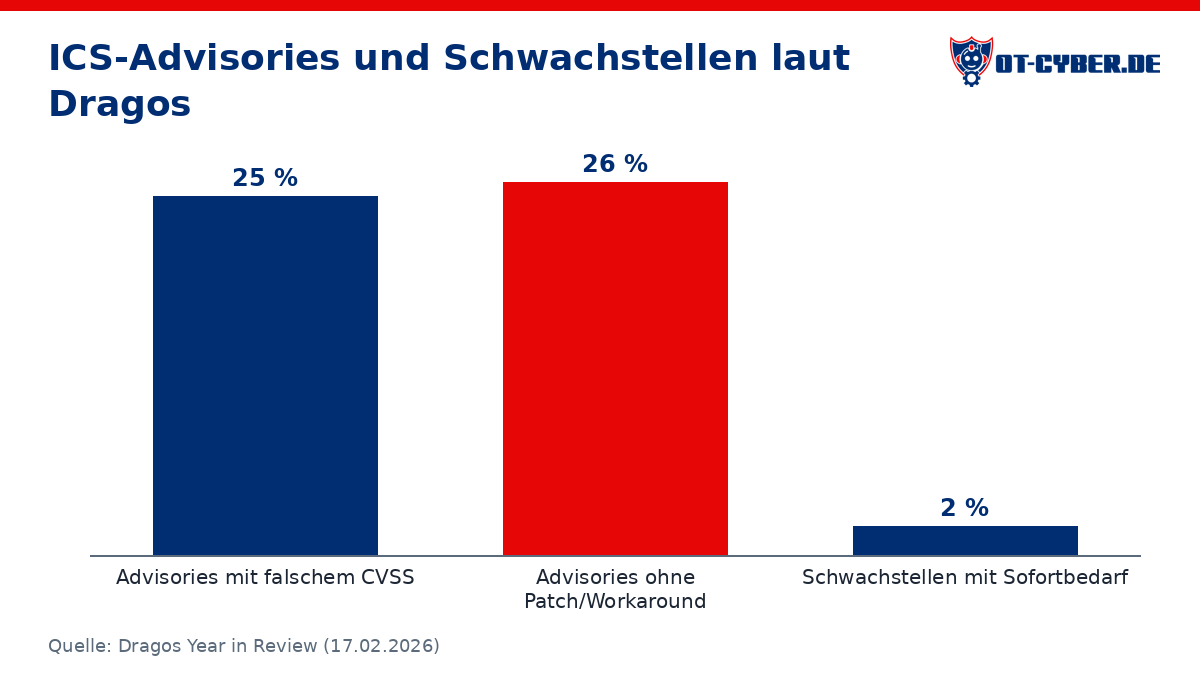
Die SANS Five ICS Cybersecurity Critical Controls (Lee/Conway, 2022) sind für mich die beste Antwort auf dieses Jahr.
CC1 – ICS Incident Response: Was tun, wenn die Produktion stillsteht? Legen Sie fest, wer eine Anlage vom Netz trennen darf, wie Sie im Handbetrieb weiterfahren und wie der Wiederanlauf abläuft. Halten Sie SPS-Projektdateien und Firmware-Stände offline vor und gleichen Sie sie regelmäßig ab, denn AA26-097A beschreibt genau deren Manipulation. Planen Sie Ersatzteile wie RTU, SPS-CPU und HMI-Image ein und üben Sie den Wiederanlauf einmal im Jahr mit Produktion, Instandhaltung und IT. Hilfe: OT-Notfallhilfe (24/7).
CC2 – Defensible Architecture: Keine SPS, kein HMI und kein Mobilfunkmodem gehört direkt ins Internet. Segmentieren Sie nach IEC 62443 in Zonen und Conduits, legen Sie das Security Level (SL-T) je Zone fest und ersetzen Sie Edge-Geräte, für die es keine Updates mehr gibt. Stellen Sie die Betriebsartenschalter der Steuerungen, wo möglich, auf RUN.
CC3 – ICS Network Visibility & Monitoring: Würden wir einen Angriff überhaupt sehen? Der Zeitgewinn bei Erkennung und Eindämmung durch OT-Visibility ist ein starker Hebel. Wer nicht weiß, welche S7 im Feld läuft, kann auf keine Warnung reagieren. Am Anfang steht ein OT-Asset-Inventar, danach kommt Angriffserkennung in OT-Netzen (SzA). Sie macht auffällige Engineering-Zugriffe wie in AA26-097A sichtbar.
CC4 – Secure Remote Access: Darf der Servicetechniker per Fernwartung auf die SPS? Ja, aber nur über einen Jump Host mit MFA, in freigegebenen Zeitfenstern und protokolliert. Polen zeigt, dass Firewalls und VPN-Gateways ohne MFA ein Einfallstor sein können. Servicelaptops und USB-Sticks brauchen eine eigene Regel, bevor sie an die Anlage kommen.
CC5 – Risk-Based Vulnerability Management: Welche Patches zuerst? Priorisieren Sie nach Erreichbarkeit, aktiver Ausnutzung (KEV) und Auswirkung auf den Prozess, nicht nur nach CVSS. Maschinenbauer koppeln das mit SBOM und CRA-Meldeprozess: OT-Schwachstellen-Management und CRA as a Service.
Meine Empfehlung: „Kleine Teams müssen nicht alles machen, aber diese fünf Controls sauber. Mit KI für Inventar, Lagebild und Advisory-Auswertung geht das oft deutlich schneller. Am besten fangen Sie bei Fernwartung und Sichtbarkeit an.“
Welche Security-Anforderungen schreibe ich in die Ausschreibung einer Maschine?
Einkäufer sollten mindestens fordern: keine Standardpasswörter, Fernwartung nur über einen definierten, abschaltbaren Zugang, eine SBOM, Patch-Zusagen für die Laufzeit, einen benannten Meldekontakt nach CRA und eine Zonen-Dokumentation nach IEC 62443.
Wer hilft bei OT-Security in Bayern, Salzburg und Tirol?
Mit OT-Cyber.de begleite ich Betreiber und Maschinenbauer in ganz DACH, von Rosenheim aus mit kurzen Wegen nach Salzburg und Tirol. Für den Einstieg eignen sich die OT-Security-Beratung und das OT-Lagebild. Für Ihr Team gibt es das Training „Cyber-Awareness für Instandhaltung und Technik“. Am besten starten Sie mit einem kurzen Gespräch über Ihre Fernwartungszugänge und Ihr Asset-Inventar: Kontakt.
Quellen
- CERT Polska, Incident Report Energy Sector (Vorfall 29.12.2025): https://cert.pl/en/posts/2026/01/incident-report-energy-sector-2025/
- CERT Polska, Bericht (PDF): https://cert.pl/uploads/docs/CERT_Polska_Energy_Sector_Incident_Report_2025.pdf
- The Hacker News, Januar 2026: https://thehackernews.com/2026/01/poland-attributes-december-cyber.html
- CISA, Poland Energy Sector Cyber Incident, 10.02.2026: https://www.cisa.gov/news-events/alerts/2026/02/10/poland-energy-sector-cyber-incident-highlights-ot-and-ics-security-gaps
- CISA, Advisory AA26-097A, 07.04.2026: https://www.cisa.gov/news-events/cybersecurity-advisories/aa26-097a
- FBI/CISA/NSA u. a., AA26-097A (PDF): https://media.defense.gov/2026/Apr/07/2003907538/-1/-1/0/AA26-097A-IRANIAN-AFFILIATED-CYBER-ACTORS-EXPLOIT-PROGRAMMABLE-LOGIC-CONTROLLERS-ACROSS-US-CRITICAL-INFRASTRUCTURE_508C.PDF
- IOActive zum Update von AA26-097A, Juli 2026: https://www.ioactive.com/iranian-affiliated-actors-expand-plc-targeting-to-siemens-and-schneider-electric-what-cisas-updated-advisory-means-for-cni/
- Nextgov/FCW, Juli 2026: https://www.nextgov.com/cybersecurity/2026/07/cisa-urges-water-utilities-take-exposed-systems-down-after-minnesota-hacks/415142/
- CISA, Advisory AA26-231A, 19.08.2026: https://www.cisa.gov/news-events/cybersecurity-advisories/aa26-231a
- Kreisbote, Stadtwerke Landsberg, September 2026: https://www.kreisbote.de/lokales/landsberg/erstmal-offline-cyber-attacke-trifft-stadtwerke-landsberg-94472771.html
- Dragos, 2026 OT Cybersecurity Year in Review, 17.02.2026: https://www.dragos.com/resources/press-release/dragos-2026-year-in-review-new-ot-threats-ransomware
- Security-Insider zum BSI-Lagebericht 2025: https://www.security-insider.de/bsi-lagebericht-itsicherheit-2025-deutschland-a-d2a510480d46ec84f9be259c38435110/
- Deloitte Österreich, Cyber Security Report 2026: https://www.deloitte.com/at/de/what-we-do/aktuelle-studien/cyber-security-report.html
- DNV, NIS-2-Umsetzungsgesetz: https://www.dnv.de/news/2025/nis-2-umsetzungsgesetz/
- BSI, NIS-2-Umsetzungsgesetz in Kraft, 05.12.2025: https://www.bsi.bund.de/DE/Service-Navi/Presse/Pressemitteilungen/Presse2025/251205_NIS-2-Umsetzungsgesetz_in_Kraft.html
- WKO, NISG 2026: https://www.wko.at/oe/oesterreich/information-consulting-nisg-2026-nationalrat
- DORDA, NISG 2026 beschlossen: https://www.dorda.at/news/startschuss-fuer-nis-2-nisg-2026-im-nationalrat-beschlossen
- CHG Rechtsanwälte, NISG 2026: https://www.chg.at/nisg-2026-in-oesterreich-wer-betroffen-ist-und-was-jetzt-zu-tun-ist/
- ENISA, Single Reporting Platform Factsheet, September 2026: https://www.enisa.europa.eu/sites/default/files/2026-09/ENISA_SRP_FACTSHEET_01DE.pdf
- EU-Kommission, Cyber Resilience Act: https://digital-strategy.ec.europa.eu/en/policies/cyber-resilience-act
- SANS, The Five ICS Cybersecurity Critical Controls (2022): https://www.sans.org/white-papers/five-ics-cybersecurity-critical-controls
Häufige Fragen
Was tun, wenn die Produktion nach einem Cyberangriff stillsteht?
Trennen Sie die betroffenen Zonen kontrolliert vom Netz, schalten Sie Steuerungen aber nicht unkontrolliert ab. Aktivieren Sie den OT-Notfallplan, gehen Sie wo möglich in den Handbetrieb, sichern Sie Beweise und prüfen Sie die SPS-Projektdateien gegen Offline-Backups. Fahren Sie die Anlage erst wieder an, wenn die Logik geprüft ist. Das ist SANS CC1 (ICS Incident Response). OT-Cyber.de bietet dafür eine OT-Notfallhilfe, die rund um die Uhr erreichbar ist.
Darf der Servicetechniker per Fernwartung auf die SPS?
Ja, aber nur über einen Jump Host mit MFA, in freigegebenen Zeitfenstern und mit Protokollierung (SANS CC4). Die SPS darf nie direkt aus dem Internet erreichbar sein. Genau solche SPS wurden 2026 laut Advisory AA26-097A manipuliert, und der Angriff in Polen im Dezember 2025 lief über Firewalls ohne MFA.
Welche OT-Angriffe waren in den letzten 12 Monaten am wichtigsten?
Die Sabotage an polnischen Energieanlagen am 29.12.2025 mit Wipern und beschädigter RTU-Firmware, die SPS-Manipulationen durch Iran-nahe Akteure in den USA seit März 2026 (AA26-097A) und Ransomware in der Fertigung. Dazu kommt die Warnung AA26-231A vom 19.08.2026 vor dem Ausspähen von Siemens S7-Steuerungen, bei der bisher kein Schaden bestätigt ist.
Was bedeutet der CRA für Maschinenbauer seit September 2026?
Seit dem 11.09.2026 müssen Hersteller aktiv ausgenutzte Schwachstellen und schwere Vorfälle in ihren Produkten über die Single Reporting Platform der ENISA melden: Frühwarnung binnen 24 Stunden, Meldung binnen 72 Stunden. Dafür brauchen sie eine SBOM und einen eingespielten Meldeprozess (SANS CC5). OT-Cyber.de unterstützt mit CRA as a Service.
Wer hilft bei NIS2 und OT-Security in Bayern, Salzburg und Tirol?
Max Gilg, OT-Cybersecurity-Experte aus Rosenheim, begleitet mit OT-Cyber.de Betreiber und Maschinenbauer in ganz DACH. In Deutschland gilt das NIS-2-Umsetzungsgesetz seit dem 06.12.2025. In Österreich ist das NISG 2026 laut Sekundärquellen am 01.10.2026 in Kraft getreten, danach gilt eine Registrierungsfrist von drei Monaten. Ein guter Einstieg sind die OT-Security-Beratung und das OT-Lagebild.
Quellen
- cert.pl
- cert.pl
- thehackernews.com
- www.cisa.gov
- www.cisa.gov
- media.defense.gov
- www.ioactive.com
- www.nextgov.com
- www.cisa.gov
- www.kreisbote.de
- www.bloomberg.com
- cybermonitoringcentre.com
- www.dragos.com
- www.security-insider.de
- www.deloitte.com
- www.dnv.de
- www.bsi.bund.de
- www.wko.at
- www.dorda.at
- www.chg.at
- www.enisa.europa.eu
- digital-strategy.ec.europa.eu
- www.sans.org