
OT-Lagebild Q3/2026: Edge Devices und SPS im Visier
Das Quartal in einem Satz
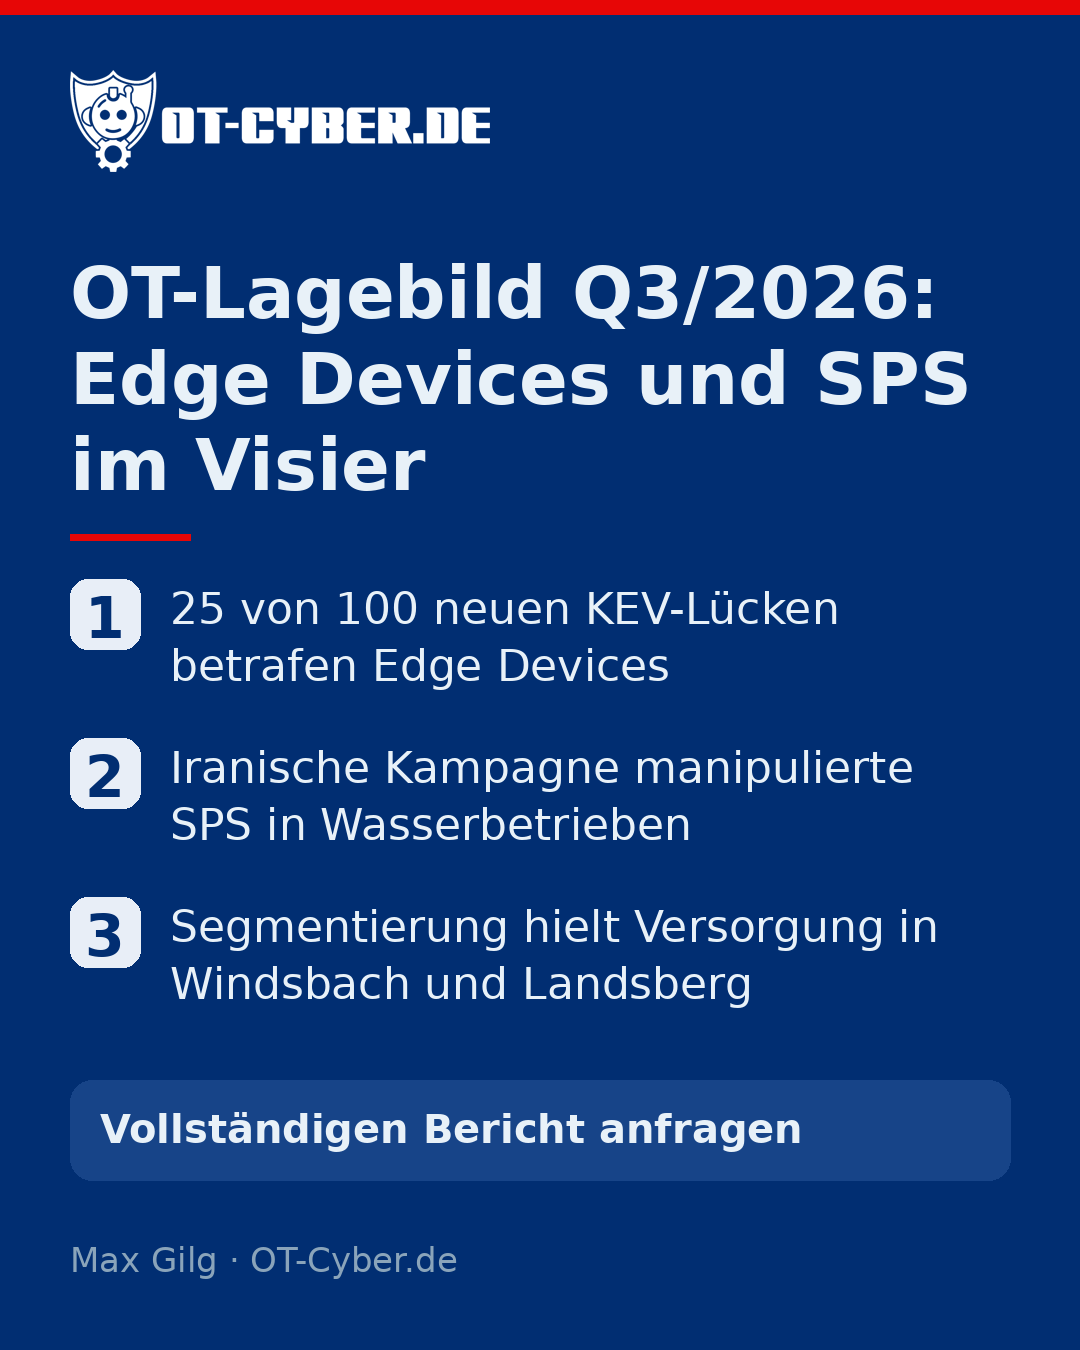
Edge Devices und Steuerungen bleiben im Visier der Angreifer.
Edge Devices im KEV-Katalog
Der KEV-Katalog der CISA führt Schwachstellen, die nachweislich aktiv ausgenutzt werden. Darunter ist auch eine NetScaler-Schwachstelle.
Meine Einschätzung: Gateways, Firewalls und VPN-Zugänge sind ein wichtiges Einfallstor in Richtung Leittechnik. Ein Patch schließt die Lücke, entfernt aber keinen Angreifer, der schon im Netz ist. Nach dem Patchen deshalb auf Kompromittierung prüfen.
Steuerungen im Visier
CISA warnt in einem Advisory vor Angriffen von mit dem Iran in Verbindung gebrachten Akteuren auf SPS in der kritischen Infrastruktur der USA. Meine Einschätzung für Betreiber: Steuerungen gehören nicht direkt ins Internet, und Fernzugänge müssen abgesichert sein.
Versorger: Wenn die IT ausfällt
Ob ein Angriff ein IT-Problem bleibt oder die Leittechnik erreicht, hängt wesentlich davon ab, wie gut IT und Leittechnik getrennt sind. Selbst wenn die Versorgung weiterläuft, können Abrechnung, Telefon und Kundenservice ausfallen. Auch das gehört in den Notfallplan.
Regulierung: Meldewege werden Pflicht
- NIS2 Deutschland: Das NIS2UmsuCG gilt seit dem 06.12.2025. Unternehmen sollten prüfen, ob sie unter NIS2 fallen und welche Pflichten daraus folgen.
- CRA: Seit dem 11.09.2026 müssen Hersteller aktiv ausgenutzte Schwachstellen melden.
- Österreich: Betreiber sollten die nationale Umsetzung von NIS2 und die daraus folgenden Pflichten im Blick behalten.
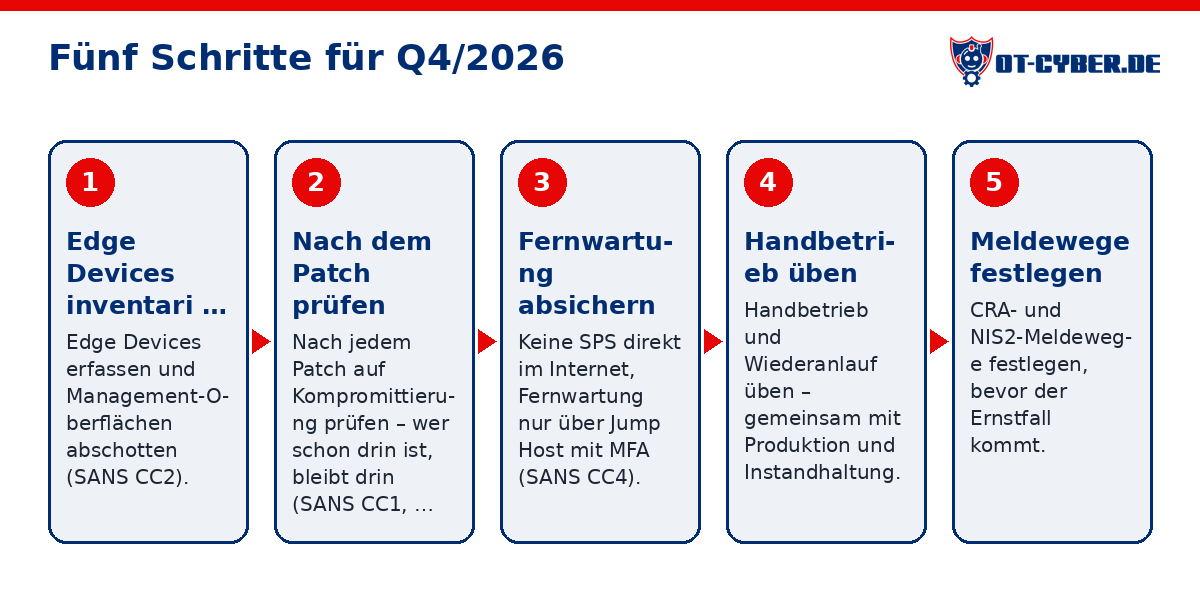
Was ich für Q4 empfehle
- Edge Devices inventarisieren und Management-Oberflächen abschotten.
- Nach jedem Patch auf Kompromittierung prüfen.
- Keine SPS direkt im Internet, Fernwartung nur über Jump Host mit MFA.
- Handbetrieb und Wiederanlauf üben, mit Produktion und Instandhaltung.
- CRA- und NIS2-Meldewege festlegen, bevor der Ernstfall kommt.
Den vollständigen Bericht mit allen Zahlen und Quellen schicken wir auf Anfrage. Unsere tägliche Lage finden Sie im OT-Lagebild; bei der Umsetzung unterstützt die OT-Security-Beratung.
Korrigiert am 17.10.2026: Geltungsbeginn der CRA-Meldepflicht und des NIS2-Umsetzungsgesetzes ergänzt.