
OT-Learnings KW 40: NetScaler, SD-WAN & Edge-Geräte
In KW 40 führen die wichtigsten Angriffswege in die OT wieder über Edge-Geräte und Remote Access. Betroffen sind kritische Lücken in Citrix NetScaler ADC/Gateway und im Cisco Catalyst SD-WAN Manager. Die Cisco-Lücke wird laut Hersteller bereits aktiv ausgenutzt. Für Betreiber in Bayern, Salzburg, Tirol und ganz DACH heißt das: Remote Access und WAN zuerst patchen und auf Kompromittierung prüfen, danach alle Edge-Geräte inventarisieren und ihre Management-Schnittstellen abschotten. Die tägliche Lage finden Sie in den Lage-Reports vom 1. Oktober und 2. Oktober.
Learning 1: Bei Remote-Access-Zero-Days reicht der Patch allein nicht
Was ist passiert: Citrix hat Lücken in NetScaler ADC/Gateway gemeldet, über die sich ohne Anmeldung Befehle ausführen lassen. Eine weitere Lücke ist ein Speicherüberlauf, der bei aktiviertem DTLS zu RCE oder DoS führen kann (Citrix). Laut Help Net Security werden die Lücken ausgenutzt, vermutlich von staatlichen Threat Actors. Am 30.09. kam CVE-2026-76504 im Cisco Catalyst SD-WAN Manager dazu (CVSS 9,8). Eine URL-kodierte Anfrage umgeht dabei die API-Authentifizierung, und einen Workaround gibt es nicht (Cisco, CISA).
Was wir daraus lernen: Wird ein Zero-Day schon seit Wochen ausgenutzt, schließt der Patch nur die Tür. Einen Angreifer, der schon im Netz ist, findet man damit nicht. Über ein übernommenes Gateway kommt ein Angreifer direkt ins interne Netz und an den Fernzugriff. Nach unserer Einschätzung kann er mit einem übernommenen SD-WAN Manager auch Routing und Segmentierung zwischen Leitstelle und Außenstellen umbauen. Zu jedem Patch gehört deshalb eine Prüfung auf Kompromittierung (CC1, CC5).
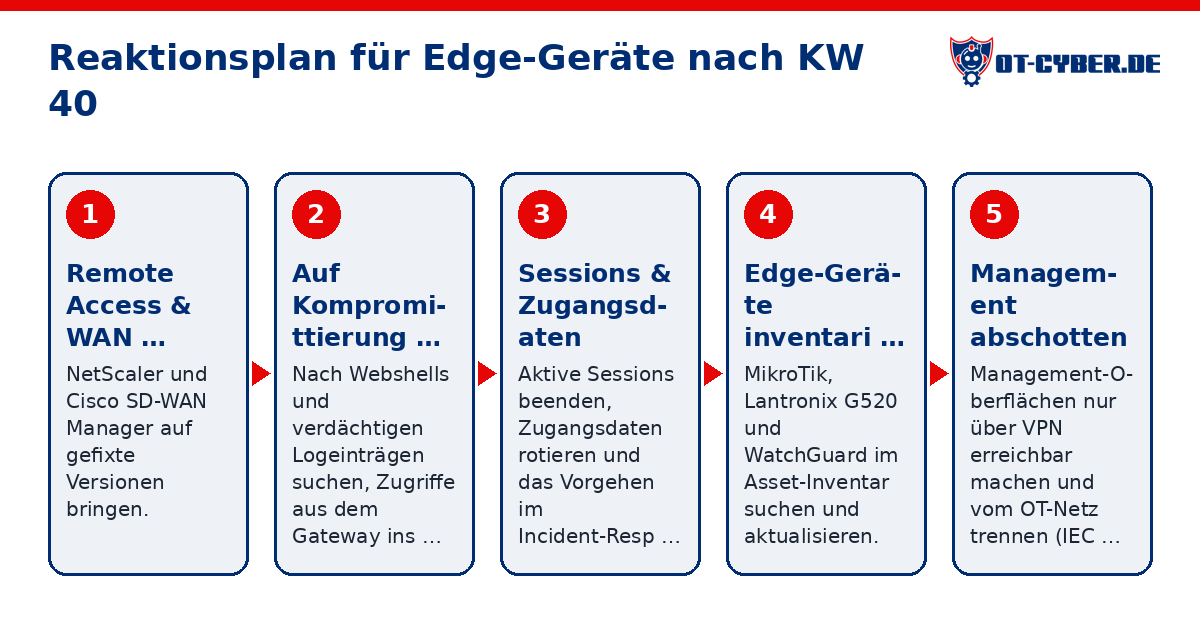
Was Sie jetzt tun sollten: - NetScaler auf eine gefixte Version laut Citrix-Bulletin bringen. Danach nach Webshells und anderen Spuren einer Kompromittierung suchen. Aktive Sessions beenden und Zugangsdaten rotieren. - Den SD-WAN Manager auf 20.9.10.1, 20.12.8.2, 20.15.6.1, 20.18.4.1, 26.1.2.1 oder 26.2.1 patchen. Versionen vor 20.9 müssen auf eine gefixte Version migriert werden. Für die Cloud (20.15605) ist laut Cisco keine Aktion der Nutzer nötig. Den Manager nur aus vertrauenswürdigen Netzen erreichbar machen. - In serviceproxy-access.log und vmanage-server.log nach POST-Anfragen auf j_security_check mit URI-Kodierung suchen, außerdem nach Konten mit „viptela-reserved-“. - Die Zugriffe aus dem Gateway ins interne Netz auswerten und das Vorgehen im Incident-Response-Plan festhalten. NIS2 verlangt eine geregelte Behandlung von Sicherheitsvorfällen. Unterstützung bei Verdacht gibt es über unsere OT-Notfallhilfe und laufend über das OT-Schwachstellen-Management.
Learning 2: Edge-Geräte in Außenstationen brauchen ein Inventar und abgeschottete Management-Schnittstellen
Was ist passiert: Neben Remote-Access-Gateways tauchen auch Router, Mobilfunk-Gateways und Firewalls regelmäßig in Advisories auf. Über solche Geräte werden Außenstationen angebunden.
Was wir daraus lernen: Über genau diese Geräte hängen Pumpwerke, Hochbehälter und Ortsnetzstationen an der Leitstelle, gerade bei kleineren Stadtwerken und Zweckverbänden. Auch wenn zu einer Lücke noch keine Ausnutzung bekannt ist: Nach unserer Einschätzung werden Lücken in verbreiteten Edge-Geräten oft schnell angegriffen. Ohne Inventar ist unklar, welche Geräte gepatcht werden müssen (CC2, CC5).
Was Sie jetzt tun sollten: - Im Asset-Inventar nach Routern, Mobilfunk-Gateways, Firewalls und Access Points suchen. - Updates nach Herstellerangaben zeitnah einspielen. Firmware nur aus vertrauenswürdiger Quelle beziehen. - Web- und andere Management-Oberflächen nur über VPN erreichbar machen, nie aus dem Internet oder aus Nutzernetzen. Management-Schnittstellen vom OT-Netz trennen, wie es das Zonenmodell der IEC 62443 vorsieht. - Maschinenbauer, die solche Gateways für den Fernzugriff verbauen: Die Komponenten gehören in die SBOM, und Updates für die Kunden sollten eingeplant sein. Der CRA verlangt Schwachstellenbehandlung während des Unterstützungszeitraums. Wir unterstützen beim OT-Asset-Inventar und mit CRA as a Service.
Learning 3: Angriffserkennung in der OT und getrennte Konzernnetze helfen, Angriffe früh zu erkennen
Was wir daraus lernen: Wie bei den Remote-Access-Lücken in Learning 1 bleiben Angreifer ohne Monitoring oft lange unbemerkt. Monitoring in der OT und getrennte Netze zwischen Konzerngesellschaften und Dienstleistern helfen, Angriffe früh zu erkennen und ihre Ausbreitung zu begrenzen.
Was Sie jetzt tun sollten: - Monitoring in den OT-Netzen aufbauen oder überprüfen, für KRITIS-Betreiber als Angriffserkennung (SzA). - Einen Incident-Response-Plan mit vorab beauftragtem Forensik-Partner bereithalten, inklusive Wiederanlauf der Anlagen. - Verbindungen zwischen Konzerngesellschaften und Dienstleistern in der NIS2-Risikoanalyse erfassen und segmentieren. - Nach außen erreichbare Web-Systeme in eigene Zonen legen. Mehr dazu unter Angriffserkennung in OT-Netzen und OT-Lagebild.
Checkliste zum Abhaken
- ☐ NetScaler und Cisco SD-WAN Manager gepatcht und auf Kompromittierung geprüft
- ☐ Sessions beendet und Zugangsdaten am Remote-Access-Gateway rotiert
- ☐ Router, Mobilfunk-Gateways und Firewalls im Asset-Inventar gesucht und aktualisiert
- ☐ Management-Oberflächen nur über VPN erreichbar, nicht aus dem Internet
- ☐ Monitoring in der OT und Incident-Response-Plan mit Forensik-Partner geprüft
- ☐ Verbindungen zu Konzerngesellschaften und Dienstleistern segmentiert
Fazit
Edge-Geräte bleiben ein zentraler Angriffsweg in die OT. Ein Patch zeigt nicht, wer schon im Netz ist. Prüfen Sie deshalb zuerst Ihren Remote Access. Das schaffen auch kleine Teams, wenn sie sich auf die fünf ICS Critical Controls konzentrieren.
Die Lage-Reports dieser Woche
- OT-Lage vom 01.10.2026
- OT-Lage vom 02.10.2026
- Aktuelle OT-Lage für Deutschland, Österreich und Bayern
Aktualisiert am 04.10.2026
Korrigiert am 17.10.2026: Sprachlich überarbeitet, Angaben zu Patch und NIS2-Pflichten präzisiert.
Häufige Fragen
Was müssen Stadtwerke jetzt bei Citrix NetScaler und Cisco SD-WAN tun?
Sofort auf eine gefixte Version patchen und danach auf Kompromittierung prüfen, also Webshells suchen, Logs auswerten, Sessions beenden und Zugangsdaten rotieren. Beide Lücken werden aktiv ausgenutzt und stehen im KEV-Katalog der CISA.
Darf der Servicetechniker weiter per TeamViewer auf unsere HMIs und Engineering-Rechner?
Ja, aber nur mit Version 15.82 oder neuer, denn ältere Versionen haben Lücken bis CVSS 8.8. Erfassen Sie alle Installationen im OT-Bereich, entfernen Sie ungenutzte Hosts und bündeln Sie die Fernwartung über einen kontrollierten Jump Host (CC4).
Wer hilft in Bayern, Salzburg oder Tirol, Edge-Geräte in Außenstationen abzusichern?
OT-Cyber.de aus Rosenheim unterstützt Betreiber und Maschinenbauer in ganz DACH beim OT-Asset-Inventar, beim Schwachstellen-Management und bei der Absicherung von Remote Access. Der erste Schritt ist ein Inventar aller Router, Mobilfunk-Gateways und Firewalls mit Firmware-Stand.