
OT-Learnings KW 42: Kühlanlagen-Sabotage & VPN-Lücken
In der Nacht auf den 12.10. haben Angreifer in Frankreich die Kühlsteuerungen von rund 700 Supermärkten manipuliert. Gleichzeitig wird Ivanti Connect Secure aktiv ausgenutzt. Über solche Geräte läuft typischerweise die Fernwartung, auch bei Versorgern in DACH. Betreiber sollten jetzt offen erreichbare Steuerungen suchen, ihre VPN-Geräte und Firewalls patchen und bei ihren Herstellern nachfragen, ob Eclipse Milo in der SBOM steckt.
Learning 1: Normale Anlagenfunktionen lassen sich zur Sabotage zweckentfremden
Was ist passiert: In der Nacht vom 11. auf den 12.10. haben Angreifer die Kälteregelung in rund 700 französischen Supermärkten manipuliert und Abtauzyklen verstellt (AP/Spectrum News, OT-Lage vom 12.10.).
Was wir daraus lernen: Die Angreifer haben eine normale Funktion der Anlage, das Abtauen, zweckentfremdet. Wie sie in die Anlagen gelangt sind, ist bisher nicht bekannt. Unabhängig von diesem Fall gilt allgemein: Für solche Manipulationen braucht es oft keinen Zero-Day, offen erreichbare Steuerungen mit Standardpasswörtern oder Port-Weiterleitungen sind ein häufiger Einstiegspunkt. Dasselbe Muster kann genauso Pumpwerke, Hochbehälter, Solarwechselrichter und einzelne Windkraftanlagen treffen, auch bei kleinen Stadtwerken und Zweckverbänden in Oberbayern, Salzburg und Tirol, die unter keine NIS2-Pflicht fallen.
Das sollten Sie jetzt tun: - Eigene IP-Bereiche und Shodan/Censys nach offen erreichbaren Steuerungen durchsuchen und das Ergebnis in Ihr OT-Asset-Inventar aufnehmen. - Port-Weiterleitungen abschalten. Modbus-TCP, S7Comm und Profinet nie offen ins Internet stellen. - Standardzugänge deaktivieren, Altgeräte ohne Updates hinter ein VPN-Gateway mit MFA legen oder ersetzen. - Maschinenbauer: Passwortvorgaben bei Auslieferung jetzt an CRA und IEC 62443-4-2 ausrichten.
Learning 2: Das VPN-Gerät für die Fernwartung ist selbst ein Angriffsziel
Was ist passiert: Die CISA warnt vor einer neu ausgenutzten Lücke in Ivanti Connect Secure und drängt zum Patchen (CISA).
Was wir daraus lernen: Diese Edge-Geräte bilden bei vielen Stadtwerken die Grenze zwischen IT und OT. Fällt das Gerät, kann die Segmentierung wirkungslos werden und der Weg zur Leittechnik offen stehen. Hier greifen CC4 Secure Remote Access und CC1 ICS Incident Response aus den SANS Five ICS Critical Controls.
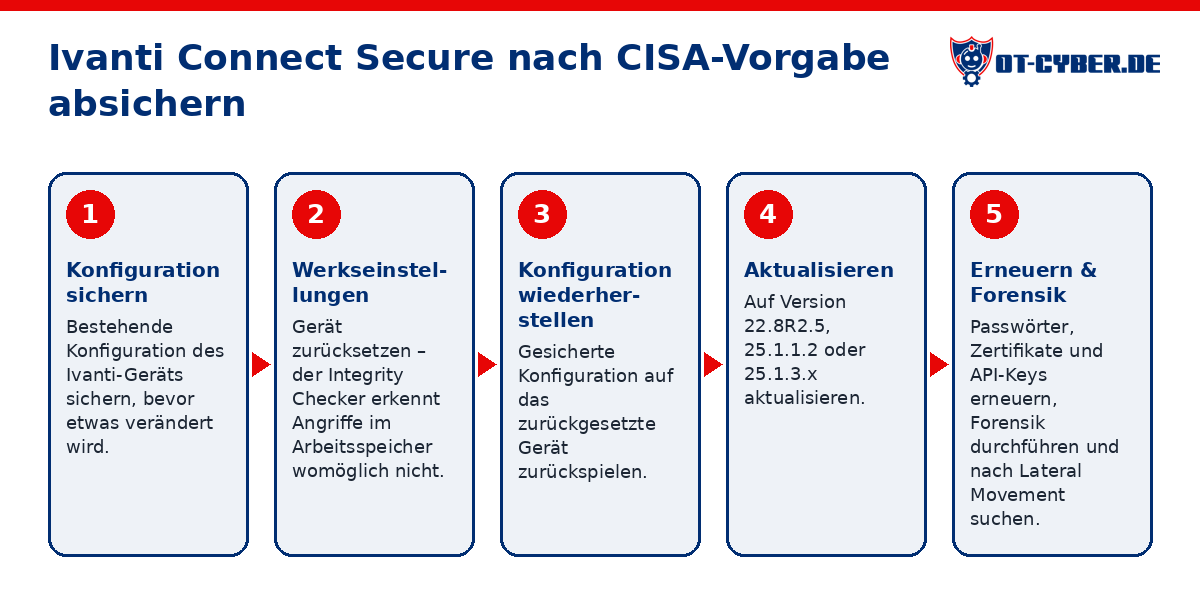
Das sollten Sie jetzt tun: - Ivanti nach den aktuellen Vorgaben von Hersteller und CISA auf die im Advisory genannten Versionen aktualisieren und prüfen, ob damit alle Lücken geschlossen sind. Dabei die Schritte aus dem CISA-Alert befolgen. - Alle Passwörter, Zertifikate und API-Keys erneuern, Memory- und Netzwerk-Forensik durchführen und vom VPN-Gerät aus nach Lateral Movement suchen. - Firewalls wie PAN-OS auf die gefixte Version des eigenen Zweigs aktualisieren, die Management-Oberfläche nur aus einem eigenen Admin-Netz erreichbar machen, Admin-Konten mit MFA absichern. - Bei Verdacht auf Kompromittierung: OT-Notfallhilfe, 24/7 erreichbar.
Learning 3: Lücken in Komponenten sehen Sie nur über die SBOM Ihrer Hersteller
Was ist passiert: Die CISA hat ein Advisory zu Eclipse Milo, einer OPC-UA-Implementierung, veröffentlicht. Betroffene Versionen und verfügbare Fixes stehen im Advisory. Dazu kamen Advisories zu Inductive Automation Ignition und Rockwell 1732E ArmorBlock.
Was wir daraus lernen: Bibliotheken wie Milo können in Gateways, SCADA- und Edge-Produkten stecken. Als Betreiber sehen Sie das meist nur über die SBOM des Herstellers. Für CC5 Risk-Based Vulnerability Management heißt das: zuerst patchen, was im eigenen Prozess wirklich steckt.
Das sollten Sie jetzt tun: - Bei den Herstellern von SCADA, Gateways und Leittechnik nachfragen, ob Milo in ihrer SBOM steckt. In Ausschreibungen eine SBOM fordern, die Hersteller nach dem CRA ohnehin erstellen müssen. - Anonyme OPC-UA-Sessions und die Security Policy Basic128Rsa15 abschalten, OPC-UA-Server nur in segmentierten Zonen betreiben. - Ignition und ArmorBlock auf die in den Advisories genannten Versionen aktualisieren, I/O-Module in eine eigene Zone legen. - Mit OT-Schwachstellen-Management und CRA as a Service Advisories automatisch gegen Ihr Inventar prüfen.
Checkliste zum Abhaken
☐ Eigene IP-Bereiche auf offen erreichbare Steuerungen geprüft (Shodan/Censys) ☐ Port-Weiterleitungen abgeschaltet, Standardpasswörter geändert ☐ Ivanti Connect Secure nach Hersteller- und CISA-Vorgaben gepatcht und Zugangsdaten erneuert ☐ Firewalls aktualisiert, Management nur aus dem Admin-Netz erreichbar ☐ Hersteller nach Eclipse Milo in der SBOM gefragt ☐ Fernwartung durch Dienstleister nur über VPN mit MFA und Protokollierung
Fazit
Der Fall in Frankreich zeigt, was möglich ist, wenn Kälteregelungen manipuliert werden. Offen erreichbare Zugänge suchen, abschalten und Standardpasswörter ändern ist ein erster Schritt, der das Risiko eines Stillstands senkt.
Die Lage-Reports dieser Woche
- OT-Lage vom 09.10.2026
- OT-Lage vom 10.10.2026
- OT-Lage vom 11.10.2026
- OT-Lage vom 12.10.2026
- OT-Lage vom 13.10.2026
- OT-Lage vom 15.10.2026
- Aktuelle OT-Lage für Deutschland, Österreich und Bayern
Häufige Fragen
Was muss ein kleines Stadtwerk in Bayern nach der BSI-Warnung BSI-CS 154 tun?
Prüfen Sie zuerst, ob Pumpwerke, Hochbehälter, PV-Anlagen oder Kühlsysteme aus dem Internet erreichbar sind. Schalten Sie Port-Weiterleitungen ab, ändern Sie Standardpasswörter und lassen Sie Fernwartung nur über VPN mit MFA zu. Das gilt auch für Anlagen ohne KRITIS- oder NIS2-Pflicht.
Darf der Servicetechniker nach den Ivanti-Lücken weiter per Fernwartung auf die SPS?
Erst wenn das VPN-Gerät gepatcht, nach CISA-Vorgabe zurückgesetzt und alle Zugangsdaten erneuert sind. Danach sollte der Zugriff des Dienstleisters über einen eigenen Jump Host mit MFA und Protokollierung laufen und jederzeit widerrufbar sein. So bleibt die Instandhaltung handlungsfähig, ohne dass der Remote Access zum Einfallstor wird.
Woher weiß ich, ob Eclipse Milo in meinen OT-Produkten steckt?
Fragen Sie die Hersteller Ihrer SCADA-Systeme, Gateways und Leittechnik nach der SBOM. Der CRA macht die SBOM für Hersteller zur Pflicht, Einkäufer sollten sie deshalb schon jetzt in Ausschreibungen fordern. Bis zum Update anonyme OPC-UA-Sessions und Basic128Rsa15 abschalten.