SANS Five Critical Controls mit KI: OT-Security ohne SOC
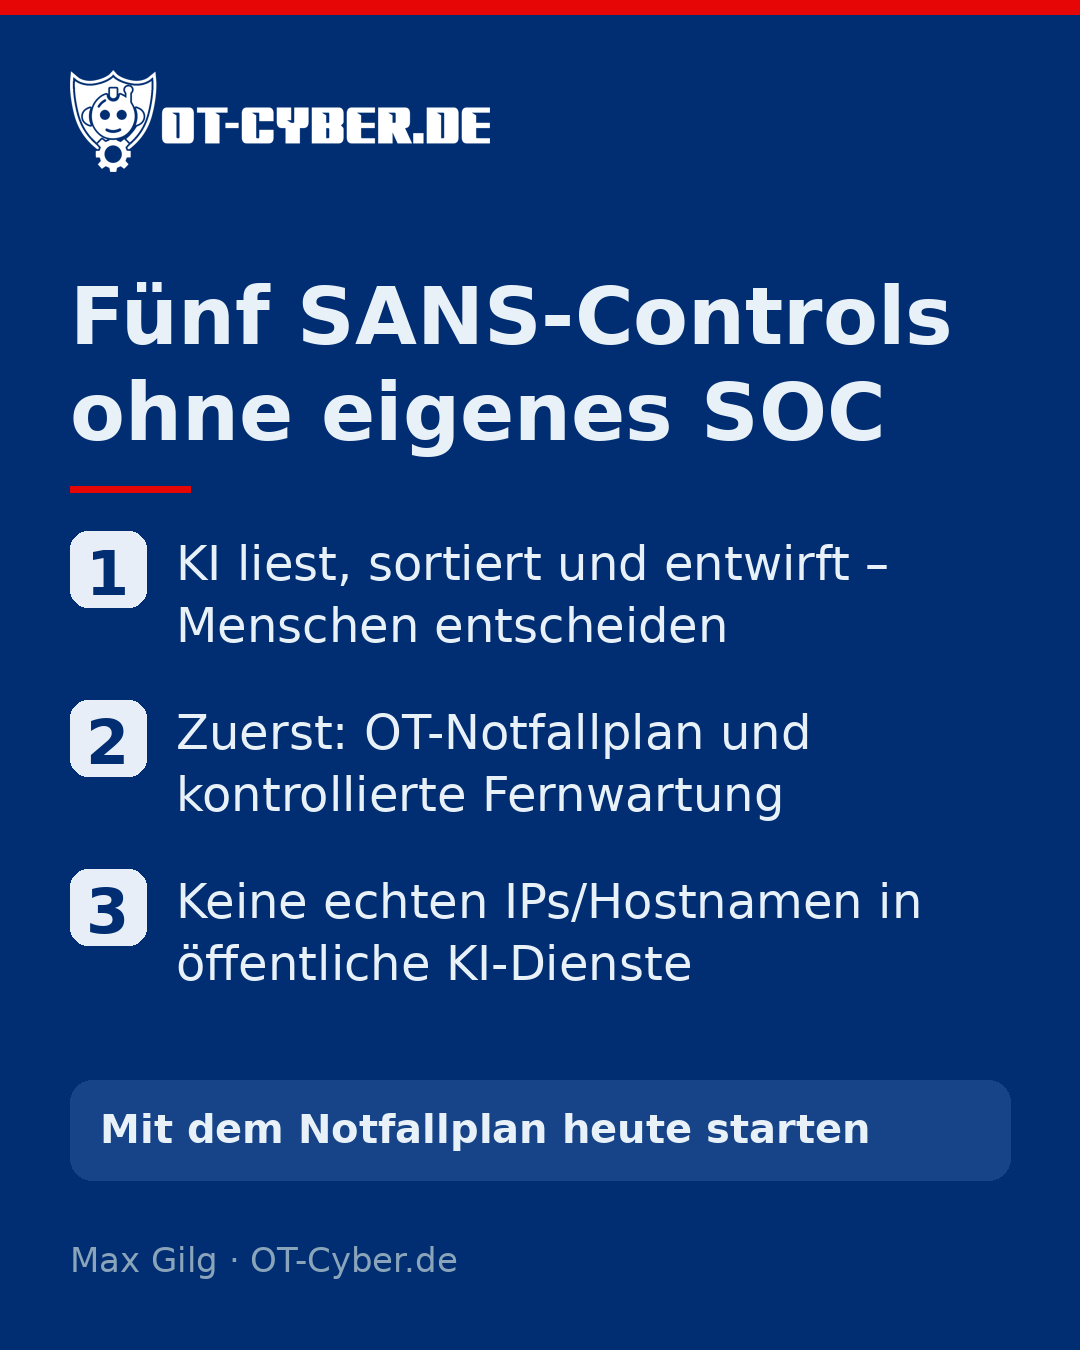
Kleine Teams in Fertigung und Maschinenbau haben in aller Regel kein eigenes SOC. Die fünf ICS Critical Controls von SANS lassen sich gleichwohl umsetzen, wenn die KI die Fleißarbeit übernimmt. Sie gleicht Asset-Listen ab und filtert Advisories, sortiert Alarme vor und entwirft Notfallpläne. Das betrifft jeden Betreiber und Maschinenbauer, der unter NIS2 oder den Cyber Resilience Act (CRA) fällt. Und genauso jeden, der schlicht keinen ungeplanten Stillstand will. Anfangen sollten Betreiber mit einem Incident-Response-Plan und einer kontrollierten Fernwartung. Entscheidungen an der Anlage bleiben dabei beim Menschen.
Fünf Controls statt hundert Anforderungen
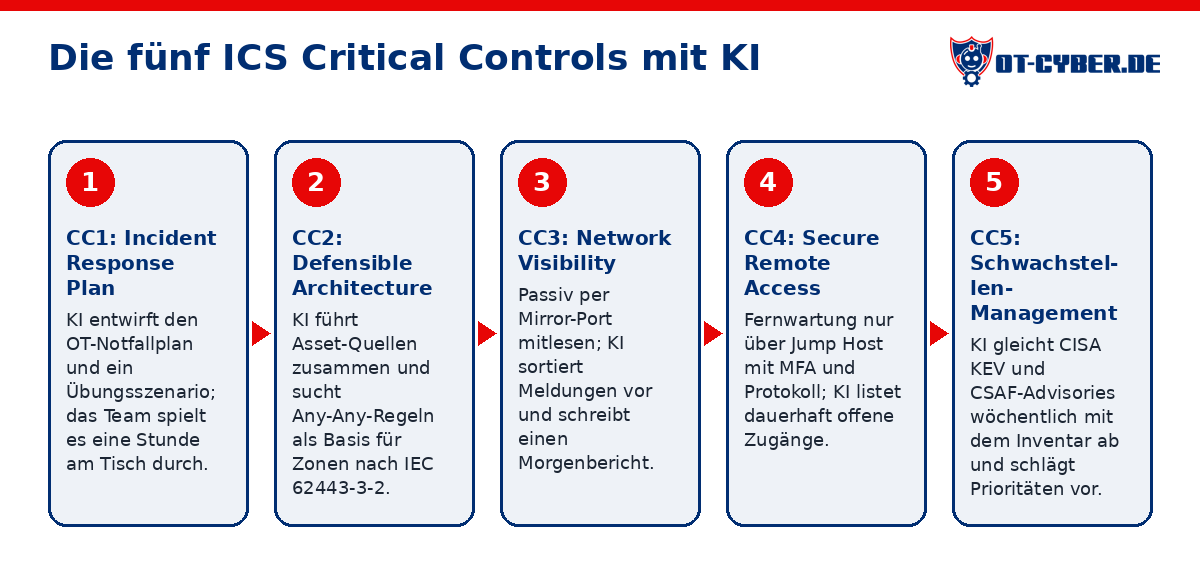
Das SANS Institute fasst die Sicherheit industrieller Anlagen in fünf ICS Critical Controls zusammen. Control 4 etwa behandelt Secure Remote Access (SANS Webcast).
Max Gilg, OT-Cybersecurity-Experte aus Rosenheim, arbeitet mit diesen fünf Punkten, weil sie Prioritäten setzen. Und das nicht von ungefähr: Ein Zulieferer im Inntal mit zwei IT-Leuten kann nicht alle Anforderungen aus IEC 62443 gleichzeitig angehen. Fünf Controls schafft er.
Ein eigenes SOC braucht es dafür nicht: Die Reihenfolge geben die fünf Controls vor, das Sammeln und Abgleichen übernimmt die KI. Was an der Anlage passiert, entscheidet weiterhin ein Mensch.
Wo die KI in der OT aufhören muss
Im Dezember 2025 haben CISA und das australische ACSC gemeinsam mit Partnerbehörden, darunter das BSI, Leitlinien zur sicheren Integration von KI in OT veröffentlicht (CISA). Sie formulieren vier Prinzipien. Dazu gehören Rahmenwerke für Governance und Assurance von KI sowie Aufsichtsmechanismen (NCSC Neuseeland).
Übertragen auf den Betrieb heißt das: Die KI darf lesen und Entwürfe schreiben. Werte in eine SPS schreibt sie nicht, und eine Firewall-Regel schaltet sie ebenso wenig frei. Erschwerend kommt hinzu, dass Konfigurationen in aller Regel echte IP-Adressen, Hostnamen oder Anlagennamen enthalten. Die gehören nicht ungefiltert in einen öffentlichen KI-Dienst: Sie werden vorher durch Platzhalter ersetzt, oder es kommt ein lokal betriebenes Modell zum Einsatz.
Wenn die Produktion nach einem Cyberangriff stillsteht
Ein reiner IT-Notfallplan reicht für die Anlage nicht: Er beschreibt etwa, wie der Mailserver wiederhergestellt wird, aber nicht, wer entscheidet, ob die Linie im Handbetrieb weiterläuft.
Den ersten Entwurf kann die KI liefern. Grundlage sind die Anlagenliste und die Kontaktliste der Hersteller, dazu der Schichtplan (anonymisiert). Im Entwurf steht dann, wer wen in welcher Reihenfolge anruft und wo die SPS-Projekte abgelegt sind. Ebenso, welche Backups offline liegen. Im zweiten Schritt schreibt die KI ein Übungsszenario, etwa Ransomware auf dem Engineering-PC am Freitag um 22 Uhr. Produktionsleitung und Instandhaltung spielen das gemeinsam mit der IT eine Stunde am Tisch durch. Jede Lücke, die in dieser Stunde auffällt, ist ein konkreter Arbeitsauftrag.
Zum Plan gehört auch der Meldeweg: in Deutschland nach dem NIS2-Umsetzungsgesetz (DQS), in Österreich nach dem NISG 2026, das der Nationalrat beschlossen hat (WKO). Brennt es trotzdem, hilft unsere OT-Notfallhilfe.
Segmentieren ohne Großprojekt
Segmentierung beginnt mit dem Wissen, was überhaupt im Netz hängt. Dieses Wissen ist in aller Regel verstreut. Ein Teil steckt in den ARP-Tabellen der Switches und in den Engineering-Projekten, ein anderer in der Excel-Liste der Instandhaltung oder auf Lieferscheinen. Eine KI führt diese Quellen in einer Tabelle zusammen und markiert Widersprüche, etwa eine Steuerung, die im Projekt steht, aber im Netz nie auftaucht. Prüfen muss das am Ende jemand, der die Anlage kennt.
Mit diesem OT-Asset-Inventar lässt sich ein Zonenmodell skizzieren. Danach werden die Firewall-Regeln exportiert. Die KI sucht darin nach Any-Any-Regeln und alten Ausnahmen, aber auch nach direkten Verbindungen vom Büronetz in die Zelle. Heraus kommt eine priorisierte Liste, die der Netzwerker in zwei Wartungsfenstern abarbeiten kann.
Angriffe erkennen ohne 24/7-Leitstand
Angriffe erkennen heißt zuerst passiv mitlesen, etwa über einen Mirror-Port am Kernswitch der Produktion. Die Steuerungen stört das in aller Regel nicht. Das eigentliche Problem kleiner Teams beginnt danach: die Menge an Meldungen.
Hier setzt die KI an. Taucht nachts eine ungewöhnliche S7- oder Modbus/TCP-Verbindung auf, erklärt sie, was dahinterstecken kann. Am Morgen liegt ein kurzer Bericht vor, in dem Bekanntes wie der Backup-Job oder das Fernwartungsfenster bereits von Neuem getrennt ist. Die Bewertung eines echten Verdachts bleibt gleichwohl beim eigenen Team oder bei einem Dienstleister. Wie das aufgebaut wird, steht auf der Seite zur Angriffserkennung in OT-Netzen (SzA).
Control 4: Fernwartung auf die SPS, aber kontrolliert
Der Servicetechniker darf per Fernwartung auf die SPS. Allerdings nur kontrolliert. Das BSI beschreibt in seiner Liste „Top 10 Bedrohungen und Gegenmaßnahmen“ (2022, Version 1.5) die wichtigsten Bedrohungen für industrielle Steuerungssysteme (BSI). SANS empfiehlt in einem Webcast zu Control 4 MFA, wo immer möglich, sowie Jump Hosts (SANS Webcast).
Für die Instandhaltung heißt das: Zugang nur über einen Jump Host, freigeschaltet für die Dauer des Einsatzes, mit MFA und Protokoll. Der Servicelaptop des Herstellers kommt nicht direkt ins Zellennetz, USB-Sticks werden vorher geprüft. Die KI liest dabei Wartungsverträge und Firewall-Regeln mit und listet alle Fernwartungszugänge auf, die dauerhaft offen sind.
Für Einkäufer ist der CRA der Hebel. Seit dem 11. September 2026 müssen Hersteller aktiv ausgenutzte Schwachstellen ihrer Produkte und schwere Vorfälle melden (Verordnung (EU) 2024/2847). In die Ausschreibung der nächsten Maschine gehören deshalb klare Vorgaben: Fernwartung nur über den eigenen Zugang und eine SBOM, dazu ein Support-Zeitraum und maschinenlesbare Advisories. Maschinenbauer, die das liefern müssen, unterstützen wir mit CRA as a Service.
Welche Schwachstellen zuerst drankommen
Das BSI stellt im Lagebericht 2025 für Juli 2024 bis Juni 2025 fest, dass Schwachstellen oft spät oder gar nicht geschlossen werden (ifun.de). Alles zu patchen ist in der OT ohnehin unrealistisch: Jede Firmware braucht ein Wartungsfenster.
Risikobasiert heißt: Zuerst kommt, was aktiv ausgenutzt wird und von außen erreichbar ist. Dabei helfen zwei Quellen. Der KEV-Katalog der CISA führt Schwachstellen, die aktiv ausgenutzt werden. Für Advisories empfiehlt das BSI das maschinenlesbare Format CSAF (BSI). Einmal pro Woche gleicht eine KI beide Quellen mit dem Inventar ab. Ihr Vorschlag lautet dann entweder sofort mitigieren oder beim nächsten Stillstand patchen. Alles andere wird beobachtet. Diese Arbeit übernehmen wir auch im OT-Schwachstellen-Management.
Die ersten zwei Wochen
In der ersten Woche stehen das Inventar und die Liste der Fernwartungszugänge an, in der zweiten die Tischübung zum Notfallplan. Danach folgen Firewall-Regeln, das Mitlesen im Netz und der wöchentliche Advisory-Abgleich. Schneller wird dabei vor allem das Sammeln und Sortieren. Entschieden wird weiterhin vom Team.
Es ist zu begrüßen, dass sich mit den fünf Controls eine solide Grundlage für NIS2 und CRA schaffen lässt. Entscheidend dabei ist jedoch, dass beide Regelwerke eigene Pflichten haben, die damit nicht erledigt sind. Anfangen sollten Betreiber bei Fernwartung und Notfallplan, und zwar keinesfalls erst, wenn der Auditor kommt.
Zur Einordnung: Die beschriebenen Arbeitsweisen stammen aus der Beratungspraxis, Labor-Messwerte enthält der Beitrag nicht. Angaben zu Behörden, Normen und Gesetzen sind den verlinkten Quellen entnommen. Zeitangaben wie Wartungsfenster oder die Dauer der Tischübung beruhen auf Erfahrungswerten.
Wer für den Einstieg einen Ansprechpartner sucht: Mit unserer OT-Security-Beratung begleiten wir Betreiber und Maschinenbauer in ganz DACH, vom ersten Workshop bis zum laufenden OT-Lagebild.
Quellen
- SANS Webcast Control 4 Secure Remote Access: https://www.sans.org/webcasts/sans-5-ics-critical-controls-oil-natural-energy-control-4-secure-remote-access
- CISA u. a., Principles for the Secure Integration of AI in OT (Dezember 2025): https://www.cisa.gov/resources-tools/resources/principles-secure-integration-artificial-intelligence-operational-technology
- NCSC Neuseeland, Zusammenfassung der vier Prinzipien: https://www.ncsc.govt.nz/protect-your-organisation/principles-for-the-secure-integration-of-ai-in-ot/
- BSI, ICS-Security Top 10 Bedrohungen und Gegenmaßnahmen 2022 (v1.5): https://www.allianz-fuer-cybersicherheit.de/SharedDocs/Downloads/Webs/ACS/DE/BSI-CS/BSI-CS_005.pdf
- DQS, NIS2-Umsetzungsgesetz: https://www.dqsglobal.com/de/entdecken/blog/nis2-und-nis2umsucg
- WKO, NISG 2026: https://www.wko.at/oe/oesterreich/information-consulting-nisg-2026-nationalrat
- Verordnung (EU) 2024/2847 (Cyber Resilience Act): https://eur-lex.europa.eu/eli/reg/2024/2847/oj
- ifun.de, BSI-Lagebericht 2025: https://www.ifun.de/bsi-sicherheitsdefizite-bei-kleinen-betrieben-und-privatnutzern-268870/
- BSI, Common Security Advisory Framework (CSAF): https://www.bsi.bund.de/dok/en_csaf
Häufige Fragen
Was tun, wenn die Produktion nach einem Cyberangriff stillsteht?
Den OT-Notfallplan aktivieren: betroffene Zellen trennen, nichts neu installieren, SPS-Projekte und Offline-Backups sichern und Hersteller sowie Dienstleister anrufen. Meldepflichten nach NIS2 prüfen. Ohne Plan hilft eine 24/7 erreichbare OT-Notfallhilfe beim Wiederanlauf.
Darf der Servicetechniker per Fernwartung auf die SPS?
Ja, wenn der Zugang über einen Jump Host läuft, nur für die Dauer des Einsatzes freigeschaltet ist, MFA nutzt und protokolliert wird. Dauerhaft offene Fernwartungszugänge sollten geschlossen werden (SANS Control 4, Secure Remote Access).
Brauche ich ein eigenes SOC, um die SANS Five ICS Critical Controls umzusetzen?
Nein. Kleine Teams können mit KI Inventare abgleichen, Advisories filtern und Alarme vorsortieren. Bewertung und Entscheidungen an der Anlage bleiben beim Menschen oder einem Dienstleister.
Darf KI Entscheidungen in der Steuerung treffen?
Nein. Die gemeinsame Leitlinie von CISA, ACSC, BSI und weiteren Behörden vom 3. Dezember 2025 rät, LLMs nicht für Safety-Entscheidungen in OT zu nutzen und menschliche Aufsicht sowie Rückfallmechanismen einzubauen.
Welche Security-Anforderungen schreibe ich in die Ausschreibung einer Maschine?
Fernwartung nur über den Zugang des Betreibers, SBOM, zugesagter Support-Zeitraum, maschinenlesbare Advisories (CSAF) und ein Meldeprozess für Schwachstellen. Der CRA verpflichtet Hersteller seit dem 11. September 2026 zur Meldung aktiv ausgenutzter Schwachstellen.
Wer hilft bei NIS2 und OT-Security in Bayern, Salzburg und Tirol?
Max Gilg von OT-Cyber.de aus Rosenheim berät Betreiber und Maschinenbauer in Bayern, Salzburg, Tirol und ganz DACH zu OT-Security, NIS2 und CRA, entlang der SANS Five ICS Critical Controls.