Sicherer Fernzugang für Netzbetreiber und Stadtwerke
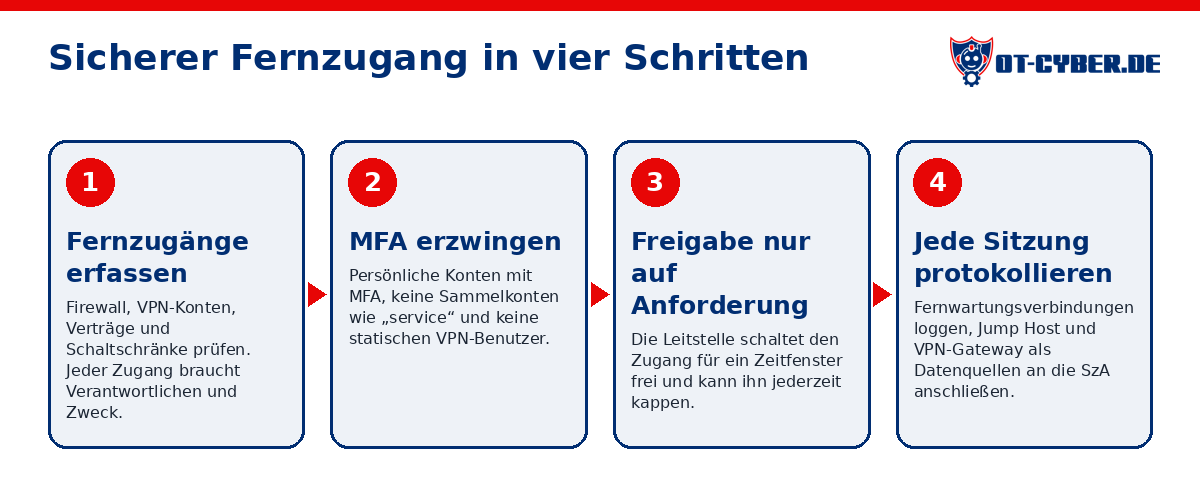
Ukraine 2015, Dänemark 2023, Polen im Dezember 2025: Jedes Mal kamen die Angreifer über Fernzugänge mit gültigen Zugangsdaten oder über Firewalls und VPN-Gateways am Netzrand. Bei Strom- und Netzbetreibern ist der Fernzugang längst der bevorzugte Weg ins Netz. Das gilt von der Leittechnik über Umspannwerke bis hin zu Wind- und PV-Parks. Um die Lücken zu schließen, braucht es vier Schritte: Zuerst wird jeder Fernzugang erfasst, dann wird Multi-Faktor-Authentifizierung (MFA) Pflicht. Freigeschaltet wird nur noch auf Anforderung, und jede Sitzung wird protokolliert.
Dieser Beitrag gehört zur Serie über die fünf ICS Cybersecurity Critical Controls von SANS. Er behandelt CC4 Secure Remote Access für Netzbetreiber, Stadtwerke und Erzeuger in Deutschland. Alle Fälle stammen aus Berichten von Behörden und CERTs, Laborergebnisse bleiben außen vor.
Polen, Dänemark, Ukraine: über die Fernwartung in die Leittechnik
Polen, 29. Dezember 2025: Koordinierte Angriffe trafen mehr als 30 Wind- und Photovoltaikanlagen, ein Heizkraftwerk und ein Industrieunternehmen (CERT Polska, Zusammenfassung bei The Hacker News). In allen drei Vorfällen kamen die Angreifer über FortiGate-Geräte, die zugleich VPN-Konzentrator und Firewall waren. Laut CERT Polska war das VPN-Interface aus dem Internet erreichbar und erlaubte die Anmeldung ohne MFA (Help Net Security). Getroffen wurden RTUs, Schutzrelais, HMI-Rechner und Serial Device Server. Die Stromerzeugung lief weiter. Die Verbindung zum Verteilnetzbetreiber dagegen brach ab. Wer dahintersteckt, wird unterschiedlich bewertet: Berichte nennen eine dem russischen FSB zugeordnete Gruppe (Static Tundra, auch Berserk Bear), ESET und weitere Analysten sehen mit moderater Sicherheit Bezüge zu Sandworm. Für Betreiber zählt ohnehin etwas anderes: Der Weg hinein war jedes Mal derselbe.
Dänemark, Mai 2023: SektorCERT meldete 22 kompromittierte Unternehmen der Energieversorgung. Der Einstieg lief zunächst über Zyxel-Firewalls und die Schwachstelle CVE-2023-28771, in einer zweiten Welle zusätzlich über die Zero-Days CVE-2023-33009 und CVE-2023-33010. Und das, obwohl CVE-2023-28771 schon seit Ende April 2023 bekannt war (SecurityWeek).
Ukraine, 23. Dezember 2015: Rund 225.000 Kunden waren ohne Strom. Laut CISA schalteten mehrere externe Personen die Leistungsschalter aus der Ferne, nach Einschätzung der betroffenen Unternehmen mit legitimen Zugangsdaten, die sie vorher erbeutet hatten (CISA IR-ALERT-H-16-056-01).
Was NIS2 und EnWG beim Fernzugang verlangen
Das deutsche NIS2-Umsetzungsgesetz gilt seit dem 6. Dezember 2025 (Bundesnetzagentur). Für die Energiewirtschaft wurden die bisherigen Regeln aus § 11 EnWG in die neuen §§ 5c bis 5e EnWG überführt (secjur). Die Bundesnetzagentur bereitet nach § 5c EnWG einen überarbeiteten IT-Sicherheitskatalog vor. Bis er erscheint, gelten die bisherigen Kataloge weiter, und bestehende Systeme zur Angriffserkennung (SzA) müssen weiterlaufen (Bundesnetzagentur).
Für die Fernwartung selbst ist die BSI-Empfehlung „Fernwartung im industriellen Umfeld“ die deutsche Referenz. Analoge oder ISDN-Modems und direkt ans Internet angebundene SPS entsprechen danach nicht dem Stand der Technik (BSI). Für Gespräche mit Herstellern und Integratoren über Zonen und Conduits empfiehlt sich das Vokabular der IEC 62443.
Wo bei Stadtwerken und Erzeugern die Türen offen stehen
Das eigentliche Risiko sind Zugänge, die niemand auf dem Schirm hat. Das kann der Mobilfunkrouter des Herstellers im Schaltschrank der Ortsnetzstation sein oder der Fernwartungs-Client auf einem alten Leitstellen-PC. Nicht anders sieht es beim Zugang des Direktvermarkters zum PV-Park aus oder beim VPN-Account des Wartungsdienstleisters, der seit Jahren mit demselben Passwort läuft. In Polen kamen die Angreifer über VPN-Konten ohne MFA hinein, in Dänemark über Zyxel-Firewalls am Netzrand.
Bei kleineren Stadtwerken kommt oft noch etwas hinzu: Die Instandhaltung hängt an wenigen Köpfen und an externen Dienstleistern. Daran ist zunächst nichts auszusetzen. Nur gehören die Regeln für Fernzugänge dann schriftlich in den Vertrag. Im Kopf des Servicetechnikers sind sie schlecht aufgehoben.
Sichere Fernwartung nach CC4 einrichten
Alle Fernzugänge finden. Am Anfang steht die Bestandsaufnahme: Firewall-Regeln, VPN-Konten, Mobilfunkverträge, Lieferantenverträge und Schaltschränke kommen auf den Prüfstand. Jeder Zugang bekommt einen Verantwortlichen und einen Zweck. Das ist die Grundlage für CC3 (Network Visibility) und gehört in ein OT-Asset-Inventar.
Ein einziger Weg hinein. Fernwartung läuft über einen zentralen Jump Host oder ein Remote-Access-Gateway in einer DMZ. Kein Router eines Herstellers verbindet das Internet direkt mit der Leittechnik. Darauf zielt CC2 (Defensible Architecture): Es gibt einen kontrollierten Übergang und nicht viele einzelne Backdoors.
MFA für jeden Zugang, persönliche Konten. Sammelkonten wie „service“ haben hier ebenso wenig verloren wie statische lokale VPN-Benutzer auf der Firewall. Und das nicht von ungefähr: Genau solche statisch in der Gerätekonfiguration angelegten Konten ohne MFA hat CERT Polska beim Heizkraftwerk beschrieben.
Zugang nur auf Anforderung. Die Leitstelle schaltet den Zugang für ein Zeitfenster frei und kann ihn jederzeit kappen.
Edge Devices zuerst patchen. VPN-Gateways und Firewalls am Netzrand bekommen ihre Patches vor allem anderen. In Dänemark gab es den Patch für CVE-2023-28771 in der ersten Welle schon, eingespielt war er aber nicht überall. Das fällt unter CC5 (Risk-Based Vulnerability Management).
Sitzungen sehen. Jede Fernwartungsverbindung wird protokolliert, und die Angriffserkennung muss sie auch sehen. Wer bereits eine SzA betreibt, sollte prüfen, ob Jump Host und VPN-Gateway als Datenquellen angeschlossen sind.
Den Ernstfall üben. Für den Verdachtsfall muss feststehen, wer alle Fernzugänge trennt und wie die Anlage danach weiterläuft. Das ist CC1 (ICS Incident Response). Wird es ernst, ist unsere OT-Notfallhilfe 24/7 erreichbar.
Das schaffen auch kleine Teams. Die mühsame Fleißarbeit lässt sich an KI abgeben: Sie durchsucht Firewall-Exporte und Lieferantenverträge nach Fernzugängen und gleicht die Konten ab. Heraus kommt eine Liste der Lücken. Über jeden einzelnen Zugang entscheidet danach ein Mensch.
Fernzugang schon in der Ausschreibung regeln
Für Einkäufer lohnt der Blick auf den Cyber Resilience Act (CRA). Seit dem 11. September 2026 müssen Hersteller aktiv ausgenutzte Schwachstellen und schwere Sicherheitsvorfälle ihrer Produkte melden (EU-Kommission). In Angeboten für Fernwartungsgateways, Router und Leittechnik sollte deshalb nach MFA-Unterstützung gefragt werden und danach, ob nur der Betreiber eine Verbindung aufbauen kann. Fest eingebaute Zugangsdaten darf es nicht geben. In die Anforderungen gehören außerdem eine SBOM und ein fester Zeitraum für Security-Updates, dazu ein erreichbarer Ansprechpartner für Schwachstellen. Bei der Formulierung hilft CRA as a Service.
Worauf es ankommt
Kann die Leitstelle einen Fernzugang nicht selbst ein- und ausschalten, hat sie ihn nicht unter Kontrolle. Der erste Schritt ist deshalb fast zwangsläufig die Liste aller Fernzugänge. Direkt danach folgt MFA.
Wer wissen will, wo die eigenen Fernzugänge stehen, erreicht uns über die OT-Security-Beratung oder direkt über die Seite Kontakt. Wir arbeiten für Betreiber in Bayern, Österreich und ganz DACH.
Quellen
- CERT Polska, Energy Sector Incident Report 2025: https://cert.pl/uploads/docs/CERT_Polska_Energy_Sector_Incident_Report_2025.pdf
- The Hacker News, 31.01.2026: https://thehackernews.com/2026/01/poland-attributes-december-cyber.html
- Help Net Security, 06.02.2026: https://www.helpnetsecurity.com/2026/02/06/poland-cyberattacks-energy-sector-industrial-organizations/
- SecurityWeek zu SektorCERT, 11/2023: https://www.securityweek.com/22-energy-firms-hacked-in-largest-coordinated-attack-on-denmarks-critical-infrastructure/
- CISA IR-ALERT-H-16-056-01 (25.02.2016): https://www.cisa.gov/news-events/ics-alerts/ir-alert-h-16-056-01
- secjur, NIS2 in der Energiebranche: https://www.secjur.com/resource-hub/nis2-energiebranche
- Bundesnetzagentur, IT-Sicherheitskatalog nach § 5c EnWG: https://www.bundesnetzagentur.de/DE/Fachthemen/ElektrizitaetundGas/Versorgungssicherheit/IT_Sicherheit/Festlegung_5cEnWG/start.html
- BSI, Fernwartung im industriellen Umfeld: https://www.allianz-fuer-cybersicherheit.de/SharedDocs/Downloads/Webs/ACS/DE/BSI-CS/BSI-CS_108.pdf
- EU-Kommission, CRA Reporting: https://digital-strategy.ec.europa.eu/en/policies/cra-reporting
Häufige Fragen
Darf der Servicetechniker per Fernwartung auf die SPS im Umspannwerk?
Ja, aber nur über einen zentralen, vom Betreiber kontrollierten Zugang mit MFA, persönlichem Konto und zeitlich begrenzter Freigabe durch die Leitstelle. Dauerhafte Herstellerverbindungen ins Steuernetz rät CISA seit dem Ukraine-Angriff 2015 ab, und direkt ans Internet angebundene SPS entsprechen laut BSI-CS 108 nicht dem Stand der Technik.
Was tun, wenn die Leitstelle nach einem Cyberangriff keine Verbindung mehr zu den Anlagen hat?
Fernzugänge trennen, auf Vor-Ort- oder Handbetrieb umstellen, Beweise sichern und Incident Response starten. Genau das passierte in Polen im Dezember 2025: Die Stromerzeugung lief weiter, die Verbindung zum Verteilnetzbetreiber war weg. Üben Sie diesen Ablauf vorher (CC1). Die OT-Notfallhilfe von OT-Cyber.de ist 24/7 erreichbar.
Was verlangt NIS2 in Deutschland von Netzbetreibern beim Fernzugang?
Das NIS2-Umsetzungsgesetz gilt seit dem 6. Dezember 2025. Für Energieversorger stehen die IT-Sicherheitsregeln jetzt in §§ 5c bis 5e EnWG. Bis zum neuen IT-Sicherheitskatalog der Bundesnetzagentur gelten die bisherigen Kataloge weiter. Für die Fernwartung im Detail ist BSI-CS 108 die Referenz.
Welche Security-Anforderungen schreibe ich in die Ausschreibung einer Fernwartungslösung?
MFA-Unterstützung, Verbindungsaufbau nur durch den Betreiber, keine fest eingebauten Zugangsdaten, Protokollierung der Sitzungen, eine SBOM, ein fester Zeitraum für Security-Updates und ein Ansprechpartner für Schwachstellen. Unter dem CRA müssen Hersteller seit dem 11. September 2026 aktiv ausgenutzte Schwachstellen melden.
Wer hilft Stadtwerken in Bayern bei sicherer Fernwartung und NIS2?
OT-Cyber.de aus Rosenheim unterstützt Betreiber in Bayern, Österreich und DACH mit OT-Security-Beratung, OT-Asset-Inventar, Angriffserkennung und OT-Notfallhilfe. Der erste Schritt ist eine vollständige Liste aller Fernzugänge.