
Vorfall-Lagebild: Citrix NetScaler ADC/Gateway: neuer SAML-Zero-Day se
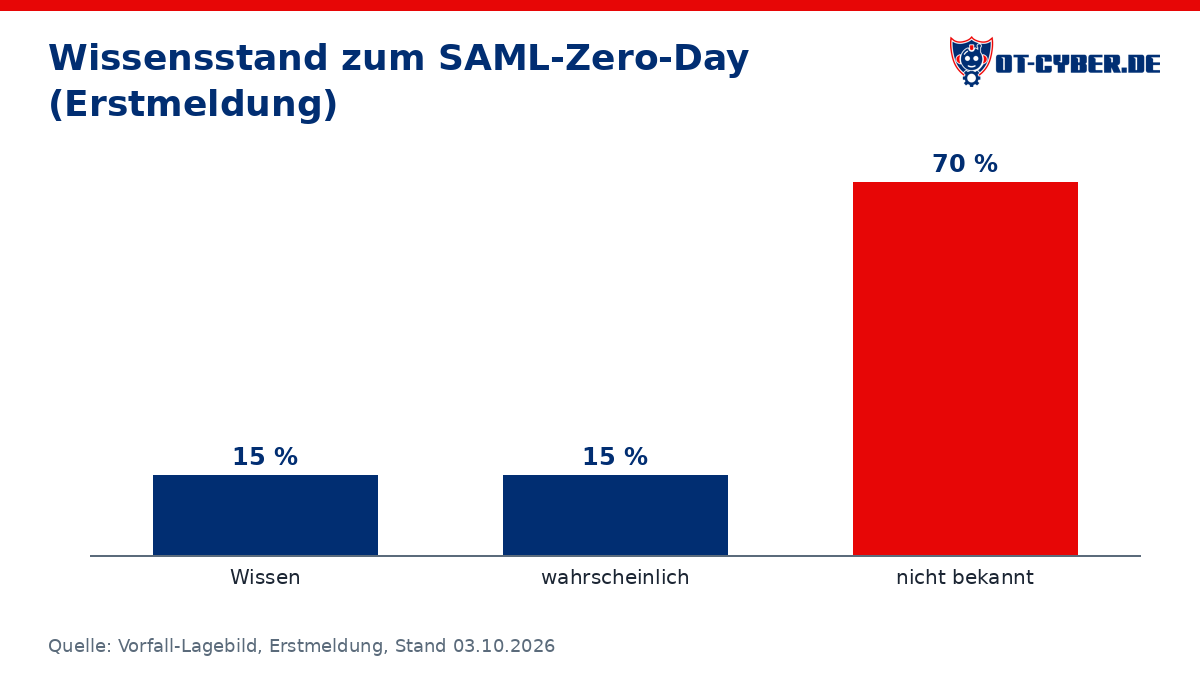
Vorfall-Lagebild · Erstmeldung · Stand 03.10.2026 16:37 – Prozent = Einschätzung: 100 % bestätigt, 0 % sicher falsch.
Wissensstand: Wissen 15 % · wahrscheinlich 15 % · nicht bekannt 70 %
Seit dem Abend des 02.10.2026 bringen präparierte SAML-Anfragen den AAA-Dienst nsaaad auf Citrix NetScaler ADC/Gateway zum Absturz. Das trifft auch Geräte, die gegen die im September ausgenutzten PitScaler-Lücken CVE-2026-88771/-88772 bereits gepatcht sind (Build 14.1-73.37). Citrix bestätigt ein eigenständiges, konfigurationsabhängiges Problem und sieht keinen Patch-Bypass. Kevin Beaumont meldet Malware auf einem gepatchten Honeypot, watchTowr hat das Problem nachgestellt. Eine CVE, einen Patch und einen offiziellen Workaround gibt es noch nicht. In DACH ist kein Opfer namentlich bekannt, Deutschland liegt aber mit rund 5.700 erreichbaren Geräten weltweit auf Platz 2.
1. Was ist passiert, und warum?
- Wissen: Seit dem Abend des 02.10.2026 kursiert ein Exploit für eine neue NetScaler-Lücke. Er funktioniert offenbar auch auf dem aktuellen Patchstand. Eine CVE und einen Patch gibt es noch nicht. (100 %) – Quelle
- Wissen: Gepatchte NetScaler (14.1-73.37) starten wiederholt neu. Präparierte SAML-Anfragen bringen nsaaad zum Absturz, und der Watchdog löst dann ein Failover oder einen Neustart des Geräts aus. (100 %) – Quelle
- Wissen: Laut Citrix hängt das Problem von der Konfiguration ab (samlAction/samlIdPProfile auf Gateway/AAA) und ist „independent of the vulnerabilities disclosed in CTX697096“. Ein Security Bulletin mit Fixed Build ist angekündigt. (100 %) – Quelle
- Wissen: watchTowr Labs hat das Problem nachgestellt. Kevin Beaumont sah auf einem gepatchten Honeypot ein nachgeladenes Malware-Binary laufen. (100 %) – Quelle
- Wissen: Vorgeschichte: CVE-2026-88771/-88772 (CVSS 9.5) wurden schon vor dem Patch vom 27.09. als Zero-Days ausgenutzt. CISA hat sie in den KEV-Katalog aufgenommen. (100 %) – Quelle
- Wissen: Mandiant/GTIG zufolge wurde CVE-2026-88772 mindestens ab Anfang September ausgenutzt, mit der Webshell WHIPSHOT und dem Tunneler SLAPSHOT. Zugeschrieben wird das einem mutmaßlich staatsnahen Akteur. (100 %) – Quelle
- Wissen: Schon früher in 2026 gab es eine SAML-Heap-Overflow-Lücke (CVE-2026-8452, Fix in 14.1-72.61/13.1-63.18). Die SAML-Verarbeitung ist also ein wiederkehrender Schwachpunkt. (100 %) – Quelle
- Nicht bekannt: Ob die Codeausführung über die neue SAML-Lücke zuverlässig klappt und bei echten Organisationen schon gelungen ist. Citrix sieht keinen Bypass, mehrere Medien schreiben, das sei nicht unabhängig bestätigt.
- Nicht bekannt: Wer hinter der SAML-Welle steckt
- Nicht bekannt: Ursache im Code, CVE-Nummer und Datum des Patches
- Nicht bekannt: Ob die ACSC die neue SAML-Ausnutzung bestätigt hat (widersprüchlich: der Auftrag nennt eine ACSC-Bestätigung / A findet nur die ACSC-Bestätigung für CVE-2026-88771/-88772)
- Einschätzung: Es gibt eine eigenständige, ausnutzbare Schwachstelle in der SAML/AAA-Verarbeitung und nicht bloß einen Stabilitätsfehler. (60 %) – Dafür sprechen Beaumonts Honeypot-Beobachtung, die Nachstellung durch watchTowr und dass die Lücke im selben Bereich sitzt. Citrix spricht aber nur von einem „issue“ ohne Bypass.
- Einschätzung: Angreifer haben nach dem Patch gezielt nach einem Weg drumherum oder nach einer Nachbarlücke gesucht. (70 %) – Das ist ein übliches Muster nach großen Edge-Device-Kampagnen und öffentlichen PoCs (vgl. CitrixBleed, Ivanti 2024).
- Einschätzung: Kriminelle und staatsnahe Gruppen nutzen die Lücke parallel aus. (50 %) – Schon nach dem PoC vom 29.09. gab es Massenausnutzung, und ein öffentlich kursierender Exploit senkt die Hürde.
2. Was ist die Auswirkung?
- Wissen: Die Abstürze führen zu Failovern oder Neustarts der Appliance. Damit fällt der Remote Access aus (Denial of Service). (100 %) – Quelle
- Wissen: In der PitScaler-Kampagne gab es Webshells (WHIPSHOT), Tunneling (SLAPSHOT), Root-Zugriff, Aufklärung im internen Netz, Diebstahl von Zugangsdaten und in einigen Fällen Lateral Movement. (100 %) – Quelle
- Wissen: Mandiant berichtet über Lateral Movement ins interne Netz in einigen Fällen der Septemberkampagne. (100 %) – Quelle
- Wissen: Arctic Wolf zählt mindestens 78 angegriffene Organisationen in den USA, Kanada und Europa, unter anderem aus Energie, Gesundheitswesen und Kommunen. (100 %) – Quelle
- Wissen: Die Arctic-Wolf-Zahl von mindestens 78 Organisationen bestätigt auch Cybersecurity Dive. (100 %) – Quelle
- Wissen: Beaumont verfolgt über 100 Opferorganisationen mit jeweils eigener Webshell. (100 %) – Quelle
- Wissen: Auch SecurityWeek berichtet über die mehr als 100 Opferorganisationen. (100 %) – Quelle
- Wissen: In den Niederlanden haben Krankenhäuser (Amphia, ETZ, Frisius MC) ihre Patientenportale vorsorglich abgeschaltet. Auf Regierungsseite wurden Citrix-Umgebungen vom Netz genommen (widersprüchlich: A nennt das Innenministerium / B sagt, die Regierung habe alle Citrix-Umgebungen vom Internet getrennt). (100 %) – Quelle
- Wissen: Das ICT Magazine berichtet ebenfalls über die abgeschalteten Portale der niederländischen Krankenhäuser und die Reaktion der Regierung. (100 %) – Quelle
- Nicht bekannt: Welchen Schaden die neue SAML-Lücke anrichtet und ob schon Daten abgeflossen sind
- Nicht bekannt: Ob gestohlene VPN-Zugangsdaten schon weiterverwendet wurden
- Nicht bekannt: Ob Organisationen und Versorger in DACH betroffen sind
- Nicht bekannt: Ob über NetScaler schon OT-Netze erreicht wurden. Dafür gibt es keinen öffentlichen Beleg.
- Einschätzung: Einige Betreiber schalten ihren Fernzugang vorsorglich ab oder schränken ihn ein, so wie in den Niederlanden. Das trifft auch die Fernwartung durch Dienstleister. (65 %) – Ohne Patch und ohne Workaround bleibt oft nur Abschalten oder Einschränken.
- Einschätzung: Zugänge aus der Massenausnutzung werden über Initial Access Broker weiterverkauft, etwa an Ransomware-Gruppen. (60 %) – Beobachtet wurden Webshells für Botnetze und Access Brokering. Dazu kommt das Muster aus CitrixBleed 2023.
3. Wie lange dauert es digital (Wiederherstellung IT)?
- Wissen: Der Patch entfernt keine bereits gesetzten Webshells oder Backdoors. (100 %) – Quelle
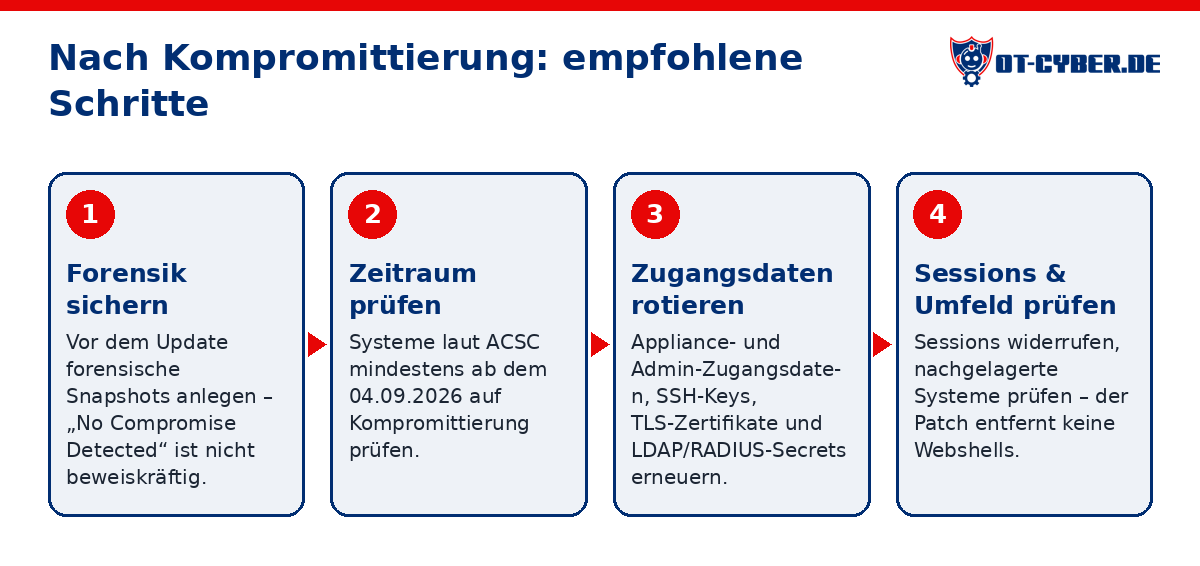
- Wissen: Empfohlen wird, vor dem Update forensische Snapshots anzulegen. „No Compromise Detected“ ist nicht beweiskräftig. (100 %) – Quelle
- Wissen: Mandiant empfiehlt nach einer Kompromittierung, Appliance- und Admin-Zugangsdaten, SSH-Keys, TLS-Zertifikate und LDAP/RADIUS-Secrets zu rotieren, Sessions zu widerrufen und nachgelagerte Systeme zu prüfen. (100 %) – Quelle
- Wissen: Die ACSC rät, Systeme mindestens ab dem 04.09.2026 auf Kompromittierung zu prüfen. (100 %) – Quelle
- Wissen: Für die neue SAML-Lücke gibt es noch keinen Fixed Build und keinen Zeitplan. (100 %) – Quelle
- Nicht bekannt: Wann Citrix den SAML-Patch liefert
- Nicht bekannt: Ob Citrix einen Workaround nachliefert
- Nicht bekannt: Wie viele Geräte bereits kompromittiert sind
- Einschätzung: Ohne Kompromittierung dauert es Stunden bis Tage (Patch einspielen, Logs prüfen). Bei echter Kompromittierung mit Lateral Movement dauern Incident Response, Neuaufbau, Rotation der Zugangsdaten und Threat Hunting Wochen bis Monate. (70 %) – Erfahrung aus CitrixBleed 2023/2025, Ivanti 2024 und früheren NetScaler-Kampagnen.
4. Ist in der Anlage etwas kaputt, das lange dauert?
- Wissen: Betroffen sind IT-Edge-Geräte für Remote Access. Berichte über physische Schäden oder Eingriffe in die Leittechnik liegen nicht vor. Mandiant beschreibt Spionage (Webshells, Aufklärung, Diebstahl von Zugangsdaten, Tunneling) und keine Sabotage. (100 %) – Quelle
- Nicht bekannt: Ob bei den Energie-Opfern (Arctic Wolf) oder anderswo OT-Netze erreicht wurden
- Nicht bekannt: Wie die Gateways von Versorgern an die OT angebunden sind
- Nicht bekannt: Ob abgegriffene VPN-Zugangsdaten später für Zugriffe auf die Leittechnik genutzt werden
- Einschätzung: Diese Kampagne verursacht keinen physischen Anlagenschaden. (80 %) – Das Motiv ist Spionage bzw. der Weiterverkauf von Zugängen. Es gibt keine Berichte über Auswirkungen auf die OT.
- Einschätzung: In Einzelfällen dient ein NetScaler als Fernwartungszugang mit Weg in die OT. Das Risiko liegt dann im späteren Lateral Movement. (40 %) – NetScaler wird auch bei Versorgern und Maschinenbauern für Remote Access genutzt, für Stadtwerke ist das aber nur allgemein belegt.
- Einschätzung: Mittelfristig werden Zugangsdaten aus dem Fernzugang über Initial Access Broker weiterverkauft. (40 %) – Das ist ein Muster aus früheren Edge-Device-Kampagnen. Ein OT-Bezug entsteht dort, wo Dienstleister über das Gateway Fernwartung machen.
5. Wie viele solcher Ziele gibt es?
- Wissen: Censys zählt (Stand 28.09.) 42.735 erreichbare NetScaler-Hosts weltweit. Davon stehen 5.678 in Deutschland (13 %, Platz 2 nach den USA mit 32 %), die Schweiz liegt bei rund 4 %. (100 %) – Quelle
- Wissen: Palo Alto Unit 42 sieht rund 50.000 (50.277) potenziell exponierte Instanzen. (100 %) – Quelle
- Wissen: Securityonline nennt die Unit-42-Zahl ebenfalls. (100 %) – Quelle
- Wissen: Von der neuen SAML-Lücke ist nur betroffen, wer SAML auf Gateway/AAA konfiguriert hat (SAML Action bzw. SAML-IdP-Profil). (100 %) – Quelle
- Wissen: Shodan (aggregiert): OT-Protokolle öffentlich erreichbar in Deutschland: 137383 gesamt (DNP3 32856, OMRON FINS 23377, ProConOS 16329, EtherNet/IP 15681) (100 %)
- Nicht bekannt: Wie viele dieser Geräte SAML nutzen
- Nicht bekannt: Wie viele Versorger und KRITIS-Betreiber in DACH NetScaler als Fernzugang einsetzen
- Nicht bekannt: Wie hoch die Patch-Quote in Deutschland ist
- Einschätzung: Ein relevanter Teil der deutschen Geräte nutzt SAML, weil viele Unternehmen das Single Sign-on mit Entra ID/Azure AD koppeln. (55 %) – SAML-SSO ist in Microsoft-365-Umgebungen ein verbreitetes Standardszenario, Zahlen dazu gibt es aber nicht.
6. Kann das wieder passieren?
- Wissen: Laut heise ist das die dritte große NetScaler-Lücke binnen weniger Wochen. (100 %) – Quelle
- Wissen: 2026 ist das bereits die dritte kritische NetScaler-Warnung für DACH. (100 %) – Quelle
- Wissen: Nach dem watchTowr-PoC vom 29.09. begannen die Ausnutzungsversuche binnen Minuten (widersprüchlich bei der Quelle der Beobachtung: A nennt Lupovis / B nennt GreyNoise). (100 %) – Quelle
- Nicht bekannt: Ob weitere Lücken oder Bypässe im selben Code stecken
- Einschätzung: Es werden weitere kritische Lücken in Edge-Geräten als Zero-Day ausgenutzt, auch bei NetScaler (sowie Ivanti, Fortinet, Palo Alto). (85 %) – Seit CitrixBleed 2023 ist das ein wiederkehrendes Muster. Edge Devices sind der bevorzugte Initial Access staatlicher Akteure.
Quellen
- https://www.heise.de/news/Netscaler-Admins-aufgepasst-Zero-Day-verursacht-Crashes-und-Codeausfuehrung-11474971.html
- https://securityonline.info/netscaler-saml-authentication-issue/
- https://www.heise.de/en/news/Netscaler-admins-beware-Zero-day-causes-crashes-and-code-execution-11474996.html
- https://www.securityweek.com/citrix-confirms-2-netscaler-zero-days-after-admins-pulled-the-plug/
- https://cloud.google.com/blog/topics/threat-intelligence/defending-against-active-exploitation-of-citrix-netscaler-adc-and-gateway-appliances
- https://bishopfox.com/blog/no-crash-required-verifying-the-citrix-netscaler-saml-patch-for-cve-2026-8452
- https://cybersecuritynews.com/citrix-netscaler-0-day-patch/
- https://www.cybersecuritydive.com/news/citrix-netscaler-exploitation-days-before-notification/831634/
- https://itbrief.co.uk/story/arctic-wolf-details-post-exploit-netscaler-attacks
- https://www.cybersecuritydive.com/news/exploitation-citrix-netscaler-what-we-know/831780/
- https://www.helpnetsecurity.com/2026/09/29/netscaler-zero-day-exploitation-escalates-into-mass-attacks-cve-2026-88771/
- https://www.securityweek.com/government-finance-orgs-targeted-in-weeks-long-netscaler-zero-day-attacks/
- https://www.sdxcentral.com/news/netscaler-bugs-bring-critical-sectors-down-in-europe/
- https://www.ictmagazine.nl/nieuws/nieuw-citrix-lek-treft-nederlandse-ziekenhuizen-en-overheid/
- https://pitscaler.com/
- https://www.bechtle.com/ueber-bechtle/newsroom/citrix-netscaler-zero-days
- https://australiancybersecuritymagazine.com.au/acsc-warns-of-confirmed-exploitation-of-citrix-netscaler-vulnerabilities/
- https://censys.com/advisory/cve-2026-10747-2/
- https://unit42.paloaltonetworks.com/netscaler-zero-days-exploited/
- https://www.bsi.bund.de/SharedDocs/Cybersicherheitswarnungen/DE/2026/2026-289305-1032.pdf?__blob=publicationFile&v=4
- https://arcticwolf.com/resources/blog/citrix-netscaler-adc-gateway-critical-rce-vulnerability-cve-2026-8452/
- https://www.dutchnews.nl/2026/09/hospitals-block-access-to-patients-records-after-cyber-threat/
Den vollständigen Bericht als PDF und alle verfolgten Vorfälle finden Sie unter Vorfall-Lagebilder.
Fachliche Einschätzung auf Basis öffentlicher Quellen, keine Schuldzuweisung an Betroffene.