
Vorfall-Lagebild: Citrix NetScaler, zwei Zero-Days aktiv ausgenutzt
Vorfall-Lagebild · Nach 14 Tagen · Stand 11.10.2026 12:10, Prozent = Einschätzung: 100 % bestätigt, 0 % sicher falsch.
Wissensstand: Wissen 49 % · wahrscheinlich 27 % · nicht bekannt 24 %
Am 27.09.2026 hat Citrix mit dem Bulletin CTX697096 acht Schwachstellen in NetScaler ADC und Gateway geschlossen. Zwei davon erlauben Remote Code Execution ohne Anmeldung, und genau diese zwei waren da schon wochenlang als Zero-Days im Einsatz. Mandiant/GTIG sieht zuerst gezielte Angriffe mutmaßlich staatsnaher Akteure; seit es einen öffentlichen Proof-of-Concept gibt, wird massenhaft angegriffen. Danach kamen noch zwei Lücken dazu. CVE-2026-88779 wird ausgenutzt und steht seit 04.10. im KEV-Katalog. Für die kritische SAML-Lücke CVE-2026-107406 gibt es seit 08./09.10. einen Patch (das Datum schwankt je nach Quelle), Angriffe darauf sind nicht bekannt. In Deutschland haben vor allem kommunale IT-Dienstleister vorsorglich abgeschaltet. Einen Einbruch bei einem Versorger in DACH oder eine Störung der Versorgung habe ich bis Stand 11.10. in keiner öffentlichen Quelle gefunden.
1. Was ist passiert, und warum?
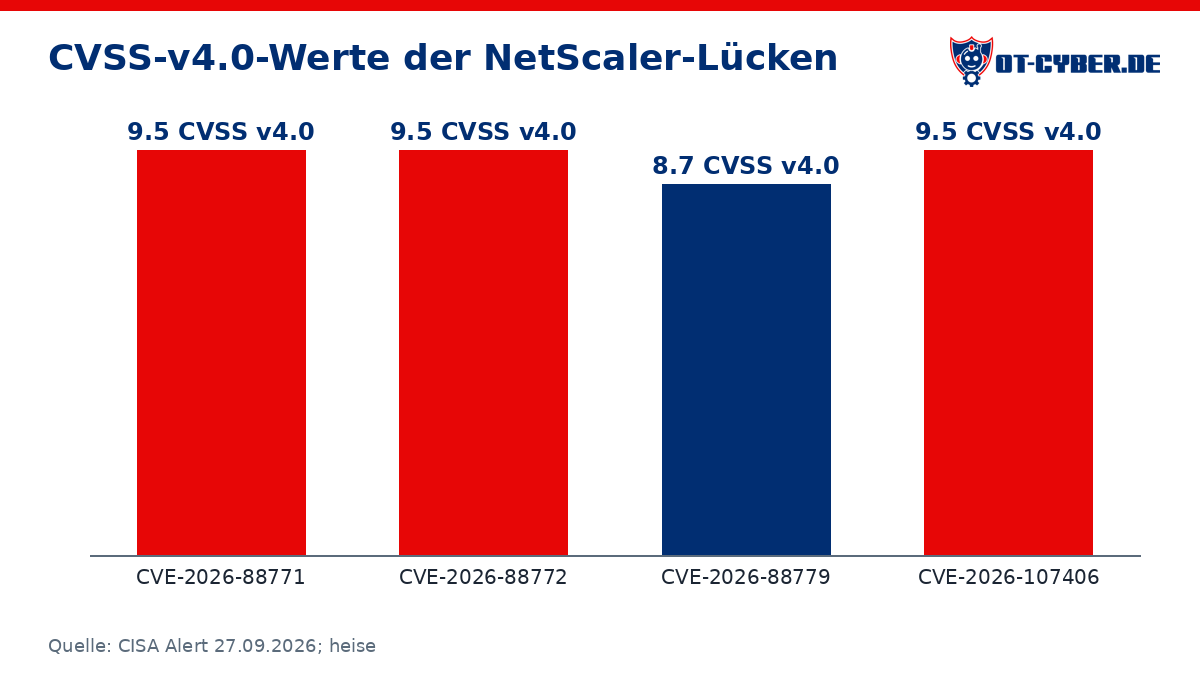
- Wissen: Citrix hat am 27.09.2026 das Bulletin CTX697096 zu CVE-2026-88771 bis -88778 in NetScaler ADC und Gateway veröffentlicht. CVE-2026-88771 und -88772 wurden vor dem Patch als Zero-Days ausgenutzt, beide haben CVSS v4.0 9.5. (100 %), Quelle
- Wissen: CVE-2026-88771 beruht auf unzureichender Input-Validierung und erlaubt Codeausführung ohne Anmeldung, auch in Standardkonfiguration. CVE-2026-88772 ist ein Speicherüberlauf und setzt DTLS voraus, das auf VPN-Virtual-Servern standardmäßig aktiv ist. (100 %), Quelle
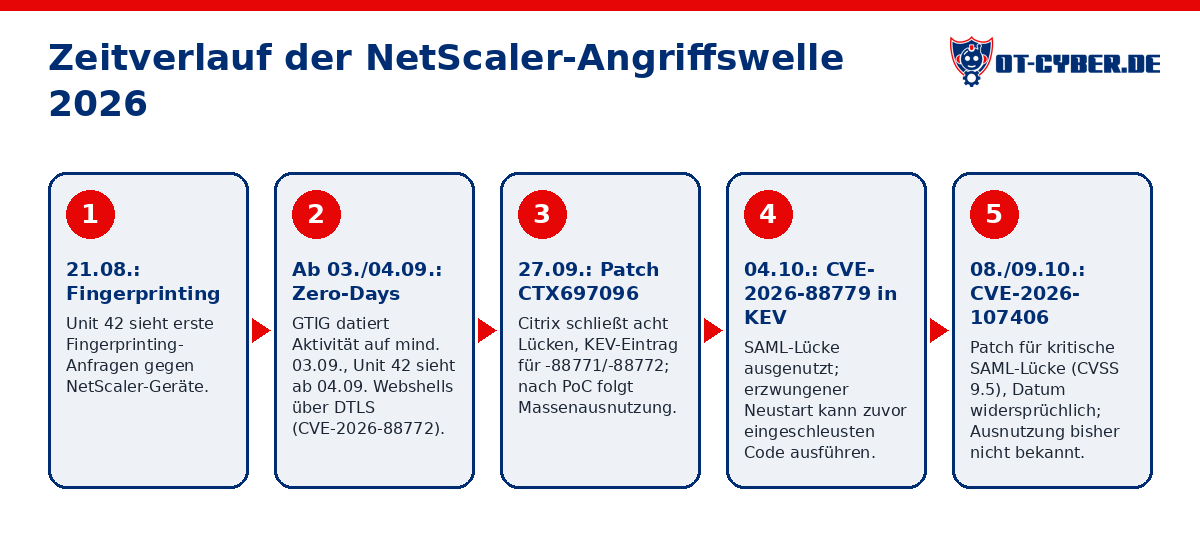
- Wissen: Unit 42 sah ab 21.08.2026 Fingerprinting-Anfragen, ab 04.09. Webshell-Aktivität über DTLS (CVE-2026-88772) und am 21.09. eine Webshell über CVE-2026-88771 bei einem Ziel in den USA. GTIG datiert die Aktivität auf mindestens 03.09. (100 %), Quelle
- Wissen: CISA bestätigt weltweite aktive Ausnutzung. CVE-2026-88771 und -88772 kamen am 27.09. in den KEV-Katalog, CVE-2026-88779 am 04.10. Am 09.10. hat CISA den Alert um CVE-2026-107406 ergänzt. (100 %), Quelle
- Wissen: CVE-2026-88779 (CVSS v4.0 8.7) betrifft SAML-Konfigurationen und erlaubt Denial of Service. Laut CISA lässt sich damit ein Neustart erzwingen, der zuvor über CVE-2026-88771 eingeschleusten Code ausführen kann. (100 %), Quelle
- Wissen: CVE-2026-107406 (CVSS v4.0 9.5) ist ein Speicherüberlauf bei SAML-SP/IdP-Konfiguration. Citrix waren bei der Veröffentlichung keine Angriffe bekannt (die Quellen nennen als Datum teils den 08.10., teils den 09.10.). (100 %), Quelle
- Wissen: Mandiant-CTO Carmakal ordnet die ersten gezielten Angriffe mutmaßlich staatsnahen Akteuren zu, eine bekannte Gruppe nennt er nicht. Nach dem öffentlichen PoC von watchTowr für CVE-2026-88771 begann eine massenhafte opportunistische Ausnutzung. (100 %), Quelle
- Nicht bekannt: Welcher Threat Actor hinter der ersten, gezielten Welle steckt. Keine Quelle nennt eine Gruppe.
- Nicht bekannt: Wie die Angreifer die Lücken vor Citrix kannten (eigene Forschung oder Ankauf).
- Nicht bekannt: Ob Betreiber in DACH zu den gezielten Opfern gehören.
- Nicht bekannt: Ob CVE-2026-107406 inzwischen ausgenutzt wird.
- Einschätzung: Die erste Welle diente der Spionage und dem Sammeln von Zugängen. (70 %), Mandiant/GTIG spricht von staatsnahen Akteuren, eingesetzt wurde ein Tunneling-Tool, und Kevin Beaumont sieht es genauso. Mandiant nennt als Opfer Regierung, Finanzdienstleister, Bildung, Telekommunikation sowie Rechts- und Beratungsbranche. Belegt ist das Motiv aber nirgends.
- Einschätzung: Inzwischen greifen mehrere Gruppen parallel an, auch kriminelle. (75 %), Seit der PoC draußen ist, kann das jeder. Lupovis hat auf seinen Sensoren die ersten Versuche Minuten nach der Veröffentlichung gesehen; Unit 42 meldet seit dem 27.09. breite Scans.
- Einschätzung: NetScaler bleibt ein beliebtes Ziel, wie andere Edge Devices auch. (85 %), So ein Gerät steht mit einem Bein im Internet, und auf der Appliance läuft in der Regel kein EDR. Bei Citrix gab es Wellen 2019 und 2023, im März 2026 warnte das BSI schon wieder.
2. Was ist die Auswirkung?
- Wissen: Laut GTIG/Mandiant verschafft die DTLS-Lücke Root-Rechte. Danach legten die Angreifer Webshells ab und setzten das TCP-Tunneling-Tool SLAPSHOT ein, das Verkehr ins interne Netz weiterleitet. (100 %), Quelle
- Wissen: Rapid7 beobachtete, dass Angreifer die Gerätekonfiguration abgriffen: ns.conf mit verschlüsselten Admin- und LDAP/RADIUS-Passwörtern, SSL-Private-Keys und SSH-Host-Keys. Rapid7 kennt zwei kompromittierte Organisationen. (100 %), Quelle
- Wissen: Mandiant/GTIG kennt Dutzende betroffene Organisationen in Nordamerika und Europa aus Regierung, Finanzdienstleistung, Bildung, Telekommunikation sowie Rechts- und Beratungsbranche. (100 %), Quelle
- Wissen: Arctic Wolf meldet mindestens 78 angegriffene Organisationen in den USA, Kanada und Europa, unter anderem aus Energie, Gesundheit, Finanzwesen und Kommunen. (100 %), Quelle
- Wissen: Der Sicherheitsforscher Kevin Beaumont verfolgt nach eigenen Angaben über 100 Opferorganisationen (Stand 29.09.). (100 %), Quelle
- Wissen: In Rheinland-Pfalz haben die ZIDKOR-Rechenzentren (Mainz/Koblenz) am 27.09. vorsorglich zentrale Systeme abgeschaltet. Bei 194 Verwaltungen fielen Meldewesen, Kfz-Zulassung und Standesämter aus, am 29.09. lief alles wieder. Die Forensik fand keine Hinweise auf unbefugte Zugriffe. (100 %), Quelle
- Einschätzung: Auch außerhalb von Rheinland-Pfalz nahmen Städte und kommunale Verbände Online-Dienste vorsorglich vom Netz, etwa in Brandenburg und NRW. (80 %), Das berichtet Borncity, gestützt auf Leserhinweise und Regionalmedien. Quelle
- Nicht bekannt: Ob Energieversorger oder Stadtwerke in DACH kompromittiert wurden. Arctic Wolf nennt die Energiebranche nur allgemein.
- Nicht bekannt: Ob es von einem kompromittierten NetScaler aus Zugriff auf OT oder Leittechnik gab.
- Nicht bekannt: Welche Daten konkret abgeflossen sind und wie viele Opfer es in Deutschland gibt.
- Nicht bekannt: Ob gestohlene Zugänge schon weiterverkauft wurden.
- Einschätzung: Die Ausfälle in Deutschland kamen bisher von den vorsorglichen Abschaltungen. Einen nachgewiesenen Einbruch gibt es hier nicht, einen Versorgungsausfall auch nicht. (78 %), In Rheinland-Pfalz hat die Forensik nichts gefunden, und mir ist kein Gegenbeleg bekannt.
- Einschätzung: Mit den abgegriffenen Zugangsdaten und Zertifikaten wird noch Wochen bis Monate nach dem Patch angegriffen. (65 %), Mandiant und Rapid7 haben den Diebstahl der Konfigurationen beschrieben, und Mandiant sagt klar, dass ein Patch daran nichts ändert. 2023 lief es bei CitrixBleed so: Ransomware über gestohlene Sessions. Für 2026 habe ich dafür noch keinen Beleg.
3. Wie lange dauert es digital (Wiederherstellung IT)?
- Wissen: Gegen CVE-2026-107406 bei SAML-Konfiguration sind 14.1-73.46 bzw. 13.1-64.29 nötig, für FIPS/NDcPP 13.1-37.283. Die Stände der ersten Patch-Runde vom 27.09. (14.1-73.37, 13.1-64.23) reichen dafür nicht. (100 %), Quelle
- Wissen: Gegen CVE-2026-88779 genügen 14.1-73.41 bzw. 13.1-64.28. Wegen CVE-2026-107406 sollten Betreiber aber gleich auf 14.1-73.46 bzw. 13.1-64.29 aktualisieren, bei FIPS/NDcPP auf 13.1-37.283. (100 %), Quelle
- Wissen: CISA rät, vor dem Patchen auf IOCs zu prüfen, forensische Spuren zu sichern, Logs zentral zu speichern, bei Kompromittierung ein sauberes Backup einzuspielen und alle Passwörter, Schlüssel und Zertifikate zu rotieren. Für US-Bundesbehörden galt eine Frist bis 30.09. (100 %), Quelle
- Wissen: Mandiant (Carmakal): Ein Upgrade allein entfernt weder bestehende Zugänge noch gestohlene Zugangsdaten. (100 %), Quelle
- Wissen: In Rheinland-Pfalz liefen die Fachverfahren nach rund zwei Tagen (29.09.) wieder. (100 %), Quelle
- Nicht bekannt: Wie lange die Bereinigung bei tatsächlich kompromittierten Organisationen dauert.
- Nicht bekannt: Wie viele Betreiber nach dem Patch eine vollständige Prüfung auf Kompromittierung gemacht haben.
- Nicht bekannt: Wie viele Systeme in DACH inzwischen gepatcht sind.
- Einschätzung: Wer nicht kompromittiert ist, kommt mit einem Wartungsfenster von Stunden bis wenigen Tagen aus. (65 %), Das ist ein Einzelbericht: Ein Leser auf Borncity hat sein NetScaler-Paar in einer halben Stunde gepatcht. Den Wiederanlauf nach einer Abschaltung zeigt ZIDKOR, dort lief nach rund zwei Tagen alles wieder.
- Einschätzung: Ist das Gateway wirklich kompromittiert, dauert die Bereinigung mehrere Wochen. (65 %), CISA und Mandiant verlangen Forensik, ein neu aufgesetztes Gerät, neue Zugangsdaten und Zertifikate und danach die Prüfung der Systeme hinter dem Gateway. Allein das Rotieren der Zertifikate zieht sich in einem Werk mit vielen Dienstleisterzugängen.
- Einschätzung: Drei Patch-Runden in knapp zwei Wochen (27.09., dann 14.1-73.41 gegen CVE-2026-88779, das am 04.10. in den KEV kam, dann 08./09.10. gegen CVE-2026-107406) sorgen bei manchen Betreibern für einen unvollständigen Patchstand. (60 %), Die Folge-Lücken betreffen auch Geräte, die den ersten Patch schon haben. Laut Beaumont waren Ende September keine 10 % gepatcht, neuere Zahlen kenne ich nicht.
- Einschätzung: Viele Betreiber patchen, ohne alle Zugangsdaten und Zertifikate zu rotieren. (45 %), 2023 fand Fox-IT unter 1.828 kompromittierten NetScalern 1.248, die bereits gepatcht waren (siehe Vergleichsfälle). Für 2026 fehlen Zahlen.
4. Ist in der Anlage etwas kaputt, das lange dauert?
- Wissen: Die Lücken betreffen das NetScaler-Gateway, also ein Edge-Gerät der IT für Remote Access, keine Steuerungstechnik. (100 %), Quelle
- Wissen: Dokumentiert sind Schäden am Gateway selbst (Root-Zugriff, Webshells, gestohlene Konfiguration) und Tunneling ins interne Netz. Ein Eingriff in physische Prozesse ist nicht dokumentiert. (100 %), Quelle
- Wissen: CVE-2026-88772 und CVE-2026-88779 können auch zu Denial of Service führen, also zum Ausfall des Gateways. (100 %), Quelle
- Wissen: Die bekannten Störungen in Deutschland betrafen Verwaltungsdienste, keine Versorgungsanlagen. (100 %), Quelle
- Nicht bekannt: Ob irgendwo ein NetScaler als Fernwartungszugang in OT-Netze führte und missbraucht wurde.
- Nicht bekannt: Ob Angreifer über NetScaler bis in Leittechnik vorgedrungen sind.
- Einschätzung: Physisch beschädigt hat diese Kampagne bisher keine Anlage. (85 %), Ich habe dazu keine Meldung von Behörden, Herstellern oder Medien gefunden. Die beobachteten Werkzeuge (Webshells, SLAPSHOT) zielen auf Zugang zum Netz.
- Einschätzung: Wo das Gateway vorsorglich abgeschaltet war, lief auch die Fernwartung darüber nicht. Für die Instandhaltung heißt das: Bereitschaft fährt raus, statt sich aufzuschalten. (50 %), Abschaltungen sind bei Kommunen belegt. Für Versorger ist das in diesem Fall nicht dokumentiert.
- Einschätzung: Dass die Angreifer gezielt Steuerungen manipuliert haben, ist sehr unwahrscheinlich (8 %), Dafür gibt es keinerlei Hinweise, und die beobachteten Werkzeuge zielen auf IT-Zugang und Datendiebstahl.
5. Wie viele solcher Ziele gibt es?
- Wissen: Censys zählt rund 42.000 aus dem Internet erreichbare NetScaler-Hosts, davon 13.549 (32 %) in den USA, 5.678 (13 %) in Deutschland und je etwa 4 % in den Niederlanden, Großbritannien und der Schweiz. Deutschland liegt damit auf Platz 2. (100 %), Quelle
- Wissen: Shadowserver zählte am 28.09. über 23.000 IP-Adressen mit NetScaler-Fingerprint im Internet, darunter fast 22.000 ADC und gut 1.500 Gateway. Wie viele davon gepatcht oder verwundbar sind, ist offen; Zahlen für Deutschland nennt die Quelle nicht. (100 %), Quelle
- Wissen: Palo Alto Cortex Xpanse zählte am 27.09. 50.277 potenziell verwundbare exponierte Instanzen. Die drei Zählungen weichen stark voneinander ab, weil jeder Scanner anders erkennt und zählt (Hosts, IP-Adressen, Instanzen). (100 %), Quelle
- Wissen: Laut Kevin Beaumont waren Ende September weniger als 10 % der erreichbaren Hosts gepatcht. (100 %), Quelle
- Nicht bekannt: Wie viele der erreichbaren NetScaler zu Stadtwerken, Versorgern oder Industrie in DACH gehören.
- Nicht bekannt: Wie viele heute noch ungepatcht sind, vor allem in Deutschland.
- Einschätzung: Gut die Hälfte der erreichbaren Systeme in Deutschland dürfte inzwischen gepatcht sein. (55 %), CISA, BSI und die Fachpresse haben laut gewarnt. 2023 blieb trotzdem ein Teil wochenlang ungepatcht, aktuelle Zahlen für 2026 gibt es keine.
6. Kann das wieder passieren?
- Wissen: Innerhalb von zwei Wochen folgten zwei weitere NetScaler-Lücken: CVE-2026-88779 (ausgenutzt, KEV 04.10.) und CVE-2026-107406. (100 %), Quelle
- Wissen: Schon im März 2026 hat das BSI vor NetScaler-Lücken gewarnt (CVE-2026-3055, CVE-2026-4368); wenige Tage nach der Veröffentlichung wurden erste Angriffsversuche beobachtet. (100 %), Quelle
- Wissen: Bei CVE-2023-3519 fand Fox-IT 1.828 kompromittierte NetScaler-Server, 1.248 davon waren bereits gepatcht. (100 %), Quelle
- Einschätzung: Die Versionen 12.1 und 13.0 sind End of Life und vermutlich verwundbar. (80 %), Für sie gibt es keine Updates mehr. Ob die Lücken dort ausnutzbar sind, ist öffentlich nicht bestätigt. Quelle
- Nicht bekannt: Ob die Angreifer weitere, noch unbekannte Lücken in NetScaler kennen.
- Einschätzung: Bis Herbst 2027 wird wieder ein verbreitetes VPN oder Gateway per Zero-Day angegriffen, egal von welchem Hersteller. (90 %), Bei NetScaler allein gab es 2026 schon mehrere Fälle.
- Einschätzung: Auch NetScaler selbst trifft es in den nächsten zwölf Monaten erneut. (80 %), Dieses Jahr gab es schon die BSI-Warnung im März, die Zero-Days im September und zwei Nachfolge-Lücken seit dem 27.09.
- Einschätzung: Mit Zugangsdaten aus dieser Welle wird es Folgeangriffe geben. (60 %), Der Diebstahl von Konfigurationen ist belegt, ihre Nutzung nicht.
Früherer Stand: Nach 24 Stunden (02.10.2026 23:06)
Wissen 52 % · nicht bekannt 29 %
Citrix hat am 27.09.2026 acht Schwachstellen in NetScaler ADC und Gateway veröffentlicht (CVE-2026-88771 bis -88778). Zwei davon erlauben Remote Code Execution ohne Anmeldung (CVSS v4.0 9.5) und wurden schon Wochen vorher als Zero-Day ausgenutzt, laut Mandiant zuerst von mutmaßlich staatsnahen Akteuren mit Spionageziel und seit dem öffentlichen Proof of Concept auch massenhaft. In Deutschland gibt es bisher vor allem Ausfälle durch vorsorgliche Abschaltungen (Kommunen in Rheinland-Pfalz und NRW); ein Einbruch bei einem DACH-Versorger ist öffentlich nicht belegt.
Früherer Stand: Erstmeldung (02.10.2026 22:49)
Wissen 52 % · nicht bekannt 29 %
Citrix hat am 27.09.2026 im Advisory CTX697096 acht Schwachstellen in NetScaler ADC und Gateway veröffentlicht. Zwei davon (CVSS v4.0 9.5) erlauben Remote Code Execution ohne Anmeldung und wurden schon Wochen vorher als Zero-Day ausgenutzt: GTIG nennt als Beginn den 03.09., Unit 42 sah ab 04.09. Webshells (Fingerprinting schon ab 21.08.). CISA und BSI warnen, in Deutschland haben kommunale IT-Dienstleister vorsorglich abgeschaltet, eine Kompromittierung von Stadtwerken oder Versorgern in DACH ist öffentlich aber nicht belegt.
Vergleichsfälle
- Citrix NetScaler CVE-2023-3519 (2023): Fox-IT fand 1.828 kompromittierte Server, davon 1.248 bereits gepatcht. Ein Patch entfernt eine schon abgelegte Webshell nicht., Quelle
- CitrixBleed (2023): Gestohlene Sessions wurden auch nach dem Patch noch für Ransomware-Angriffe genutzt, unter anderem von LockBit-Affiliates., Quelle
- Citrix CVE-2019-19781 (2019): Schon damals wurde ein Remote-Access-Gateway von Citrix massenhaft ausgenutzt.
- NetScaler CVE-2026-3055 (BSI-Warnung) (2026): Im März 2026 warnte das BSI vor NetScaler-Lücken, wenige Tage später gab es erste Angriffsversuche., Quelle
Quellen
- https://www.cisa.gov/news-events/alerts/2026/09/27/critical-zero-day-vulnerabilities-exploited-citrix-netscaler-adc-gateway
- https://unit42.paloaltonetworks.com/netscaler-zero-days-exploited/
- https://www.heise.de/news/Citrix-legt-weiteres-Sicherheitsupdate-gegen-kritische-Netscaler-Luecke-nach-11481808.html
- https://helpnetsecurity.com/2026/09/29/netscaler-zero-day-exploitation-escalates-into-mass-attacks-cve-2026-88771
- https://www.helpnetsecurity.com/2026/09/30/cve-2026-88772-netscaler-exploitation-zero-day/
- https://rapid7.com/blog/post/etr-zero-day-exploitation-of-citrix-netscaler-adc-and-gateway-cve-2026-88771-and-cve-2026-88772
- https://www.cybersecuritydive.com/news/exploitation-citrix-netscaler-what-we-know/831780/
- https://kommunaler-notbetrieb.de/2026/09/28/zweckverband-fuer-informationstechnologie-und-datenverarbeitung-der-kommunen-in-rheinland-pfalz-zidkor/
- https://borncity.com/blog/2026/09/28/rheinland-pfalz-landesweite-software-stoerung-citrix-problem-die-ursache/
- https://s-edv.com/news/citrix-netscaler-cve-2026-107406-saml
- https://fieldeffect.com/blog/citrix-patches-another-exploited-netscaler-vulnerability
- https://www.bleepingcomputer.com/news/security/cisa-orders-feds-to-patch-exploited-citrix-flaws-by-wednesday/
- https://www.bsi.bund.de/SharedDocs/Cybersicherheitswarnungen/DE/2026/2026-238088-1032.html
- https://www.helpnetsecurity.com/2023/08/16/netscaler-cve-2023-3519-webshells/
- https://www.cisa.gov/news-events/cybersecurity-advisories/aa23-325a
- https://digital.nhs.uk/cyber-alerts/2026/cc-4865
Den vollständigen Bericht als PDF und alle verfolgten Vorfälle finden Sie unter Vorfall-Lagebilder.
Fachliche Einschätzung auf Basis öffentlicher Quellen, keine Schuldzuweisung an Betroffene.
Korrigiert am 17.10.2026: Interne Rechercheverweise entfernt, Versionsangaben präzisiert, Einschätzung gekennzeichnet. Korrigiert am 18.10.2026: Sprachlich überarbeitet, präzisiert und Fakten gegen Primärquellen geprüft.