
Vorfall-Lagebild: Citrix NetScaler: Zero-Day CVE-2026-88779 wird aktiv
Vorfall-Lagebild · Erstmeldung · Stand 04.10.2026 16:45 – Prozent = Einschätzung: 100 % bestätigt, 0 % sicher falsch.
Wissensstand: Wissen 44 % · wahrscheinlich 22 % · nicht bekannt 34 % – Anteil an 59 Aussagen: 26 mit Quelle belegt, 13 Einschätzungen, 20 offene Punkte
Seit dem Abend des 2. Oktober 2026 bringen manipulierte SAML-Anfragen NetScaler ADC/Gateway zum Absturz. Das trifft auch Geräte, die den Notfall-Patch vom 27. September (PitScaler, CVE-2026-88771/-88772) schon haben. Citrix hat inzwischen das Advisory CTX697174 veröffentlicht (CVE-2026-88779, CVSS4 8,7, Patches 14.1-73.41 und 13.1-64.28) und nennt als Folge Denial of Service. Kevin Beaumont meldet dagegen nachgeladene Malware auf einem bereits gepatchten Honeypot. Ob die Lücke Codeausführung erlaubt, ist offiziell nicht bestätigt. Ein Opfer aus DACH ist bisher nicht namentlich bekannt.
1. Was ist passiert, und warum?
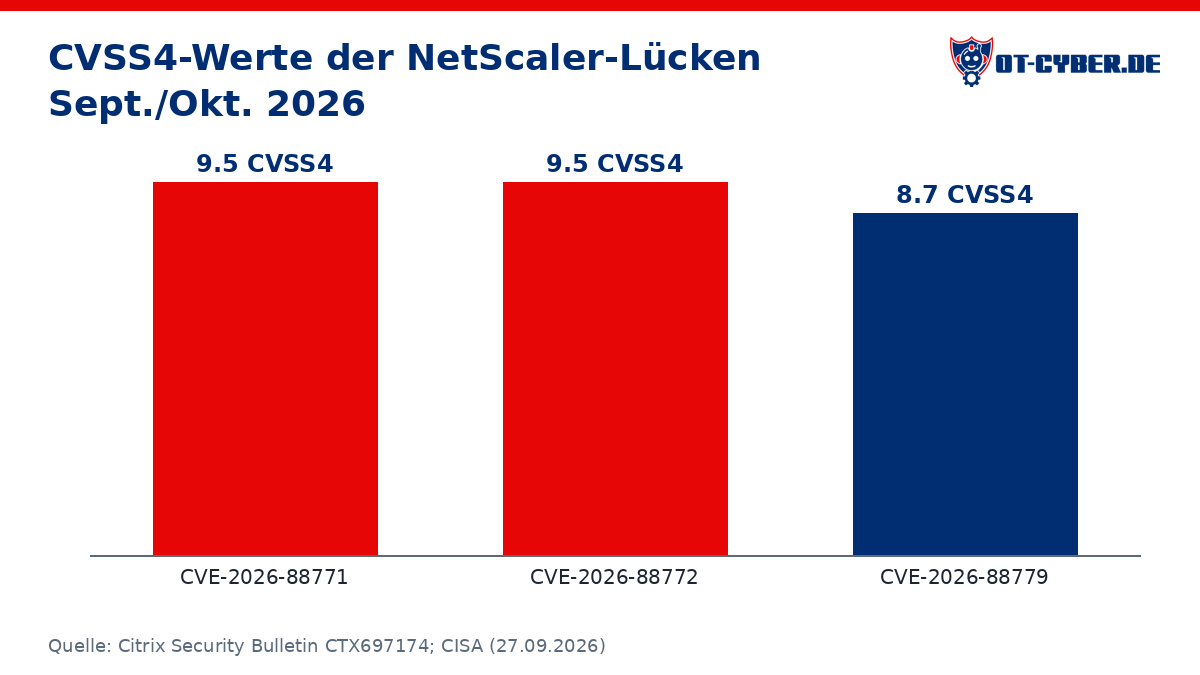
- Wissen: Citrix/Cloud Software Group hat das Security Bulletin CTX697174 zu CVE-2026-88779 veröffentlicht. Es beschreibt eine „Memory overflow vulnerability leading to Denial of Service“ (CWE-119) mit CVSS4 8,7. Betroffen sind nur Geräte, die als SAML Service Provider oder SAML IdP konfiguriert sind (samlAction oder samlIdPProfile). (100 %) – Quelle
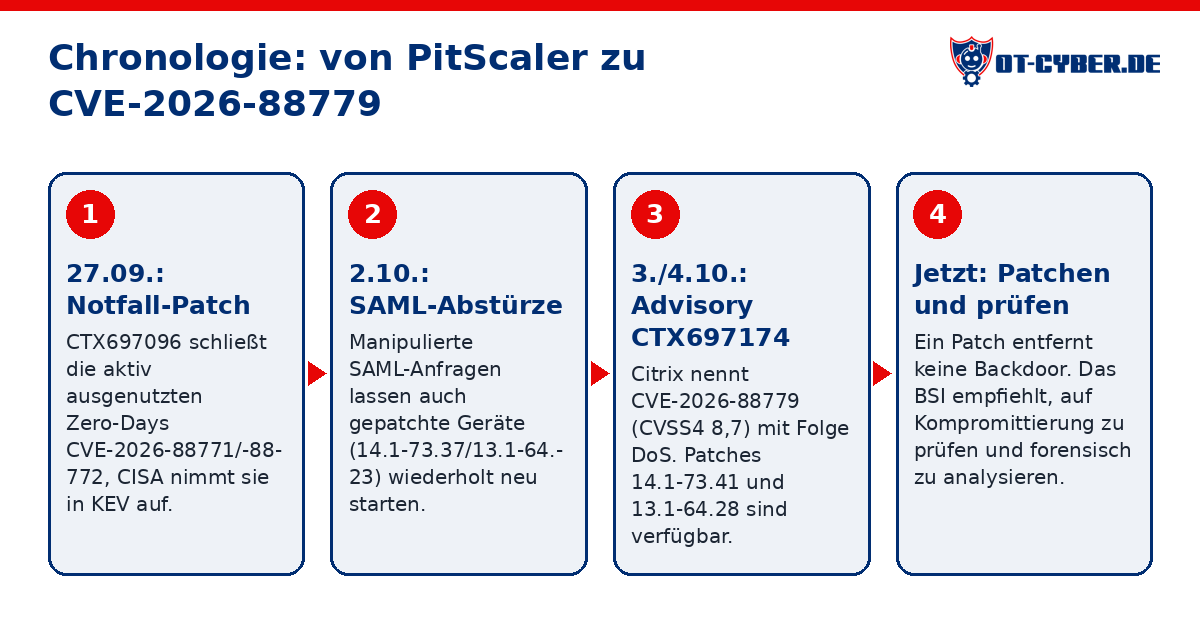
- Wissen: Am 2. Oktober 2026 meldete Citrix ein „konfigurationsabhängiges“ SAML-Problem. Bereits gepatchte Geräte (14.1-73.37/13.1-64.23) starteten wiederholt neu. Dazu erschien ein TechZone-Blogbeitrag. (100 %) – Quelle
- Wissen: Laut heise ist seit dem Abend des 2. Oktober 2026 ein Exploit im Umlauf, der womöglich auch den PitScaler-Patch umgeht. (100 %) – Quelle
- Wissen: Laut Born ließen manipulierte SAML-Anfragen von vielen Quell-IPs den Dienst nsaaad auf gepatchten Honeypots von Kevin Beaumont abstürzen (13.1 und 14.1, u. a. Build 14.1-73.37). Beaumont sah außerdem Versuche, Code einzuschleusen. (100 %) – Quelle
- Wissen: Beaumont berichtet, dass auf einem bereits gepatchten Honeypot eine nachgeladene Malware lief. watchTowr Labs hat die Schwachstelle nach eigenen Angaben nachgestellt. (100 %) – Quelle
- Wissen: Vorgeschichte: Am 27.09.2026 veröffentlichte Citrix das Bulletin CTX697096 mit 8 CVEs (CVE-2026-88771 bis -88778). Die Zero-Days CVE-2026-88771/-88772 (je CVSS4 9,5) wurden aktiv ausgenutzt, und CISA nahm sie am selben Tag in den KEV-Katalog auf. (100 %) – Quelle
- Nicht bekannt: Ob CVE-2026-88779 zuverlässig Codeausführung erlaubt. Citrix nennt nur Denial of Service, Forscher berichten von Codeausführung.
- Nicht bekannt: Ob die Malware auf Beaumonts Honeypot über CVE-2026-88779 kam oder über einen anderen Weg. heise ordnet den Zusammenhang nicht eindeutig zu.
- Nicht bekannt: Wer hinter der Ausnutzung steckt.
- Nicht bekannt: Wie der Exploit am 2. Oktober in Umlauf kam und ob die Lücke bei der Analyse des PitScaler-Patches gefunden wurde.
- Einschätzung: Mit der Lücke lässt sich in der Praxis nicht nur ein Absturz auslösen, sondern auch Code ausführen (widersprüchlich: A 65 % / B 40 %). (45 %) – Dafür sprechen Beaumonts Honeypot-Befund und die Tatsache, dass sich Speicherüberläufe oft so ausbauen lassen. Dagegen spricht, dass Citrix ausdrücklich nur DoS nennt, unabhängige Detailanalysen fehlen und die Malware nicht sicher zugeordnet ist. Wegen des Widerspruchs ist der Wert gesenkt.
- Einschätzung: Die Angreifer haben nach dem Patch vom 27.09. gezielt nach weiteren Fehlern in derselben Gerätefamilie gesucht und sie im SAML-Bereich gefunden (widersprüchlich: A 55 % / B 65 %). (55 %) – Dafür sprechen die zeitliche Nähe (fünf Tage nach dem Notfall-Patch), derselbe Dienst und das bekannte Muster von Citrix Bleed und anderen Edge-Device-Serien. Ein Beleg fehlt.
2. Was ist die Auswirkung?
- Wissen: Wird der Fehler wiederholt ausgelöst, bleibt der Dienst nicht verfügbar. Eine Beeinträchtigung der Datenintegrität ist laut securityonline nicht festgestellt. (100 %) – Quelle
- Wissen: Betroffene Geräte starten immer wieder neu, weil der Watchdog nach dem Absturz einen Neustart auslöst. Das ist ein erhebliches Ausfallrisiko für Gateways und HA-Paare, die aus dem Internet erreichbar sind. (100 %) – Quelle
- Wissen: Laut PitScaler-Zeitleiste hat die australische ACSC bis zum 3. Oktober Auswirkungen bei australischen Organisationen bestätigt. (100 %) – Quelle
- Wissen: Bei der vorangegangenen PitScaler-Welle (88771/88772) zählte Beaumont am 29.09. über 100 kompromittierte Organisationen mit jeweils eigenen Webshells. (100 %) – Quelle
- Wissen: LevelBlue hat einen Payload der Vorgänger-Welle analysiert. Er legt ein Superuser-Konto an, schleust die NetScaler-Konfiguration nach außen und versteckt eine Webshell. (100 %) – Quelle
- Wissen: Bei der PitScaler-Welle schalteten niederländische Krankenhäuser und Behörden ihre NetScaler ab. Patienten kamen nicht an ihre digitalen Akten, Beamte im Homeoffice konnten sich nicht anmelden. (100 %) – Quelle
- Nicht bekannt: Wie viele Geräte durch CVE-2026-88779 ausgefallen oder kompromittiert sind und ob es in DACH Ausfälle gibt. Es ist kein Opfer namentlich bekannt.
- Nicht bekannt: Ob im Zusammenhang mit 88779 Daten abgeflossen sind.
- Nicht bekannt: Ob Angreifer Netze hinter den Gateways erreicht haben, ob es also Lateral Movement gab.
- Nicht bekannt: Ob OT-Zugänge oder Fernzugriffe konkret betroffen sind.
- Einschätzung: Die unmittelbare Wirkung sind vor allem Ausfälle beim Remote Access: Wo SAML/SSO über NetScaler läuft, funktionieren Homeoffice und Fernzugriff seit dem 2.10. zeitweise nicht. (70 %) – Hersteller und Medien belegen die Abstürze, laut Born durch Anfragen von vielen Quell-IPs. SAML ist für SSO verbreitet. Abschaltungen wie in den Niederlanden haben dieselbe Folge.
- Einschätzung: Gefährlicher als der DoS ist, dass Geräte aus der ersten Welle (vor dem 27.09.) bereits kompromittiert sind und trotz Patch eine Backdoor tragen. (75 %) – Über 100 Opfer-Organisationen der ersten Welle sind belegt, und ein Patch entfernt keine Webshell (LevelBlue, Medienberichte).
- Einschätzung: Bei einzelnen Organisationen wurden über CVE-2026-88779 selbst Backdoors oder Webshells platziert. (40 %) – Beaumont hat Malware auf einem Honeypot gesehen, die Zuordnung zu 88779 ist aber ungeklärt. Für 88779 sind keine Opfer belegt.
3. Wie lange dauert es digital (Wiederherstellung IT)?
- Wissen: Fehlerbereinigte Builds sind verfügbar: 14.1-73.41, 13.1-64.28, 14.1-73.41 FIPS und 13.1-37.282 FIPS/NDcPP. Die Cloud-Dienste von Citrix sind bereits gepatcht. (100 %) – Quelle
- Wissen: Laut Citrix erkennt der IOC-Scan in NetScaler Console nicht jede Kompromittierung. Ein sauberes Ergebnis beweist also nicht, dass das Gerät unversehrt ist. (100 %) – Quelle
- Wissen: Das BSI empfiehlt in seiner PitScaler-Warnung, eine mögliche Kompromittierung zu prüfen und forensisch zu analysieren, also nicht nur zu patchen. (100 %) – Quelle
- Wissen: Medien berichten zur PitScaler-Welle, dass ein Patch bereits installierte Backdoors nicht entfernt. (100 %) – Quelle
- Nicht bekannt: Wie viele Geräte schon auf 14.1-73.41 bzw. 13.1-64.28 aktualisiert sind.
- Nicht bekannt: Wie lange einzelne Betroffene offline waren.
- Nicht bekannt: Wie lange kompromittierte Organisationen für Bereinigung und Neuaufbau brauchen.
- Einschätzung: Wer nicht kompromittiert ist, hat das Gerät nach dem Update innerhalb von Stunden wieder in Betrieb. (70 %) – Ein reines Firmware-Update samt Prüfung der HA-Knoten ist Routine, die Wartungsfenster müssen aber freigegeben werden.
- Einschätzung: Kompromittierte Organisationen brauchen für die Incident Response Tage bis Wochen: Gerät neu aufsetzen, Sessions und Zugangsdaten zurücksetzen, Threat Hunting im Netz dahinter. (65 %) – Ein Patch entfernt bereits installierte Backdoors nicht, und der IOC-Scan erkennt nicht jede Kompromittierung. Bereinigung und Prüfung gehen deshalb über das Patchen hinaus. Wie lange es diesmal dauert, ist nicht belegt.
4. Ist in der Anlage etwas kaputt, das lange dauert?
- Wissen: Betroffen ist ein IT-Gerät am Netzrand (Gateway/ADC, ein Edge-Gerät), keine Steuerungstechnik. (100 %) – Quelle
- Nicht bekannt: Ob irgendwo eine Anlage oder ein Prozess beeinträchtigt wurde. Dazu gibt es keine Berichte.
- Nicht bekannt: Ob irgendwo NetScaler als Remote-Access-Zugang zu OT-Netzen kompromittiert wurde.
- Nicht bekannt: Ob Angreifer über NetScaler bis in Leittechnik oder Fernwirktechnik vorgedrungen sind.
- Einschätzung: Durch diese Lücke sind Anlagen derzeit physisch beschädigt, sodass lange Reparaturen nötig werden. (15 %) – Es gibt keinen Bericht dazu. Die Lücke betrifft die Zugangsebene und führt zum Ausfall des Gateways. Für einen Schaden an der Anlage bräuchte es zusätzlich Lateral Movement bis in die Leittechnik.
- Einschätzung: Fällt das Gateway aus oder wird es vorsorglich abgeschaltet, fällt auch der Fernzugriff auf Anlagen aus. Das bedeutet mehr Einsätze vor Ort, aber keine kaputten Anlagen. (50 %) – NetScaler wird verbreitet als Remote-Access-Gateway genutzt, und vorsorgliche Abschaltungen gab es bei PitScaler (Niederlande). Dass konkret OT-Fernzugriff in DACH darüber läuft, ist nicht belegt.
5. Wie viele solcher Ziele gibt es?
- Wissen: Censys zählte am 29.09. rund 42.000 NetScaler-Hosts im Internet, davon 5.678 (13 %) in Deutschland. Auf die Schweiz entfallen rund 4 %. (100 %) – Quelle
- Wissen: Cortex Xpanse zählte am 27.09. 50.277 exponierte Instanzen, Shadowserver mehr als 20.000. Diese Zahlen beschreiben die Erreichbarkeit aus dem Internet, nicht Kompromittierungen. (100 %) – Quelle
- Wissen: Laut Medien zählt Shadowserver über 23.000 exponierte NetScaler-IP-Adressen, davon etwa 3.000 in Deutschland. (100 %) – Quelle
- Wissen: Das BSI sprach in einer früheren Warnung von über 4.000 exponierten NetScaler-Appliances in Deutschland. (100 %) – Quelle
- Nicht bekannt: Wie viele davon SAML nutzen und damit für CVE-2026-88779 anfällig sind.
- Nicht bekannt: Zahlen für Österreich.
- Nicht bekannt: Wie viele KRITIS- oder Industriebetreiber darunter sind.
- Nicht bekannt: Wie viele bereits auf 14.1-73.41 bzw. 13.1-64.28 aktualisiert sind.
- Einschätzung: In Deutschland sind mehrere Tausend NetScaler-Geräte aus dem Internet erreichbar (je nach Zählung etwa 3.000 bis 5.700). (85 %) – Mehrere unabhängige Zählungen (Censys, Shadowserver, BSI) liegen in dieser Spanne. Sie unterscheiden sich je nach Methode und Stichtag.
- Einschätzung: Ein erheblicher Teil davon ist per SAML angebunden (z. B. an Entra ID/Azure AD) und damit für 88779 anfällig. (55 %) – SAML-SSO ist bei Gateways in Unternehmen üblich. Zahlen zum SAML-Anteil gibt es aber keine.
6. Kann das wieder passieren?
- Wissen: Es ist der zweite NetScaler-Zero-Day innerhalb einer Woche. Am 27. September hatte Citrix acht Schwachstellen veröffentlicht (CVE-2026-88771 bis -88778). (100 %) – Quelle
- Wissen: Bereits im August/September 2026 wurde eine Schwachstelle in NetScaler aktiv ausgenutzt, mit der sich die Authentifizierung umgehen ließ (CVE-2026-19490). (100 %) – Quelle
- Wissen: Laut PitScaler-Zeitleiste sah Unit 42 schon ab dem 21. August Fingerprinting gegen NetScaler, also Wochen vor dem Patch. (100 %) – Quelle
- Wissen: Über CVE-2019-19781 (Shitrix) wurde 2020 unter anderem ein deutsches Krankenhaus angegriffen. (100 %) – Quelle
- Wissen: CitrixBleed (2023) wurde massiv von Ransomware-Gruppen ausgenutzt. (100 %) – Quelle
- Nicht bekannt: Ob der neue Patch die Lücke vollständig schließt oder weitere Fehler enthält.
- Nicht bekannt: Ob weitere Varianten im SAML-Code folgen.
- Einschätzung: In den kommenden Monaten wird eine weitere aktiv ausgenutzte Schwachstelle in NetScaler oder vergleichbaren Edge-Geräten (Remote-Access-Gateways, VPN, Firewalls) bekannt. (80 %) – Edge-Geräte sind seit Jahren ein bevorzugtes Ziel (Citrix, Ivanti, Fortinet, Palo Alto). Allein 2026 gab es mindestens drei NetScaler-Wellen, und die Aufmerksamkeit von Forschern und Angreifern ist gerade sehr hoch.
- Einschätzung: Gerade gepatchte Gerätefamilien bleiben im Fokus, weil Angreifer die Patches per Reverse Engineering analysieren. (70 %) – Das ist das typische Muster nach großen Patches, und der aktuelle Fall passt dazu. Ein direkter Beleg für diesen Fall fehlt.
Quellen
- https://support.citrix.com/external/article/CTX697174/citrix-netscaler-adc-and-citrix-netscale.html
- https://securityonline.info/netscaler-saml-authentication-issue/
- https://www.heise.de/news/Netscaler-Admins-aufgepasst-Zero-Day-verursacht-Crashes-und-Codeausfuehrung-11474971.html
- https://borncity.com/blog/2026/10/03/citrix-netscaler-adc-neues-saml-authentifizierungsproblem-3-10-2026/
- https://www.heise.de/en/news/Netscaler-admins-beware-Zero-day-causes-crashes-and-code-execution-11474996.html
- https://www.cisa.gov/news-events/alerts/2026/09/27/cisa-adds-two-known-exploited-vulnerabilities-catalog
- https://securityonline.info/citrix-netscaler-cve-2026-88779-exploited/
- https://cybersecuritynews.com/citrix-netscaler-0-day-patch/
- https://pitscaler.com/
- https://www.helpnetsecurity.com/2026/09/29/netscaler-zero-day-exploitation-escalates-into-mass-attacks-cve-2026-88771/
- https://thehackernews.com/2026/10/citrix-netscaler-post-exploitation.html
- https://www.ictmagazine.nl/nieuws/nieuw-citrix-lek-treft-nederlandse-ziekenhuizen-en-overheid/
- https://watchtowr.com/intelligence/citrix-netscaler-zero-day-vulnerabilities-faq/
- https://www.bsi.bund.de/SharedDocs/Cybersicherheitswarnungen/DE/2026/2026-289305-1032.html
- https://www.techtimes.com/articles/328303/20260930/citrix-netscaler-zero-days-spread-mass-exploitation-patching-wont-remove-backdoors.htm
- https://cybernews.com/security/citrix-netscaler-rce-vulnerabilities-active-attack/
- https://www.bsi.bund.de/SharedDocs/Cybersicherheitswarnungen/DE/2026/2026-238088-1032.pdf?__blob=publicationFile&v=3
- https://www.poppelgaard.com/cve-2026-88771-through-cve-2026-88778-what-you-should-know-and-how-to-fix-your-netscaler-adc-netscaler-gateway
- https://www.security-insider.de/bsi-warnung-netscaler-authentifizierungs-bypass-adc-gateway-a-3b12a541f2a130a759f90ef5c6afa980/
- https://www.bsi.bund.de/DE/Service-Navi/Presse/Pressemitteilungen/Presse2020/UKDuesseldorf_170920.html
- https://www.cisa.gov/news-events/cybersecurity-advisories/aa23-325a
Den vollständigen Bericht als PDF und alle verfolgten Vorfälle finden Sie unter Vorfall-Lagebilder.
Fachliche Einschätzung auf Basis öffentlicher Quellen, keine Schuldzuweisung an Betroffene.
Korrigiert am 04.10.2026: Begriff „Fernwartung“ durch „Fernzugriff“ ersetzt.