Vorfall-Lagebild: Citrix NetScaler: Zero-Day CVE-2026-88779 wird aktiv
Vorfall-Lagebild · Nach 24 Stunden · Stand 05.10.2026 17:14 – Prozent = Einschätzung: 100 % bestätigt, 0 % sicher falsch.
Wissensstand: Wissen 52 % · wahrscheinlich 20 % · nicht bekannt 28 %
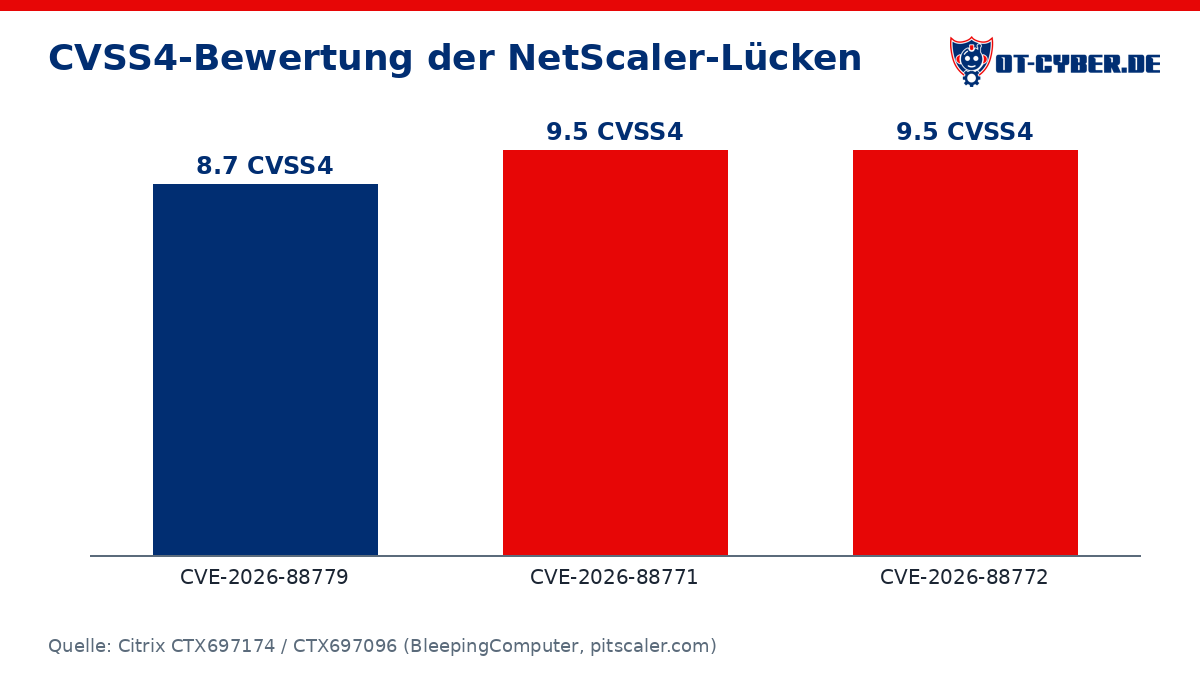
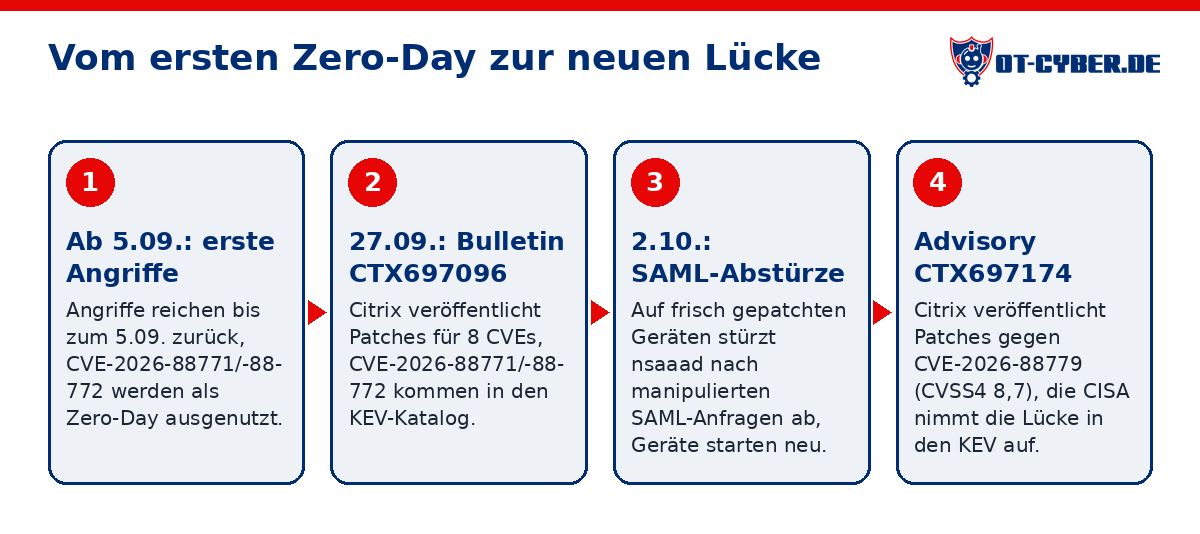
Seit dem Abend des 2. Oktober 2026 wird CVE-2026-88779 in NetScaler ADC/Gateway mit SAML-Konfiguration aktiv ausgenutzt. Betroffen sind auch Geräte, auf denen der Notfall-Patch vom 27. September gegen CVE-2026-88771/-88772 schon eingespielt war. Citrix hat dazu das Advisory CTX697174 (CVSS4 8,7) mit Patches veröffentlicht, die CISA hat die Lücke in den KEV-Katalog aufgenommen. Ob die Lücke Codeausführung erlaubt, ist umstritten: watchTowr sieht einen reinen DoS-Bug, Kevin Beaumont hat dagegen auf einem gepatchten Honeypot nachgeladene Malware gefunden, und Administratoren berichten von Shell-Befehlen in SAML-Anfragen. Ein namentlich bekanntes Opfer in DACH gibt es bisher nicht.
1. Was ist passiert, und warum?
- Wissen: Citrix hat das Bulletin CTX697174 zu CVE-2026-88779 veröffentlicht. Es handelt sich um eine Memory-Overflow-Schwachstelle (CWE-119), CVSS4 8,7. Betroffen sind nur Geräte, die als SAML Service Provider (samlAction) oder SAML IdP (samlIdPProfile) konfiguriert sind. (100 %) – Quelle
- Wissen: Citrix spricht von „targeted attacks on unmitigated NetScaler deployments which can lead to Denial of Service“. (100 %) – Quelle
- Wissen: Am 2. Oktober meldete Citrix ein konfigurationsabhängiges SAML-Problem. Auf frisch gepatchten Geräten (14.1-73.37) stürzte der Dienst nsaaad nach manipulierten SAML-Anfragen von vielen Quell-IPs ab, die Geräte starteten wiederholt neu. (100 %) – Quelle
- Wissen: Kevin Beaumont nennt die Lücke „PitScaler 2“. Auf seinen gepatchten Honeypots stürzte nsaaad ab, auf einem davon lief nachgeladene Malware. (100 %) – Quelle
- Wissen: watchTowr Labs hat die Lücke nachgestellt und stuft sie als reinen DoS-Bug ein („a DoS bug that can only be used to crash systems“). Nach Einschätzung von watchTowr wurden Geräte gezielt zum Absturz gebracht, um CVE-2026-88771 schneller ausnutzen zu können. (100 %) – Quelle
- Wissen: Gemeldet wurde die Lücke von Bishop Fox und watchTowr. (100 %) – Quelle
- Wissen: heise titelt „Zero-Day verursacht Crashes und Codeausführung“. (100 %) – Quelle
- Wissen: Vorgeschichte: Am 27.09.2026 erschien das Bulletin CTX697096 mit 8 CVEs. CVE-2026-88771/-88772 (je CVSS4 9,5) wurden schon vor dem Patch als Zero-Day ausgenutzt und kamen noch am selben Tag in den KEV-Katalog. (100 %) – Quelle
- Nicht bekannt: Ob CVE-2026-88779 allein Codeausführung erlaubt oder ob die beobachtete Malware über einen anderen, noch unbekannten Weg auf das Gerät kam. Beaumont und heise deuten Codeausführung an, Citrix und watchTowr sehen nur DoS.
- Nicht bekannt: Wer hinter den Angriffen steckt.
- Nicht bekannt: Wie die Angreifer die Lücke gefunden haben (Patch-Diffing, eigene Forschung) und ob sie sie schon vor dem 27.09. kannten.
- Einschätzung: Die Abstürze gehören zur selben Kampagne wie PitScaler und sind keine unabhängige Welle. (60 %) – Dafür sprechen die zeitliche Nähe, dieselben „pitboss“-Muster in den Anmeldedaten (Born, LevelBlue) und die Einschätzung von watchTowr. Belegt ist das nicht.
- Einschätzung: Die Angreifer haben nach dem 27.09. gezielt in derselben Gerätefamilie nach weiteren Fehlern gesucht. (55 %) – Die Lücke tauchte 5 Tage nach dem Patch auf und traf gepatchte Systeme. Das BSI warnt, dass KI Patch-Analyse und Exploit-Entwicklung beschleunigt. Direkte Belege für dieses Vorgehen gibt es nicht.
- Einschätzung: Über CVE-2026-88779 allein lässt sich Code ausführen. (widersprüchlich: A 30 % / B 40 %, B hält eine zweite, noch unbenannte Lücke oder einen unvollständigen Fix für wahrscheinlicher) (30 %) – Dafür sprechen Beaumonts Malware-Fund, Shell-Befehle in Admin-Logs und der Präzedenzfall CVE-2025-6543. Dagegen stehen Citrix (nur DoS) und die Reproduktion durch watchTowr.
2. Was ist die Auswirkung?
- Wissen: Laut Citrix bleibt der Dienst nicht verfügbar, wenn der Fehler wiederholt ausgelöst wird. Eine Beeinträchtigung der Datenintegrität hat Citrix nicht festgestellt. (100 %) – Quelle
- Wissen: Vollständig gepatchte Geräte starteten nach der Ausnutzung immer wieder neu. (100 %) – Quelle
- Wissen: In Admin-Logs fanden sich Authentifizierungsanfragen mit Shell-Befehlen im Benutzernamen-Feld. Ein Skript versuchte, dauerhafte Webshells zu installieren und Konfiguration und Backups nach außen zu laden. (100 %) – Quelle
- Wissen: Nach einer Aktualisierung vom 3. Oktober ist der australischen ACSC bekannt, dass australische Organisationen betroffen sind („aware of impacts to Australian organisations“). (100 %) – Quelle
- Wissen: Der Patch gegen CVE-2026-88771 entfernt weder Webshells wie WHIPSHOT noch eine veränderte httpd.conf, Cron-Einträge oder angelegte Superuser-Konten. (100 %) – Quelle
- Wissen: Ein Payload aus der Vorgängerwelle legt das Superuser-Konto „sec_monitor“ an, schleust die Konfiguration nach außen und versteckt eine Webshell. (100 %) – Quelle
- Wissen: Vorgängerwelle: Laut Google GTIG/Mandiant waren „dutzende Organisationen“ aus Verwaltung, Finanzwesen, Bildung und Rechtsberatung in Nordamerika und Europa betroffen. Beaumont verfolgte am 28.09. über 100 Opfer-Organisationen mit jeweils eigener Webshell; diese Zahl ist nicht unabhängig bestätigt. (100 %) – Quelle
- Wissen: In den Niederlanden schlossen Krankenhäuser (Amphia, ETZ, Frisius MC) vorsorglich ihre Patientenportale. Beamte des Innenministeriums konnten nicht aus dem Homeoffice arbeiten. (100 %) – Quelle
- Nicht bekannt: Wie viele Geräte und Organisationen durch CVE-2026-88779 tatsächlich ausgefallen oder kompromittiert sind.
- Nicht bekannt: Ob Organisationen in DACH betroffen sind, etwa durch Ausfälle bei Remote Access oder Fernwartung.
- Nicht bekannt: Ob über die neue Lücke Daten abgeflossen sind.
- Einschätzung: Die unmittelbare Wirkung ist vor allem der Ausfall von Remote Access: Wo SSO/SAML über NetScaler läuft, fallen Homeoffice-Zugänge und Fernwartung zeitweise aus. (70 %) – Absturz und Neustart des Authentifizierungsdienstes sind belegt, und NetScaler Gateway ist typischerweise der Remote-Access-Zugang. Konkrete Ausfallberichte von Betreibern fehlen, und die Zahl der betroffenen Geräte ist unbekannt (A 65 %, B 75 %).
- Einschätzung: Gefährlicher als der DoS sind Geräte, die schon in der ersten Welle kompromittiert wurden und trotz Patch eine Backdoor tragen. (78 %) – LevelBlue und das BSI belegen, dass der Patch keine Webshells entfernt. Die Angriffe reichen bis zum 5.09. zurück, Beaumont zählte über 100 Opfer, und bis 29.09. waren weniger als 10 % der Geräte gepatcht.
- Einschätzung: Über CVE-2026-88779 selbst wurden bei einzelnen Organisationen Backdoors oder Webshells platziert. (35 %) – Auf gepatchten Geräten gab es Versuche, Webshells zu installieren. Ob sie gelungen sind und über welche Lücke, ist nicht belegt, und watchTowr widerspricht.
3. Wie lange dauert es digital (Wiederherstellung IT)?
- Wissen: Fehlerbereinigte Builds sind verfügbar: 14.1-73.41, 13.1-64.28, 14.1-73.41 FIPS und 13.1-37.282 FIPS/NDcPP. (100 %) – Quelle
- Wissen: Als Übergangsschutz bis zum Patch nennt Citrix Signaturen für die Global Deny List. (100 %) – Quelle
- Wissen: Die Cloud-Dienste von Citrix sind bereits aktualisiert. Patchen müssen nur Kunden, die ihre Appliances selbst betreiben. (100 %) – Quelle
- Wissen: Die CISA verpflichtet US-Bundesbehörden, bis zum 7. Oktober 2026 zu patchen. (100 %) – Quelle
- Wissen: Das BSI stuft PitScaler als Orange ein. Es fordert, die Logs mindestens ab Anfang September zu prüfen und eine Kompromittierung aktiv auszuschließen; Patchen allein reiche nicht. Laut BSI kann eine Kompromittierung durch die nötigen Wiederherstellungsmaßnahmen langfristige Folgen für Geschäftsprozesse haben. (100 %) – Quelle
- Wissen: Laut einem Bericht vom Montagmorgen nennt die BSI-Warnung (Version 1.1) CVE-2026-88779 noch nicht. (100 %) – Quelle
- Wissen: NHS England und die ACSC empfehlen, vor dem Patchen auf eine Kompromittierung zu prüfen, weil Updates Spuren löschen können. Das niederländische NCSC rät, vorher den Arbeitsspeicher und mindestens einen Monat Logs zu sichern. (100 %) – Quelle
- Wissen: Zum Vergleich: Die niederländische Staatsanwaltschaft (OM) war 2025 nach einer NetScaler-Kompromittierung über zwei Monate vom Internet getrennt. (100 %) – Quelle
- Nicht bekannt: Wie lange die Wiederherstellung bei Organisationen dauert, die in dieser Welle kompromittiert wurden.
- Nicht bekannt: Wie viele Betreiber den zweiten Patch innerhalb einer Woche schon eingespielt haben.
- Nicht bekannt: Ob der neue Patch die Lücke vollständig schließt.
- Nicht bekannt: Ob der IOC-Scan von Citrix und andere Prüfwerkzeuge die Spuren der neuen Welle erkennen. Anfangs waren die öffentlichen Erkennungswerkzeuge lückenhaft.
- Einschätzung: Bei einem reinen Absturz ist das Gerät mit dem Patch in Stunden bis wenigen Tagen wieder in Ordnung. (70 %) – Patchen ist Routine. HA-Paare, Tests und das zweite Wartungsfenster innerhalb einer Woche verzögern es aber.
- Einschätzung: Bei tatsächlich kompromittierten Gateways dauert die Bereinigung mit Forensik, Neuaufbau und Wechsel aller Zugangsdaten Wochen, bei Lateral Movement auch Monate. (65 %) – Dafür sprechen die Erfahrungen mit CitrixBleed und Shitrix, die Fälle OM 2025 und Uniklinik Düsseldorf 2020 sowie die BSI-Empfehlungen. Konkrete Daten zu dieser Welle gibt es nicht.
4. Ist in der Anlage etwas kaputt, das lange dauert?
- Wissen: Citrix stuft die Wirkung als Verfügbarkeitsproblem ein und hat keine Beeinträchtigung der Datenintegrität festgestellt. (100 %) – Quelle
- Wissen: NetScaler ADC/Gateway ist ein IT-Edge-Gerät (Application Delivery Controller / Remote-Access-Gateway) und keine Steuerungstechnik. Laut BSI wurden solche Geräte in der Vergangenheit als Einstieg in interne Netze genutzt. (100 %) – Quelle
- Nicht bekannt: Ob irgendwo eine Industrieanlage, Leittechnik oder Produktion betroffen ist. Dazu gibt es keinen einzigen öffentlichen Bericht.
- Nicht bekannt: Ob ein Angreifer über ein kompromittiertes Gateway bis in OT-Netze gelangt ist.
- Einschätzung: Durch diese Lücke sind bisher keine physischen Schäden an Anlagen entstanden. (85 %) – Es gibt keinerlei Berichte darüber. Die Lücke trifft ein IT-Gateway, und wirksame OT-Angriffe brauchen zusätzliche Schritte und Fachwissen. A schätzt die Wahrscheinlichkeit direkter physischer Schäden auf 5 %, das passt dazu.
- Einschätzung: Wo die Fernwartung von Anlagen über NetScaler läuft, ist der Zugang gestört oder potenziell offen. Der Betrieb vor Ort läuft weiter, Dienstleister kommen aber zeitweise nicht hinein. (45 %) – In Industrie und KRITIS werden solche Gateways als Remote-Access-Weg genutzt. Für konkrete Betreiber ist das nicht belegt (A 45 %, B 50 %).
5. Wie viele solcher Ziele gibt es?
- Wissen: Censys zählte am 28.09.2026 weltweit 42.735 Hosts mit NetScaler ADC/Gateway, davon 5.678 in Deutschland (13 %) und 13.549 in den USA (32 %). Gezählt sind alle NetScaler, nicht nur die mit SAML. (100 %) – Quelle
- Wissen: Unit 42 zählte für PitScaler 50.277 potenziell verwundbare Instanzen. Das sind exponierte Geräte, keine bestätigten Kompromittierungen. (100 %) – Quelle
- Wissen: Shadowserver meldet über 20.000 bzw. über 23.000 exponierte NetScaler-Instanzen; die Angaben weichen je nach Quelle ab. (100 %) – Quelle
- Wissen: Laut BSI sind allein in Deutschland mehrere Tausend betroffene Citrix-Appliances im Einsatz. (100 %) – Quelle
- Wissen: Laut SecurityWeek ist CVE-2026-88779 die sechste NetScaler-Schwachstelle, die die CISA im Jahr 2026 als ausgenutzt führt. (100 %) – Quelle
- Wissen: Shodan (aggregiert): OT-Protokolle öffentlich erreichbar in Deutschland: 137544 gesamt (DNP3 33096, OMRON FINS 23457, ProConOS 16324, EtherNet/IP 15657) (100 %)
- Nicht bekannt: Wie viele der Geräte SAML nutzen und damit für CVE-2026-88779 anfällig sind.
- Nicht bekannt: Zahlen für Österreich und die Schweiz.
- Nicht bekannt: Wie viele Geräte in DACH inzwischen gepatcht sind.
- Nicht bekannt: Wie viele Geräte in KRITIS- oder OT-Umgebungen stehen.
- Einschätzung: Ein relevanter Teil der deutschen NetScaler, eher Hunderte als Dutzende, nutzt SAML/SSO und war damit bis zum Patch angreifbar. (55 %) – SAML ist für SSO mit Entra ID oder Okta weit verbreitet. Öffentliche Zählungen nur der SAML-Konfigurationen gibt es aber nicht.
6. Kann das wieder passieren?
- Wissen: Innerhalb einer Woche wurden drei NetScaler-CVEs ausgenutzt (88771, 88772, 88779). Die CISA führt 2026 bereits sechs ausgenutzte NetScaler-Schwachstellen. (100 %) – Quelle
- Wissen: Beaumont vergleicht den Fall mit CVE-2025-6543. Diese Lücke galt zuerst als Absturzfehler und erwies sich später als Lücke für Codeausführung. (100 %) – Quelle
- Wissen: Das BSI warnt, dass KI die Patch-Analyse und Exploit-Entwicklung beschleunigt. (100 %) – Quelle
- Nicht bekannt: Ob gerade weitere Lücken im selben Code-Bereich ausgenutzt werden.
- Einschätzung: In den nächsten Monaten wird erneut eine NetScaler-Lücke aktiv ausgenutzt. (75 %) – Die Serie von 2019 bis 2026 und sechs KEV-Einträge allein 2026 zeigen, dass Edge-Geräte bevorzugte Ziele sind. Dazu kommt die Warnung des BSI vor KI-beschleunigter Exploit-Entwicklung.
Früherer Stand: Erstmeldung (04.10.2026 16:45)
Wissen 44 % · nicht bekannt 34 %
Seit dem Abend des 2. Oktober 2026 bringen manipulierte SAML-Anfragen NetScaler ADC/Gateway zum Absturz. Das trifft auch Geräte, die den Notfall-Patch vom 27. September (PitScaler, CVE-2026-88771/-88772) schon haben. Citrix hat am 3./4. Oktober das Advisory CTX697174 veröffentlicht (CVE-2026-88779, CVSS4 8,7, Patches 14.1-73.41 und 13.1-64.28) und nennt als Folge Denial of Service. Kevin Beaumont meldet dagegen nachgeladene Malware auf einem bereits gepatchten Honeypot. Ob die Lücke Codeausführung erlaubt, ist offiziell nicht bestätigt. Ein Opfer aus DACH ist bisher nicht namentlich bekannt.
Quellen
- https://www.bleepingcomputer.com/news/security/citrix-patches-netscaler-saml-zero-day-exploited-in-attacks/
- https://www.securityweek.com/exploitation-of-citrix-netscaler-zero-day-hits-appliances-patched-days-earlier/
- https://borncity.com/blog/2026/10/03/citrix-netscaler-adc-neues-saml-authentifizierungsproblem-3-10-2026/
- https://thehackernews.com/2026/10/new-netscaler-zero-day-exploited-in.html
- https://www.heise.de/news/Netscaler-Admins-aufgepasst-Zero-Day-verursacht-Crashes-und-Codeausfuehrung-11474971.html
- https://pitscaler.com/
- https://cybersecuritynews.com/citrix-netscaler-0-day-patch/
- https://cybersecuritynews.com/citrix-netscaler-saml-0-day-vulnerability/
- https://www.levelblue.com/blogs/spiderlabs-blog/citrix-netscaler-cve-2026-88771-observed-exploitation-artifacts-and-hunt-indicators
- https://thehackernews.com/2026/10/citrix-netscaler-post-exploitation.html
- https://www.dutchbrief.com/p/dutch-hospitals-cut-off-patient-access
- https://www.csoonline.com/article/4230642/citrix-warns-of-actively-exploited-netscaler-flaw-days-after-zero-day-patch-rush.html
- https://securityonline.info/citrix-netscaler-cve-2026-88779-exploited/
- https://www.helpnetsecurity.com/2026/10/05/cisa-flags-new-exploited-netscaler-flaw-as-attackers-crash-appliances-cve-2026-88779/
- https://www.bsi.bund.de/SharedDocs/Cybersicherheitswarnungen/DE/2026/2026-289305-1032.pdf?__blob=publicationFile&v=4
- https://www.blogspan.net/netscaler-patch-cve-2026-88779/
- https://censys.com/advisory/cve-2026-10747-2/
- https://cybernews.com/security/citrix-netscaler-rce-vulnerabilities-active-attack/
Den vollständigen Bericht als PDF und alle verfolgten Vorfälle finden Sie unter Vorfall-Lagebilder.
Fachliche Einschätzung auf Basis öffentlicher Quellen, keine Schuldzuweisung an Betroffene.