
Vorfall-Lagebild: Kühlanlagen französischer Supermärkte manipuliert
Vorfall-Lagebild · Erstmeldung · Stand 12.10.2026 14:20 – „Wissen“ = mit Quelle belegt („Bestätigt“: offiziell bestätigt, „Berichtet“: nur aus Medien). Angaben in Klammern hinter einer Einschätzung = eigene Bewertung, wie wahrscheinlich eine Aussage zutrifft.
In der Nacht vom 11. auf den 12.10.2026 haben Unbekannte aus der Ferne die Kühl- und Tiefkühlschränke in Supermärkten mehrerer französischer Ketten verstellt. Nach Berichten lösten sie die Abtauung dauerhaft aus und setzten den Sollwert auf bis zu 50 °C. Les Mousquetaires (Intermarché) und Coopérative U haben den Angriff bestätigt. Les Mousquetaires zufolge wurde Danfoss, nach ihren Angaben der Dienstleister, der die Kühlschränke betreut, selbst Opfer des Angriffs. Viele Märkte mussten frische und tiefgekühlte Ware entsorgen. Die Pariser Staatsanwaltschaft hat Ermittlungen eingeleitet und dem Office anticybercriminalité (OFAC) übertragen. Laut Staatsanwaltschaft gab es neben Warenverlusten auch Brandausbrüche („départs de feu“); Einzelheiten nennt sie nicht (RTBF; AFP via Arab News). Täter, Angriffsweg, betroffene Firmware-Versionen und die Frage, ob die von Claroty Team82 veröffentlichten Schwachstellen genutzt wurden, sind offen. Laut Infosecurity Magazine gab Danfoss zunächst kein Statement ab.
1. Was ist passiert, und warum?
- Wissen: Bestätigt: Les Mousquetaires sagen gegenüber Agence Radio France, Danfoss betreue die Kühlschränke und sei in der Nacht von Sonntag auf Montag Opfer eines Cyberangriffs geworden. Die Temperatur der Kühl- und Tiefkühlschränke sei auf 50 °C gestellt worden. Einen Angriff in diesem Ausmaß nennt der Konzern beispiellos. – Quelle
- Wissen: Bestätigt: Coopérative-U-Chef Dominique Schelcher hat auf X bestätigt, dass ein Cyberangriff seit der Nacht die Kälteanlagen mehrerer Märkte stört. Er kündigte eine Untersuchung an, die den Vorfall vollständig aufklären müsse. – Quelle
- Wissen: Bestätigt: Die Pariser Staatsanwaltschaft hat von sich aus Ermittlungen zu dem Cyberangriff auf vernetzte Kühlschränke eingeleitet. Sie liegen bei der Cybercrime-Abteilung und sind dem Office anticybercriminalité (OFAC) übertragen; Ziel ist laut RTBF, die Opfer zu erfassen und die Schäden zuzuordnen. – Quelle
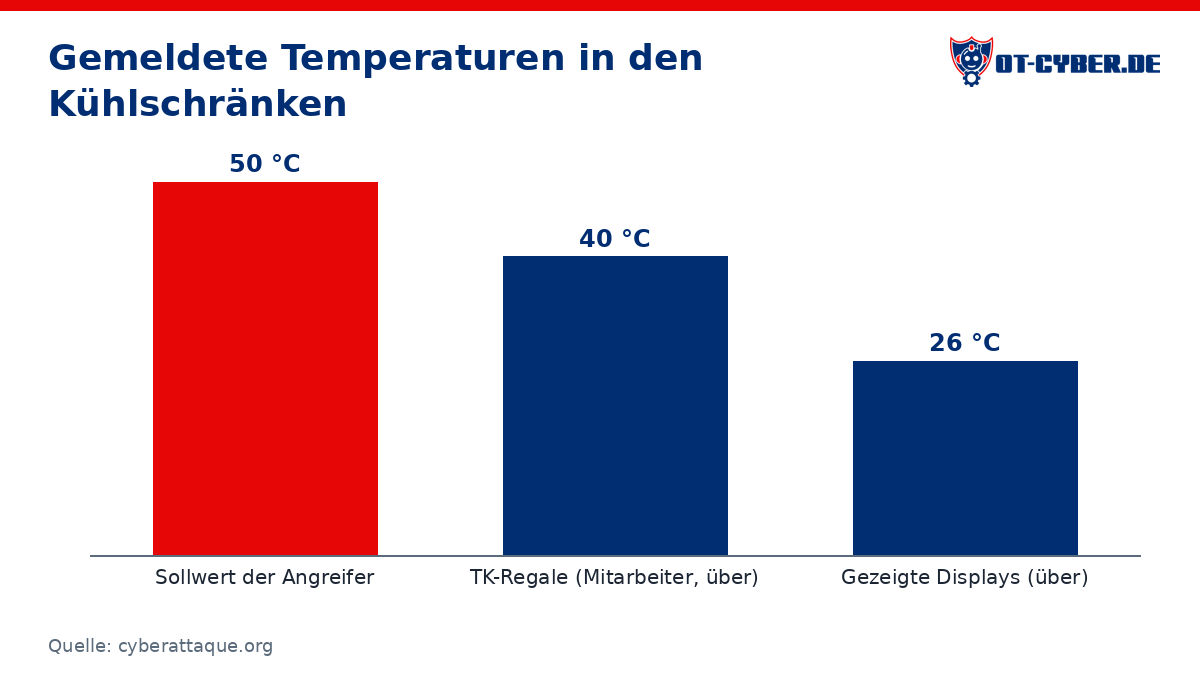
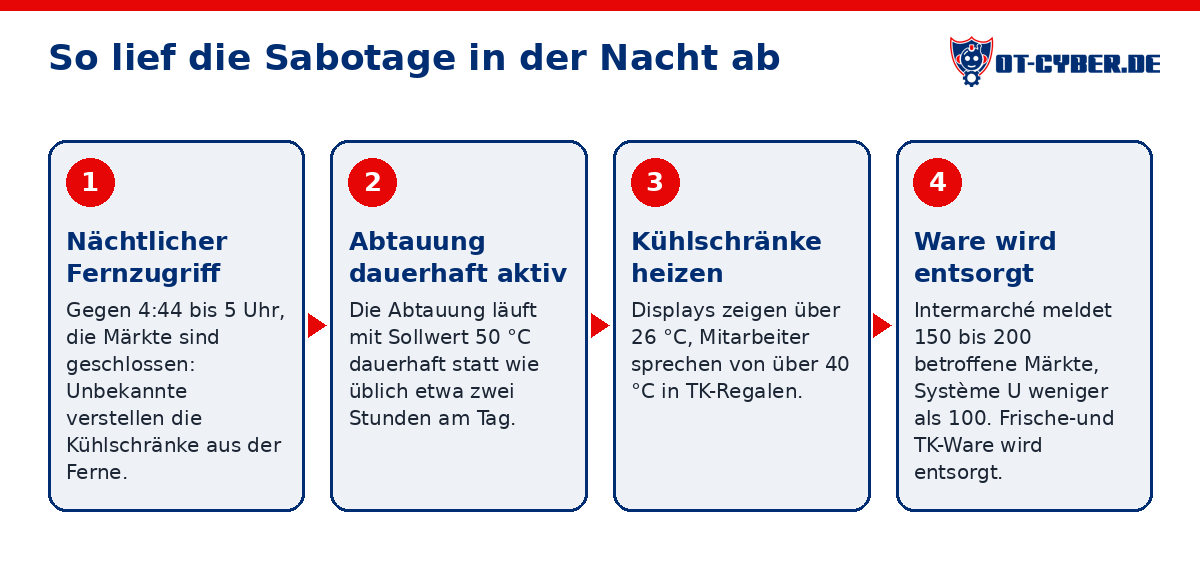
- Wissen: Berichtet (BFM bzw. Numerama, zitiert von Clubic und L'essentiel): Die Abtauung wurde aus der Ferne ausgelöst und lief mit Sollwert 50 °C dauerhaft statt wie üblich etwa zwei Stunden am Tag. Die Kühlschränke gaben stundenlang Wärme ab. – Quelle, Quelle
- Wissen: Berichtet: 50 °C war der Sollwert und nicht die gemessene Temperatur. Gezeigte Displays zeigten über 26 °C, Mitarbeiter sprechen von über 40 °C in TK-Regalen. – Quelle
- Wissen: Berichtet: Der Angriff lief nachts bei geschlossenen Märkten. Märkte melden Alarme in den frühen Morgenstunden. – Quelle
- Wissen: Berichtet: Bis 12.10. mittags hatte sich niemand zu dem Angriff bekannt, und es war keine Lösegeldforderung bekannt. – Quelle
- Wissen: Berichtet: Laut Infosecurity Magazine hat Danfoss auf Anfrage zunächst kein Statement abgegeben. – Quelle
- Wissen: Claroty Team82 hat Schwachstellen im Danfoss-Systemmanager AK-SM 800A veröffentlicht, darunter eine Umgehung der Authentifizierung. Danfoss hat Firmware-Updates bereitgestellt. Ein Zusammenhang mit dem Vorfall ist nicht belegt. – Quelle
- Nicht bekannt: Wer hinter dem Angriff steckt und was das Motiv ist
- Nicht bekannt: Über welchen Weg die Angreifer zugegriffen haben: zentrale Plattform, Service-Dienstleister bzw. Wartungszugang oder einzelne Geräte
- Nicht bekannt: Ob Server oder Plattformen von Danfoss selbst kompromittiert wurden oder nur Geräte in den Märkten
- Nicht bekannt: Welche Produkte und Firmware-Versionen betroffen sind
- Nicht bekannt: Ob die von Claroty veröffentlichten Schwachstellen ausgenutzt wurden
- Nicht bekannt: Ob noch ein Bekennerschreiben oder eine Forderung folgt
- Einschätzung: Es war ein gezielter Sabotageakt und kein technischer Fehler. (sehr wahrscheinlich) – Zwei Betreiber sprechen offiziell von einem Cyberangriff. Dass gleichzeitig Sollwerte und Abtauung verändert wurden, spricht gegen eine Störung.
- Einschätzung: Die Angreifer haben entweder eine gemeinsame Zugriffsebene missbraucht, etwa eine Fernüberwachung oder einen Service-Zugang, über den viele Märkte erreichbar sind, oder per Skript viele einzeln aus dem Internet erreichbare Geräte angegriffen. Beide Wege sind derzeit gleichermaßen denkbar. (offen) – Mehrere Ketten waren in derselben Nacht mit demselben Muster betroffen. Das passt zu einem gemeinsamen Zugang ebenso wie zu Massen-Scans gegen einzeln erreichbare Geräte.
- Einschätzung: Ziel war Sabotage, Schaden oder Demonstration und kein Geld, also kein klassischer Ransomware-Fall. (eher wahrscheinlich) – Es gibt keine bekannte Verschlüsselung, keine bekannte Lösegeldforderung und keinen bekannten Datenabfluss; laut Medienberichten waren auch die Kassen nicht betroffen. Belegt ist das nicht, und eine spätere Forderung ist nicht ausgeschlossen.
2. Was ist die Auswirkung?
- Wissen: Bestätigt (Les Mousquetaires): Nach erster Zählung mussten zahlreiche Intermarché-Märkte in Frankreich gekühlte Lebensmittel entsorgen. – Quelle
- Wissen: Berichtet (BFM Business, Branchenquelle, vorläufig): mehr betroffene Intermarché-Märkte als in der ersten Zählung von Les Mousquetaires. – Quelle, Quelle
- Wissen: Berichtet (RTBF, 12.10.): Intermarché 150 bis 200 Märkte, Coopérative U weniger als etwa 100 Verkaufsstellen; E.Leclerc laut BFMTV betroffen, vom Verband nicht bestätigt. (100 %) – Quelle
- Wissen: Berichtet (franceinfo): Auch zahlreiche Système-U-Märkte sind betroffen. – Quelle
- Wissen: Berichtet: Einzelne Märkte melden hohe Warenverluste. – Quelle, Quelle
- Wissen: Berichtet: Kassen waren nicht blockiert, Kundenkonten nicht betroffen, und Kundendaten wurden nach bisherigem Stand nicht abgegriffen. – Quelle, Quelle
- Nicht bekannt: Gesamtzahl der betroffenen Märkte und Ketten. Weitere Ketten werden bisher nur von Mitarbeitern und Medien genannt, offizielle Bestätigungen fehlen
- Nicht bekannt: Gesamtschaden. Eine offizielle Bezifferung gibt es bisher nicht
- Nicht bekannt: Ob auch Märkte außerhalb Frankreichs betroffen sind
- Nicht bekannt: Ob verdorbene Ware verkauft wurde. Bisher gibt es keinen Hinweis darauf
- Nicht bekannt: Wer für den Schaden aufkommt
- Einschätzung: Insgesamt sind mehrere Hundert Märkte betroffen. (eher wahrscheinlich) – Die Angaben zu Intermarché und U gehen auseinander, ergeben zusammen aber eine große Zahl. Weitere Ketten werden genannt, sind aber nicht bestätigt. Die Zahlen sind noch nicht konsolidiert.
- Einschätzung: Bisher gibt es keinen Hinweis auf eine Gesundheitsgefahr für Verbraucher. (wahrscheinlich) – Die Märkte haben die betroffene Ware entsorgt. Märkte melden Alarme in den frühen Morgenstunden, also vor der Öffnung.
- Einschätzung: Es gibt keine Versorgungsengpässe für die Bevölkerung, nur für einige Tage lokale Lücken im Frische- und TK-Sortiment. (wahrscheinlich) – Die Störungen betreffen nach bisherigen Berichten einzelne Märkte und nicht die Versorgung ganzer Regionen, und die Händler planen laut Berichten Eillieferungen.
3. Wie lange dauert es digital (Wiederherstellung IT)?
- Wissen: Bestätigt: Coopérative U arbeitet laut Schelcher mit Kältetechnikern an einer schnellen Wiederherstellung. – Quelle
- Wissen: Berichtet (Clubic): Am Montag gab es ein Krisentreffen mit Danfoss, Kältetechnik-Dienstleistern und weiteren Spezialisten. Krisenstäbe sind eingerichtet. – Quelle
- Wissen: Berichtet: Die Händler haben Krisenzellen eingerichtet und planen Eillieferungen sowie die Prüfung jedes vernetzten Geräts. – Quelle
- Wissen: Berichtet: Techniker arbeiten daran, die Systeme wiederherzustellen. – Quelle
- Wissen: Berichtet: Für einzelne Märkte (z. B. Grand-Couronne) gibt es noch kein Datum für die Wiederinbetriebnahme. Andere sind mehrere Tage nur eingeschränkt versorgt. – Quelle
- Wissen: Laut Claroty behebt Danfoss die veröffentlichten AK-SM-800A-Schwachstellen mit einem Firmware-Update. – Quelle
- Nicht bekannt: Ob der Zugangsweg geschlossen ist und ob die Angreifer noch Zugriff haben
- Nicht bekannt: Ob die Fernüberwachung abgeschaltet ist und die Märkte im Moment lokal betrieben werden
- Nicht bekannt: Wie viele Märkte die Kühlung schon wieder im Normalbetrieb haben
- Nicht bekannt: Wer die technische Forensik bei Danfoss und den Händlern führt
- Nicht bekannt: Ob Firmware-Updates oder ein Austausch von Geräten nötig sind
- Nicht bekannt: Zeitplan für die vollständige Wiederherstellung
- Einschätzung: Die Sollwerte lassen sich in den meisten Märkten innerhalb von Stunden bis wenigen Tagen zurücksetzen, notfalls von Hand am Regler. (wahrscheinlich) – Verstellt wurden Parameter und Funktionen, eine Verschlüsselung ist nicht bekannt. Kältetechniker können vor Ort eingreifen. Langsamer ist die Versorgung mit neuer Ware.
- Einschätzung: Bis die Fernüberwachung wieder sicher läuft, also mit Forensik, Patch und neuen Zugangsdaten, vergehen eher Wochen. (eher wahrscheinlich) – Viele Standorte und unterschiedliche Geräte-Generationen sind betroffen, und der Angriffsweg ist unklar. Solange er nicht verstanden ist, ist es riskant, Fernzugänge wieder zu öffnen.
4. Ist in der Anlage etwas kaputt, das lange dauert?
- Wissen: Laut Les Mousquetaires wurden die Sollwerte auf 50 °C gestellt, laut Numerama lief die Abtauung über Stunden. Über Schäden an Kühlschränken oder Verdichtern berichten diese Quellen bisher nicht. – Quelle, Quelle
- Wissen: Laut Pariser Staatsanwaltschaft gab es auch Brandausbrüche („départs de feu“); Details nennt sie bisher nicht. Über Schäden an Kühlschränken oder Verdichtern berichten die Quellen sonst nicht. (100 %) – RTBF · AFP via Arab News
- Wissen: Berichtet: Einige Märkte haben Abteilungen für Tage geschlossen oder sind nur teilweise versorgt. Für einen Markt gibt es noch kein Datum für die Wiederinbetriebnahme. – Quelle
- Nicht bekannt: Ob Kühlschränke, Verdichter, Abtauheizungen, Lüfter oder Sensoren durch den Dauerbetrieb Schaden genommen haben
- Nicht bekannt: Ob Regler-Firmware manipuliert wurde und Geräte ausgetauscht werden müssen
- Nicht bekannt: Ob Kühlschränke und Kühlräume vor der Nutzung gereinigt und hygienisch abgenommen werden müssen und wie lange das dauert
- Einschätzung: Die Kältetechnik dürfte weitgehend ohne bleibende Schäden geblieben sein. Der Schaden dürfte vor allem die vernichtete Ware sein, der Engpass Reinigung, Hygiene und Nachlieferung. (offen) – Abtauen ist eine normale Betriebsfunktion, und Schutzfunktionen dürften die Heizung in der Regel begrenzen; das ist eine eigene Einschätzung und nicht belegt. Berichte über zerstörte Hardware gibt es bisher nicht. Welche weiteren Schäden die Pariser Staatsanwaltschaft erfasst, ist unklar.
- Einschätzung: Einzelne Komponenten wie Heizelemente, Dichtungen oder Sensoren müssen nach der Dauerbelastung getauscht werden. (eher unwahrscheinlich) – Stundenlanger Abtaubetrieb ist ungewöhnlich und kann Bauteile belasten. Belegt ist das bisher nicht.
5. Wie viele solcher Ziele gibt es?
- Wissen: Claroty fand per Censys weltweit eine vierstellige Zahl aus dem Internet erreichbarer Danfoss-AK-SM-800A-Systeme, ohne Aufteilung nach Ländern. Die Zahl sagt nichts darüber, wie viele davon verwundbar sind. – Quelle
- Wissen: Laut Cyberattaque.org gibt Danfoss eine hohe Zahl von Installationen im Lebensmittelhandel an. Das ist eine Herstellerangabe und nicht unabhängig geprüft. – Quelle
- Wissen: Auch andere Hersteller haben ähnliche Probleme: Claroty fand auch zahlreiche Schwachstellen in Copeland XWEB Pro (inzwischen per Firmware-Update behoben). – Quelle, Quelle Auch Trane Tracer SC+ hatte Lücken. – Quelle
- Wissen: Bestätigt: CISA hat mit einer Advisory vor einer Authentifizierungs-Schwachstelle in der Danfoss-Serie AK-SM 8xxA gewarnt. Die Behörde empfiehlt, solche Geräte nicht aus dem Internet erreichbar zu machen. Ein belegter Zusammenhang mit dem aktuellen Vorfall besteht nicht. – Quelle
- Nicht bekannt: Wie viele dieser Systeme in Deutschland, Österreich und der Schweiz stehen und aus dem Internet erreichbar sind
- Nicht bekannt: Wie viele davon noch nicht gepatcht sind
- Nicht bekannt: Wie viele Märkte über zentrale Hersteller-Plattformen oder Service-Dienstleister ferngewartet werden
- Einschätzung: Auch in Deutschland stehen aus dem Internet erreichbare Kühlregelungen in Supermärkten, Kühlhäusern und der Lebensmittelindustrie. (wahrscheinlich) – Die Systeme werden europaweit eingesetzt, und weltweit sind viele Systeme exponiert. Eine konkrete Zahl für Deutschland ist nicht veröffentlicht.
- Einschätzung: Das Problem betrifft die gesamte Gebäude- und Kältetechnik und nicht nur einen Hersteller. (wahrscheinlich) – Dieselbe Forschung fand Schwachstellen bei mehreren Herstellern, und Fernwartung ist in der Kältetechnik Standard.
6. Kann das wieder passieren?
- Wissen: Laut Claroty hatte der AK-SM 800A einen versteckten „Code des Tages“-Login, mit dem sich das Admin-Passwort umgehen ließ, sowie eine Command Injection. – Quelle
- Wissen: Laut Claroty behebt Danfoss die Schwachstellen mit einem Firmware-Update. – Quelle
- Wissen: CISA empfiehlt, Steuerungen der Serie AK-SM 8xxA nicht direkt aus dem Internet erreichbar zu machen. – Quelle
- Wissen: Auch Kühlregler von Copeland und Trane hatten Schwachstellen, für die Hersteller Fixes bereitgestellt haben. – Quelle
- Nicht bekannt: Ob der Angriffsweg geschlossen ist
- Nicht bekannt: Ob die Angreifer weitere Zugänge oder eine Backdoor hinterlassen haben
- Nicht bekannt: Wie viele exponierte Geräte inzwischen gepatcht sind
- Nicht bekannt: Ob der Vorfall mit den veröffentlichten Schwachstellen zusammenhängt
- Einschätzung: Ähnliche Angriffe auf fernüberwachte Kühl- und Gebäudetechnik sind auch künftig möglich, in Frankreich wie anderswo. (wahrscheinlich) – Viele Geräte sind aus dem Internet erreichbar, mehrere Hersteller hatten Schwachstellen, und Fernwartung ist Standard. Patches werden bei verteilten Anlagen erfahrungsgemäß langsam eingespielt.
- Einschätzung: Dieselben Märkte werden kurzfristig erneut über denselben Weg getroffen. (unwahrscheinlich) – Laut Berichten gab es ein Krisentreffen mit Danfoss und Dienstleistern, und jedes vernetzte Gerät soll geprüft werden. Solange der Weg aber nicht geklärt ist, bleibt ein Restrisiko.
Was heißt das für Betreiber in DACH?
Kühl- und Gebäudetechnik ist OT, auch wenn sie oft nicht so behandelt wird. Unabhängig davon, wie der Angriff in Frankreich genau lief, sollten Betreiber im Handel, in Kühlhäusern und in der Lebensmittelindustrie jetzt Folgendes prüfen: - Asset-Inventar: Welche Kühlregler, Systemmanager und Gebäudeleittechnik sind im Einsatz, mit welcher Firmware? - Erreichbarkeit: Keine Steuerung direkt aus dem Internet erreichbar machen, wie es auch CISA empfiehlt. - Patches: Verfügbare Firmware-Updates der Hersteller einspielen. - Fernwartung: Zugänge von Herstellern und Service-Dienstleistern erfassen, absichern und Zugangsdaten ändern. - Angriffserkennung: Ungewöhnliche Änderungen an Sollwerten und Abtauzyklen sollten auffallen und einen Alarm auslösen.
Für Unternehmen, die unter NIS2 fallen, gehört solche Technik in das Risikomanagement. Hersteller vernetzter Geräte nimmt künftig der Cyber Resilience Act (CRA) stärker in die Pflicht.
Quellen
- https://www.arabnews.fr/france/des-supermarch%C3%A9s-victimes-dune-cyberattaque-visant-leurs-installations-frigorifiques-confirment-coop%C3%A9rative-u-et-intermarch%C3%A9-3000337
- https://www.franceinfo.fr/internet/securite-sur-internet/cyberattaques/des-magasins-systeme-u-et-intermarche-touches-par-une-cyberattaque-contre-leurs-installations-frigorifiques_8233720.html
- https://www.clubic.com/actualite-633736-des-pirates-ont-fait-chauffer-les-frigos-de-supermarches-leclerc-super-u-et-intermarche-a-50-c-en-pleine-nuit.html
- https://www.lessentiel.lu/de/story/aeusserster-schwere-hacker-drehen-supermarkt-kuehlanlagen-auf-50-grad-103648506
- https://www.cyberattaque.org/intermarche-et-super-u-une-cyberattaque-deregle-le-froid-dans-des-centaines-de-magasins/
- https://www.jebosseengrandedistribution.fr/2026/10/12/intermarche-u-market-monoprix-leclerc-une-cyberattaque-coupe-le-froid-dans-les-supermarches/
- https://www.infosecurity-magazine.com/news/french-supermarket-chains/
- https://claroty.com/team82/research/freeze-the-controller-defrost-the-food-uncovering-vulnerabilities-in-danfoss-refrigeration-controllers
- https://www.letribunaldunet.fr/actualites/cyberattaque-frigos-supermarches-50-degres-danfoss.html
- https://nachrichten.fr/cyberangriff-stort-kuhlung-bei-intermarche-und-systeme-u
- https://www.cyberattaque.org/danfoss-au-coeur-de-la-cyberattaque-qui-fait-chauffer-les-frigos-dintermarche-super-u-et-leclerc/
- https://refindustry.com/news/danfoss-copeland-and-trane-address-controller-security-vulnerabilities/
- https://itwire.com/guest-articles/guest-research/chilling-discoveries-claroty-finds-multiple-security-vulnerabilities-in-danfoss-and-copeland-refrigeration-controllers
- https://www.cisa.gov/news-events/ics-advisories/icsa-25-140-03
- https://www.rtbf.be/article/ils-ont-declenche-a-distance-le-degivrage-des-frigos-des-supermarches-francais-victimes-d-une-cyberattaque-sur-les-installations-frigorifiques-11798842
Den vollständigen Bericht als PDF und alle verfolgten Vorfälle finden Sie unter Vorfall-Lagebilder.
Fachliche Einschätzung auf Basis öffentlicher Quellen, keine Schuldzuweisung an Betroffene.
Aktualisiert am 12.10.2026 (nachmittags): Ermittlungen der Pariser Staatsanwaltschaft, Brandausbrüche und Zahl der betroffenen Märkte ergänzt; Danfoss hat sich bisher nicht öffentlich geäußert.