Vorfall-Lagebild: Hacker stellen EFS-Blutkühlräume von −30 auf 110 °C
Vorfall-Lagebild · Erstmeldung · Stand 05.11.2026 10:35
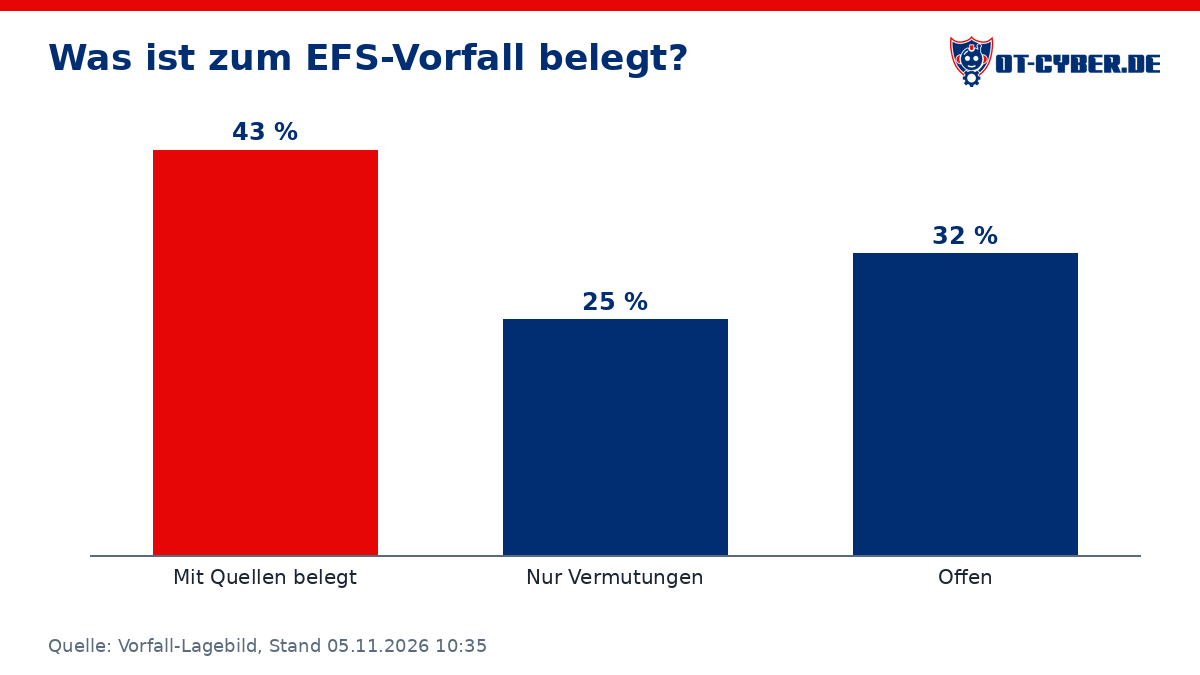
So viel ist belegt: rund 43 % der Fragen lassen sich mit Quellen beantworten, 25 % nur mit Vermutungen, 32 % sind offen.
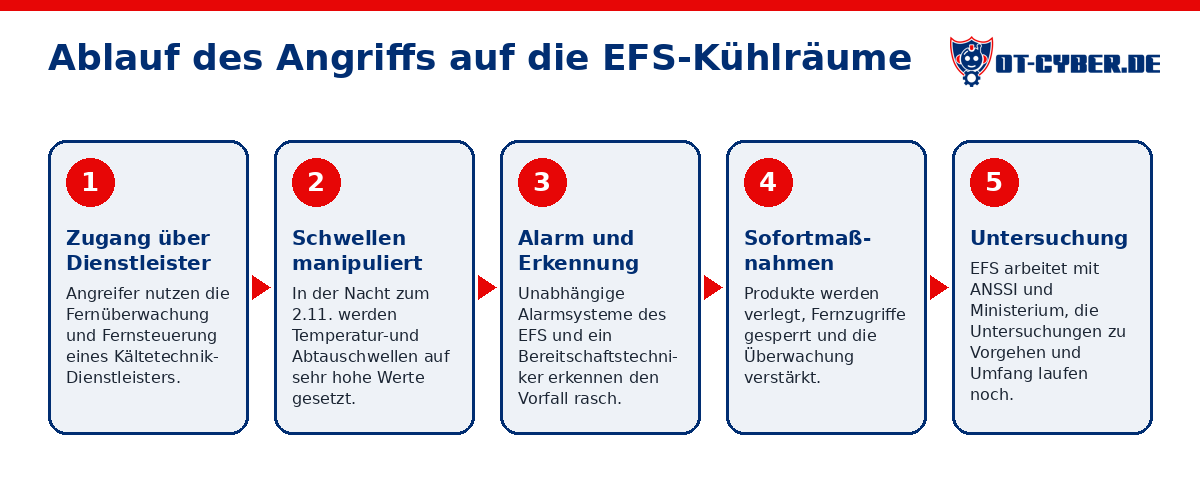
In der Nacht vom 1. auf den 2. November 2026 haben Angreifer über die Fernüberwachung und Fernsteuerung eines Kältetechnik-Dienstleisters die Temperatur- und Abtauschwellen von Kühlräumen an drei Standorten des französischen Blutspendedienstes EFS auf sehr hohe Werte gesetzt. Le Canard enchaîné nennt den Dienstleister Coolworld und einen Sollwert von 110 °C statt minus 30 °C. Das EFS hat nur „sehr hohe Temperaturen“ bestätigt, keine Zahl. Unabhängige Alarmsysteme und ein Bereitschaftstechniker haben den Vorfall laut EFS rasch erkannt, Produkte gingen nicht verloren. Der Fall gehört zeitlich zu einer Angriffswelle auf Kältesteuerungen in Supermärkten in Frankreich (Oktober) und Deutschland (Anfang November), ein technischer Zusammenhang ist aber nicht belegt.
1. Was ist passiert, und warum?
- Belegt: Das EFS meldet einen „incident de cybersécurité“ bei einem „prestataire d'équipements frigorifiques“. Betroffen waren Systeme zur Überwachung und Steuerung von Kühlräumen an drei EFS-Standorten (Quelle).
- Belegt: Laut EFS wurden Temperatur- und Abtauschwellen „auf sehr hohe Temperaturen“ gesetzt. Das EFS nennt keine Gradzahl (Quelle).
- Belegt: Le Canard enchaîné berichtet von einem Sollwert von 110 °C statt minus 30 °C und nennt den Dienstleister Coolworld. AFP übernimmt beides als Angabe des Canard (Quelle).
- Belegt: Coolworld spricht von einer Schwachstelle in einer Komponente eines Drittanbieters und von einer „begrenzten Zahl“ betroffener Geräte. Angegriffen wurde laut AFP eine Software zur Fernüberwachung der Kühlsysteme (Quelle).
- Belegt: Einer der drei Standorte ist laut France 3 Bois-Guillaume (Seine-Maritime). Laut Canard und AFP liegt mindestens einer in Bourgogne-Franche-Comté (Quelle).
- Vermutlich: Der Zugang lief über eine aus dem Internet erreichbare Fernwartungs- oder Überwachungsoberfläche des Dienstleisters (zu 70 % sicher). AFP spricht von einer Fernüberwachungssoftware, Coolworld von einer Drittanbieter-Komponente, und die parallele Welle beruhte laut ANSSI auf im Internet erreichbaren Geräten und schwachen Passwörtern.
- Vermutlich: Der Vorfall gehört zur selben Angriffswelle wie die Supermarkt-Fälle (zu 50 % sicher). Gleiche Art der Manipulation (Abtau- und Temperaturschwellen) und zeitliche Nähe, aber weder Hersteller noch Täter sind als identisch belegt (it-connect weist ausdrücklich darauf hin).
- Vermutlich: Gezielte staatliche Sabotage am Gesundheitswesen (zu 15 % sicher). Es gibt keinen Beleg. ANSSI-Chef Strubel beschreibt bei vergleichbaren Fällen eher Kleinkriminalität junger Täter, die Anerkennung suchen, ohne das ausdrücklich auf diesen Fall zu beziehen.
- Offen: Wer hinter dem Angriff steckt und mit welchem Motiv
- Offen: Wie die Angreifer genau hineingekommen sind und welches Produkt die Drittanbieter-Komponente ist
- Offen: Ob 110 °C stimmt; das EFS bestätigt keine Zahl
- Offen: Ob ein technischer Zusammenhang mit den Angriffen auf Supermarkt-Kühlungen besteht
- Offen: Den Namen Coolworld hat das EFS nicht selbst bestätigt; Coolworld nennt das EFS in seiner eigenen Erklärung nicht
2. Was ist die Auswirkung?
- Belegt: Laut EFS gibt es keine gesundheitlichen Folgen und keinen Verlust von Blutprodukten. Der Vorfall sei rasch unter Kontrolle gewesen, „sans impact sur les produits et échantillons“ (Quelle).
- Belegt: Betroffen waren Plasmabeutel für Transfusionen und Plasma für die Arzneimittelherstellung (Fraktionierung). Anfangs hatte das EFS nur von Spenderproben gesprochen (Quelle).
- Belegt: Die Produkte wurden vorsorglich in andere Anlagen verlegt, Fernzugriffe gesperrt und die Überwachung verstärkt (Quelle).
- Belegt: Das EFS hat eigene Überwachungssysteme, die vom Kühlanlagenbauer unabhängig sind. Alarme und Verfahren haben die schnelle Reaktion möglich gemacht (Quelle).
- Vermutlich: Die Versorgung von Patienten mit Blutprodukten war nicht beeinträchtigt (zu 85 % sicher). EFS und Ministerium bestätigen das. Es gibt keine gegenteiligen Berichte, nur eine unabhängige Prüfung fehlt.
- Vermutlich: Ohne die unabhängige Temperaturüberwachung wäre Plasma verloren gegangen (zu 60 % sicher). Es war nachts, die Schwellen standen auf sehr hohen Werten, und Plasma muss tiefgefroren bleiben. Wie lange es bis zum echten Schaden gedauert hätte, ist aber nicht bekannt.
- Offen: Welche Temperatur die Produkte tatsächlich erreicht haben (ein Sollwert von 110 °C heißt nicht, dass die Beutel so heiß wurden)
- Offen: Wie lange die Manipulation aktiv war
- Offen: Wie viele Kühlräume oder Geräte genau betroffen waren
3. Wie lange dauert es digital (Wiederherstellung IT)?
- Belegt: Das Gesundheitsministerium (Ministerin Stéphanie Rist) sagt, die technischen Untersuchungen zu Vorgehen, Umfang und Wiederinbetriebnahme laufen noch (Quelle).
- Belegt: Laut EFS wurden die betroffenen Geräte „maîtrisés“ oder „neutralisés“. Das EFS arbeitet mit der ANSSI und dem Ministerium zusammen (Quelle).
- Belegt: CERT-FR schreibt bei den Supermarkt-Fällen, dass ein Werksreset allein nicht reicht. Er entfernt eine eingenistete Schadsoftware, das Gerät bleibt aber angreifbar (Quelle).
- Vermutlich: Die Kühlung selbst läuft lokal weiter, offline bleibt vor allem der Fernzugang (zu 70 % sicher). Die Produkte wurden verlagert und Fernzugriffe gesperrt. Kälteregler arbeiten normalerweise auch ohne Fernzugang.
- Vermutlich: Bis der Fernzugang sauber wieder aufgebaut ist (VPN, neue Zugangsdaten, Patch oder neue Hardware), dauert es Wochen (zu 45 % sicher). Erfahrung aus vergleichbaren OT-Fällen. Für diesen Fall gibt es keine Angaben.
- Offen: Wann die Fernüberwachung des Dienstleisters wieder läuft
- Offen: Ob die Drittanbieter-Komponente schon einen Patch hat
4. Ist in der Anlage etwas kaputt, das lange dauert?
- Belegt: Laut EFS ist kein Produkt verloren gegangen oder verändert worden (Quelle).
- Belegt: Verändert wurden laut Berichten Sollwerte und Schwellen in der Steuerung. Mechanische Schäden werden nicht gemeldet (Quelle).
- Vermutlich: Mechanisch ist nichts Dauerhaftes kaputt, es wurde vor allem die Konfiguration verändert (zu 65 % sicher). Die Erkennung war schnell, Berichte nennen nur geänderte Sollwerte. Eine technische Bestätigung fehlt.
- Vermutlich: Einzelne Steuergeräte oder Komponenten werden ausgetauscht, statt sie nur zu patchen (zu 35 % sicher). In der Supermarkt-Welle hat Danfoss für ältere Geräte laut heise (zitiert von taz) zum Austausch geraten. Ob das auf den EFS-Dienstleister zutrifft, ist unbekannt.
- Offen: Ob an Verdichtern, Abtauheizungen oder Fühlern Schäden aufgetreten sind
- Offen: Ob die betroffenen Steuergeräte ersetzt werden müssen
5. Wie viele solcher Ziele gibt es?
- Belegt: CERT-FR meldet „zahlreiche“ kompromittierte Fernsteuerungen von Kälteanlagen (Danfoss AK-SC/AK-SM, Copeland xweb, Dixell xweb) und hält die Kampagnen wahrscheinlich für noch nicht beendet (Quelle).
- Belegt: Laut Public Sénat haben über 700 französische Supermärkte die Kontrolle über ihre Kühlsteuerung verloren. Im Einleitungstext steht „mehrere Hundert“ (Quelle).
- Belegt: ANSSI-Chef Strubel hat am 21.10.2026 vor dem Senat gewarnt, dass auch Labore und Apotheken mit Impfstoffen solche Anlagen nutzen. Die ANSSI hat deshalb mit dem Gesundheitssektor gearbeitet (Quelle).
- Belegt: In Deutschland wurden Anfang November Märkte in NRW und Bayern getroffen (u. a. Rewe Raesfeld, Edeka Reisbach, CAP Wuppertal und Wetter), Kühlungen standen über Nacht auf 50 Grad plus (Quelle).
- Belegt: Shodan (aggregiert): OT-Protokolle öffentlich erreichbar in Deutschland: 143858 gesamt (DNP3 32879, OMRON FINS 26058, ProConOS 16086, EtherNet/IP 15935, Siemens S7 7782, OPC UA 5150).
- Vermutlich: Auch im DACH-Raum gibt es Kühlanlagen im Gesundheitswesen, deren Fernwartung direkt aus dem Internet erreichbar ist (zu 75 % sicher). Gleiche Hersteller und Dienstleister-Modelle wie in Frankreich, gleiche Warnungen von BSI und ANSSI. Eine eigene Zählung für das Gesundheitswesen fehlt.
- Offen: Wie viele Kühlanlagen in Kliniken, Laboren, Apotheken und Blutbanken im DACH-Raum aus dem Internet erreichbar sind (nicht geprüft)
- Offen: Gesamtzahl der betroffenen Märkte in Deutschland
6. Kann das wieder passieren?
- Belegt: CERT-FR geht davon aus, dass die Kampagnen wahrscheinlich weiterlaufen, und warnt besonders vor Altgeräten ohne Sicherheitsupdates (Quelle).
- Belegt: Das BSI rät Betreibern kleiner Kühlanlagen, die Steuerungen vom Internet zu trennen, Fernzugriff nur über VPN mit Mehrfaktor-Anmeldung zuzulassen und einen unabhängigen Temperaturfühler mit Alarm einzubauen. Es warnt vor Nachahmern (Quelle).
- Belegt: Laut ANSSI-Chef Strubel wurden bei der Supermarkt-Welle grundlegende Sicherheitsmängel ausgenutzt, die Empfehlungen der Behörde würden nicht systematisch befolgt (Quelle).
- Vermutlich: In den nächsten Wochen werden in Europa weitere Kühlanlagen manipuliert (zu 75 % sicher). CERT-FR sieht laufende Kampagnen, die Welle hat sich von Frankreich nach Deutschland, Belgien und Luxemburg ausgebreitet, und viele Altgeräte bekommen keinen Patch.
- Vermutlich: Ein weiterer Fall im Gesundheitswesen wird öffentlich (zu 40 % sicher). Die Anlagen gibt es dort, die ANSSI warnt ausdrücklich. Viele Einrichtungen haben aber schon reagiert, und nicht jeder Fall wird bekannt.
- Offen: Ob die Täter noch Zugang zu anderen Kunden des Dienstleisters haben
- Offen: Ob der Hersteller der Drittanbieter-Komponente ein Advisory veröffentlicht
Vergleichsfälle
- Manipulierte Supermarkt-Kühlungen in Frankreich (2026): Laut ANSSI haben im Internet erreichbare Steuerungen und schwache Passwörter gereicht, also grundlegende Mängel. (Quelle)
- Manipulierte Supermarkt-Kühlungen in Deutschland (Rewe, Edeka, CAP) (2026): Dieselbe Welle hat Deutschland erreicht, Lebensmittel mussten entsorgt werden. (Quelle)
- Frostbyte10: Schwachstellen in Copeland-Kältesteuerungen (2025): Kältesteuerungen in Handel und Kühllagern hatten schon vorher öffentlich bekannte Schwachstellen. (Quelle)
Quellen
- https://www.franceinfo.fr/internet/securite-sur-internet/cyberattaques/une-cyberattaque-touche-des-installations-frigorifiques-utilisees-par-l-etablissement-francais-du-sang-sans-impact-sur-les-echantillons-conserves_8267426.html
- https://www.solutions-numeriques.com/cyberattaque-coolworld-des-pirates-ont-voulu-faire-bouillir-les-chambres-froides-de-letablissement-francais-du-sang/
- https://www.france24.com/fr/info-en-continu/20261104-des-chambres-froides-de-l-%C3%A9tablissement-fran%C3%A7ais-du-sang-victimes-d-une-cyberattaque-d-un-prestataire
- https://france3-regions.franceinfo.fr/normandie/seine-maritime/rouen/c-est-du-jamais-vu-une-cyberattaque-cible-des-chambres-froides-qui-stockent-le-sang-des-donneurs-3444525.html
- https://www.it-connect.fr/cyberattaque-efs-coolworld-congelateurs-plasma/
- https://cert.cyber.gouv.fr/alerte/CERTFR-2026-ALE-012/
- https://www.publicsenat.fr/actualites/politique/des-defauts-de-securisation-elementaire-et-des-mots-de-passe-faibles-ont-permis-la-cyberattaque-contre-les-frigos-de-supermarches
- https://www.handelsblatt.com/unternehmen/handel-konsumgueter/einzelhandel-hackerangriffe-auf-supermarkt-kuehlsysteme-in-deutschland/100266984.html
- https://www.drweb.de/bsi-warnt-betreiber-kleiner-kuehlanlagen-vor-nachahmern-des/
- https://www.theregister.com/2025/09/02/frostbyte10_copeland_controller_bugs/
Den vollständigen Bericht als PDF und alle verfolgten Vorfälle finden Sie unter Vorfall-Lagebilder.
Fachliche Einschätzung auf Basis öffentlicher Quellen, keine Schuldzuweisung an Betroffene.