Vorfall-Lagebild: Pentagon prüft Hack von Gefriertruhen auf US-Basen
Vorfall-Lagebild · Erstmeldung · Stand 29.10.2026 15:33
So viel ist belegt: rund 48 % der Fragen lassen sich mit Quellen beantworten, 19 % nur mit Vermutungen, 33 % sind offen.
Ende August 2026 sind in mehreren Commissaries auf US-Militärbasen Kühl- und Gefrieranlagen in den Abtaumodus gegangen, die Ware verdarb. Laut Reuters (29.10.2026, vier anonyme Beamte) behandelt das Pentagon die Ausfälle inzwischen als mutmaßlichen Hack, eine Einheit des Cyber Command ermittelt mit, außerdem gibt es Kontakt zu französischen Behörden. Ursache, Zugangsweg, Täter und eine Verbindung zu Danfoss oder zu den im August veröffentlichten Schwachstellen sind nicht bestätigt.
1. Was ist passiert, und warum?
- Belegt: Das Verteidigungsministerium bestätigte am 28.08.2026 eine „possible refrigeration disruption at some Defense Commissary Agency commissaries“. Die Ware wurde in andere gekühlte Bereiche gebracht, die Märkte blieben offen (Quelle).
- Belegt: Fort Huachuca (Arizona) meldete, die Gefriertruhen seien trotz durchgehender Stromversorgung in den Abtaumodus gegangen. Reuters nennt den 26.08. als Datum der Meldung, der Blog Signal and Silence den 27.08 (Quelle).
- Belegt: Laut vier Beamten behandelt das Pentagon die Ausfälle als mutmaßlichen Hack (berichtet, anonym) (Quelle).
- Belegt: Army CID (Cyber Field Office) und Air Force OSI bestätigten Ermittlungen, die Federführung hat laut Air Force der DCIS (Quelle).
- Vermutlich: Die Ausfälle gehen auf eine Fernmanipulation an der Kältesteuerung zurück und nicht auf zufällige Defekte (zu 65 % sicher). Mehrere Standorte gleichzeitig im selben Fehlerbild (Abtaumodus), Cyber Command und CID eingebunden, sehr ähnliches Muster wie in Frankreich; aber keine offizielle Bestätigung, und Defekte oder ein Fehler in einer zentralen Steuerung sind nicht ausgeschlossen.
- Vermutlich: Die Vorfälle in den USA und in Frankreich hängen technisch oder über denselben Threat Actor zusammen (zu 40 % sicher). Gleiches Fehlerbild und Austausch der Behörden sprechen dafür, aber sieben Wochen Abstand, unklare Hersteller in den USA und kein öffentlicher technischer Beleg.
- Offen: Ob es überhaupt ein Cyberangriff war; das Pentagon bestätigt das nicht offiziell
- Offen: Wie die Angreifer an die Steuerungen kamen
- Offen: Welche Steuerungen in den betroffenen Märkten laufen
- Offen: Wer dahintersteckt und mit welchem Motiv
- Offen: Wie weit die Ermittlungen sind
2. Was ist die Auswirkung?
- Belegt: Lebensmittel verdarben, in mindestens einem Fall wurden die Kühlaggregate über Nacht hochgeregelt (Quelle).
- Belegt: Reuters zählt mindestens sechs betroffene Commissaries, darunter Fort Huachuca und Fort Irwin. Military Times nennt u. a. Holloman, Newport, Little Rock, F.E. Warren und Robins; ein Social-Media-Account sprach von 18, das ist unbestätigt (Quelle).
- Belegt: Laut Stars and Stripes ging es um Ware im Wert von Tausenden Dollar (Quelle).
- Belegt: Die Märkte blieben geöffnet (Quelle).
- Vermutlich: Der direkte Schaden in den USA bleibt im Bereich verdorbener Ware und kurzer Engpässe, ohne Folgen für die militärische Einsatzfähigkeit (zu 75 % sicher). Märkte blieben offen, Ware wurde umgelagert, Betrieb laut Stützpunkten nach wenigen Tagen wieder normal.
- Offen: Gesamtschaden in Dollar
- Offen: Exakte Zahl der betroffenen Märkte
- Offen: Ob gesundheitliche Folgen für Kunden aufgetreten sind (keine Berichte gefunden)
3. Wie lange dauert es digital (Wiederherstellung IT)?
- Belegt: Laut Mitarbeiterangaben waren einzelne Standorte wie NAS Lemoore (28.08.), Naval Station Newport und Dyess (29.08.) nach ein bis drei Tagen wieder in Betrieb (Angaben aus Blog, teils unbestätigt) (Quelle).
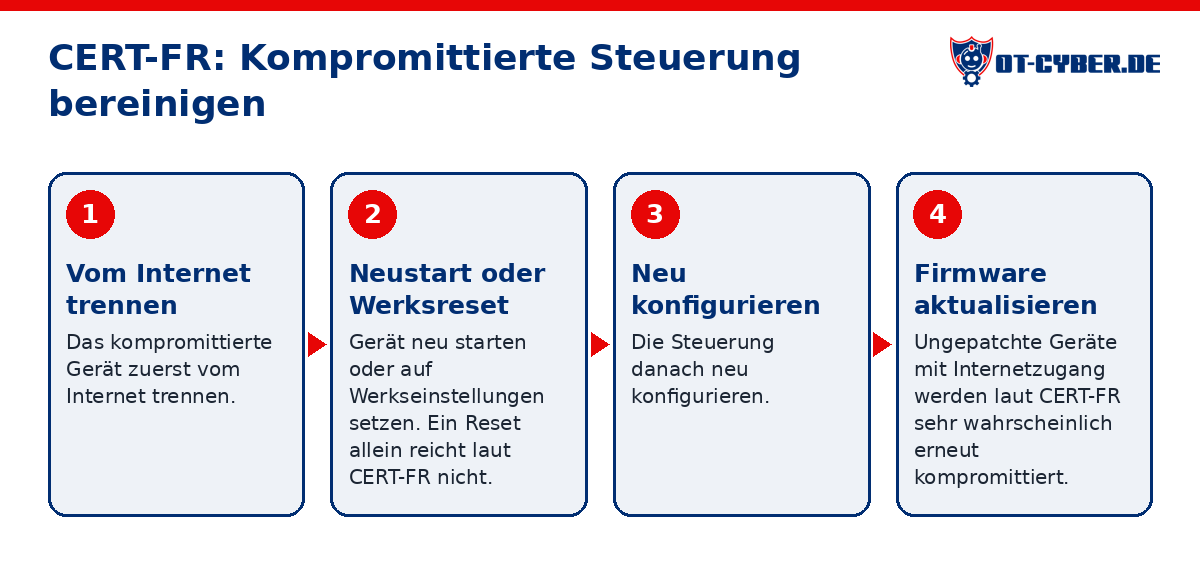
- Belegt: CERT-FR empfiehlt für kompromittierte Geräte: vom Internet trennen, neu starten oder auf Werkseinstellungen setzen, neu konfigurieren, Firmware aktualisieren. Ein Reset allein reicht nicht, ein ungepatchtes Gerät mit Internetzugang wird sehr wahrscheinlich erneut kompromittiert (Quelle).
- Vermutlich: Die reine Wiederherstellung des Kühlbetriebs dauert Stunden bis wenige Tage, die saubere Bereinigung und Absicherung aller Standorte Wochen (zu 70 % sicher). Kälteanlagen lassen sich lokal schnell zurückstellen; Inventur, Firmware-Updates, neuer Remote Access und Forensik über viele Standorte brauchen deutlich länger.
- Offen: Ob in den USA Steuerungen zurückgesetzt, getauscht oder neu konfiguriert wurden
- Offen: Ob die Angreifer noch Zugang haben
4. Ist in der Anlage etwas kaputt, das lange dauert?
- Belegt: In Frankreich wurden einige Geräte so stark erhitzt, dass sie Feuer fingen; gemeldete Brände untersucht die Pariser Staatsanwaltschaft (Quelle).
- Belegt: In Frankreich blieben einige Kühl- und Tiefkühlvitrinen außer Betrieb (Quelle).
- Belegt: Der Kühlgeräte-Lieferant Aldevra bekam laut Stars and Stripes keine Serviceanfragen zu den US-Ausfällen (Quelle).
- Vermutlich: In den US-Commissaries ist keine dauerhafte Hardware-Schädigung entstanden (zu 70 % sicher). Standorte nach wenigen Tagen wieder in Betrieb, keine Serviceanfragen beim Lieferanten, Fehlerbild Abtaumodus statt Überhitzung bis zum Brand.
- Vermutlich: Ältere Steuerungen ohne Sicherheitsupdates müssen ersetzt werden, was wegen Lieferzeiten und Kältetechniker-Kapazität Wochen bis Monate dauern kann (zu 60 % sicher). CERT-FR und Forescout nennen End-of-Life-Geräte (z. B. AK-SM 800) als nicht patchbar; das gilt allgemein für den Markt, für die US-Standorte ist der Gerätestand unbekannt.
- Offen: Ob in den USA Hardware beschädigt wurde (keine Berichte)
5. Wie viele solcher Ziele gibt es?
- Belegt: Die Defense Commissary Agency betreibt rund 235 Märkte in 13 Ländern (Quelle).
- Belegt: Forescout fand weltweit 6.017 öffentliche IP-Adressen mit exponierten Kältesteuerungen in 99 Ländern (u. a. Copeland/Dixell XWEB 7.075 Dienste, Danfoss StoreView 4.697) (Quelle).
- Belegt: Claroty berichtete laut Fachpresse von 2.765 per Censys gefundenen, aus dem Internet erreichbaren Geräten; das sagt nichts über die Firmware-Version (Quelle).
- Belegt: In Frankreich waren laut Finanzminister Roland Lescure rund 700 der etwa 10.000 Supermärkte betroffen; Reuters nennt mehr als 350 Einrichtungen (Quelle).
- Belegt: Shodan (aggregiert): Danfoss AK-SM880: ca. 0 öffentlich erreichbare Systeme in Deutschland.
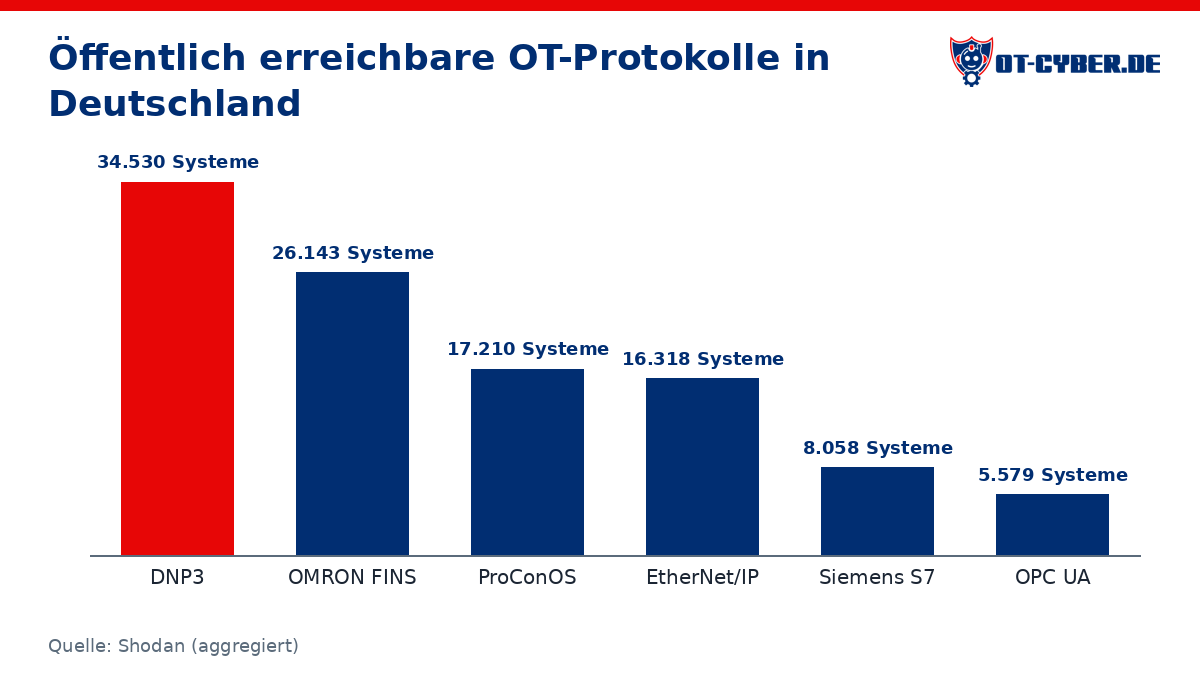
- Belegt: Shodan (aggregiert): OT-Protokolle öffentlich erreichbar in Deutschland: 149044 gesamt (DNP3 34530, OMRON FINS 26143, ProConOS 17210, EtherNet/IP 16318, Siemens S7 8058, OPC UA 5579).
- Vermutlich: Im DACH-Raum sind mehrere hundert Kältesteuerungen direkt aus dem Internet erreichbar (zu 55 % sicher). Forescout spricht von vielen erreichbaren Systemen in europäischen Ländern außerhalb Frankreichs, Danfoss und Copeland sind im DACH-Handel verbreitet; eine belegte Zahl fehlt.
- Offen: Wie viele exponierte Steuerungen in Deutschland, Österreich und der Schweiz stehen (Forescout nennt Länderwerte nur in Grafiken)
- Offen: Wie viele davon ungepatcht sind
6. Kann das wieder passieren?
- Belegt: CERT-FR geht davon aus, dass die Angriffskampagnen vermutlich noch laufen (Quelle).
- Belegt: BSI-Präsidentin Claudia Plattner warnte, der Angriff könne jederzeit Nachahmer finden; das BSI veröffentlichte die Empfehlung BSI-CS 154 „Gefährdung durch internet-verbundene OT-Systeme“ (Quelle).
- Belegt: Für die von Claroty gefundenen Schwachstellen gibt es Firmware (Danfoss AK-SM 800A R4.3.1, Copeland XWEB Pro 1.13), ältere Geräte bekommen teils keine Updates mehr (Quelle).
- Belegt: Öffentlich bestätigt ist bislang kein Fall in Deutschland (Quelle).
- Vermutlich: In den nächsten Monaten werden in Europa weitere Fälle manipulierter Kältesteuerungen bekannt (zu 75 % sicher). Viele erreichbare Geräte, nicht patchbare Altgeräte, öffentliche Aufmerksamkeit lockt Nachahmer, CERT-FR sieht laufende Kampagnen.
- Offen: Ob der Threat Actor weiterhin Zugang zu US-Anlagen hat
- Offen: Ob gezielt Ziele im DACH-Raum ausgekundschaftet werden
Vergleichsfälle
- Supermarkt-Kühlsteuerungen in Frankreich (2026): Internet-erreichbare Steuerungen lassen sich in einer Nacht an hunderten Standorten manipulieren. (Quelle)
- Fleischverarbeiter Los Angeles, CARR (laut DOJ GRU-gestützt), Anklage gegen Victoria Dubranova (2024 (Anklage Dezember 2025)): Hacktivisten mit Staatsnähe greifen gezielt Kälte- und Prozesstechnik an, über 2.000 Pfund Fleisch verdarben, Ammoniak trat aus. (Quelle)
- Angriffe auf Supermärkte mit veralteten Danfoss-Steuerungen in Russland und Israel (2022): Das Muster ist nicht neu, alte Steuerungen bleiben jahrelang im Feld. (Quelle)
Quellen
- https://militarytimes.com/news/your-military/2026/08/28/dod-confirms-refrigeration-disruption-at-military-commissaries/
- https://theprint.in/world/exclusive-pentagon-treating-military-base-freezer-malfunctions-as-suspected-cyberattack-officials-say/3085028/
- https://www.stripes.com/theaters/us/2026-09-01/army-cid-investigates-commissary-refrigerator-outages-22721718.html
- https://signalandsilence.substack.com/p/i-think-someone-hacked-the-commissary
- https://cert.cyber.gouv.fr/alerte/CERTFR-2026-ALE-012/
- https://www.clickondetroit.com/business/2026/10/13/cyberattack-targeting-refrigeration-systems-hits-700-supermarkets-french-government-says/
- https://www.jble.af.mil/Portals/46/Images/Happenings/2026/DeCA news release -- DeCA extends pilot expansion of commissary benefit to military civilians to 26.pdf
- https://www.forescout.com/blog/cold-chain-open-control-exposed-refrigeration-systems-reveal-global-risk/
- https://refindustry.com/news/danfoss-copeland-and-trane-address-controller-security-vulnerabilities/
- https://www.drweb.de/bsi-warnt-betreiber-kleiner-kuehlanlagen-vor-nachahmern-des/
- https://blog.claroty.com/team82/research/freeze-the-controller-defrost-the-food-uncovering-vulnerabilities-in-danfoss-refrigeration-controllers
- https://www.stripes.com/theaters/us/2026-08-28/refrigeration-outages-multiple-us-commissaries-22684428.html
- https://www.stripes.com/theaters/europe/2026-09-30/freezer-outages-europe-commissaries-23013166.html
- https://helpnetsecurity.com/2026/10/12/france-cyberattack-supermarket-freezers
- https://www.securityweek.com/us-indicts-extradited-ukrainian-on-charges-of-aiding-russian-hacking-groups/
Den vollständigen Bericht als PDF und alle verfolgten Vorfälle finden Sie unter Vorfall-Lagebilder.
Fachliche Einschätzung auf Basis öffentlicher Quellen, keine Schuldzuweisung an Betroffene.