Vorfall-Lagebild: PHP2Shell: Folgen für OT, Anlagen und Firewalls
Vorfall-Lagebild · Erstmeldung · Stand 22.10.2026 07:30
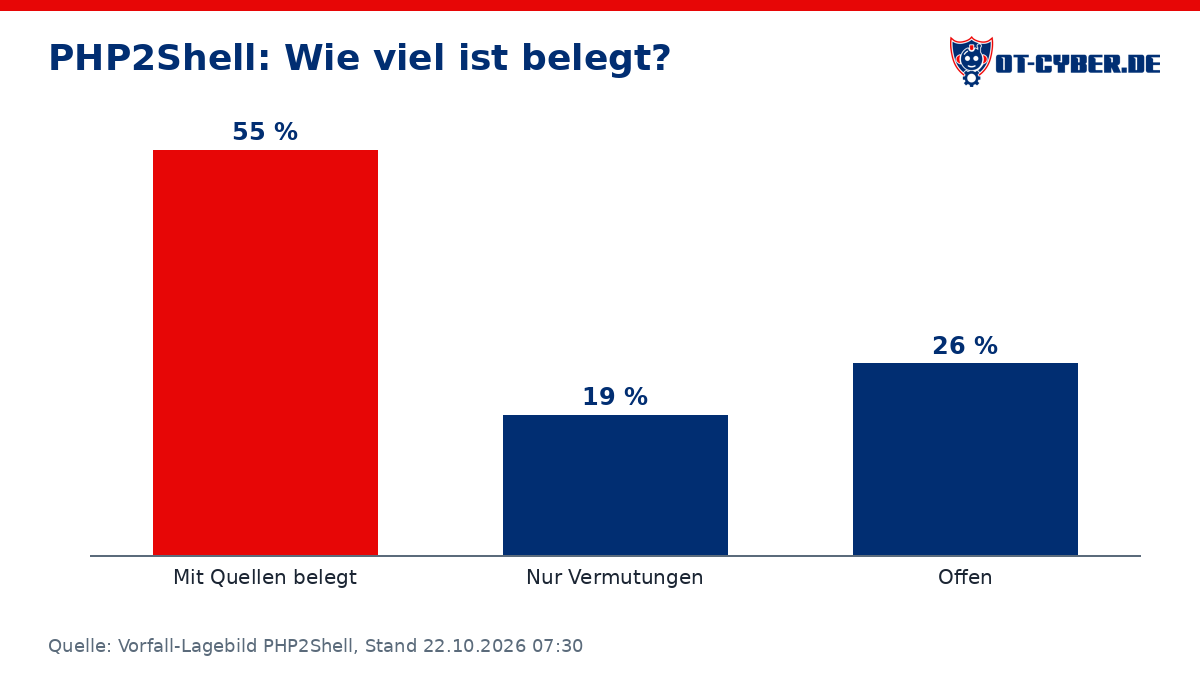
So viel ist belegt: rund 55 % der Fragen lassen sich mit Quellen beantworten, 19 % nur mit Vermutungen, 26 % sind offen.
Am 21.10.2026 hat das PHP-Projekt zwei kritische Schwachstellen im PHP-Kern geschlossen (CVE-2026-109618, CVE-2026-109619, CVSS v4.0 je 9,2). Beide erlauben Remote Code Execution ohne Anmeldung, und Fixes gibt es nur für PHP 8.2 bis 8.5. Für OT ist entscheidend, dass PHP in vielen Webinterfaces von Steuerungen, Routern, Ladesäulen und Firewalls steckt; ob diese Geräte konkret ausnutzbar sind, haben die OT-Hersteller bisher nicht veröffentlicht.
1. Was ist passiert, und warum?
- Belegt: PHP hat am 21.10.2026 Fixes in den Versionen 8.2.35, 8.3.36, 8.4.27 und 8.5.12 veröffentlicht; ältere Stände dieser Zweige sind betroffen (bestätigt) (Quelle).
- Belegt: CVE-2026-109619 ist laut PHP-Advisory eine RCE über veralteten globalen Zustand zwischen zwei Anfragen an denselben Worker, CVSS v4.0 9,2, ohne Anmeldung (bestätigt) (Quelle).
- Belegt: CISA: Die Lücken erlauben Remote Code Execution ohne Anmeldung und betreffen alle PHP-Installationen, die Web-Anfragen bedienen (bestätigt) (Quelle).
- Belegt: Laut Datadog verarbeitet PHP die präparierte Anfrage, bevor Anwendungscode läuft; ein Login an der Anwendung schützt daher nicht (berichtet, Analyse eines Sicherheitsanbieters) (Quelle).
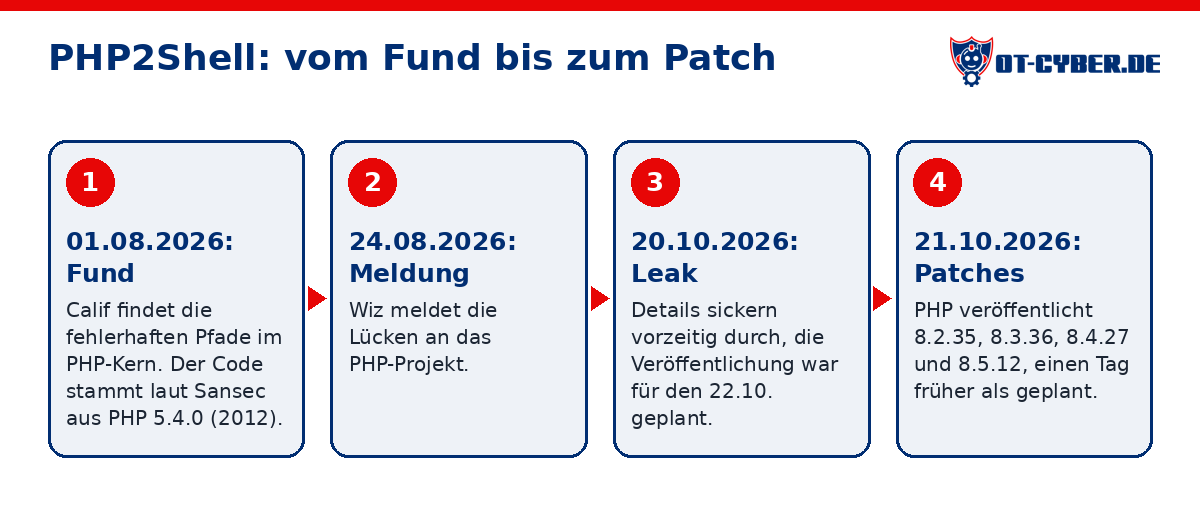
- Belegt: Laut Sansec stammt der fehlerhafte Code aus PHP 5.4.0 (2012); Calif fand die Pfade am 01.08.2026, Wiz meldete am 24.08.2026, Details sickerten am 20.10.2026 durch (berichtet) (Quelle).
- Belegt: Die Veröffentlichung war für den 22.10. geplant und wurde nach dem Leak um einen Tag vorgezogen (berichtet) (Quelle).
- Vermutlich: Die Lücke wurde mit Hilfe von KI-gestützten Audits gefunden und reproduziert (zu 75 % sicher). heise berichtet, das Calif-Audit sei von OpenAI gesponsert gewesen und LLMs hätten bei der Reproduktion geholfen; Primärbeleg von Calif selbst nicht geprüft.
- Offen: Die Zuordnung der beiden CVEs ist in den Quellen widersprüchlich: Sansec beschreibt CVE-2026-109618 als Use-after-free im Upload-Progress-Pfad, Datadog und heise dagegen als Fehler bei Speichererschöpfung (OOM).
- Offen: Seit welcher Version genau betroffen: Sansec nennt PHP 5.4, heise „seit PHP 5“, watchTowr „PHP 5, 7 und 8 vollständig“ (laut watchTowr selbst unbestätigt).
- Offen: Ob php-cgi (z. B. in WAGO-Steuerungen) gleich stark betroffen ist: Das PHP-Advisory zu CVE-2026-109619 behandelt php-cgi nicht, Datadog zählt es zum betroffenen Umfang.
2. Was ist die Auswirkung?
- Belegt: BSI hat die Lage mit Warnstufe 3/Orange bewertet (berichtet; das PDF des BSI ließ sich technisch nicht auslesen) (Quelle).
- Belegt: CISA empfiehlt, PHP-Systeme, die nicht sofort aktualisiert werden können oder PHP 8.1 und älter nutzen, vom Netz zu nehmen, bis sie gepatcht sind (bestätigt) (Quelle).
- Belegt: Palo Alto Networks: PAN-OS 10.2 bis 12.2 und Panorama sind betroffen, ein Fix ist noch nicht verfügbar (ETA offen); Übergangsschutz über Threat-Prevention-Signaturen und Beschränkung des Management-Interface (bestätigt) (Quelle).
- Belegt: OPNsense hat Hotfixes veröffentlicht: Community Edition 26.7.7 mit PHP 8.5.12, Business Edition 26.4.2p3 mit PHP 8.3.36 (bestätigt, offizieller Forumsbeitrag des Teams) (Quelle).
- Belegt: Fortinet: FortiOS, FortiManager, FortiAnalyzer, FortiWeb, FortiSwitch, FortiNAC u. a. nicht betroffen; FortiADC, FortiSIEM, FortiSOAR, FortiClient EMS u. a. in Prüfung (bestätigt) (Quelle).
- Belegt: Sophos: keine Sophos-Produkte betroffen; das Lizenzportal MyUTM für die abgekündigte SG UTM lief auf betroffenem PHP und wurde offline genommen (bestätigt) (Quelle).
- Belegt: Laut Sansec kann die Lücke Geheimnisse aus dem Speicher preisgeben (Passwörter, Session-Tokens, API-Keys, TLS-Schlüssel) (berichtet) (Quelle).
- Belegt: In DACH haben erste Stellen Webseiten vorsorglich abgeschaltet, u. a. Universität Genf, EPFL, Kanton Basel-Stadt; die Überschrift nennt Charité und Stadt Mainz (berichtet) (Quelle).
- Vermutlich: Viele OT-Geräte mit PHP-Webinterface laufen auf PHP-Versionen, für die es nur Quell-Patches gibt, und brauchen eine neue Firmware vom Hersteller (zu 65 % sicher). Embedded-Firmwares nutzen typischerweise ältere Stände, NCSC-NL und Locaterisk weisen ausdrücklich auf Herstellerupdates bei Appliances hin; konkrete Versionsangaben fehlen aber.
- Vermutlich: Die unmittelbare Gefahr für OT besteht vor allem bei Geräten, deren Webinterface aus dem Internet oder aus dem Büronetz erreichbar ist (zu 80 % sicher). Angriff braucht nur HTTP-Zugang; heise weist darauf hin, dass auch interne PHP-Installationen nach einem Einbruch helfen können.
- Offen: Ob es bereits erfolgreiche Einbrüche gibt: Die Angaben widersprechen sich (siehe Frage 6 und Zeitleiste).
- Offen: Ob ein OT-Hersteller (WAGO, Phoenix Contact, Siemens, Moxa, Hirschmann u. a.) bereits ein Advisory zu PHP2Shell veröffentlicht hat; in der Recherche wurde keines gefunden.
- Offen: Welche PHP-Versionen in den Firmwares der OT-Geräte stecken; die WAGO Release Notes ließen sich nicht auslesen.
3. Wie lange dauert es digital (Wiederherstellung IT)?
- Belegt: Für normale Server stehen seit 21.10.2026 gepatchte PHP-Versionen bereit; Distributionen wie AlmaLinux liefern Pakete (bestätigt) (Quelle).
- Belegt: PHP 8.1 und älter bekommen keine offiziellen Binaries, nur Quell-Backports für 7.4, 8.0 und 8.1 (bestätigt durch Hersteller-Advisory von Sophos) (Quelle).
- Belegt: Workarounds (z. B. session.upload_progress.enabled=0, fatal_error_backtraces=0) senken das Risiko nur teilweise; nur der Patch behebt die Lücke (bestätigt) (Quelle).
- Belegt: Sophos empfiehlt, Aktivitäten ab dem 01.08.2026 zu prüfen, weil Dritte die Lücke möglicherweise früher kannten (bestätigt, Herstellerempfehlung) (Quelle).
- Vermutlich: Server mit aktuellem PHP sind innerhalb von Stunden bis wenigen Tagen gepatcht, Embedded-Geräte in Anlagen brauchen Wochen bis Monate (zu 70 % sicher). Server-Updates sind verfügbar; in OT kommen Herstellerfirmware, Freigabe, Wartungsfenster und Inbetriebnahme hinzu. Erfahrungswert, kein Beleg zu diesem Fall.
- Vermutlich: Wer kompromittiert wurde, muss mit Tagen bis Wochen für Forensik und Neuaufsetzen rechnen, weil Zugangsdaten aus dem Speicher abgeflossen sein können (zu 55 % sicher). Speicher-Leak ist laut Sansec möglich; ob es in der Praxis passiert ist, ist nicht belegt.
- Offen: Wann OT-Hersteller Firmware mit gepatchtem PHP liefern.
- Offen: Wann Palo Alto den Fix für PAN-OS liefert (ETA offen).
4. Ist in der Anlage etwas kaputt, das lange dauert?
- Belegt: Es gibt keinen öffentlich bekannten Fall, in dem PHP2Shell eine Anlage, Steuerung oder ein OT-Gerät getroffen hat; SecurityWeek erwähnt bei den Angriffsversuchen keine Appliances oder OT (berichtet) (Quelle).
- Belegt: Code läuft nach erfolgreicher Ausnutzung mit den Rechten des Web-Worker-Prozesses (bestätigt) (Quelle).
- Belegt: Frühere PHP-Lücken in WAGO-Webinterfaces liefen als Benutzer „www“ (bestätigt, ONEKEY zu CVE-2023-1698) (Quelle).
- Vermutlich: Physische Schäden durch PHP2Shell sind kurzfristig eher unwahrscheinlich; realistischer sind Ausfall des Webinterfaces, Manipulation der Konfiguration oder ein Brückenkopf ins Netz (zu 70 % sicher). Angriffe zielen bisher auf Massen-Webserver; Eingriff in den Prozess braucht zusätzliches Anlagenwissen.
- Vermutlich: Ein kompromittiertes Webinterface wird als Einstieg für Lateral Movement in OT-Netze genutzt (zu 40 % sicher). Typisches Muster bei Edge-Geräten und Routern; für PHP2Shell noch nicht beobachtet.
- Offen: Welche Rechte das Webinterface auf den einzelnen OT-Geräten hat und ob es Prozesswerte oder Konfiguration ändern kann.
- Offen: Ob schon OT-Geräte angegriffen wurden.
5. Wie viele solcher Ziele gibt es?
- Belegt: Censys zählte am 22.10. fast 55 Millionen Webdienste mit PHP (berichtet; alle PHP-Dienste, nicht nur verwundbare) (Quelle).
- Belegt: Censys-Forscher Silas Cutler schätzt grob mehr als 1,3 Millionen verwundbare, aus dem Internet erreichbare Hosts (berichtet, Schätzung) (Quelle).
- Belegt: Deutschland liegt bei PHP-Hosts ohne offiziellen Fix auf Platz 4 nach USA, China und Japan (berichtet, Shodan-Daten von Mallory, 20.10.) (Quelle).
- Belegt: WAGO PFC100, PFC200, CC100, Edge Controller und Touch Panel 600 nutzen PHP im Web-based Management (bestätigt, Advisory zu CVE-2023-1698) (Quelle).
- Belegt: Bei Hardy-Barth-Ladesäulen mit PHP-Webinterface fand ONEKEY rund 313 aus dem Internet erreichbare Geräte (berichtet, Stand 2024) (Quelle).
- Belegt: Bei Contec SolarView (PV-Monitoring, PHP-Webinterface) waren laut VulnCheck über 600 Systeme in Shodan sichtbar (berichtet, Stand 2023) (Quelle).
- Belegt: Shodan (aggregiert): OT-Protokolle öffentlich erreichbar in Deutschland: 144350 gesamt (DNP3 33824, OMRON FINS 24163, ProConOS 16595, EtherNet/IP 15849, Siemens S7 8149, OPC UA 5597).
- Vermutlich: In DACH sind mehrere Tausend OT- und Fernwirkgeräte mit PHP-Webinterface aus dem Internet erreichbar (zu 45 % sicher). Einzelzählungen alter Studien (Ladesäulen, PV) liegen im Hunderterbereich pro Produktfamilie; eine Gesamtzählung fehlt.
- Offen: Wie viele OT-Geräte mit PHP-Webinterface in DACH aus dem Internet erreichbar sind; dafür gibt es keine aktuelle Zählung.
- Offen: Österreich und Schweiz: keine eigenen Zahlen gefunden.
- Offen: Die Zählungen beruhen auf Banner-Daten und verschiedenen Methoden (Hosts, Dienste, IPs); sie sind nicht direkt vergleichbar.
6. Kann das wieder passieren?
- Belegt: CISA hatte bei Veröffentlichung keine Ausnutzung beobachtet (bestätigt) (Quelle).
- Belegt: watchTowr meldet Ausnutzung ab 21.10. in seinen Honeypots, die Lücken stehen nicht im KEV-Katalog (berichtet) (Quelle).
- Belegt: SecurityWeek: watchTowr sah Versuche, aber noch keine erfolgreiche Ausnutzung; Hadrian spricht von Ausnutzung „at scale“ (berichtet) (Quelle).
- Belegt: Laut Datadog gab es Ausnutzungsversuche ab 17.10.2026 (Angabe von AWS), also vor der Veröffentlichung (berichtet) (Quelle).
- Belegt: PHP-Webinterfaces in OT-Geräten hatten schon früher kritische Lücken, z. B. NetModule- und baugleiche Phoenix-Contact-Router (CVE-2023-0861/0862) (bestätigt) (Quelle).
- Vermutlich: Die Lücke wird in den nächsten Wochen massenhaft gegen ungepatchte Server ausgenutzt (zu 80 % sicher). Öffentliches Exploit-Werkzeug laut Sansec, mehrere Anbieter melden Versuche, SecurityWeek erwartet Massenausnutzung.
- Vermutlich: Botnetze nehmen gezielt Embedded-Geräte mit PHP-Webinterface ins Visier (zu 50 % sicher). Bei SolarView hat Mirai eine PHP-Lücke genutzt (VulnCheck 2023); für PHP2Shell noch nicht beobachtet.
- Offen: Ob die Angriffe vom 17.10. tatsächlich PHP2Shell waren; nur Datadog nennt diese Angabe von AWS.
- Offen: Welche Täter die Lücke nutzen.
Vergleichsfälle
- Log4Shell (2021): Eine Lücke in einer unsichtbar eingebauten Komponente beschäftigt Hersteller und Betreiber über Monate, weil erst jedes Produkt geprüft werden muss. (Quelle)
- Mirai-Variante über PHP-Lücke in Contec SolarView (2023): Botnetze nehmen PHP-Webinterfaces von Energie-Monitoring gezielt ins Visier, und weniger als ein Drittel der erreichbaren Geräte war gepatcht. (Quelle)
- PHP-Lücken in NetModule- und Phoenix-Contact-Routern (2023): Gleicher PHP-Code steckt oft in Geräten mehrerer Marken, eine Lücke betrifft dann ganze Produktfamilien. (Quelle)
Quellen
- https://github.com/php/php-src/security/advisories/GHSA-6wmf-4rv5-p3rp
- https://www.cisa.gov/news-events/alerts/2026/10/21/critical-vulnerabilities-php-require-immediate-patching
- https://securitylabs.datadoghq.com/articles/php2shell-critical-vulnerabilities-in-php/
- https://sansec.io/research/php2shell
- https://www.heise.de/news/php2shell-Kritische-Sicherheitsluecken-erlauben-Codeeinschleusung-in-PHP-11492938.html
- https://www.bsi.bund.de/SharedDocs/Cybersicherheitswarnungen/DE/2026/2026-297981-1032.pdf?__blob=publicationFile&v=3
- https://security.paloaltonetworks.com/CVE-2026-109618
- https://forum.opnsense.org/index.php?topic=53191.0
- https://fortiguard.fortinet.com/psirt/FG-IR-26-186
- https://www.sophos.com/en-us/security-advisories/sophos-sa-20261021-php2shell
- https://20min.ch/story/php2shell-gravierende-sicherheitsluecke-bedroht-weltweit-webseiten-103653437
- https://almalinux.org/blog/2026-10-21-php2shell-cve-2026-109618-cve-2026-109619/
- https://www.securityweek.com/php2shell-patches-land-as-first-exploitation-attempts-hit-sensors/
- https://www.onekey.com/resource/security-advisory-wago-unauthenticated-remote-command-execution
- https://bsky.app/profile/silascutler.bsky.social/post/3mydwzp3dcc2z
- https://cybelangel.com/blog/critical-php-rce-vulnerabilities-cve-2026-109618-and-cve-2026-109619/
- https://www.onekey.com/resource/critical-vulnerabilities-in-ev-charging-stations-analysis-of-echarge-controllers
- https://www.vulncheck.com/blog/solarview-exploitation
- https://watchtowr.com/intelligence/php-cve-2026-109618-faq/
- https://www.onekey.com/resource/security-advisory-multiple-vulnerabilities-in-phoenix-contact-routers-ffeaf
- https://orf.at/stories/3239875/
Den vollständigen Bericht als PDF und alle verfolgten Vorfälle finden Sie unter Vorfall-Lagebilder.
Fachliche Einschätzung auf Basis öffentlicher Quellen, keine Schuldzuweisung an Betroffene.