Vorfall-Lagebild: Ransomware bei Ixa Systems: Sicherheitspläne geleakt
Vorfall-Lagebild · Erstmeldung · Stand 07.10.2026 12:08 – Prozent = Einschätzung: 100 % bestätigt, 0 % sicher falsch.
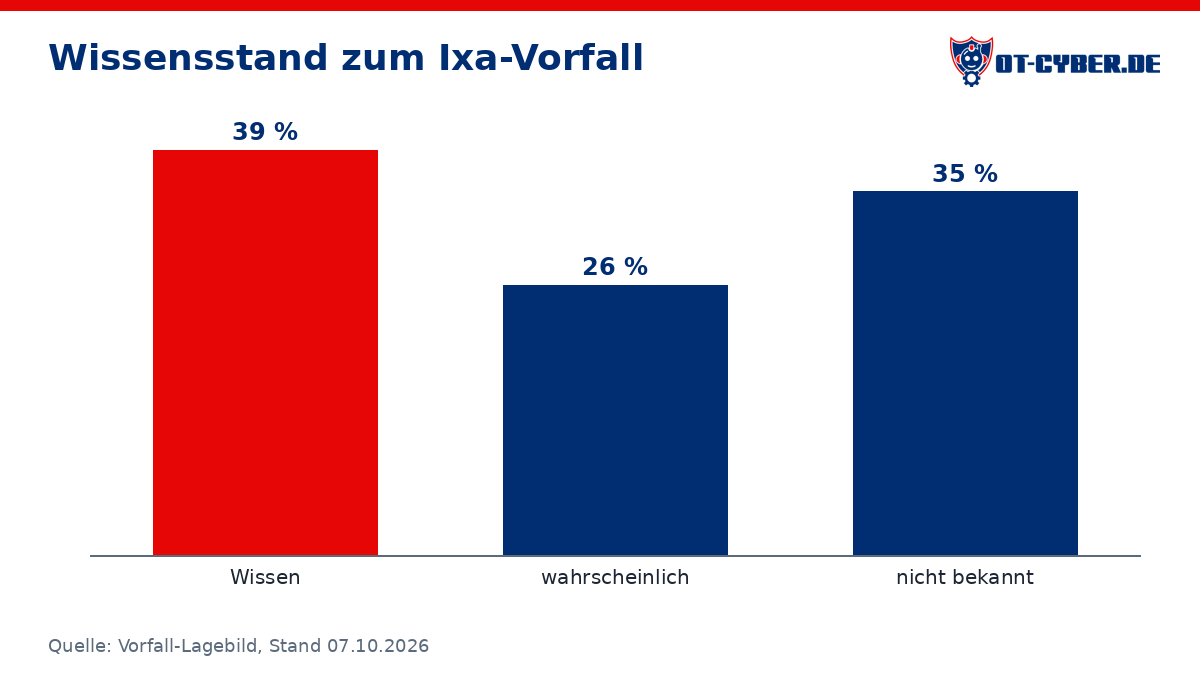
Wissensstand: Wissen 39 % · wahrscheinlich 26 % · nicht bekannt 35 %
Laut Le Temps (via AWP/cash.ch) hat die Ransomware-Gruppe TheGentlemen Ende August 2026 den Waadtländer Sicherheitstechnik-Errichter Ixa Systems angegriffen und ihn um den 29./30.08.2026 auf ihrer Leak-Site gelistet. Ixa baut Videoüberwachung, Zutrittskontrolle und Einbruchmeldeanlagen. Etwa einen Monat später wurden die erbeuteten Daten im Darknet zum Verkauf angeboten. Darunter sollen Kamerastandorte, Passwörter, kryptografische Schlüssel und Sicherheitspläne von Kunden wie Waadtländer Gefängnissen, Banken, Spitälern und der Polizei sein. Es ist ein Supply-Chain-Fall: Gehackt wurde nicht die Einrichtung selbst, sondern ihr Dienstleister. Zugangsdaten lassen sich tauschen, Gebäudepläne und Kamerastandorte nicht.
1. Was ist passiert, und warum?
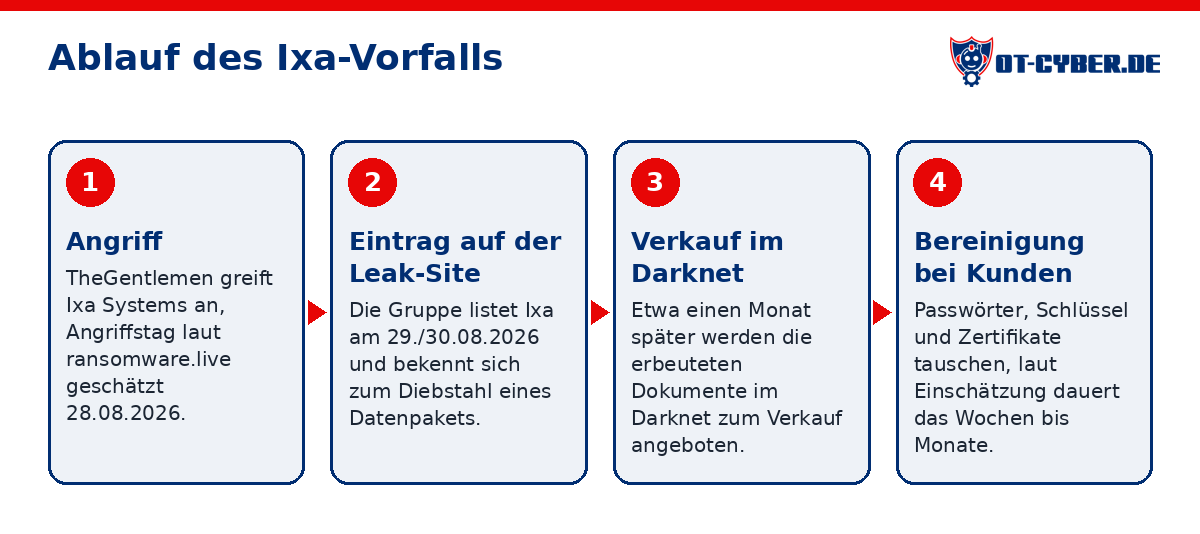
- Wissen: Ixa Systems in Crissier (VD) ist auf Videoüberwachung, Zutrittskontrolle und Einbruchmeldeanlagen spezialisiert. Das Unternehmen wurde Ende August 2026 Opfer eines Ransomware-Angriffs der Gruppe TheGentlemen (berichtet, nach Le Temps via AWP). (100 %) – Quelle
- Wissen: Laut Le Temps hat sich TheGentlemen Ende August im Darknet zum Diebstahl eines Datenpakets bekannt (berichtet). (100 %) – Quelle
- Wissen: ransomware.live führt Ixa Systems als Opfer von TheGentlemen. Der Angriffstag wird auf den 28.08.2026 geschätzt, der Eintrag stammt vom 29./30.08.2026 (berichtet, Aggregator). (100 %) – Quelle
- Wissen: Etwa einen Monat nach dem Angriff wurden die Dokumente im Darknet zum Verkauf angeboten (berichtet). (100 %) – Quelle
- Wissen: TheGentlemen ist ein Ransomware-as-a-Service-Angebot, seit (Mitte) 2025 aktiv, und arbeitet mit Double Extortion: Daten stehlen, Systeme verschlüsseln, mit Veröffentlichung drohen (berichtet). (100 %) – Quelle
- Wissen: Laut Check Point dringt die Gruppe vor allem über ungepatchte Edge Devices (VPN, Firewalls, Remote-Access-Gateways), über gestohlene Zugangsdaten aus Infostealer-Märkten und über Initial Access Broker ein (berichtet/Analyse). (100 %) – Quelle
- Wissen: Laut Le Temps erklären der Kanton Waadt und das Unternehmen, alle nötigen Maßnahmen getroffen zu haben (berichtet; widersprüchlich: A gibt das aus Le Temps wieder / B fand keine öffentliche Stellungnahme, weil der Volltext für B gesperrt war). (100 %) – Quelle
- Nicht bekannt: Wie die Täter eingedrungen sind (Angriffsvektor)
- Nicht bekannt: Ob bei Ixa tatsächlich verschlüsselt wurde, wie lange, oder ob nur Daten abgeflossen sind
- Nicht bekannt: Ob über ein Lösegeld verhandelt wurde und wie hoch die Forderung war
- Nicht bekannt: Ob die Täter auch Zugang zu Kundensystemen hatten oder nur Dokumente bei Ixa gestohlen haben
- Nicht bekannt: Ob Ixa Anzeige erstattet hat
- Einschätzung: Der Angriff war finanziell motiviert und eher opportunistisch (erreichbare Schwachstelle oder gültige Zugangsdaten). Er richtete sich nicht gezielt gegen Gefängnisse oder Banken. (70 %) – A und B schätzen das übereinstimmend so ein. Typisch für RaaS mit Affiliate-Modell und Hunderten Opfern ist breites Scannen. Ixa ist ein Kleinbetrieb, kein strategisches Ziel.
- Einschätzung: Der Einstieg erfolgte über ein Edge-Gerät oder über gültige Zugangsdaten (VPN/Remote Access, Microsoft 365). (55 %) – Check Point, Trend Micro und Group-IB beschreiben das als Hauptwege dieser Gruppe. Für Ixa konkret ist es nicht belegt.
- Einschätzung: Es wurde kein Lösegeld gezahlt. (60 %) – Der Verkauf der Daten im Darknet ist ein Indiz dafür. ictk schreibt „offenbar“, offiziell bestätigt ist es nicht.
2. Was ist die Auswirkung?
- Wissen: Laut einer Expertenanalyse, die Le Temps eingesehen hat, umfassen die Daten Standorte von Überwachungskameras, Passwörter und Pläne von Sicherheitseinrichtungen (berichtet). (100 %) – Quelle
- Wissen: ictk.ch nennt zusätzlich kryptografische Schlüssel und Sicherheitspläne von Gebäuden (berichtet). (100 %) – Quelle
- Wissen: Laut Le Temps sind Sicherheitsinformationen von Waadtländer Gefängnissen, Banken und Dutzenden Firmen abgeflossen (berichtet). (100 %) – Quelle
- Wissen: Zu den Kunden von Ixa gehören Polizeibehörden, Banken, Spitäler, Schulen und Gefängnisse (berichtet). (100 %) – Quelle
- Wissen: ransomware.live verweist auf eine Analyse von ParanoidLab mit 68 exponierten Passwörtern im Zusammenhang mit der Firma. Ob das mit dem Leak zusammenhängt, ist unklar (berichtet, Aggregator). (100 %) – Quelle
- Nicht bekannt: Welche Einrichtungen konkret betroffen sind und wie viele
- Nicht bekannt: Wie viele Daten es sind und wie aktuell die Pläne und Passwörter sind
- Nicht bekannt: Ob Daten bereits verkauft oder missbraucht wurden
- Nicht bekannt: Ob Passwörter und Schlüssel inzwischen überall getauscht wurden
- Einschätzung: Die betroffenen Kunden müssen Zugangsdaten, Schlüssel und Zertifikate ihrer Video- und Zutrittssysteme tauschen und ihre Sicherheitskonzepte überprüfen. (75 %) – A und B sind sich einig: Bei abgeflossenen Passwörtern und Schlüsseln ist das Standard der Incident Response. Öffentlich bestätigt ist es nicht.
- Einschätzung: Das Hauptrisiko ist mittelfristig physisch: Pläne, Kamerastandorte und tote Winkel könnten Einbrüche oder Fluchtpläne erleichtern. Eine akute Betriebsstörung ist dagegen nicht zu erwarten. (60 %) – Dokumenten-Leaks wirken über späteren Missbrauch durch Dritte. Es gibt keine Hinweise auf ausgefallene Systeme bei Kunden.
- Einschätzung: Ein Teil der Unterlagen ist älter oder nicht mehr aktuell. (45 %) – Beim Genfer Vergleichsfall 2022 waren viele Dokumente Jahrzehnte alt. Für Ixa fehlt jede Angabe.
- Einschätzung: Es gab bereits konkreten physischen Missbrauch (Einbruch, Ausbruch). (5 %) – Dafür gibt es keinerlei Hinweise. Ransomware-Gruppen verwerten Daten finanziell.
3. Wie lange dauert es digital (Wiederherstellung IT)?
- Wissen: ransomware.live beschreibt Ixa als Kleinbetrieb mit etwa 9–10 Mitarbeitenden, der Microsoft 365 nutzt (berichtet, Aggregator). (100 %) – Quelle
- Wissen: Kanton und Unternehmen erklären laut Le Temps, alle nötigen Maßnahmen getroffen zu haben (berichtet; widersprüchlich: A / B fand keine Stellungnahme). (100 %) – Quelle
- Nicht bekannt: Ob und wie lange Ixa ausgefallen war
- Nicht bekannt: Ob Backups vorhanden waren
- Nicht bekannt: Ob der Betrieb heute normal läuft
- Nicht bekannt: Ob bei den Kunden alle Zugangsdaten und Schlüssel getauscht sind
- Einschätzung: Die eigene IT von Ixa läuft nach gut fünf Wochen wieder weitgehend. (60 %) – Die Umgebung ist klein und weitgehend in der Cloud (M365), und seit dem Angriff sind über fünf Wochen vergangen. Ob es Backups gab, ist aber unbekannt.
- Einschätzung: Die Bereinigung bei den Kunden (Passwörter, Schlüssel, Zertifikate, Pläne) dauert deutlich länger, eher Wochen bis Monate. (65 %) – Die Anlagen verteilen sich auf viele Standorte, Geräte müssen teils vor Ort getauscht werden, und bei sensiblen Einrichtungen wie Gefängnissen braucht es Termine.
4. Ist in der Anlage etwas kaputt, das lange dauert?
- Wissen: Die Berichte sprechen nur von Datendiebstahl und Verkauf. Keine Quelle berichtet von einer Störung von Kameras, Zutrittskontrolle oder Alarmanlagen bei Kunden. (100 %) – Quelle
- Nicht bekannt: Ob Ixa Remote-Access- oder Fernwartungszugänge zu Kundenanlagen hatte und ob diese betroffen waren
- Nicht bekannt: Ob Kundensysteme vorsorglich vom Netz genommen wurden
- Einschätzung: Physisch ist bei den Kunden nichts zerstört. Betroffen ist die Vertraulichkeit, nicht die Funktion. Der lange Schaden ist, dass Pläne und Kamerastandorte bekannt sind, und das lässt sich nicht patchen. (73 %) – A und B kommen unabhängig zum selben Schluss. Kein Bericht nennt Sabotage, und bei Ausfällen in Gefängnissen oder Spitälern wäre mehr öffentlich bekannt geworden.
- Einschätzung: Einzelne Kunden passen Kamerapositionen, Schließkonzepte oder Rundgänge baulich oder organisatorisch an. (40 %) – Bei Hochsicherheitsobjekten ist das denkbar, aber nicht berichtet. Wie aktuell die Pläne sind, ist unbekannt (A schätzt 45, B 35).
5. Wie viele solcher Ziele gibt es?
- Wissen: Bis Juni 2026 hatte TheGentlemen rund 483 Opfer in 66 Ländern gelistet (berichtet). (100 %) – Quelle
- Wissen: ransomware.live zählt Anfang Oktober 2026 923 dokumentierte Opfer von TheGentlemen, darunter Fälle in Deutschland, Österreich und der Schweiz (berichtet, Aggregator). (100 %) – Quelle
- Wissen: Laut Check Point war TheGentlemen im Juni 2026 die weltweit aktivste Ransomware-Gruppe (17 % der öffentlich gemeldeten Angriffe). Im Mai 2026 entfielen auf sie 10 % der gemeldeten Ransomware-Angriffe in der Schweiz (berichtet). (100 %) – Quelle
- Wissen: Analyse: TheGentlemen gehört 2026 nach Opferzahlen zu den aktivsten Gruppen (berichtet/Analyse). (100 %) – Quelle
- Wissen: Ixa ist klein: etwa 9–10 Mitarbeitende, rund 3,5 Mio. CHF Umsatz, gegründet 2007 (berichtet, Aggregator). (100 %) – Quelle
- Wissen: Shodan (aggregiert): OT-Protokolle öffentlich erreichbar in Schweiz: 50410 gesamt (DNP3 15285, ProConOS 14190, EtherNet/IP 14020, Modbus 2033) (100 %)
- Nicht bekannt: Wie viele Errichter und Integratoren von Sicherheitstechnik es in der Schweiz bzw. im DACH-Raum gibt (keine belastbare Zahl gefunden)
- Nicht bekannt: Wie viele davon Remote Access auf Kundenanlagen haben oder Kundendokumentation zentral und unverschlüsselt ablegen
- Einschätzung: Viele kleine Errichter von Sicherheits- und Gebäudetechnik haben ein ähnliches Profil: kaum eigene IT-Sicherheit oder ein eigenes Security-Team, aber sensible Kundenpläne und Fernwartungszugänge. (71 %) – Die Branche besteht typischerweise aus KMU und ist handwerklich organisiert, Ixa ist eher typisch als die Ausnahme. Xplain 2023 und der Genfer Fall 2022 zeigen dasselbe Muster bei Dienstleistern.
6. Kann das wieder passieren?
- Wissen: TheGentlemen nutzt laut Analysen ausgenutzte Schwachstellen in internetexponierten Systemen (u. a. FortiOS CVE-2024-55591), gestohlene Zugangsdaten und Session-Tokens aus Infostealer-Logs sowie kompromittierte Mailkonten (berichtet/Analyse). (100 %) – Quelle
- Wissen: Group-IB beschreibt Brute-Force-Angriffe auf VPN-Zugänge und eine große Datenbank bereits kompromittierter Firewalls (berichtet/Analyse). (100 %) – Quelle
- Wissen: Laut Check Point hat TheGentlemen gestohlene Daten eines Dienstleisters (UK-Beratungsfirma, April 2026) genutzt, um dessen Kunden anzugreifen (berichtet). (100 %) – Quelle
- Wissen: Mit Xplain wurde 2023 schon einmal ein Schweizer Dienstleister für Polizei und Behörden Opfer von Ransomware (Play). Sensible Bundesdaten, darunter Passwörter, landeten im Darknet, laut Datenanalyse über 9000 Datenobjekte der Bundesverwaltung (bestätigt). (100 %) – Quelle
- Wissen: Datenanalyse des Bundes zum Xplain-Hack (bestätigt). (100 %) – Quelle
- Nicht bekannt: Ob die konkrete Lücke bei Ixa geschlossen ist
- Nicht bekannt: Ob Käufer der Daten sie für Folgeangriffe auf Ixa-Kunden nutzen
- Nicht bekannt: Welche Maßnahmen Ixa und die Kunden konkret ergriffen haben
- Nicht bekannt: Ob Kunden ihre Anforderungen an Dienstleister jetzt verschärfen
- Einschätzung: Ähnliche Angriffe auf Dienstleister für Sicherheits- und Gebäudetechnik wird es im DACH-Raum wieder geben. (80 %) – Die Gruppen sind sehr aktiv, die Branche ist kleinteilig, und Genf 2022, Xplain 2023 und Ixa 2026 zeigen dasselbe Muster. Die Einschätzung kommt nur von A und wurde leicht gesenkt.
- Einschätzung: In den nächsten 12 Monaten werden weitere Schweizer Dienstleister im Sicherheits- oder Behördenumfeld Opfer. (70 %) – Dafür sprechen die Fallserie in der Schweiz und der hohe Anteil von TheGentlemen an den Schweizer Fällen. Der Zeitraum ist eng gefasst.
- Einschätzung: Abgeflossene Zugangsdaten werden für Folgeangriffe auf Kunden ausprobiert, falls sie nicht getauscht wurden. (55 %) – Bei dieser Gruppe ist Chain Victimization dokumentiert, und die Daten werden verkauft. Ob sie noch gültig sind, ist unbekannt.
Quellen
- https://cash.ch/news/presse-hacker-erbeuten-schweizer-sicherheitsdaten-von-gefangnissen-und-banken-974664
- https://letemps.ch/suisse/vaud/une-cyberattaque-fait-fuiter-des-informations-de-securite-de-prisons-vaudoises-de-banques-et-de-dizaines-de-societes
- https://www.ransomware.live/id/SXhhIFN5c3RlbXNAdGhlZ2VudGxlbWVu
- https://ictk.ch/inhalt/datenleck-bei-ixa-systems-hacker-erbeuten-sensible-schweizer-sicherheitsdaten
- https://www.moneycab.com/it/presse-hacker-erbeuten-schweizer-sicherheitsdaten-von-gefaengnissen-und-banken/
- https://blog.checkpoint.com/research/when-the-ransomware-gang-gets-hacked-what-the-gentlemen-leak-reveals-about-modern-ransomware-risk/
- https://securityaffairs.com/193622/uncategorized/infostealers-ai-and-a-90-affiliate-cut-fuel-the-gentlemen-groups-rise.html
- https://www.ransomware.live/group/thegentlemen
- https://www.it-daily.net/it-sicherheit/cybercrime/the-gentlemen-so-tickt-die-neue-nummer-1-unter-den-hackern
- https://research.checkpoint.com/2026/thus-spoke-the-gentlemen/
- https://group-ib.com/blog/hastalamuerte-gentlemen-raas-ttps/
- https://www.admin.ch/gov/de/start/dokumentation/medienmitteilungen.msg-id-100315.html
- https://www.netzwoche.ch/news/2024-03-07/bund-veroeffentlicht-datenanalyse-zum-xplain-hack
Den vollständigen Bericht als PDF und alle verfolgten Vorfälle finden Sie unter Vorfall-Lagebilder.
Fachliche Einschätzung auf Basis öffentlicher Quellen, keine Schuldzuweisung an Betroffene.