
Vorfall-Lagebild: Stadt Wien: 26.000 interne Dokumente abgeflossen
Vorfall-Lagebild · Nach 14 Tagen · Stand 14.10.2026 12:26, Prozent = Einschätzung: 100 % bestätigt, 0 % sicher falsch.
Wissensstand: Wissen 46 % · wahrscheinlich 18 % · nicht bekannt 36 %
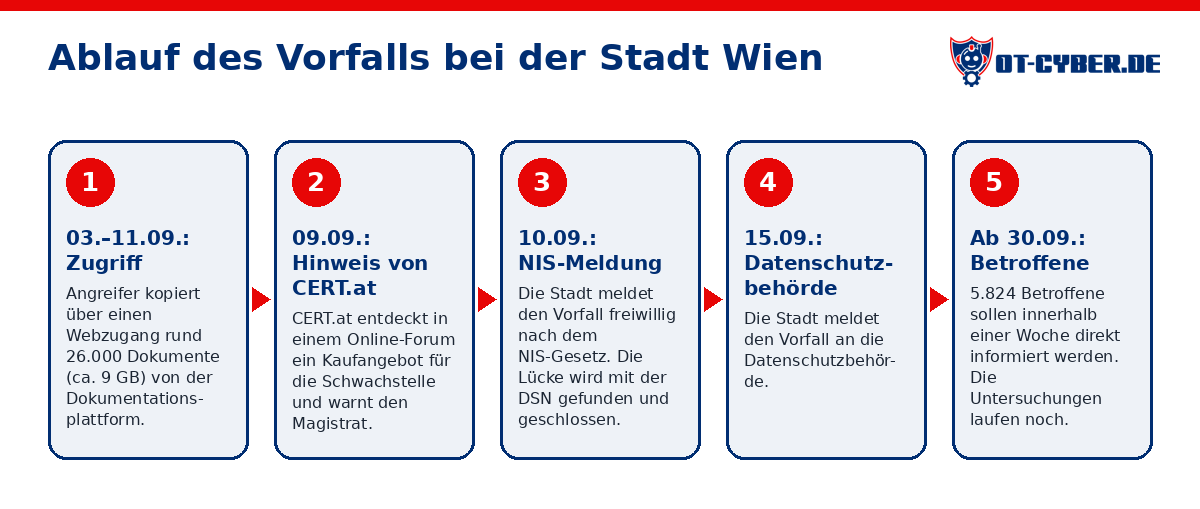
Zwischen 03. und 11.09.2026 griff ein unbekannter Angreifer über einen Webzugang auf Teile einer internen Dokumentationsplattform des Wiener Magistrats zu. Er kopierte rund 26.000 Dokumente und Seiten (ca. 9 GB). Darunter sind Testdaten, Schulungsunterlagen, Projektdokumentationen, technische Dokumentationen, Geschäfts- und Infrastrukturinformationen sowie personenbezogene Daten von 5.824 Personen. Aufgefallen ist der Fall, weil CERT.at am 09.09. in einem Online-Forum ein Kaufangebot für die Schwachstelle entdeckte. Laut Stadt ist die Lücke geschlossen. Es gab keine Kontrolle über IT-Systeme oder Benutzerkonten und keine Erpressung, und bisher gibt es keine Hinweise auf eine Veröffentlichung. Die Untersuchungen laufen noch.
1. Was ist passiert, und warum?
- Wissen: Zwischen 03. und 11.09.2026 hatte ein Angreifer über einen Webzugang Zugriff auf Teile einer internen Dokumentationsplattform des Magistrats und kopierte Testdaten, Schulungsunterlagen und Projektdokumentationen (bestätigt). (100 %), Quelle
- Wissen: Am 09.09.2026 wies CERT.at den Magistrat auf ein Angebot in einem Online-Forum hin, in dem eine Schwachstelle in einem technischen System der Stadt zum Kauf angeboten wurde. Daraufhin wurden WienCERT und die MA 01, Wien Digital aktiv (bestätigt). (100 %), Quelle
- Wissen: Die Lücke wurde gemeinsam mit der Direktion Staatsschutz und Nachrichtendienst (DSN) identifiziert und geschlossen (bestätigt). (100 %), Quelle
- Wissen: Laut CIO Klemens Himpele hatte der Angreifer zu keinem Zeitpunkt Kontrolle über IT-Systeme oder Benutzerkonten der Stadt Wien (bestätigt). (100 %), Quelle
- Wissen: Laut heise betraf die angebotene Schwachstelle den Webzugang der Dokumentationsplattform (berichtet). (100 %), Quelle
- Wissen: Phishing wird derzeit ausgeschlossen. Vermutet wird, dass eine spezielle Scan-KI die Lücke gefunden hat (berichtet. Die KI-These ist eine Vermutung und steht nicht in der offiziellen Mitteilung). (100 %), Quelle
- Nicht bekannt: Welches Produkt bzw. welche Software die Dokumentationsplattform ist (Eigenentwicklung oder Standardprodukt)
- Nicht bekannt: Welche Art von Schwachstelle es war (Zero-Day, bekannte CVE, Konfigurationsfehler) und ob es einen Patch des Herstellers gab
- Nicht bekannt: Wer der Angreifer ist, wer hinter dem Forenangebot steht und ob es dieselbe Person ist
- Nicht bekannt: Ob die Schwachstelle schon vor dem Fund durch CERT.at an Dritte verkauft wurde
- Nicht bekannt: Ob die KI-Scan-These auf Spuren oder nur auf einer Annahme beruht
- Einschätzung: Ausgenutzt wurde eine Schwachstelle in einer aus dem Internet erreichbaren Webanwendung (Zugriffskontrolle/Authentifizierung), keine gestohlenen Zugangsdaten. (73 %), Die Stadt spricht von einer Schwachstelle im Webzugang, Phishing ist ausgeschlossen, und laut CIO wurden keine Konten übernommen. Das passt zu fehlerhafter Zugriffskontrolle, und IBM X-Force nennt fehlende Authentifizierung als Haupttreiber solcher Angriffe. Offiziell bestätigt ist der Typ der Lücke nicht.
- Einschätzung: Täter bzw. Anbieter ist finanziell motiviert (Initial Access Broker oder Datenhändler) und kein staatlicher Akteur. (55 %), Ein Kaufangebot in einem Forum ist typisch für finanziell motivierte Akteure wie Initial Access Broker. Belege zur Täterschaft fehlen. Dass die DSN eingebunden ist, gehört bei Behörden zur Routine: Es deutet nicht auf einen staatlichen Täter hin, schließt staatliche Interessenten aber auch nicht aus.
- Einschätzung: Die Lücke wurde mit automatisierten bzw. KI-gestützten Scans gefunden. (45 %), Laut ORF vermuten das die IT-Verantwortlichen, und IBM X-Force beschreibt KI-gestützte Schwachstellensuche als Trend. Einen veröffentlichten forensischen Beleg gibt es aber nicht, und die offizielle Mitteilung erwähnt KI nicht.
2. Was ist die Auswirkung?
- Wissen: Kopiert wurden rund 26.000 Dokumente und Seiten (ca. 9 GB). Darunter sind technische Dokumentationen, personenbezogene Daten, in Einzelfällen möglicherweise besondere Kategorien nach DSGVO, sowie Geschäfts- und Infrastrukturinformationen (bestätigt). (100 %), Quelle
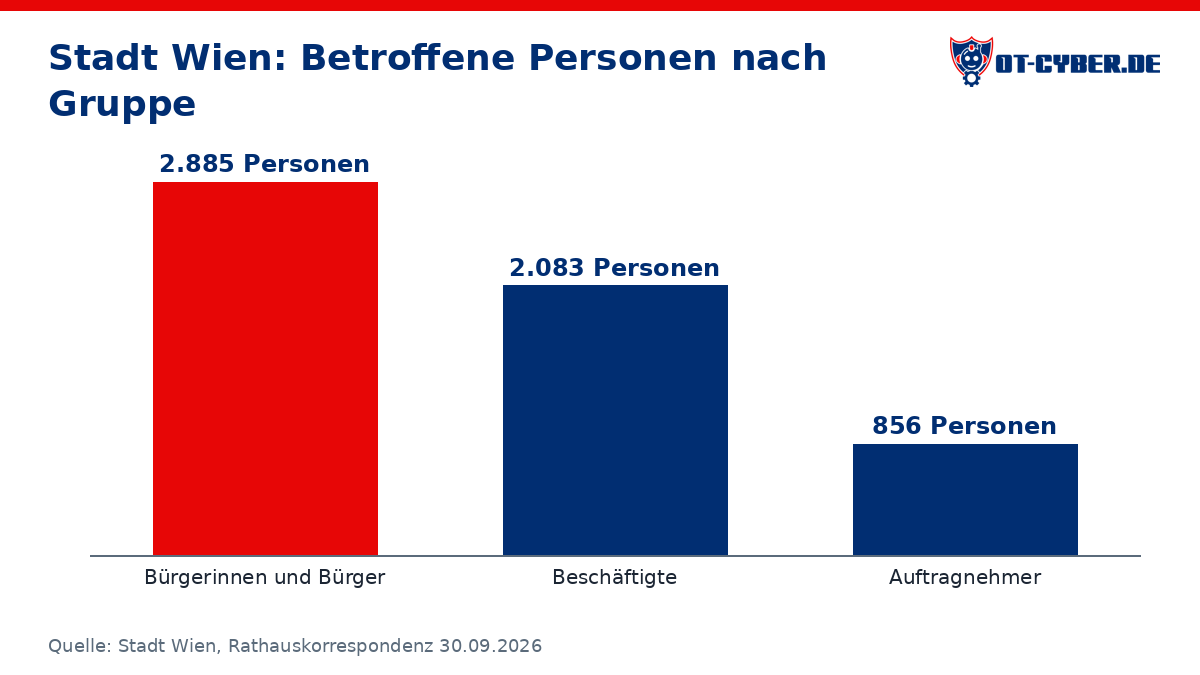
- Wissen: Betroffen sind 2.885 Bürgerinnen und Bürger, 2.083 Beschäftigte und 856 Auftragnehmer, zusammen 5.824 Personen (bestätigt; widersprüchlich: Stadt 856 / heise 865 Auftragnehmer. Nur mit 856 ergibt sich die Summe 5.824). (100 %), Quelle
- Wissen: Meist geht es um Namen und E-Mail-Adressen, in einigen Fällen möglicherweise auch um Krankenstandstage oder IBAN (berichtet). (100 %), Quelle
- Wissen: Laut den ermittelnden Stellen gibt es keine Hinweise auf eine Veröffentlichung. Nach derzeitigem Stand wurde die Stadt nicht erpresst (berichtet). (100 %), Quelle
- Wissen: Born City berichtet, laut Stadt seien keine Daten der kritischen Infrastruktur betroffen (berichtet. In der Rathauskorrespondenz nicht gefunden, die nennt ausdrücklich „Infrastrukturinformationen“). (100 %), Quelle
- Nicht bekannt: Was genau mit „Infrastrukturinformationen“ gemeint ist (Gebäude, IT, Netze, Versorgungsanlagen). Born City meldet „keine KRITIS-Daten“, die Stadt nennt ausdrücklich Infrastrukturinformationen. Das ist ungeklärt.
- Nicht bekannt: Welche Daten bei welcher Person konkret betroffen sind
- Nicht bekannt: Ob die Daten verkauft oder weitergegeben wurden
- Nicht bekannt: Ob in den Testdaten oder der technischen Dokumentation Zugangsdaten enthalten waren
- Nicht bekannt: Ob schon gezielte Betrugsversuche mit diesen Daten beobachtet wurden
- Einschätzung: Kurzfristig sind gezieltes Phishing und Betrugsversuche mit Bezug auf die Stadt Wien das größte Risiko für die Betroffenen. (65 %), Namen, E-Mail-Adressen samt Kontext und teils IBAN reichen für glaubwürdige Täuschungen, und ein öffentlich bekannter Vorfall macht gefälschte Nachrichten glaubwürdiger (Mimikama). Laut Born City warnen Fachleute vor Betrugsanrufen. Eine Phishing-Welle ist bisher nicht belegt.
- Einschätzung: Längerfristig liegt das größere Risiko in den technischen und Projektdokumentationen, weil sie späteren Angreifern als Landkarte dienen können. (45 %), Technische Dokumentationen und Infrastrukturinformationen sind offiziell bestätigt. Wie detailliert, aktuell und sensibel sie sind, ist unbekannt, und laut Born City sind keine KRITIS-Daten betroffen (widersprüchlich: A 45 % / B 50 %).
3. Wie lange dauert es digital (Wiederherstellung IT)?
- Wissen: Laut CIO Himpele hatte der Angreifer keine Kontrolle über IT-Systeme oder Benutzerkonten. Die Lücke ist geschlossen (bestätigt). (100 %), Quelle
- Wissen: Es gab keine Erpressung. Berichtet wird ein reiner Kopiervorgang ohne Verschlüsselung (berichtet). (100 %), Quelle
- Wissen: Am 10.09.2026 ging eine freiwillige Vorfallsmeldung nach dem NIS-Gesetz ein, am 15.09.2026 die Meldung an die Datenschutzbehörde (bestätigt). (100 %), Quelle
- Wissen: Die Betroffenen sollen ab dem 30.09.2026 innerhalb einer Woche direkt informiert werden. Die Untersuchungen dauern an (bestätigt). (100 %), Quelle
- Nicht bekannt: Ob alle 5.824 Betroffenen inzwischen informiert sind (keine Bestätigung gefunden)
- Nicht bekannt: Ob die Plattform offline genommen, umgebaut oder nur gepatcht wurde
- Nicht bekannt: Wann die Forensik abgeschlossen ist und ob ein Bericht veröffentlicht wird
- Einschätzung: Ein Wiederaufbau der IT ist nicht nötig. Über Wochen fällt Arbeit für Forensik, Härtung und Information der Betroffenen an. (75 %), Es wurden keine Systemübernahme und keine Verschlüsselung gemeldet, die Untersuchungen laufen offiziell aber noch. Das entspricht dem üblichen Ablauf bei reinen Datenabflüssen. A und B stimmen hier überein.
4. Ist in der Anlage etwas kaputt, das lange dauert?
- Wissen: Betroffen war eine Dokumentationsplattform. Laut Stadt ermöglichte die Lücke nur den Zugriff auf bestimmte Inhalte, nicht auf IT-Systeme oder Konten (bestätigt). (100 %), Quelle
- Wissen: Auch heise berichtet, dass nur auf bestimmte Inhalte der Plattform zugegriffen wurde (berichtet). (100 %), Quelle
- Nicht bekannt: Ob die Infrastrukturinformationen Anlagen der Daseinsvorsorge betreffen, etwa Strom, Wasser, Kanal, Verkehr oder Gebäudetechnik
- Nicht bekannt: Ob Netzpläne, Zugangswege oder Konfigurationen darunter sind
- Nicht bekannt: Ob betroffene Betreiber gewarnt oder Zugänge vorsorglich geändert wurden
- Einschätzung: Physische Anlagen oder OT sind nicht beeinträchtigt. (85 %), Es gab keine Systemkontrolle und keinen Hinweis auf Manipulation oder Ausfälle, sondern nur Lesezugriff auf eine Dokuplattform. Laut Born City sind keine KRITIS-Daten betroffen. Offiziell geprüft und veröffentlicht ist das nicht (widersprüchlich: A 88 % / B 85 %).
- Einschätzung: Die Gefahr ist vor allem indirekt: Abgeflossene technische Doku kann spätere gezielte Angriffe erleichtern. (40 %), Grundsätzlich plausibel, weil technische Doku und Infrastrukturinformationen bestätigt sind. Ob sie für Angreifer detailliert genug ist, ist unbekannt.
5. Wie viele solcher Ziele gibt es?
- Wissen: Laut IBM X-Force Threat Intelligence Index 2026 war in Europa die Ausnutzung öffentlich erreichbarer Anwendungen mit 40 % der häufigste Erstzugang. Global stiegen solche Angriffe um 44 % (ein Anstieg, kein Anteil), vor allem wegen fehlender Authentifizierung und KI-gestützter Schwachstellensuche (berichtet). (100 %), Quelle
- Wissen: CISA, FBI und MS-ISAC warnten 2023 bei der Confluence-Lücke CVE-2023-22515 vor breiter Ausnutzung ungepatchter Instanzen in Netzen von Behörden und Unternehmen (bestätigt. Dass Wien Confluence nutzt, ist nicht belegt). (100 %), Quelle
- Wissen: Laut WKO fallen unter das österreichische NISG 2026 rund 4.000 Einrichtungen in 18 Sektoren (berichtet). (100 %), Quelle
- Wissen: Shodan (aggregiert): OT-Protokolle öffentlich erreichbar in Österreich: 4641 gesamt (HMI/VNC 1043, DNP3 941, IEC-104 449, Niagara Fox 437, Siemens S7 358, OPC UA 138) (100 %)
- Nicht bekannt: Wie viele Kommunen und Versorger in AT/DE/CH Dokumentationsplattformen mit Webzugang aus dem Internet betreiben (keine belastbare Zahl)
- Nicht bekannt: Ob dieselbe Schwachstelle bei anderen Stellen existiert (Produkt unbekannt)
- Einschätzung: Praktisch jede größere Verwaltung und jeder Versorger betreibt Wiki-, Ticket-, Projekt- oder Dokumentationssysteme, die teils aus dem Internet erreichbar und ähnlich gefährdet sind. (70 %), Solche Werkzeuge sind weit verbreitet und werden oft für externe Dienstleister geöffnet. Laut IBM ist die Ausnutzung öffentlicher Anwendungen der häufigste Erstzugang in Europa. Eine Zählung für den Raum DACH gibt es nicht.
6. Kann das wieder passieren?
- Wissen: Die konkrete Lücke ist laut Stadt geschlossen, die Untersuchungen dauern an (bestätigt). (100 %), Quelle
- Wissen: Am 01.10.2026 trat in Österreich das NISG 2026 (Umsetzung von NIS2) in Kraft und löste das NISG 2018 ab (berichtet). (100 %), Quelle
- Wissen: Das NISG 2026 bringt strengere Pflichten (berichtet). (100 %), Quelle
- Wissen: IBM nennt KI-gestützte Schwachstellensuche als einen Treiber für mehr Angriffe auf öffentlich erreichbare Anwendungen (berichtet). (100 %), Quelle
- Wissen: Die ÖVP Wien fordert lückenlose Aufklärung und eine rasche Überprüfung der Sicherheitsmaßnahmen (berichtet). (100 %), Quelle
- Nicht bekannt: Welche Maßnahmen die Stadt über das Schließen der Lücke hinaus umsetzt und ob weitere von außen erreichbare Systeme geprüft wurden
- Nicht bekannt: Ob die kopierten Daten noch im Umlauf sind oder auftauchen
- Einschätzung: Automatisierte und KI-gestützte Scans machen die Suche nach Lücken billiger, deshalb werden ähnliche Vorfälle bei Verwaltungen in den nächsten Jahren häufiger. (68 %), Dafür sprechen IBMs Trenddaten (+44 %, KI-gestützte Schwachstellensuche) und das Muster „Schwachstelle wird im Forum verkauft“. Der Trend gilt branchenübergreifend. Welche Rolle KI im Fall Wien gespielt hat, ist nicht belegt (widersprüchlich: A 70 % / B 65 %).
Früherer Stand: Nach 72 Stunden (03.10.2026 12:28)
Wissen 47 % · nicht bekannt 35 %
Zwischen 03. und 11.09.2026 hatte ein Angreifer über einen Webzugang Zugriff auf Teile einer internen Dokumentationsplattform des Wiener Magistrats und kopierte rund 26.000 Dokumente (ca. 9 GB). Darunter sind technische und Projektdokumentationen, Geschäfts- und Infrastrukturinformationen sowie personenbezogene Daten von 5.824 Personen. Entdeckt wurde der Fall, weil CERT.at am 09.09. in einem Online-Forum ein Kaufangebot für die Schwachstelle fand. Die Lücke ist geschlossen, laut Stadt hatte der Angreifer keine Kontrolle über IT-Systeme oder Benutzerkonten. Täter, Produkt und eine mögliche Weitergabe der Daten sind weiter offen.
Früherer Stand: Nach 24 Stunden (02.10.2026 23:06)
Wissen 44 % · nicht bekannt 38 %
Zwischen 03. und 11.09.2026 hatte ein Angreifer über einen Webzugang Zugriff auf Teile einer internen Dokumentationsplattform des Wiener Magistrats. Er kopierte rund 26.000 Dokumente bzw. Seiten (ca. 9 GB), darunter personenbezogene Daten von 5.824 Personen sowie technische Dokumentation, Geschäfts- und Infrastrukturinformationen. Aufgefallen ist der Vorfall, weil CERT.at in einem Online-Forum ein Verkaufsangebot für die Schwachstelle entdeckte und den Magistrat am 09.09. informierte. Laut Stadt gab es keine Kontrolle über IT-Systeme oder Benutzerkonten, keine Erpressung und bisher keine Veröffentlichung. Plattform, Täter und Art der Lücke sind öffentlich nicht bekannt.
Früherer Stand: Erstmeldung (02.10.2026 22:46)
Wissen 43 % · nicht bekannt 38 %
Laut Stadt Wien hatte ein Angreifer vom 03. bis 11.09.2026 über einen Webzugang Zugriff auf Teile einer internen Dokumentationsplattform des Magistrats und kopierte rund 26.000 Dokumente (ca. 9 GB) mit Daten von 5.824 Personen sowie Geschäfts- und Infrastrukturinformationen. Aufgefallen ist der Fall, weil CERT.at in einem Online-Forum ein Verkaufsangebot zu dieser Schwachstelle entdeckte und die Stadt am 09.09. informierte. Laut Stadt gab es keine Kontrolle über IT-Systeme oder Benutzerkonten, die Lücke ist geschlossen, und bisher gibt es weder eine Veröffentlichung noch eine Erpressung.
Quellen
- https://presse.wien.gv.at/presse/2026/09/30/wien-datensicherheit-hat-hohen-stellenwert-sicherheitsluecke-umgehend-geschlossen
- https://www.heise.de/en/news/City-of-Vienna-discovers-intrusion-into-online-storage-11471914.html
- https://wien.orf.at/stories/3373234/
- https://borncity.com/news/cyberangriff-auf-wien-26-000-dokumente-und-daten-von-5-824-menschen-kopiert/
- https://uk.newsroom.ibm.com/ibm-2026-x-force-threat-index
- https://www.cisa.gov/news-events/cybersecurity-advisories/aa23-289a
- https://www.wko.at/it-sicherheit/nis2-uebersicht
- https://kpmg.com/at/de/insights/2026/08/cybersecurity--neue-pflichten-fuer-gemeinden.html
- https://www.wko.at/oe/oesterreich/cybersicherheitsgesetz-nisg-2026
Den vollständigen Bericht als PDF und alle verfolgten Vorfälle finden Sie unter Vorfall-Lagebilder.
Fachliche Einschätzung auf Basis öffentlicher Quellen, keine Schuldzuweisung an Betroffene.