
Vorfall-Lagebild: Sungrow-Cloud: Zugriff auf 250.000 PV-Anlagen
Vorfall-Lagebild · Nach 72 Stunden · Stand 10.10.2026 12:41, Prozent = Einschätzung: 100 % bestätigt, 0 % sicher falsch.
Wissensstand: Wissen 59 % · wahrscheinlich 21 % · nicht bekannt 20 %
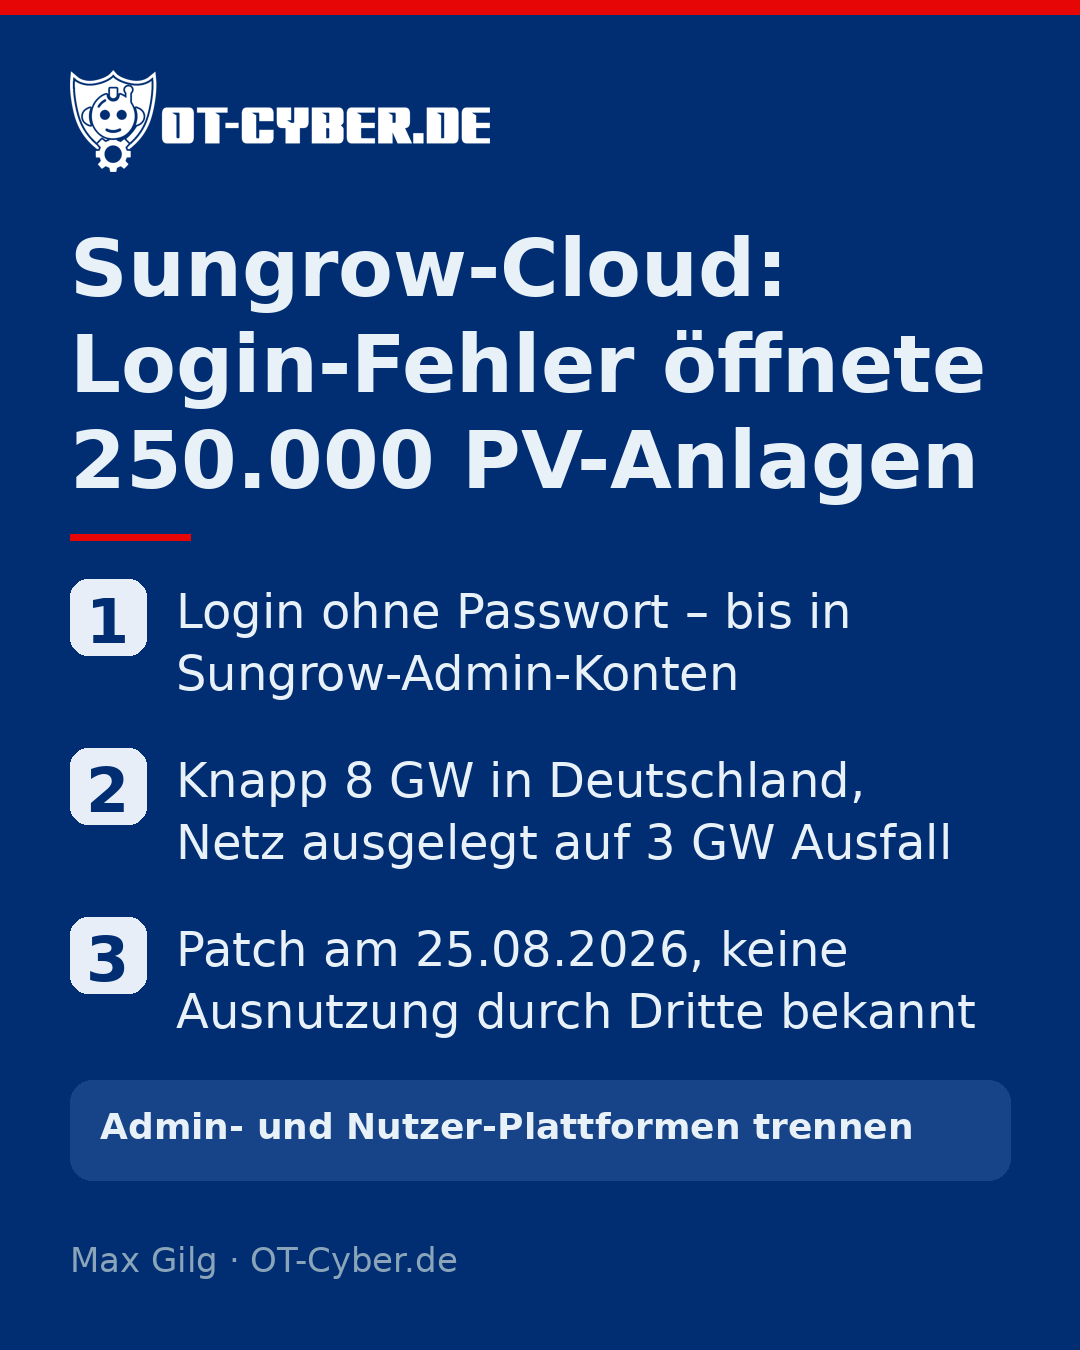
Im August 2026 kam der Kasseler Sicherheitsforscher Marlon Starkloff (Jakkaru GmbH) über einen Fehler in der Anmeldelogik der Sungrow-Cloud iSolarCloud ohne Passwort in Nutzer- und Installateurkonten. Danach landete er in Admin-Konten des Herstellers. Wie viele Anlagen dranhingen, schwankt je nach Bericht: ComputerBase nennt 470.000 in Europa, dpa fast 500.000, beide etwa 250.000 in Deutschland. Sungrow bestätigt die Meldung und einen Notfall-Patch am 25.08.2026. Eine Ausnutzung durch Dritte ist nicht bekannt, ein Stromausfall auch nicht. Ob sich Anlagen massenhaft hätten abschalten lassen, darüber streiten Forscher und Hersteller bis heute.
1. Was ist passiert, und warum?
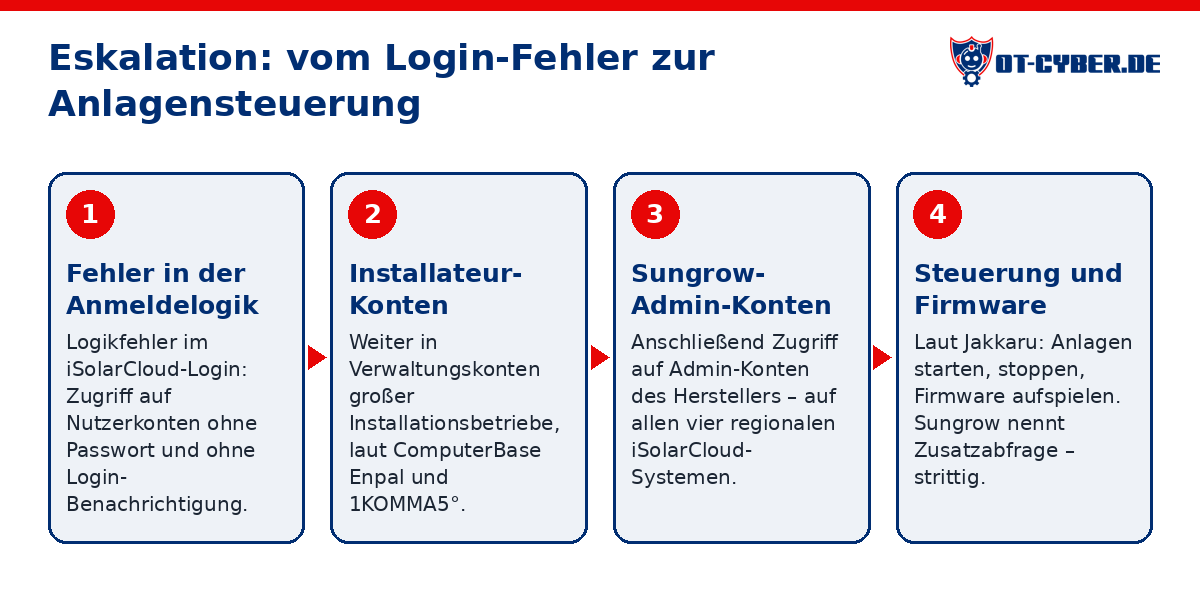
- Wissen: Starkloff, Geschäftsführer der Jakkaru GmbH, fand einen Logikfehler in der Anmeldung von iSolarCloud. Er kam ohne Passwort in fremde Nutzerkonten, und die Betroffenen bekamen keine Login-Benachrichtigung (Forscher-Primärquelle). (100 %)
- Wissen: Von dort ging es laut Jakkaru weiter in Management-Konten großer deutscher Solaranbieter und schließlich in Admin-Konten von Sungrow. (100 %)
- Wissen: Die betroffenen Installationsbetriebe sagen gegenüber der ZfK, es seien weder Daten abgeflossen noch Kundenanlagen manipuliert worden. (100 %)
- Wissen: Sungrow bestätigt gegenüber pv magazine, dass am 22.08.2026 ein unabhängiger Forscher eine Schwachstelle im Anmeldeprozess gemeldet hat. Jakkaru selbst nennt den 23.08.2026 als Tag der Meldung. (100 %)
- Wissen: Laut Sungrow war es durch ein fehlerhaftes Anmeldemodul zeitweise möglich, den üblichen Authentifizierungsprozess zu umgehen. (100 %)
- Wissen: Betroffen waren laut Jakkaru alle vier regionalen iSolarCloud-Systeme: Europa, China, Australien und International. Der Fehler saß in der Geschäftslogik, nicht in einer einzelnen Region. (100 %)
- Wissen: Jakkaru hat das als eigenes Forschungsprojekt gemacht, ohne Auftrag eines anderen Unternehmens. (100 %)
- Wissen: Harm van den Brink (DIVD) taucht im dpa-Bericht als zitierter Experte auf („Das hätte auf jeden Fall für einen Blackout gesorgt“). Den Fall von 2026 hat er nicht entdeckt. (100 %)
- Wissen: Früherer Fall 1: Am 27.12.2023 ging beim BSI die Meldung ein, dass ein Installateurkonto Firmware-Updates für fremde Geräte auslösen konnte und die Images nicht signiert waren. Bis zum 21.04.2024 hat Sungrow das behoben (Forscher-Primärquelle). (100 %)
- Wissen: Früherer Fall 2: Über CVE-2025-29756 konnten angemeldete Nutzer per MQTT die Telemetrie fremder Geräte mitlesen. Gemeldet am 28.03.2025, gepatcht am 06.06.2025. Darauf bezieht sich vermutlich die Angabe „behoben Juni 2025“ in manchen Berichten. (100 %)
- Nicht bekannt: Seit wann die Lücke vor der Meldung im August 2026 bestand.
- Nicht bekannt: Ob es für den Fall von 2026 eine CVE gibt. In den CVE-Datenbanken findet sich bisher keine.
- Nicht bekannt: Wie die technische Ursachenanalyse im Detail aussieht und was die Prüfung durch die NCC Group ergibt.
- Einschätzung: Der Fehler steckte in der Anmeldelogik der Plattform, nicht beim Betreiber. Wer ein sauberes Passwort hatte, stand genauso da wie jemand mit „1234“. (92 %), Forscher und Hersteller beschreiben beide einen Fehler im Login-Prozess der Plattform.
- Einschätzung: Ich sehe dahinter ein Architekturproblem: Endkunde, Installateur und Sungrow-Admin melden sich am selben Portal an. Bricht dort die Anmeldung, steht man schnell eine Ebene höher. (75 %), Jakkaru empfiehlt ausdrücklich, Nutzer- und Admin-Plattform zu trennen, und genau diese Eskalation über die Konto-Ebenen hat der Forscher beschrieben.
- Einschätzung: Dass van den Brink in einigen Berichten als Entdecker auftaucht, dürfte an seinem Zitat liegen und an einer Verwechslung mit den DIVD-Fällen zu Sungrow, also CVE-2025-29756, zu der DIVD am 19.08.2026 eine Full Disclosure mit van den Brink als Entdecker veröffentlicht hat. (60 %), Was davon überwiegt, kann ich von außen nicht sagen.
2. Was ist die Auswirkung?
- Wissen: In Europa waren laut ComputerBase 470.000 Anlagen erreichbar, davon 250.000 in Deutschland. dpa schreibt von fast 500.000 in Europa. (100 %)
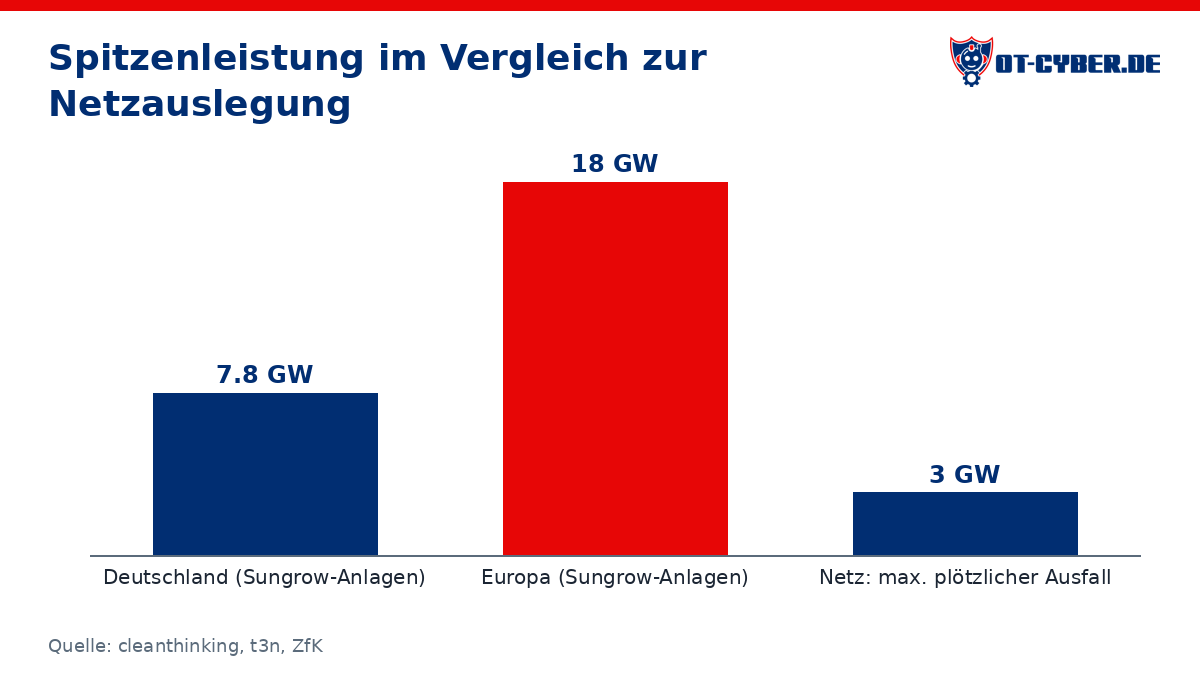
- Wissen: Für Deutschland nennt cleanthinking etwa 7,8 GW Spitzenleistung, t3n knapp 8 GW. Die auch kursierenden 10 GW finde ich in keiner Quelle bestätigt. (100 %)
- Wissen: Ende August zeigte das Europa-Portal laut ZfK knapp 18 GW Echtzeit-Erzeugung. Das europäische Verbundnetz verkraftet einen plötzlichen Ausfall von bis zu 3 GW. (100 %)
- Wissen: Weltweit gehen die Zahlen auseinander: dpa nennt knapp 2,2 Millionen Anlagen, Starkloff gegenüber dem hessenschau rund 2,5 Millionen Geräte. (100 %)
- Wissen: Mit Admin-Rechten ließen sich laut Jakkaru Anlagen, Wechselrichter und Batteriespeicher auflisten, ändern, starten und stoppen. Auch eigene Firmware hätte man aufspielen können (Forscher-Primärquelle). (100 %)
- Wissen: Sungrow widerspricht. Kritische Vorgänge wie Firmware-Updates und Gerätesteuerung verlangen nach Herstellerangabe eine zusätzliche Passwortprüfung und Zwei-Faktor-Authentifizierung, Massenoperationen seien deshalb nicht möglich gewesen. (100 %)
- Wissen: Im Admin-Konto sah Starkloff laut hessenschau die zugewiesenen Straßen, Hausnummern und Orte der Anlagen. (100 %)
- Wissen: Sungrow hat die Plattformprotokolle ausgewertet und keine Hinweise gefunden, dass jemand anderes als der Forscher die Lücke ausgenutzt hat (Herstellerangabe). Ein Stromausfall ist nicht bekannt. (100 %)
- Wissen: Starkloff hat nach eigenen Angaben nicht an realen Anlagen getestet. (100 %)
- Wissen: Eine DNV-Studie für SolarPower Europe (April 2025) kommt zu dem Ergebnis, dass schon kompromittierte 3 GW Wechselrichterleistung erhebliche Folgen für das europäische Netz haben können. (100 %)
- Nicht bekannt: Ob Passwort- und 2FA-Abfrage auch für Admin-Konten galten oder sich umgehen ließen. Forscher und Hersteller widersprechen sich, getestet hat es niemand.
- Nicht bekannt: Wie viel Leistung gleichzeitig steuerbar gewesen wäre. Nicht jedes Gerät ist in der Cloud registriert, und Sungrow nennt keine Zahl.
- Nicht bekannt: Welche Kundendaten genau einsehbar waren und ob jemand eine Datenschutz-Meldung abgegeben hat.
- Einschätzung: Die Forscher konnten Konten, Anlagen und Organisationen samt Adressen einsehen. Abgeflossen ist davon nach heutigem Stand nichts. (70 %), Jakkaru schreibt von Zugriff auf alle Organisationen und Nutzer, hessenschau von sichtbaren Adressen, Sungrow findet keinen Datenabfluss.
- Einschätzung: Hätte jemand deutlich mehr als 3 GW koordiniert und ohne Vorwarnung abgeschaltet, wäre das Netz ernsthaft unter Druck geraten. (50 %), Dafür sprechen die 3-GW-Auslegung und Manuel Wickert vom Fraunhofer-Institut, der gegenüber dem hessenschau bei 17 sofort abgeschalteten Gigawatt von „akuter Blackout-Gefahr“ spricht. Ob der Steuerweg funktioniert hätte, ist aber offen, und die Übertragungsnetzbetreiber verweisen gegenüber der ZfK auf ihre Reserven.
- Einschätzung: Dass es zwingend zum europaweiten Blackout gekommen wäre, halte ich für unwahrscheinlich. (85 %), Erst hätte jemand die Zusatzabfrage umgehen müssen, dann hätte der Massenbefehl auf Hunderttausenden Geräten gleichzeitig ankommen müssen. Beides hat keiner gezeigt. Und um 3 Uhr nachts im Dezember ist ohnehin kaum PV-Leistung am Netz.
3. Wie lange dauert es digital (Wiederherstellung IT)?
- Wissen: Am 25.08.2026 hat Sungrow nach eigener Angabe einen Notfall-Patch auf allen iSolarCloud-Ebenen eingespielt. Mitte September konnte Jakkaru die Lücke im Nachtest nicht mehr nachstellen. (100 %)
- Wissen: Starkloff sagt laut dpa, die Lücke sei innerhalb eines Tages durch eine kurzfristige Softwarekorrektur geschlossen worden. Sungrow nennt den 25.08.2026 als Tag des Notfall-Patches und sagt, die Ursache sei an diesem Tag vollständig behoben gewesen. Jakkaru datiert den Abschluss aller Arbeiten auf den 14.09.2026. Die Angaben passen also nicht ganz zusammen: Zwischen Meldung (22. oder 23.08.) und Notfall-Patch lagen nach Herstellerangabe zwei bis drei Tage, nicht einer. (100 %)
- Wissen: Kunden und Installateure müssen nichts weiter tun, schreibt die pv-magazine-Redaktion. (100 %)
- Wissen: Sungrow hat die NCC Group mit einer unabhängigen Sicherheitsprüfung beauftragt (Herstellerangabe). (100 %)
- Wissen: Zum Vergleich: Auch CVE-2025-29756 wurde laut Sungrow-Advisory auf dem Server behoben, ohne dass Kunden etwas tun mussten. (100 %)
- Wissen: Bei den Forescout-Lücken (ICSA-25-072-12) war das anders. Dort brauchte es ein WiNet-Firmware-Update ab WINET-SV200.001.00.P028 und ein App-Update. (100 %)
- Nicht bekannt: Ob Sungrow Behörden und Kunden aktiv informiert hat. Diese Frage hat Sungrow gegenüber dpa nicht beantwortet.
- Nicht bekannt: Ob Sitzungen und Zugangsdaten aus dem verwundbaren Zeitraum zurückgesetzt wurden.
- Nicht bekannt: Wann die Prüfung durch die NCC Group fertig ist.
- Einschätzung: Ein Betreiber musste nach dem Patch weder neu einrichten noch Passwörter tauschen, jedenfalls hat das niemand verlangt. (80 %), Der Fehler saß auf dem Server, Sungrow hat dort gepatcht, und laut Hersteller und pv magazine muss kein Kunde etwas tun.
- Einschätzung: Mit manipulierter Firmware sähe das ganz anders aus. Dann reden wir von Wochen bis Monaten, und bei einem Teil der Anlagen müsste ein Elektriker raus aufs Dach oder in den Keller. (45 %), Reine Hypothese. SolarFlareSec hat 2024 so ein Firmware-Szenario gezeigt, einen echten Fall dieser Größe kenne ich nicht.
4. Ist in der Anlage etwas kaputt, das lange dauert?
- Wissen: An Kundenanlagen gab es laut Sungrow keine Unterbrechungen und keine unautorisierten Eingriffe (Herstellerangabe). (100 %)
- Wissen: Auch die Installationsbetriebe melden keinen Datenabfluss und keine Manipulation. (100 %)
- Wissen: Ein Stromausfall wegen der Lücke ist nicht bekannt. (100 %)
- Wissen: Im Projekt SolarFlareSec zeigte ein Forscher 2024, dass manipulierte Firmware Wechselrichter-Komponenten wie das Netzschutz-Relais beeinflussen kann. Belegt ist dort ein Abschalten zu einem festgelegten Zeitpunkt, keine dauerhafte Zerstörung (früherer Fall). (100 %)
- Nicht bekannt: Ob unabhängig geprüft wurde, dass keine Firmware verändert wurde.
- Nicht bekannt: Ob ein Angreifer auf diesem Weg Hardware dauerhaft hätte beschädigen können. Getestet wurde das nicht.
- Einschätzung: Nach allem, was öffentlich ist, hat keine Anlage durch diesen Fall einen Hardware-Schaden. (90 %), Weder Hersteller noch Installationsbetriebe sehen eine Ausnutzung, ein Ausfall wurde nicht gemeldet, und Starkloff hat bewusst nicht an echten Anlagen probiert.
- Einschätzung: Ein Abschalten per Cloud hätte vor allem Ertrag gekostet. Der Wechselrichter selbst kennt das, er geht jeden Abend aus. (65 %), Starten und Stoppen sind normale Funktionen. Gefährlicher wären veränderte Firmware oder verstellte Schutzparameter, und dafür gibt es in diesem Fall keinen Beleg.
- Einschätzung: Böswillige Firmware hätte Wechselrichter so verbiegen können, dass sie getauscht oder vor Ort neu bespielt werden müssen. (35 %), Möglich ist das. Gezeigt wurde bisher nur das zeitgesteuerte Abschalten.
5. Wie viele solcher Ziele gibt es?
- Wissen: In Deutschland hängen rund 250.000 PV-Anlagen mit Sungrow-Wechselrichtern an der Cloud (ComputerBase, dpa). (100 %)
- Wissen: Sungrow hat laut Jakkaru weltweit über 1.000 GW Leistungselektronik installiert, Stand Dezember 2025. (100 %)
- Wissen: Laut SolarPower Europe und DNV liegen mehr als ein Dutzend westliche und nicht-westliche Hersteller jeweils deutlich über 3 GW installierter Wechselrichterleistung. (100 %)
- Wissen: Forescout fand 2025 im Projekt SUN:DOWN 46 Schwachstellen bei Sungrow, Growatt und SMA. Rund 35.000 Solar-Managementoberflächen waren direkt aus dem Internet erreichbar (The Hacker News). (100 %)
- Wissen: Das BSI sieht laut ZfK eine Konzentration von Erzeugungsleistung auf einzelnen Plattformen, deren Manipulation wegen der direkten Steuerbarkeit über die Cloud systemkritisch ist. (100 %)
- Wissen: Für Sungrow ist es mindestens die dritte Cloud-Lücke: 2023/24 (veganmosfet, über das BSI gemeldet), CVE-2025-29756 (DIVD) und 2026 (Jakkaru). (100 %)
- Nicht bekannt: Wie viele Wechselrichter in Deutschland dauerhaft an einer Hersteller-Cloud hängen und wie viel PV-Leistung darüber steuerbar ist.
- Einschätzung: Mehrere GW hinter einem einzigen Login gibt es vermutlich auch bei anderen Herstellern, Sungrow ist da eher das bekannteste Beispiel. (75 %), Laut DNV-Studie liegen über zwölf Hersteller oberhalb von 3 GW, und Fernzugriff über die Hersteller-Cloud ist bei Heimanlagen der Normalfall.
6. Kann das wieder passieren?
- Wissen: Mindestens drei gemeldete Cloud-Lücken bei Sungrow in rund drei Jahren, alle inzwischen geschlossen: 2023/24, CVE-2025-29756 und 2026. (100 %)
- Wissen: Jakkaru rät Herstellern, Nutzer- und Admin-Plattform zu trennen, und Verbrauchern, die Cloud-Anbindung zu überdenken (Forscher-Primärquelle). (100 %)
- Wissen: Die NCC Group prüft im Auftrag von Sungrow (Herstellerangabe). (100 %)
- Wissen: Das BSI stuft die Konzentration steuerbarer Erzeugungsleistung auf einzelnen Cloud-Plattformen als systemkritisch ein. (100 %)
- Nicht bekannt: Welche Konsequenzen Sungrow aus der NCC-Group-Prüfung zieht.
- Nicht bekannt: Ob Regulierer zusätzliche Vorgaben für die Fernsteuerung von Wechselrichtern über Hersteller-Clouds machen.
- Einschätzung: Ich rechne damit, dass in den nächsten Jahren weitere Lücken in Wechselrichter-Clouds gemeldet werden, bei Sungrow oder bei Wettbewerbern. (75 %), Sungrow hatte drei Fälle in drei Jahren, SUN:DOWN fand 46 Schwachstellen bei drei Herstellern, und DNV beschreibt, wie viel Leistung an wenigen Plattformen hängt.
- Einschätzung: Solange die App für den Hausbesitzer und die Steuerung für den Hersteller-Support am selben Login hängen, kann ein einzelner Fehler wieder sehr viele Anlagen erreichen. (70 %), So lese ich die Empfehlung von Jakkaru. Aus der Instandhaltung kennt man das Prinzip: Wer den Schaltschrank-Schlüssel für eine Halle hat, bekommt nicht automatisch den Generalschlüssel fürs ganze Werk.
Früherer Stand: Nach 24 Stunden (08.10.2026 12:40)
Wissen 54 % · nicht bekannt 26 %
Marlon Starkloff, Geschäftsführer der Kasseler Jakkaru GmbH, kam im August 2026 über einen Fehler in der Anmeldelogik ohne Passwort bis in die Administratorkonten der Sungrow-Cloud iSolarCloud. Betroffen waren laut ComputerBase rund 470.000 Anlagen in Europa, davon 250.000 in Deutschland. Nach Angaben des Forschers schloss Sungrow die Lücke innerhalb eines Tages mit einer kurzfristigen Softwarekorrektur. Ob sich die Anlagen tatsächlich hätten abschalten lassen, ist strittig: Der Forscher hält es für möglich, hat es aber nicht getestet, und Sungrow verweist auf ein zusätzliches Passwort. Eine Ausnutzung durch Angreifer oder einen Stromausfall gab es nach allem, was bekannt ist, nicht. Das BSI stuft solche Plattformen als systemkritisch ein.
Früherer Stand: Erstmeldung (07.10.2026 12:12)
Wissen 40 % · nicht bekannt 39 %
Am 07.10.2026 griffen mehrere Medien eine ZEIT-Recherche auf (t3n): Das Kasseler Sicherheitsunternehmen Jakkaru um Geschäftsführer Marlon Starkloff kam im August 2026 ohne reguläres Passwort-Login bis in den Admin-Bereich der Sungrow-Cloud iSolarCloud. Von dort hätten sich demnach rund 250.000 Anlagen in Deutschland und fast 500.000 in Europa zentral steuern lassen. Sungrow soll die Lücke innerhalb eines Tages per Hotfix geschlossen haben. In der Presse wurden dabei zwei frühere, inzwischen geschlossene Sungrow-Fälle vermischt: veganmosfet/BSI 2023 bis 24 und DIVD/Harm van den Brink mit CVE-2025-29756. Ein Ausnutzen durch Angreifer oder ein Netzausfall ist nicht bekannt. Meine Einordnung: „Was bisher ein theoretisches Szenario aus Studien und Warnungen war, etwa von Forescout und vom BSI, ist mit Sungrow praktisch nachgewiesen: Über eine einzige Hersteller-Cloud waren hunderttausende Wechselrichter erreichbar.“, Max Gilg, OT-Cybersecurity-Experte aus Rosenheim
Quellen
- https://jakkaru.de/articles/sungrow-vulnerability-exposes-gigawatts-worldwide
- https://www.computerbase.de/news/smart-home/250-000-anlagen-in-deutschland-luecke-in-cloud-von-solar-anbieter-haette-zu-blackout-fuehren-koennen.99717/
- https://www.zfk.de/digitalisierung/it/sungrow-sicherheitsluecke-solar-cloud
- https://www.pv-magazine.de/2026/10/08/nach-hackerangriff-sungrow-schliesst-schwachstelle-in-seiner-isolarcloud/
- https://www.hessenschau.de/wirtschaft/solaranlagen-wie-kritisch-war-die-sungrow-sicherheitsluecke-v4,sicherheitsluecke-solarbranche-100.html
- https://jakkaru.de/de/artikel/sungrow-vulnerability-exposes-gigawatts-worldwide
- https://www.tagesspiegel.de/wirtschaft/dpa-hacker-hatte-hunderttausende-solaranlagen-in-deutschland-lahmlegen-konnen-16137653.html
- https://veganmosfet.codeberg.page/posts/2024-04-21-solarflaresec/
- https://csirt.divd.nl/cases/DIVD-2025-00009
- https://www.cleanthinking.de/?p=1074028
- https://t3n.de/news/super-blackout-deutschland-hacker-8-gigawatt-1766966/
- https://taiyangnews.info/markets/solarpower-europe-dnv-cybersecurity-report
- https://www.sungrowpower.com/en/security-notice-detail-2/6593
- https://cisa.gov/news-events/ics-advisories/icsa-25-072-12
- https://www.forescout.com/blog/grid-security-new-vulnerabilities-in-solar-power-systems-exposed/
- https://thehackernews.com/2025/03/researchers-uncover-46-critical-flaws.html?m=1
- https://csirt.divd.nl/2026/08/19/Sungrow-web-portal/
Den vollständigen Bericht als PDF und alle verfolgten Vorfälle finden Sie unter Vorfall-Lagebilder.
Fachliche Einschätzung auf Basis öffentlicher Quellen, keine Schuldzuweisung an Betroffene.
Korrigiert am 18.10.2026: Sprache überarbeitet und Angaben nach Prüfung der Primärquellen präzisiert.