
Vorfall-Lagebild: Tanker VL Prosperity: Zugriff auf Antriebssteuerung
Vorfall-Lagebild · Nach 14 Tagen · Stand 19.10.2026 09:59
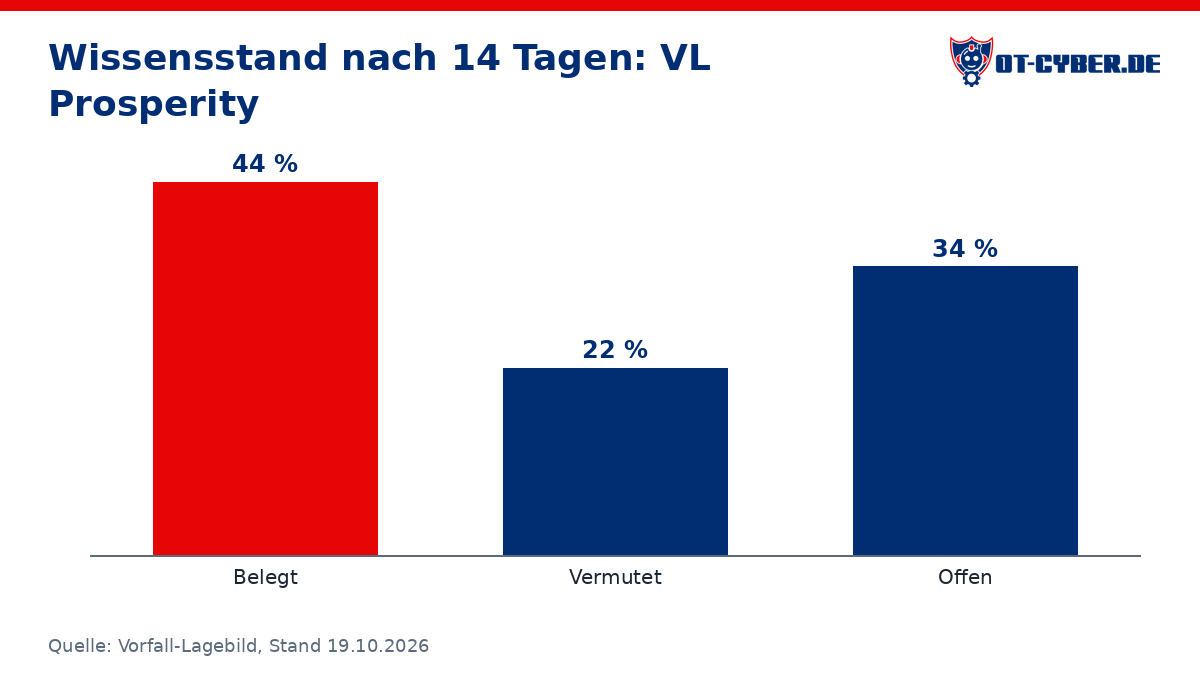
So viel ist belegt: rund 44 % der Fragen lassen sich mit Quellen beantworten, 22 % nur mit Vermutungen, 34 % sind offen.
Am 21.08.2026 ging ein Team aus US-Küstenwache und FBI an Bord des Rohöltankers VL Prosperity (VLCC, Liberia-Flagge, unterwegs von Sidi Kerir in Ägypten nach Galveston), weil es Hinweise auf kompromittierte Netze gab. Die Küstenwache bestätigt „malicious cyber activity“. Laut Bloomberg (02.10.2026, anonyme US-Beamte) hatten Unbefugte vorübergehend Zugriff auf ein digitales System, das mit dem Antrieb verbunden ist. Wie die Angreifer hineinkamen, was sie steuern konnten und wer dahintersteckt, ist offiziell weiter offen. Offiziell gibt es weder Betriebsstörungen noch Gefahr für die Crew oder Umweltschäden; die Angaben zu Eingriffen in Kühlung, Drehzahl und Treibstoff stammen nur aus iranischen Staatsmedien und sind nicht bestätigt.
1. Was ist passiert, und warum?
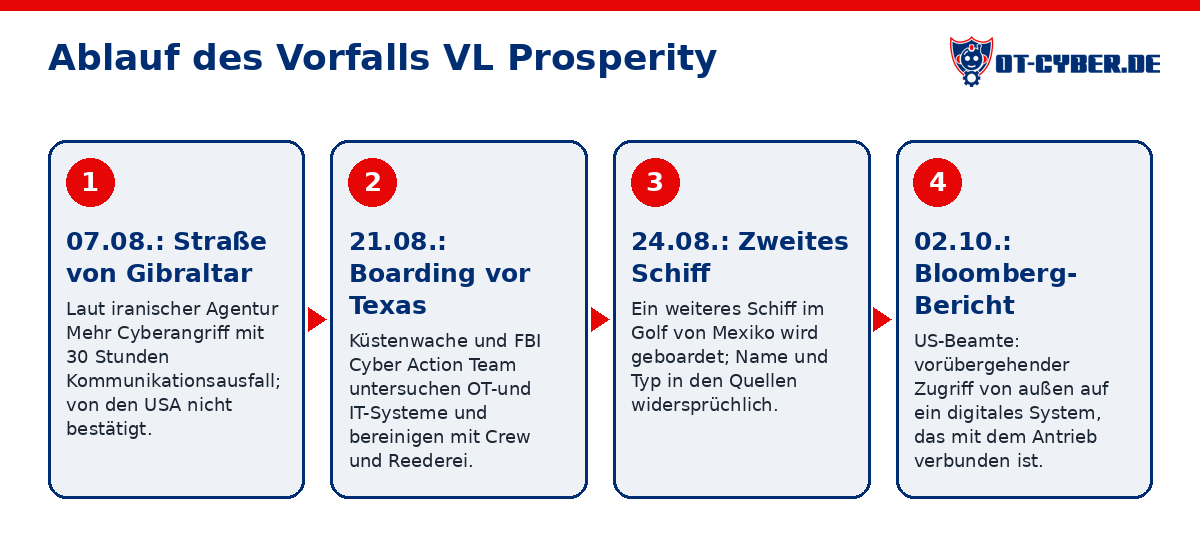
- Belegt: Am 21.08.2026 ging ein Team an Bord: Law Enforcement der Küstenwache, Cyber Protection Team, ein Schiffsinspektor und das FBI Cyber Action Team. Es untersuchte OT- und IT-Systeme und arbeitete mit Crew und Reederei daran, „to eradicate the threat“ (Quelle).
- Belegt: Laut FBI gab es „indications that the networks of both vessels were compromised“. Die Küstenwache sprach von „foreign cyber actors“, nannte aber keinen Namen (Quelle).
- Belegt: Rear Adm. Amy Grable (Coast Guard Cyber Command) sagte CBS, die Ermittler hätten „malicious cyber activity“ an Bord gefunden. Einen Täter nannte sie nicht. Die Angreifer seien „not necessarily that sophisticated“ gewesen, und „basic precautions“ würden die meisten solcher Vorfälle verhindern (Quelle).
- Belegt: Bloomberg berichtete am 02.10.2026 unter Berufung auf US-Beamte, FBI und Küstenwache hätten Belege für einen vorübergehenden Zugriff von außen auf ein digitales System an Bord gefunden, das mit dem Antrieb verbunden ist. Der Text lief am 05.10.2026 bei Insurance Journal (Quelle).
- Belegt: Am 24.08.2026 wurde ein zweites Schiff im Golf von Mexiko geboardet (widersprüchlich: Dragos und Maritime Executive nennen den LPG-Tanker Kohaku, 227 m / andere Quellen sprechen von einem LNG-Schiff ohne Namen) (Quelle).
- Belegt: Die iranische Agentur Mehr meldete am 20.08. einen „major cyberattack“ beim Passieren der Straße von Gibraltar am 07.08. mit 30 Stunden Kommunikationsausfall. Einen Urheber nannte Mehr nicht (Quelle).
- Vermutlich: Der Zugriff lief aus der Ferne über eine Kommunikationsverbindung des Schiffs (Satellit, Fernwartung, Landanbindung der Reederei) und nicht über eine Person an Bord (zu 55 % sicher). Auf See ist der Fernzugriff der typische Weg, und Grables Hinweis auf frei verfügbaren Schadcode und fehlende Grundvorkehrungen passt dazu. Ein vorher eingeschleppter Datenträger oder ein Laptop aus dem Hafen ist aber ebenso denkbar, und die Behörden sagen nichts zum Weg. (A 60 %, B 55 %)
- Vermutlich: Hinter dem Angriff steckt ein staatlicher oder staatsnaher Threat Actor (zu 55 % sicher). Die Küstenwache spricht von „foreign cyber actors“, es gibt keine bekannte Lösegeldforderung, die USA beobachten fast 20 Schiffe, und der Fall fällt in den Konflikt zwischen den USA und dem Iran. Grable nennt die Angreifer aber nicht besonders ausgefeilt, Hacktivisten oder Kriminelle sind nicht ausgeschlossen. (A 55 %, B 60 %)
- Vermutlich: Der Täter hat einen Bezug zum Iran (zu 45 % sicher). Laut WSJ prüfen die USA eine Verbindung zum Iran oder zu iranfreundlichen Akteuren, und iranische Staatsmedien haben den Fall zuerst gemeldet und propagandistisch genutzt. Offiziell zugeordnet ist nichts, und ehemalige Beamte warnen, dass solche Akteure ihre Fähigkeiten gern übertreiben.
- Vermutlich: Die von Mehr gemeldeten Eingriffe (Kühlung gedrosselt, Drehzahl erhöht, Tanks abgeschaltet) haben so stattgefunden (zu 20 % sicher). Die einzige Quelle ist ein anonymes Crewmitglied in iranischen Staatsmedien. Bloomberg spricht nur von Zugriff, nicht von Steuerung, FBI und Küstenwache melden keine Betriebsstörung, und laut Grable war das Schiff nie unsicher. (A 25 %, B 20 %)
- Offen: Wie die Angreifer ins Bordnetz kamen
- Offen: Wer dahintersteckt; es gibt keine offizielle Zuordnung und kein Bekennerschreiben
- Offen: Wie lange der Zugriff bestand und welche Funktionen tatsächlich steuerbar waren
- Offen: Ob die Vorfälle auf VL Prosperity, dem zweiten Schiff (Kohaku) und der gemeldeten Vivit Africa zusammenhängen oder vom selben Akteur stammen
- Offen: Ob es ein Erpressungs- oder ein Sabotagemotiv gab
2. Was ist die Auswirkung?
- Belegt: FBI: „Currently, there are no reports of operational disruptions, vessel instability, physical danger to crews, or environmental impacts.“ (Quelle).
- Belegt: Laut Grable deutete bei der Inspektion nichts darauf hin, dass der Tanker unsicher zu betreiben war (Quelle).
- Belegt: Laut Bloomberg-Schiffsdaten lag der voll beladene Tanker Anfang Oktober weiter vor Galveston vor Anker (Quelle).
- Belegt: Das Schiff ist 333 m lang, Baujahr 2015, 319.547 dwt, Flagge Liberia, IMO 9683697, und fasst rund 2,3 Mio. Barrel Rohöl. Gemanagt wird es von HMM Ocean Service (Südkorea) (Quelle).
- Belegt: Laut Bloomberg (13.10.) war eine Raffinerie im Besitz Saudi-Arabiens Käuferin des Öls an Bord (Quelle).
- Belegt: Mehr und ein anonymes Crewmitglied behaupteten Eingriffe in Kühl-, Kraftstoff- und Schmierölsysteme sowie in die Drehzahl und 30 Stunden ohne Funkverbindung; die USA haben das nicht bestätigt (Quelle).
- Vermutlich: Am Schiff, an der Ladung oder in der Umwelt gab es keinen physischen Schaden (zu 85 % sicher). FBI, Küstenwache und Grable sagen das übereinstimmend. Es bleibt ein Restzweifel, weil die Untersuchung nicht abgeschlossen und kein Abschlussbericht veröffentlicht ist.
- Vermutlich: Der Hauptschaden liegt bisher bei Liegezeit, Untersuchung und Bereinigung (zu 75 % sicher). Es gab ein viertägiges Boarding, das Schiff liegt seit Ende August vor Galveston, ohne dass ein technischer Schaden gemeldet ist, und HMM wartet auf den Abschlussbericht. Bezifferte Zahlen gibt es nicht. (A 75 %, B 80 %)
- Vermutlich: Es gab tatsächlich eine längere Kommunikationsstörung an Bord (zu 75 % sicher). Neben Mehr berichten auch Bloomberg und Baird Maritime, das Schiff habe die Verbindung verloren. Die Dauer von 30 Stunden stammt nur von Mehr. (A 75 %, B 80 %)
- Vermutlich: Der Vorfall verschärft Kontrollen für Schiffe auf dem Weg in die USA (zu 65 % sicher). Die Küstenwache verlangt für die fast 20 beobachteten Schiffe eine Vorabmeldung vor dem Einlaufen und hat verschärfte Port State Controls angekündigt. Über neue Versicherungsauflagen gibt es keine Belege.
- Offen: Ob der Kommunikationsausfall von 30 Stunden in dieser Länge stattfand
- Offen: Warum das Schiff seit Wochen vor Anker liegt: Ermittlungen, Bereinigung oder kommerzielle Gründe
- Offen: Ob und wann die Ladung gelöscht wurde
- Offen: Wie hoch der wirtschaftliche Schaden für Reederei, Charterer und Käufer ist
- Offen: Ob Daten abgeflossen sind
3. Wie lange dauert es digital (Wiederherstellung IT)?
- Belegt: Das Boarding-Team blieb ab dem 21.08. vier Tage an Bord, suchte nach Malware und untersuchte IT- und OT-Systeme (Quelle).
- Belegt: Ziel war laut Behörden, „to ensure integrity of the vessel's operational and information technology systems“. Laut gemeinsamer Erklärung half die Crew, „to ensure the threats were mitigated“ (Quelle).
- Belegt: Der Schiffsmanager HMM Ocean Service bestätigte das Boarding und verwies auf „rigorous cyber protocols“ (Quelle).
- Belegt: HMM Ocean Service erklärte, die Küstenwache habe das Schiff für den Normalbetrieb freigegeben. Man warte auf einen Abschlussbericht der US-Behörden (Quelle).
- Vermutlich: Die Bereinigung an Bord war nach Tagen bis wenigen Wochen abgeschlossen. Die forensische Aufarbeitung an Land dauert Monate, und die lange Liegezeit hat zusätzlich forensische, rechtliche oder kommerzielle Gründe (zu 55 % sicher). Das passt zu vier Tagen Boarding, einer überschaubaren Schiffs-IT und der von HMM gemeldeten Freigabe. Bei OT-Forensik mit Herstellerbeteiligung sind Monate üblich. Eine offizielle Erklärung für die Liegezeit gibt es nicht. (A 65 %, B 55 %)
- Vermutlich: Auch Schwesterschiffe und die Landorganisation des Managers wurden überprüft (zu 50 % sicher). Das ist übliche Incident Response bei geteilten Zugängen und Fernwartung. Öffentlich gibt es dazu nichts.
- Offen: Ob die Systeme vollständig bereinigt sind und der Angreifer vollständig entfernt ist; ein Abschlussbericht ist nicht veröffentlicht
- Offen: Ob Systeme neu aufgesetzt, Firmware geprüft oder Hardware getauscht wurde
- Offen: Warum das Schiff Anfang Oktober noch vor Anker lag und wann es wieder regulär eingesetzt wird
4. Ist in der Anlage etwas kaputt, das lange dauert?
- Belegt: FBI und Küstenwache melden keine Betriebsstörung und keine Instabilität des Schiffs (Quelle).
- Belegt: Die Behauptungen über Eingriffe in Kühl-, Kraftstoff- und Schmierölsysteme stammen aus iranischen Staatsmedien und einem anonymen Crewmitglied. Bestätigt sind sie nicht (Quelle).
- Belegt: Der ehemalige Küstenwachen-Cyberexperte Quinton DuBose hält eine komplette Fernübernahme eines Supertankers für unwahrscheinlich, das Stören einzelner Teilsysteme aber für sicherheitsrelevant (Quelle).
- Vermutlich: An der Hauptmaschine oder ihren Hilfssystemen ist kein Schaden entstanden, der eine lange Reparatur oder Werftzeit nötig macht (zu 75 % sicher). Es gibt eine Freigabe für den Normalbetrieb, keinen Hinweis der Behörden auf technische Schäden oder einen Werftaufenthalt, und laut Grable war das Schiff nie unsicher. Die gemeldeten Eingriffe in Motorparameter sind unbestätigt. (A 80 %, B 75 %)
- Vermutlich: Steuerungskomponenten werden vorsorglich geprüft oder neu aufgespielt (zu 45 % sicher). Das ist bei OT-Kompromittierung üblich, über diesen Fall ist dazu nichts veröffentlicht.
- Offen: Ob Steuerungen, Firmware oder Konfigurationen verändert wurden
- Offen: Ob mechanische Komponenten (Motor, Pumpen) belastet, geprüft oder getauscht wurden
- Offen: Welche Automationskomponenten an Bord verbaut sind
5. Wie viele solcher Ziele gibt es?
- Belegt: Laut Bloomberg beobachteten US-Behörden bis September Cyber-Bedrohungen gegen „nearly 20 shipping vessels around the world“. Die Küstenwache verlangt vor deren Einlaufen in US-Häfen eine Vorabmeldung (Quelle).
- Belegt: Neben der VL Prosperity wurde am 24.08. ein zweites Schiff im Golf von Mexiko geboardet (Quelle).
- Belegt: Das Cyber Protection Team der Küstenwache hatte laut Grable im vergangenen Jahr rund 40 bis 50 Einsätze (Quelle).
- Belegt: Laut Grable laufen jährlich Waren im Wert von 5,4 Billionen US-Dollar durch US-Häfen (Quelle).
- Belegt: Shodan (aggregiert): OT-Protokolle öffentlich erreichbar in Deutschland: 143472 gesamt (DNP3 33617, OMRON FINS 23242, ProConOS 16553, EtherNet/IP 15911, Siemens S7 8154, OPC UA 5644).
- Vermutlich: Ein großer Teil der weltweiten Handelsflotte nutzt Satelliten-Internet, Fernwartung und vernetzte Maschinenraum-Technik, die zu einer vergleichbaren Angriffsfläche führen (zu 70 % sicher). Breitband auf See ist Standard. Laut Küstenwache-Alert von 2019 fuhr ein Frachter ohne wirksame Cybersecurity-Maßnahmen, und die IACS-Vorgaben E26/E27 gelten nur für Neubauten mit Vertrag ab Juli 2024, die Bestandsflotte ist älter. (A 75 %, B 70 %)
- Offen: Welche Schiffe auf der Liste mit fast 20 Schiffen stehen und warum
- Offen: Ob es weitere bestätigte Zugriffe auf Antriebs- oder Maschinensysteme gibt; der dritte gemeldete Fall (LNG-Tanker Vivit Africa) stützt sich bisher nur auf Crew-Aussagen ohne offizielle Bestätigung
6. Kann das wieder passieren?
- Belegt: Grable: „Just taking basic precautions would prevent most of these occurrences.“ Die Hürde, Maschinen an Bord zu manipulieren, sei niedriger als gedacht, Schadcode sei verfügbar und KI beschleunige die Bedrohung. Auf die Frage nach Hijacking sagte sie: „yes, it is a concern.“ (Quelle).
- Belegt: Dryad-Global-CEO Corey Ranslem: „We are expecting these types of attacks to continue and will expand in the very near future.“ (Quelle).
- Belegt: Ausländische Schiffe müssen in den USA einen Cybervorfall als „hazardous condition“ melden (33 CFR 160.202). Die US-Cyberregel nach MTSA gilt seit 16.07.2025 (Meldepflicht); US-geflaggte Schiffe brauchen bis 16.07.2027 Cybersecurity Officer, Assessment und Plan. Bei ausländischen Schiffen will die Küstenwache laut Dragos die Port State Control zur Cybersecurity verschärfen (Quelle).
- Vermutlich: In den nächsten Monaten werden weitere Cybervorfälle auf Handelsschiffen öffentlich (zu 75 % sicher). Die geopolitische Lage ist angespannt, der Konflikt dauert an, fast 20 Schiffe werden beobachtet, und durch die neuen Meldepflichten kommt mehr ans Licht.
- Offen: Ob die Einfallstür bei VL Prosperity bekannt und geschlossen ist
- Offen: Ob der Angreifer weitere Zugänge in der Flotte oder an Land hat
- Offen: Ob dieselbe Lücke bei anderen Schiffen derselben Reederei oder Bauart besteht
Früherer Stand: Nach 72 Stunden (08.10.2026 10:11)
Wissen 48 % · nicht bekannt 30 %
Küstenwache und FBI bestätigen, dass sie am 21. und 24.08.2026 an Bord von zwei Schiffen gegangen sind, weil es Hinweise auf kompromittierte Netze gab. Laut Küstenwache waren „foreign cyber actors“ beteiligt, und es gab nach offiziellen Angaben keine Betriebsstörung, keine Gefahr für die Crew und keine Umweltschäden. Neu ist ein Bloomberg-Bericht vom 02.10.2026, der sich auf anonyme US-Beamte stützt: Unbefugte hatten demnach vorübergehend Zugriff auf ein digitales System, das mit dem Antrieb verbunden ist. Wie die Angreifer hineinkamen und wer dahintersteckt, ist offen. Die iranischen Berichte über manipulierte Kühlung und Drehzahl sind nicht bestätigt.
Früherer Stand: Nach 24 Stunden (06.10.2026 09:54)
Wissen 47 % · nicht bekannt 31 %
Laut Bloomberg, gestützt auf anonyme US-Beamte, fanden FBI und US-Küstenwache Hinweise darauf, dass Unbefugte im August 2026 vorübergehend auf ein digitales System zugreifen konnten, das mit dem Antrieb des voll beladenen Rohöltankers VL Prosperity verbunden ist. Offiziell bestätigt sind ein viertägiges Cyber-Boarding ab dem 21.08.2026, „malicious cyber activity“ an Bord und der Verdacht auf „foreign cyber actors“. Schäden für Betrieb, Besatzung oder Umwelt sind nicht gemeldet. Offen sind der Einfallsweg, die Täter, die Dauer des Zugriffs und vor allem, ob die Angreifer den Antrieb tatsächlich steuern konnten.
Früherer Stand: Erstmeldung (05.10.2026 09:44)
Wissen 48 % · nicht bekannt 32 %
US-Küstenwache und FBI sind am 21.08.2026 an Bord des Rohöltankers VL Prosperity gegangen, weil es Hinweise gab, dass „foreign cyber actors“ die Schiffsnetze kompromittiert hatten. Die Küstenwache bestätigt „malicious cyber activity“, aber keine Betriebsstörung. Laut Bloomberg (02.10.2026, anonyme US-Beamte; am 05.10. von heise, WinFuture und US-Fachmedien aufgegriffen) gibt es Belege für einen vorübergehenden Zugriff auf das Antriebssystem. Offen ist, wer dahintersteckt, wie der Zugang gelang und ob die Angreifer etwas gesteuert haben. Die drastischen Schilderungen (Kühlung gedrosselt, Drehzahl erhöht, 30 Stunden Funkausfall) stammen aus iranischen Staatsmedien und sind unbestätigt. Die kursierenden Bilder aus dem Maschinenraum sind laut Analysten Fälschungen.
Quellen
- https://www.cbsnews.com/news/coast-guard-fbi-board-oil-tanker-texas/ ; https://www.dragos.com/blog/vl-prosperity-mtsa-maritime-cybersecurity
- https://militarytimes.com/news/your-military/2026/09/17/coast-guard-boards-us-bound-vessels-apparently-compromised-by-hackers-officials-say/
- https://www.cbsnews.com/news/coast-guard-fbi-boarded-energy-tankers-cyberattacks-amy-grable-iran/
- https://www.insurancejournal.com/news/national/2026/10/05/887853.htm
- https://www.dragos.com/blog/vl-prosperity-mtsa-maritime-cybersecurity ; https://maritime-executive.com/article/the-vl-prosperity-breach-what-u-s-cybersecurity-rules-already-require ; https://therecord.media/oil-tanker-cyberattack-coast-guard-fbi
- https://militarytimes.com/news/your-military/2026/09/17/coast-guard-boards-us-bound-vessels-apparently-compromised-by-hackers-officials-say/ ; https://www.cbsnews.com/news/coast-guard-fbi-board-oil-tanker-texas/
- https://www.insurancejournal.com/news/national/2026/10/05/887853.htm ; https://www.bairdmaritime.com/security/incidents/piracy/vl-prosperity-hackers-access-propulsion
- https://www.cbsnews.com/news/coast-guard-fbi-boarded-energy-tankers-cyberattacks-amy-grable-iran/ ; https://www.securityweek.com/cyberattacks-on-two-oil-tankers-prompt-coast-guard-fbi-to-board-vessels/
- https://shipnext.com/vessel/9683697-vl-prosperity ; https://www.cbsnews.com/news/coast-guard-fbi-board-oil-tanker-texas/ ; https://www.dragos.com/blog/vl-prosperity-mtsa-maritime-cybersecurity
- https://bloomberg.com/news/articles/2026-10-13/saudi-owned-refinery-was-buyer-of-oil-on-cyberattacked-tanker
- https://militarytimes.com/news/your-military/2026/09/17/coast-guard-boards-us-bound-vessels-apparently-compromised-by-hackers-officials-say/ ; https://maritime-executive.com/article/uscg-and-fbi-investigate-cyberattacks-on-us-bound-tankers
- https://therecord.media/oil-tanker-cyberattack-coast-guard-fbi
- https://www.cbsnews.com/news/coast-guard-fbi-board-oil-tanker-texas/
- https://gcaptain.com/us-coast-guard-and-fbi-conduct-cyberattack-probes-on-tankers/
- https://maritime-executive.com/article/uscg-and-fbi-investigate-cyberattacks-on-us-bound-tankers
- https://therecord.media/oil-tanker-cyberattack-coast-guard-fbi ; https://maritime-executive.com/article/the-vl-prosperity-breach-what-u-s-cybersecurity-rules-already-require
- https://maritime-executive.com/article/the-vl-prosperity-breach-what-u-s-cybersecurity-rules-already-require ; https://www.dragos.com/blog/vl-prosperity-mtsa-maritime-cybersecurity
Den vollständigen Bericht als PDF und alle verfolgten Vorfälle finden Sie unter Vorfall-Lagebilder.
Fachliche Einschätzung auf Basis öffentlicher Quellen, keine Schuldzuweisung an Betroffene.