
Wochenlage Energie KW 40: Fernzugang unter Beschuss
Für Netzbetreiber war KW 40 eine unruhige Woche. Ich bin OT-Cybersecurity-Experte aus Rosenheim, und wenn ich die Meldungen für Kunden in Bayern, Salzburg und Tirol durchgehe, bleiben vier hängen. Bei keiner ging es um einen Angriff auf eine SPS oder RTU im Feld, sondern um Edge Devices, um Fernzugänge oder darum, was passiert, wenn die Büro-IT ausfällt.
1. Fernzugang unter Beschuss
Citrix hat am 27.09. Patches für NetScaler ADC und Gateway veröffentlicht. Zwei der Lücken, CVE-2026-88771 und CVE-2026-88772, wurden schon vorher als Zero-Days ausgenutzt, und die CISA hat beide noch am selben Tag in den KEV-Katalog aufgenommen (CISA-Alert). Nach einem Bericht von Cybersecurity Dive kennt Mandiant Dutzende betroffene Organisationen in Nordamerika und Europa. Auf den Geräten fanden die Forscher Webshells und ein Tunneling-Tool namens SLAPSHOT, das Verkehr ins interne Netz weiterleitet (Help Net Security). Mandiant-CTO Charles Carmakal sagt dort auch, ein Update allein ändere nichts am Risiko gestohlener Zugangsdaten.
Was heißt das im Netzbetrieb? Bei manchem Stadtwerk hängt am NetScaler nicht nur das Homeoffice, sondern auch der Zugang für den Dienstleister, der nachts die Fernwirktechnik betreut. Wer das Gateway übernommen hat, kann dann im Zweifel denselben Weg nehmen wie der Servicetechniker.
2. Fernwirktechnik und Edge-Geräte betroffen
Hitachi Energy hat am 29.09. ein Advisory zur RTU500 veröffentlicht, die CISA hat es am 06.10. übernommen (ICSA-26-279-06). Betroffen ist die CMU-Firmware 11.x und älter. Diese Version ist End-of-Life, CVE-2026-8065 (Firmware-Upload ohne Anmeldung) hat CVSS 9,1. Wer RTU500 in Umspannwerken oder Stationen hat, sollte jetzt die Firmware-Stände nachsehen.
Ebenfalls am 29.09. kamen zwei CISA-Advisories zu Geräten, die selten jemand der Leittechnik zurechnet. Das LTE-Gateway Lantronix G520 hat zwei Lücken mit CVSS 7,5 (ICSA-26-272-01). Bei MikroTik RouterOS unter 7.24 erlaubt CVE-2026-84411 Codeausführung ohne Anmeldung über das Web-Management, CVSS 9,8 (ICSA-26-272-06). Laut den Advisories war bei keinem der drei Produkte eine Ausnutzung bekannt.
Den LTE-Router in der Ortsnetzstation hat vor Jahren vielleicht ein Monteur für die Fernwartung nachgerüstet, und in der Liste der Leittechnik taucht er nie auf, weil er bei der IT als „Netzwerk“ läuft. Ins OT-Asset-Inventar gehört er trotzdem.
3. Einbruch bei einem Infrastrukturbetreiber
Beim spanischen Zugbetreiber Renfe kamen Angreifer laut Renfe über zuvor kompromittierte Server des Schienennetzbetreibers Adif, die mit Renfe-Systemen verbunden waren (Renfe, 25.09.2026). Abgeflossen sind nach Renfe-Angaben vor allem Namen und E-Mail-Adressen von Kunden. Adif hat seine Webseiten für einige Stunden vom Netz genommen und erklärt, kein System des Bahnbetriebs sei betroffen gewesen (Infobae, 26.09.2026). Nach Renfes Darstellung lag der Ursprung also nicht im eigenen Haus. Bei Netzbetreibern wäre das etwa die Schnittstelle zum Direktvermarkter oder der Datenaustausch mit dem vorgelagerten Netz, beides Verbindungen, die man beim eigenen Patchen leicht vergisst.
4. Ausfall durch IT-Abhängigkeit
Das Beispiel ist älter als KW 40, passt aber zum Thema. Boston Scientific meldete der SEC am 26.08. einen Vorfall in bestimmten IT-Systemen mit weltweiter Störung des Betriebs, bei der unter anderem Kundenaufträge nicht mehr bearbeitet und versendet werden konnten (SEC 8-K vom 26.08.2026). Beim Netzbetreiber laufen Einsatzplanung und Netzberechnung meist auf der Unternehmens-IT, die Leitstellen-IT oft auch. Wenn morgens um sechs die Anmeldung am Active Directory nicht geht, merkt das zuerst der Störungsdienst.
Was ich Netzbetreibern diese Woche rate
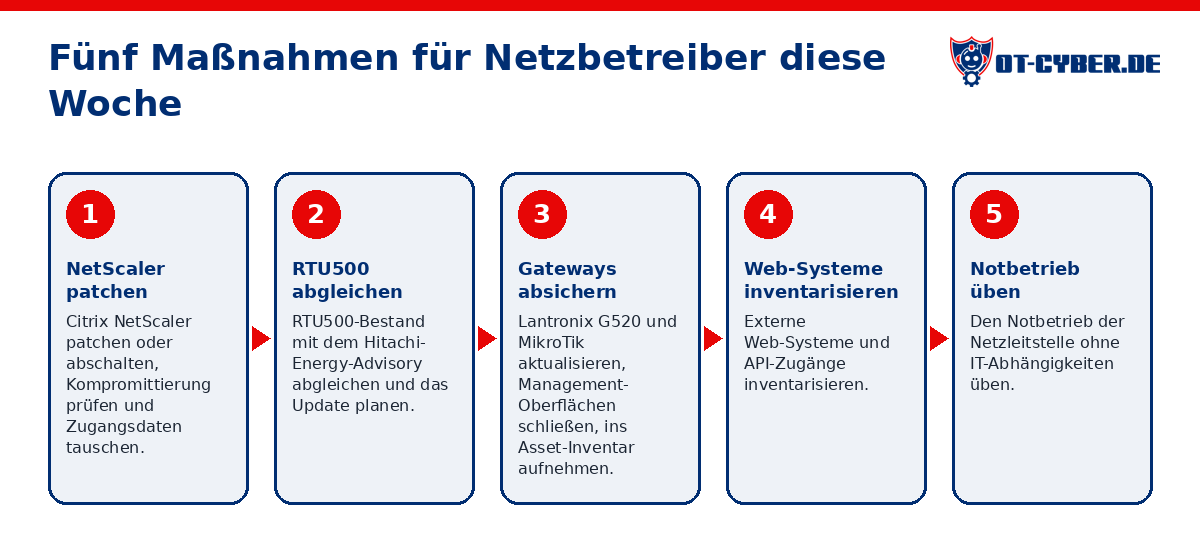
- Citrix NetScaler patchen oder abschalten, auf Kompromittierung prüfen und Zugangsdaten tauschen.
- RTU500-Bestand mit dem Hitachi-Energy-Advisory abgleichen und das Firmware-Upgrade planen.
- Lantronix G520 und MikroTik aktualisieren, Management-Oberflächen schließen und die Geräte ins Asset-Inventar aufnehmen.
- Externe Web-Systeme und API-Zugänge inventarisieren.
- Den Notbetrieb der Netzleitstelle ohne IT-Abhängigkeiten üben.
Die Frage für Ihr nächstes Jour fixe
Wie lange kann die Netzleitstelle ohne Unternehmens-IT sicher arbeiten, und wann wurde das zuletzt geübt?
Den vollständigen OT-Wochenreport Stromnetz mit Relevanz-Tabelle, allen Details und Quellen finden Sie unter Lageberichte.
Korrigiert am 17.10.2026: Darstellung des Angriffswegs bei Adif und Renfe an Primärquellen angepasst. Korrigiert am 18.10.2026: Belege geprüft, unbelegte Angaben gestrichen, CVSS-Wert korrigiert, Sprache überarbeitet.
Häufige Fragen
Warum sind Gateways und Router so kritisch für Netzbetreiber?
Sie binden Ortsnetzstationen, Messstellen und Außenanlagen an und fehlen oft im OT-Asset-Inventar.