
Kühlung gehackt: Was Lebensmittelbetriebe in DACH tun
Was ist in Frankreich passiert?
In der Nacht vom 11. auf den 12. Oktober 2026 wurden in Supermärkten mehrerer französischer Ketten Kühlsteuerungen aus der Ferne manipuliert, laut RTBF wurde die Abtauung erzwungen (RTBF). Frische- und Tiefkühlware musste entsorgt werden.
- Umfang: Laut RTBF und AFP sind mindestens 300 Märkte von Intermarché und Netto betroffen und weniger als 100 Märkte von Coopérative U. Bei Monoprix sind es rund 30 Märkte, laut AFP von den Händlern bestätigt (RTBF, AFP).
- Schaden: Frische- und Tiefkühlware musste entsorgt werden. Zwei Märkte in Haguenau melden zusammen rund 270.000 € Warenverlust (Infosecurity Magazine).
- Ermittlungen: Die Pariser Staatsanwaltschaft ermittelt, das Office anticybercriminalité (OFAC) ist beauftragt. Sie nennt neben Warenverlusten auch Brandausbrüche (RTBF).
- Hersteller: Die betroffenen Kühlregler stammen von Danfoss. Danfoss erklärt laut AFP, betroffen seien vor allem alte Geräte ohne Updates (AK-SM 800, AK-SC 355) (AFP).
Offen sind Täter, Angriffsweg und betroffene Firmware-Stände. Claroty Team82 hat im August 2026 Schwachstellen im Danfoss-Systemmanager AK-SM 800A veröffentlicht, Danfoss hat Updates bereitgestellt (Claroty). Ein Zusammenhang mit dem Vorfall ist nicht belegt. Den laufenden Stand führe ich in meinem Vorfall-Lagebild.
Wer ist betroffen?
| Betroffene | Umfang | Status | Quelle |
|---|---|---|---|
| Intermarché und Netto (Les Mousquetaires) | mindestens 300 Märkte | vom Konzern bestätigt | RTBF, AFP, franceinfo |
| Système U (Coopérative U) | weniger als 100 Märkte | vom Konzern bestätigt | RTBF, AFP, franceinfo |
| E.Leclerc | mehrere Märkte | laut AFP betroffen, gegenüber Reuters kein Kommentar | AFP |
| Carrefour | 80 Supermärkte | von Carrefour bestätigt | Reuters |
| Monoprix | rund 30 Märkte | laut AFP von den Händlern bestätigt | AFP, Je bosse en grande distribution |
| Danfoss (Hersteller der Kühlregler) | – | laut Danfoss „eine begrenzte Zahl“ von Kühlmanagement-Systemen mit veralteter Firmware | AFP, Reuters |
Was ist seit dem 12.10. neu? (Stand 14.10.2026)
- CERT-FR: Das CERT-FR hat seine Warnung vom 12.10. am 13.10. erweitert (CERT-FR). Betroffen sind Danfoss AK-SM und AK-SC sowie Copeland xweb und Dixell xweb. Ein Werksreset allein reicht laut CERT-FR nicht, das Gerät bleibt verwundbar. Empfehlungen: Internetexposition entfernen (vorher die Versicherungsbedingungen prüfen), Konfiguration und Abtauzeitpläne prüfen, Zugriff nur per VPN, IP-Filter nur als Notlösung, bei Danfoss Firmware aktualisieren, Sicherheitsmodus „Strict“ setzen und Standardpasswörter ändern.
- BSI: Das BSI hat am 13.10. Betreiber vernetzter Anlagen gewarnt (BSI): keinen direkten Internetzugriff auf Steuerungen, VPN mit mehreren Faktoren, Updates zügig einspielen.
- DACH und Täter: In DACH ist bisher kein betroffener Markt bestätigt. Es gibt keine Bekennung und keinen bekannten Täter.
Warum ist das ein OT-Vorfall?
Ich bin Max Gilg, OT-Cybersecurity-Experte aus Rosenheim. Für mich ist das ein Lehrbuchfall: Niemand musste etwas verschlüsseln oder Daten stehlen. Ein paar verstellte Sollwerte haben gereicht, um Ware im Wert von Hunderttausenden Euro zu vernichten. Kältetechnik ist OT – ein Sollwert ist ein Steuerbefehl mit physischer Wirkung.
Die Kassen liefen laut Berichten weiter, Kundendaten waren nicht betroffen. Die klassische IT-Sicht hätte hier also „kein Datenleck“ gemeldet, während die Produktion stand.
Betrifft das auch Betriebe in Bayern, Österreich und der Schweiz?
Stand 14.10.2026 ist in DACH kein betroffener Fall bestätigt, das BSI warnt aber ausdrücklich. Das Muster ist auch hier verbreitet. In Supermärkten, Kühlhäusern und Lebensmittel-Produktionsstätten in Bayern, Salzburg und Tirol sehe ich regelmäßig:
- Kühlregler und Systemmanager hängen an einer Fernüberwachung des Kältetechnik-Dienstleisters.
- Der Zugang ist dauerhaft offen, oft ein Konto für viele Standorte.
- Niemand im Betrieb weiß genau, wer wann zugreift.
Laut BleepingComputer sind mehrere Tausend Danfoss-Systeme direkt aus dem Internet erreichbar, die meisten in Frankreich (BleepingComputer). CISA hat schon im Mai 2025 empfohlen, Danfoss-Systemmanager AK-SM 8xxA nicht aus dem Internet erreichbar zu machen (CISA). Für Lebensmittelbetriebe, die unter NIS2 fallen, gehört Kältetechnik deshalb in die Risikoanalyse – und Hersteller solcher Regler müssen sich mit dem Cyber Resilience Act (CRA) auf Pflichten zu Schwachstellen und Updates einstellen.
Was sollten Betreiber jetzt tun?
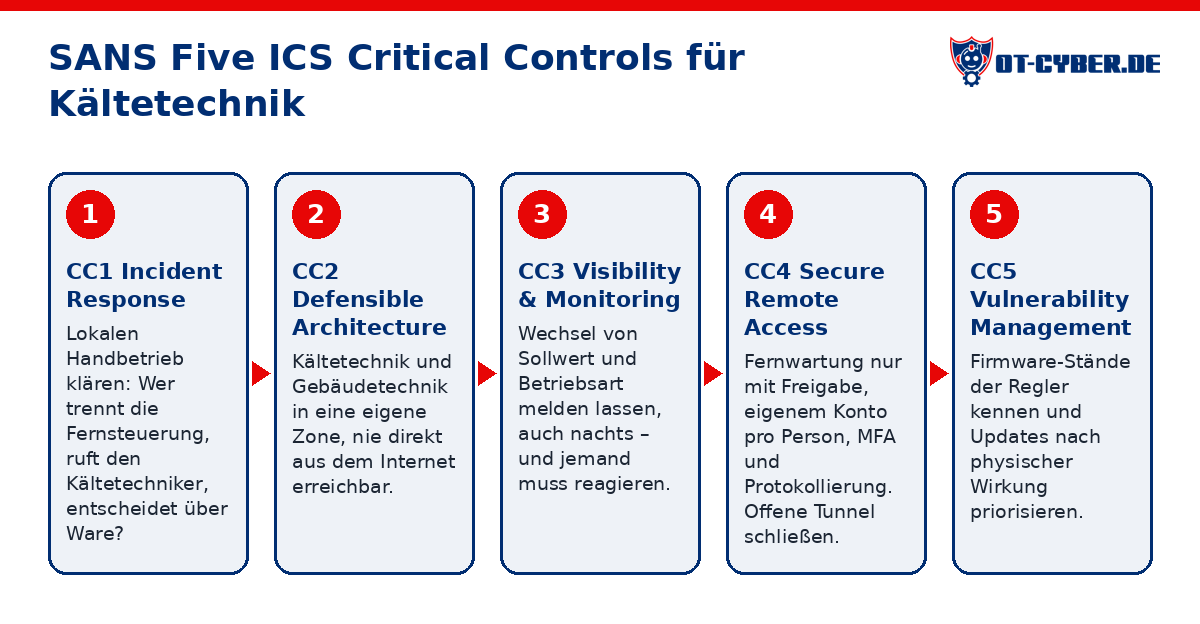
Ich ordne die Schritte den SANS Five ICS Cybersecurity Critical Controls zu:
- CC1 ICS Incident Response: Klären, wie Sie bei manipulierter Kühlung lokal von Hand weiterfahren. Wer darf die Fernsteuerung trennen? Wer ruft den Kältetechniker? Wer entscheidet über das Entsorgen von Ware?
- CC2 Defensible Architecture: Kühl- und Gebäudetechnik in eine eigene Zone, nie direkt aus dem Internet erreichbar.
- CC3 ICS Network Visibility & Monitoring: Sollwert- und Betriebsartwechsel melden lassen, auch nachts. Ein Alarm um 4:44 Uhr ist nur etwas wert, wenn jemand reagiert.
- CC4 Secure Remote Access: Fernwartung des Dienstleisters nur mit Freigabe, eigenem Konto pro Person, MFA und Protokollierung. Dauerhaft offene Tunnel schließen.
- CC5 Risk-Based Vulnerability Management: Firmware-Stände der Regler kennen und Updates nach physischer Wirkung priorisieren. Für EoL-Regler gibt es keine Updates mehr: Sie gehören ausgetauscht oder vom Internet getrennt, ein Reset allein reicht nicht.
Meine Empfehlung: Fragen Sie noch diese Woche Ihren Kältetechnik-Dienstleister, wer heute Nacht auf Ihre Regler zugreifen kann. Wenn die Antwort länger als einen Satz dauert, haben Sie Ihren ersten Handlungspunkt.
Mit KI lassen sich Asset-Inventar und Auswertung von Fernzugriffen auch für kleine Teams schaffen – der Fokus auf diese fünf Controls bringt mehr als jede Einzellösung.
Wobei ich helfe
Mit einem OT-Asset-Inventar finden wir heraus, welche Kälte- und Gebäudetechnik erreichbar ist. Mit OT-Security-Beratung und Angriffserkennung in OT-Netzen sichern wir Fernzugänge ab und machen verstellte Sollwerte sichtbar. Wenn es schon brennt: OT-Notfallhilfe, in ganz DACH.
Korrigiert am 14.10.2026: Veraltete Lageangaben, Temperaturwerte und nicht belegte Unternehmensangabe entfernt.
Häufige Fragen
Was ist beim Angriff auf französische Supermärkte passiert?
In der Nacht vom 11. auf den 12.10.2026 wurden Kühlsteuerungen aus der Ferne verstellt, Sollwert bis 50 °C. Laut RTBF waren 150 bis 200 Intermarché-Märkte und weniger als 100 Märkte von Coopérative U betroffen, Ware musste entsorgt werden. Die Pariser Staatsanwaltschaft ermittelt.
Darf der Kältetechnik-Dienstleister per Fernwartung auf unsere Kühlregler?
Ja, aber nur über einen abgesicherten Weg: Freigabe durch die Instandhaltung, eigenes Konto pro Person, MFA und Protokollierung, kein dauerhaft offener Tunnel (SANS CC4 Secure Remote Access).
Betrifft der Danfoss-Fall auch Betriebe in Bayern und Österreich?
Das konkrete Ereignis betraf Frankreich. Kältetechnik mit Fernüberwachung ist aber auch in Supermärkten, Kühlhäusern und Lebensmittel-Produktionsstätten in DACH Standard – das gleiche Risiko besteht dort.
Wer hilft bei OT-Security für Lebensmittelbetriebe in Bayern, Salzburg und Tirol?
Max Gilg, OT-Cybersecurity-Experte aus Rosenheim, unterstützt Betreiber in ganz DACH mit Asset-Inventar, abgesicherter Fernwartung, Angriffserkennung und OT-Notfallhilfe.