
NetScaler absichern: Checkliste für Betreiber in DACH
Wer Citrix NetScaler ADC oder Gateway betreibt, muss jetzt zwei Dinge tun: auf mindestens 14.1-73.46 bzw. 13.1-64.29 aktualisieren und das Gerät auf Webshells und andere Spuren einer Kompromittierung prüfen. Betroffen sind ungepatchte ADC- und Gateway-Instanzen unterhalb dieser Versionen. Bei Versorgern und Industrie ist NetScaler oft der Weg, über den Dienstleister auf Leitstellen und Anlagen zugreifen.
Was ist passiert?
Seit mindestens Anfang September 2026 nutzt ein Threat Actor zwei Zero-Days in NetScaler aus (CVE-2026-88771, CVE-2026-88772). Mandiant beschreibt eine Kampagne mit Webshell (WHIPSHOT) und Tunnel-Werkzeug (SLAPSHOT). Root-Rechte verschaffte sich der Angreifer über das SUID-Bit auf /bin/sh, als Persistenz diente zusätzlich eine Webshell, die über httpd.conf eingebunden war. Im internen Netz folgte der Abgriff von Zugangsdaten. Citrix hat Updates veröffentlicht. Diese beiden Lücken sind ab den Versionen 14.1-73.37 und 13.1-64.23 sowie in den entsprechenden FIPS- und NDcPP-Builds behoben. Gegen die neuen SAML-Lücken reicht diese erste Patch-Runde vom 27.09. aber nicht. Inzwischen gibt es Patches: gegen CVE-2026-88779 ab 14.1-73.41 bzw. 13.1-64.28, gegen CVE-2026-107406 (SAML-SP/IdP, CVSS 9.5) ab 14.1-73.46 bzw. 13.1-64.29, für FIPS/NDcPP ab 13.1-37.283 (Quelle: Citrix-Security-Bulletin, CISA-Alert vom 09.10.2026).
Meine Einschätzung: Ein Patch schließt die Tür, aber er wirft niemanden raus, der schon drin ist. Wer seit September nicht geprüft hat, muss davon ausgehen, dass sein Gateway kompromittiert sein könnte.
Schritt 1: Patchen, aber richtig
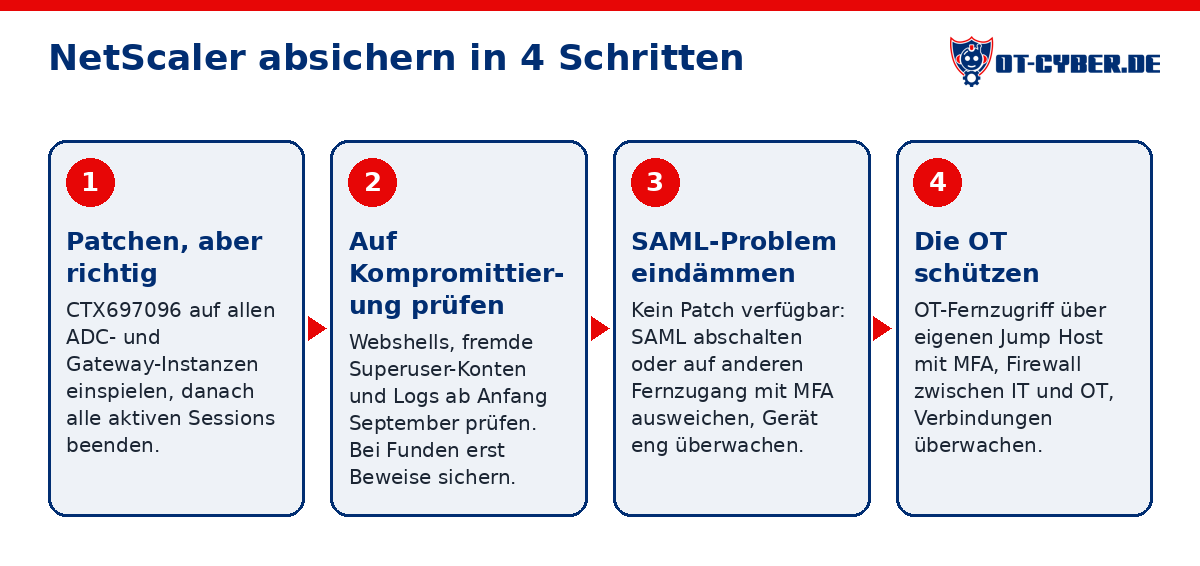
- Auf allen ADC- und Gateway-Instanzen mindestens 14.1-73.46 bzw. 13.1-64.29 (FIPS/NDcPP: 13.1-37.283) einspielen, auch auf Test- und Notfallsystemen. Wer nur die erste Patch-Runde vom 27.09. (14.1-73.37 / 13.1-64.23) installiert hat, ist gegen die SAML-Lücken nicht geschützt.
- Nach dem Patch alle aktiven Sessions beenden, damit möglicherweise abgegriffene Sitzungen nicht gültig bleiben.
- Ältere Firmware-Zweige ohne Support ersetzen statt weiterbetreiben.
Schritt 2: Auf Kompromittierung prüfen
Ein Patch entfernt weder Webshells noch Backdoors. Prüfen Sie deshalb jedes Gerät, auch wenn es inzwischen gepatcht ist:
- Dateisystem: nach unbekannten Dateien suchen, insbesondere unter
/var/netscaler/gui/vpn/scripts/linux/und den entsprechenden Verzeichnissen für vista und mac sowie unter/netscaler/ns_gui/vpn/media/und/var/vpn/theme/. Mandiant fand Webshells, die als .deb- und .sig-Dateien getarnt waren. - Webserver-Konfiguration:
/etc/httpd.confauf unbekannte AddHandler- oder AliasMatch-Einträge prüfen. - Rechte:
ls -l /bin/shausführen. Steht dort-rwsr-xr-x, ist das SUID-Bit gesetzt und das Gerät als kompromittiert zu behandeln. - Spuren in /tmp: nach
/tmp/.uxdportund/tmp/.uxdlocksuchen. - Logs: ab Anfang September auswerten. Auffällig sind Abstürze des Paketverarbeitungsprozesses NSPPE (SSL_HANDSHAKE_FAILURE, Watchdog-Meldung „pitboss not restarting nsppe“), HTTP-404-Antworten mit großem Body unter
/vpn/media/und/vpn/scripts/sowie Fehler in httperror-vpn. - Folgezugriffe: prüfen, ob vom NetScaler aus Verbindungen ins interne Netz aufgebaut wurden, die nicht zum normalen Betrieb gehören.
Findet sich etwas, das Gerät nicht einfach neu aufsetzen. Erst Beweise sichern, dann Incident Response einleiten und alle Zugangsdaten tauschen, die über das Gateway gelaufen sind.
Schritt 3: Die OT schützen
Bei Versorgern, Stadtwerken und Maschinenbauern hängt hinter dem NetScaler oft mehr als Office-IT. Darüber laufen auch Fernzugriff, Leitstelle und Servicezugänge von Dienstleistern.
- Secure Remote Access (SANS CC4): OT-Fernzugriffe nie direkt über das Unternehmens-Gateway, sondern über einen eigenen Jump Host mit MFA und Freigabe pro Sitzung.
- Defensible Architecture (SANS CC2): Zwischen IT und OT eine Firewall mit klaren Regeln. Ein kompromittiertes Gateway darf nicht bis zur Leittechnik durchkommen.
- Network Visibility & Monitoring (SANS CC3): Verbindungen aus der IT in OT-Netze überwachen. Lateral Movement fällt dort zuerst auf.
Was heißt das für NIS2 und KRITIS?
Wer unter NIS2 fällt und eine Kompromittierung feststellt, hat Meldepflichten mit kurzen Fristen. Dokumentieren Sie deshalb schon die Prüfung sauber: was geprüft wurde, wann und mit welchem Ergebnis.
Den aktuellen Stand des Vorfalls verfolgen wir im Vorfall-Lagebild zu Citrix NetScaler. Wenn Sie Unterstützung bei der Prüfung oder im Ernstfall brauchen, erreichen Sie unsere OT-Notfallhilfe rund um die Uhr. Für einen dauerhaft sicheren Fernzugriff hilft unsere OT-Security-Beratung.
Korrigiert am 04.10.2026: Begriff „Fernwartung“ durch „Fernzugriff“ ersetzt. Korrigiert am 17.10.2026: Sprachlich überarbeitet, Selbstvorstellung und Aussage zur OT-Gateway-Nutzung gestrichen.
Häufige Fragen
Reicht es, NetScaler zu patchen?
Nein. Der Patch aus CTX697096 schließt CVE-2026-88771 und -88772, entfernt aber keine Webshells oder Superuser-Konten, die Angreifer seit September angelegt haben. Jedes Gerät muss zusätzlich geprüft werden. Für das neue SAML-Problem gibt es noch keinen Patch.
Was tun, wenn der Servicetechniker über NetScaler auf unsere Anlagen zugreift?
Prüfen, ob das Gateway kompromittiert ist, und den OT-Zugang bis dahin über einen separaten Jump Host mit MFA laufen lassen. Fernwartung auf SPS und Leitstelle sollte nie direkt über das Unternehmens-Gateway gehen.
Woran erkenne ich, dass mein NetScaler angegriffen wurde?
An unbekannten Dateien im Verzeichnis der Anmeldeseite, neuen Konten mit Superuser-Rechten, Abstürzen des AAA-Dienstes und ungewöhnlichen Verbindungen vom Gateway ins interne Netz. Das BSI empfiehlt, die Logs ab Anfang September 2026 auszuwerten.
Wer hilft bei einem NetScaler-Vorfall in Bayern oder Österreich?
OT-Cyber.de aus Rosenheim unterstützt Betreiber in Bayern, Salzburg, Tirol und ganz DACH bei Prüfung und Incident Response, rund um die Uhr über die OT-Notfallhilfe.