
Tanker-Hack: Was der Zugriff auf den Antrieb für OT bedeutet
Was passiert ist
Am 21.08.2026 ging ein Team der US-Küstenwache zusammen mit dem FBI an Bord der VL Prosperity, eines Rohöltankers unter liberianischer Flagge mit rund 2,3 Millionen Barrel Rohöl (CBS News). Das Schiff ist 333 Meter lang (MarineLink). Die Küstenwache begründete den Einsatz mit Hinweisen, dass „foreign cyber actors“ das Netz an Bord kompromittiert hatten (The Record). Rear Admiral Amy Grable sagte später sinngemäß, man habe bösartige Cyberaktivität gefunden.
Am 02.10.2026 legte Bloomberg nach. Ungenannte US-Beamte sagen dort, die Ermittler hätten Belege für einen vorübergehenden Zugriff auf das Antriebssystem gefunden (Insurance Journal, heise). In der Fassung, die Insurance Journal übernommen hat, ist an anderer Stelle allgemeiner von „the digital system on the ship“ die Rede. Ob die Angreifer an der Antriebssteuerung selbst saßen oder an einem angebundenen Überwachungs- oder Diagnosesystem, weiß öffentlich niemand.
Das sage ich ausdrücklich dazu: Das FBI meldet derzeit keine Berichte über eine Betriebsstörung, auch nicht über Gefahr für die Crew oder Umweltschäden (Insurance Journal). Ob jemand am Antrieb etwas verstellt hat, ist nicht belegt. Die drastischen Schilderungen von gedrosselter Kühlung und hochgefahrener Drehzahl kommen aus iranischen Medien und sind unbestätigt. Und die Bilder aus dem Maschinenraum, die dazu kursieren? Die hält der Maritime-Security-Anbieter Cydome für Fälschungen. Laut Cydome stimmen sie Bild für Bild mit Fotos überein, die schon im Juni 2023 auf Facebook standen.
Was belegt ist, was offen ist und wie ich es einschätze, steht mit allen Quellen in unserem Vorfall-Lagebild zur VL Prosperity.
Warum das kein reines Schifffahrtsthema ist
Auf einem Tanker hängen Hauptmaschine, Hilfsbetriebe und Ladungsüberwachung an Steuerungen, die miteinander vernetzt sind. Von außen kommen Satellitenverbindung, Fernwartung der Hersteller und Zustandsüberwachung der Maschinen dazu. Grable nennt genau diese Vernetzung als Problem: „When these vessels are highly connected, they're susceptible to cyber threats.“ (CBS News) Ein Angreifer müsse dafür „not necessarily that sophisticated“ sein.
In vielen Werkhallen in Bayern sieht es nicht anders aus. Da steht eine Spritzgießmaschine, der Hersteller hat vor Jahren einen Fernwartungsrouter in den Schaltschrank gesetzt, und seitdem fragt keiner mehr, wer sich darüber einwählt. Statt Satellit eben LTE-Router, ansonsten ist man ziemlich nah an dem, was auf dem Tanker steht.
Falls der Weg wirklich über die Bord-IT bis an die Maschine lief, sieht man hier, wohin so etwas führen kann. Für eine Abfüllanlage gilt das genauso. Wer nicht weiß, wer von außen an seine Steuerungen kommt, hat einen Teil der Kontrolle schon abgegeben.
Fünf Lehren für Anlagen und Maschinen
Ich ordne sie den SANS Five ICS Cybersecurity Critical Controls zu.
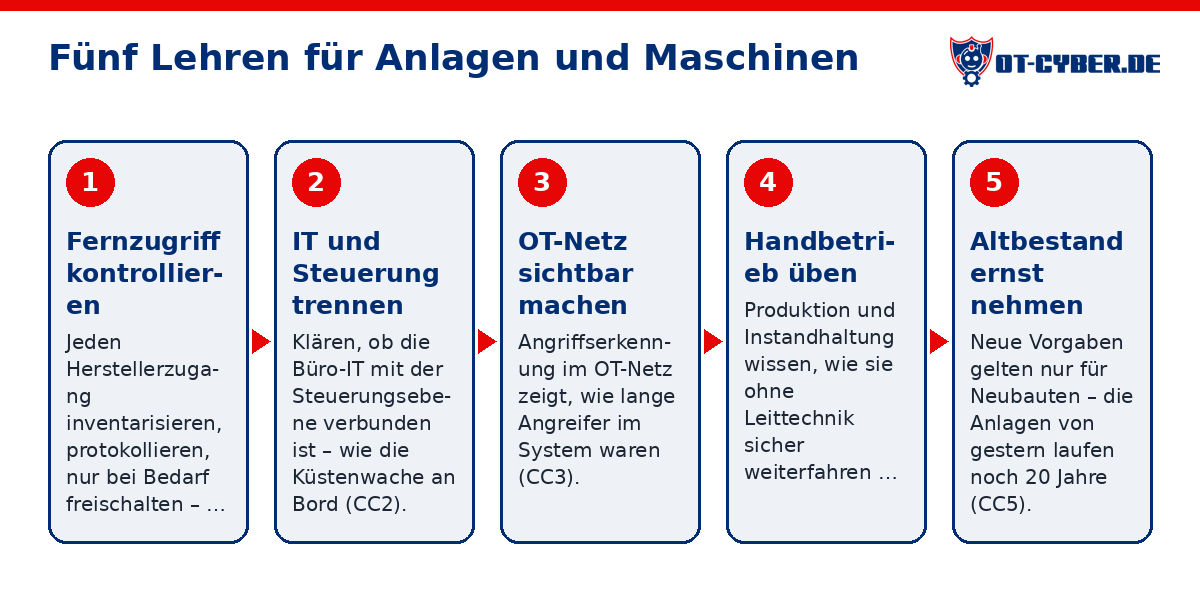
- Fernzugriff kennen und kontrollieren (CC4, Secure Remote Access). Hersteller haben oft dauerhaft offenen Zugang, auf Schiffen wie in der Fabrik. Ich würde jeden dieser Zugänge im Asset-Inventar führen und nur bei Bedarf freischalten. Der Weg läuft dann über einen Jump Host mit MFA, und jede Sitzung wird mitgeschrieben.
- IT und Steuerungsebene trennen (CC2, Defensible Architecture). Bei diesem Vorfall dreht sich viel um die Frage, ob die Bord-IT überhaupt bis zum Antrieb reichte. Kann Ihr Instandhaltungsleiter das für die eigene Linie beantworten, ohne erst den Netzplan zu suchen?
- Sehen, was im OT-Netz passiert (CC3, Network Visibility). Wie lange die Angreifer an Bord im System waren, ist bisher nicht bekannt. Ohne Angriffserkennung im OT-Netz bleibt diese Frage auch in der Produktion nach einem Vorfall oft offen.
- Handbetrieb und Wiederanlauf üben (CC1, Incident Response). Svante Einarsson von DNV sagt, die meisten Schiffe könnten auf andere Systeme zurückfallen, mit denen die Crew den Betrieb fortführen kann (Insurance Journal). Für mich ist das der Unterschied zwischen Vorfall und Havarie. Übertragen auf die Produktion: Wissen Schichtführer und Instandhaltung, wie sie die Anlage ohne Leittechnik sicher weiterfahren oder geordnet abfahren?
- Altbestand ernst nehmen (CC5, Risk-Based Vulnerability Management). Die neuen Cyber-Vorgaben für Schiffe, IACS UR E26 und E27, gelten nur für Neubauten mit Bauvertrag ab dem 01.07.2024 (IACS). Die VL Prosperity ist laut Schiffsdatenbanken Baujahr 2015 (ShipNext, Magicport). Im Maschinenbau sieht es ähnlich aus. Der CRA gilt für Produkte, die neu in Verkehr gebracht werden, die Pressen und Verpackungslinien von heute laufen aber noch viele Jahre weiter.
Lehre Nummer sechs: Desinformation gehört in den Notfallplan
Bei diesem Vorfall war ein großer Teil der Berichterstattung kaum zu prüfen. Es kursierten Fotos, die Analysten für gefälscht halten, dazu Behauptungen aus iranischen Medien und Aussagen anonymer Beamter. Wer im Ernstfall Kunden, Behörden und Presse informieren muss, sollte Aussagen vorbereitet haben und sauber trennen, was bestätigt und was nur vermutet ist. Für unsere Vorfall-Lagebilder zählen wir dafür die Aussagen auf einer festen Wissensskala aus.
Und die KI?
Anthropic hat im September 2026 einen Bericht veröffentlicht, über den gCaptain berichtet. Ein Iran-naher Threat Actor ließ sich darin von Claude öffentliche Daten zu US-Marinekräften zusammenstellen. Er ließ auch bekannte Schwachstellen in maritimen VSAT-Terminals und Industriesteuerungsprodukten sammeln. Einen Zusammenhang mit der VL Prosperity belegt der Bericht nicht. Mir zeigt es nur, wie wenig Aufwand es heute kostet, Ziele und Lücken aufzulisten. Umso mehr lohnt es sich, die fünf Controls sauber umzusetzen, statt einzelne Werkzeuge zu kaufen.
Wie wir unterstützen
Als OT-Cybersecurity-Experte aus Rosenheim fange ich bei Kunden meist mit einer einfachen Frage an: Welche Fernzugänge zeigen eigentlich auf Ihre Steuerungen? Das klären wir in einer OT-Security-Beratung oder mit einem OT-Asset-Inventar. Für Maschinenbauer, die Fernwartung in ihre Produkte einbauen, ist CRA as a Service der passende Einstieg. Und wenn es schon brennt: OT-Notfallhilfe.
Korrigiert am 17.10.2026: Quellenangaben für Zitat und Anthropic-Bericht ergänzt. Korrigiert am 18.10.2026: Belege geprüft, unbelegte Angaben gestrichen, Zitate mit Quellen versehen, Sprache überarbeitet.
Häufige Fragen
Haben Hacker den Tanker VL Prosperity gesteuert?
Das ist nicht belegt. Bloomberg berichtet von einem vorübergehenden Zugriff auf das Antriebssystem, das FBI meldet keine Betriebsstörung. Angaben über verstellte Kühlung oder Drehzahl stammen aus iranischen Staatsmedien und sind unbestätigt.
Was hat ein Tanker-Hack mit meiner Produktionsanlage zu tun?
Der Angriffsweg ist derselbe: vernetzte IT und Fernzugänge reichen bis zur Steuerung. Wer Fernwartung durch Hersteller zulässt und IT und Steuerungsebene nicht trennt, hat dasselbe Risiko.
Darf der Hersteller weiter per Fernwartung auf unsere Maschinen?
Ja, aber kontrolliert: über einen Jump Host mit MFA, nur bei Bedarf freigeschaltet und protokolliert. Dauerhaft offene Zugänge sind das Einfallstor, das wir bei Vorfällen am häufigsten sehen.
Wer hilft in Bayern bei der Absicherung von Fernwartung und Steuerungen?
OT-Cyber.de aus Rosenheim berät Betreiber und Maschinenbauer in Bayern, Salzburg, Tirol und ganz DACH, von der Bestandsaufnahme der Fernzugänge bis zur Notfallhilfe.