
Blackout per Wechselrichter-Cloud: Risiko für die Region
Am Nachmittag des 28.07.2026 fiel in Rosenheim und dem Umland der Strom aus. Nach allem, was bekannt ist, steckte kein Cyberangriff dahinter. Gleichwohl zeigt der Fall etwas Grundsätzliches: Für einen regionalen Blackout muss nicht erst das europäische Netz zusammenbrechen. Unter Umständen genügt es, wenn im vorgelagerten Netz einer einzelnen Region die Schutztechnik auslöst. An dieser Stelle werden die Clouds der Wechselrichter-Hersteller interessant. Wer dort Zugriff hat, kann unter Umständen sehr viele PV-Anlagen auf einmal schalten. Betreiber und Maschinenbauer in Bayern, Salzburg und Tirol sollten deshalb keinesfalls warten, bis der nächste Ausfall kommt. Der erste Schritt ist eine Bestandsaufnahme aller eigenen Anlagen, die an einer Hersteller-Cloud hängen. Diese Anlagen gehören vom Produktionsnetz getrennt. Und der Wiederanlauf nach einem Stromausfall will geübt sein.
Im Jahr 2026 gab es zwei Ereignisse, die zunächst wenig gemeinsam haben: die Lücke in der iSolarCloud von Sungrow und den Stromausfall in Rosenheim. Ich bin Max Gilg, OT-Cybersecurity-Experte aus Rosenheim, und lege beide in diesem Beitrag nebeneinander. Erst zusammen zeigen sie, wie ein solches Szenario ablaufen könnte.
Die Lücke in der Sungrow-Cloud
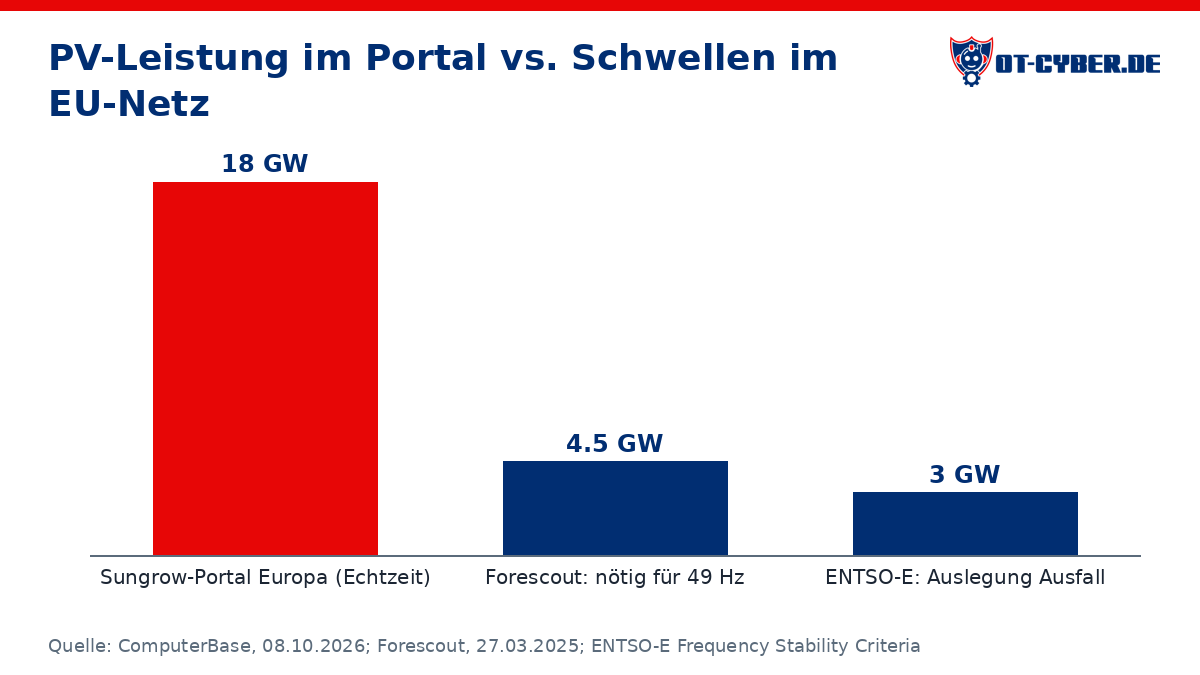
Der Sicherheitsforscher Marlon Starkloff (Firma Jakkaru) hat in iSolarCloud, der Cloud-Plattform des Wechselrichter-Herstellers Sungrow, einen Authentifizierungs-Bypass beim Login gefunden. Sungrow zufolge ging die Meldung im August 2026 ein. Nach Angaben von Jakkaru reichte die Lücke bis zu Administratorrechten (pv magazine, 08.10.2026). Zuerst berichtete die Zeit, ComputerBase hat die Zahlen zusammengefasst: Laut Zeit hätten Angreifer allein in Europa 470.000 Solaranlagen mit wenigen Klicks abschalten können, davon 250.000 in Deutschland (ComputerBase, 08.10.2026). Ende August zeigte das Portal für Europa zeitweise knapp 18 GW Echtzeitleistung an. Diese Zahl stammt laut ComputerBase aus Einblicken in das Bedienportal.
Nach eigenen Angaben hat Sungrow den Angriff nachgestellt und im August 2026 einen Notfall-Patch für alle Ebenen der iSolarCloud eingespielt. Mitte September konnte Jakkaru die Lücke laut Sungrow nicht mehr nachvollziehen. Der Hersteller sieht keine Ausnutzung durch Dritte. Er verweist darauf, dass kritische Aktionen wie Firmware-Updates Passwort und Zwei-Faktor-Authentifizierung verlangen (pv magazine). Bei den möglichen Folgen gehen die Angaben auseinander. Starkloff hält es mit hoher Wahrscheinlichkeit für möglich, rund 1000 der größten Anlagen mehr oder weniger synchron zu schalten. Für realistischer hält er selbst allerdings ein böswilliges Firmware-Update. Sungrow bestreitet, dass sich die Lücke für nicht autorisierte Massenoperationen nutzen ließ. Unstrittig ist nur zweierlei: Es handelte sich um einen Fund aus der Forschung, und laut Sungrow gibt es keine Hinweise auf eine Ausnutzung.
Rosenheim am 28. Juli: ein Umspannwerk, eine Region ohne Strom
Am 28.07.2026 fiel in Rosenheim und im Inntal großflächig der Strom aus. Der örtliche Versorger nennt in seiner Pressemeldung für ca. 15:39 bis 16:07 Uhr das gesamte Stadtgebiet, Stephanskirchen und weite Teile des Landkreises als betroffen. Grund seien Störungen beim vorgelagerten Netzbetreiber gewesen, beide Einspeisepunkte des städtischen Netzes waren nicht versorgt (Pressemeldung des Versorgers, 28.07.2026). Zu Beginn und Dauer gibt es leicht unterschiedliche Angaben. Laut Borns IT-Blog war der Strom im Inntal gegen 15:40 Uhr weg und spätestens um 16:20 Uhr wieder da. Betroffen waren demnach auch Kolbermoor und Bad Feilnbach (Borns IT-Blog). Laut innpuls.me war der Strom spätestens gegen 15:30 Uhr weg und nach rund 20 Minuten wieder da. Ampeln und Aufzüge fielen aus, Brandmeldeanlagen lösten aus (innpuls.me). Berichte, die sich auf die Bayernwerk Netz GmbH berufen, nennen als Ursache einen technischen Defekt im Umspannwerk Pang. Die Schutzauslösung soll demnach mehrere Umspannwerke spannungslos gemacht haben. Oberbürgermeister Abuzar Erdogan verortete das Problem im vorgelagerten Netz und nicht beim örtlichen Versorger.
Für einen Cyberangriff spricht nichts. Lehrreich ist der Ablauf dennoch. Nach diesen Angaben hat eine Schutzauslösung im vorgelagerten Netz mehrere Umspannwerke vorübergehend spannungslos gemacht (Quelle). Danach war eine ganze Region ohne Strom.
Wie ein Angriff über die Cloud eine Region abschalten könnte
Der folgende Ablauf ist eine fachliche Einschätzung. Belegt ist er weder durch einen realen Vorfall noch durch einen Laborversuch.
Angenommen, die PV-Anlagen einer ländlichen Region erzeugen mittags im Sommer mehr Strom, als dort verbraucht wird, und der Überschuss fließt über den Transformator zurück ins Hochspannungsnetz. Schaltet ein Angreifer in dieser Lage alle Wechselrichter der Region gleichzeitig ab, kehrt sich der Lastfluss schlagartig um. Denkbar wären auch ein gleichzeitiges Wiedereinschalten oder eine per Firmware veränderte Einspeisung. Ob daraufhin tatsächlich ein Schutz auslöst, entscheiden Auslegung und Einstellung des jeweiligen Netzes. Nachgewiesen ist ein solcher Ablauf bisher nicht. Ausgeschlossen ist er allerdings auch nicht, und Betreiber sollten mit ihm rechnen. Für ganz Europa liegen die Schwellen deutlich höher: Laut ComputerBase hält Harm van den Brink das schlagartige Abschalten von rund 3 GW für ausreichend, um einen Blackout auszulösen (ComputerBase). In einer einzelnen Netzregion geht es um weit kleinere Leistungen.
Neu ist die Angreifbarkeit von Wechselrichtern ohnehin nicht: Im März 2025 veröffentlichte Forescout Vedere Labs unter dem Namen SUN:DOWN 46 neue Schwachstellen in Produkten von Sungrow, Growatt und SMA (The Hacker News, Forescout).
„Für einen gezielten Blackout im Landkreis müsste niemand das europäische Netz treffen. Nach meiner Einschätzung könnte eine Region mit vielen Anlagen am selben Cloud-Portal genügen. Jeder Betrieb sollte deshalb wissen, welche seiner Anlagen von außen schaltbar sind.“ (Max Gilg)
Was BSI und Bundesnetzagentur zur Fernsteuerung sagen
Nach einem Bericht der ZfK vom 20.01.2025 äußerte das BSI gegenüber der Welt am Sonntag Bedenken gegen einen künftig möglicherweise erlaubten Zugriff auf PV-Anlagen. Gemeint ist die zentrale Steuerung nach dem geplanten EnWG, verbunden mit einem Hinweis auf chinesische Hersteller. Netzbetriebsrelevante Steuerung soll demnach grundsätzlich über das Smart-Meter-Gateway laufen. Über die zweite WAN-Anbindung sind laut einer Festlegung der Bundesnetzagentur aus dem Jahr 2023 nur nicht netzbetriebsrelevante Vorgänge erlaubt, etwa Servicezugriffe (ZfK). Die Aussagen des BSI sind hier nur aus zweiter Hand wiedergegeben, das Primärdokument lag nicht vor. Laut ComputerBase bestätigte die Bundesnetzagentur der Zeit, dass sie sich mit der systemkritischen Rolle von Solaranlagen-Betreibern befasst. Konkreter wurde sie nicht (ComputerBase).
Wenn in der Produktion das Licht ausgeht
In einem Produktionsbetrieb könnte das etwa so aussehen: Am Nachmittag fällt der Strom aus, und die Linie bleibt mitten im Zyklus stehen. Kritisch wird es vor allem beim Wiederanlauf, wenn Steuerungen in der falschen Reihenfolge hochfahren und die USV den Leitstand nur kurz hält. Der Servicetechniker kommt nicht per Fernwartung ins Netz, weil auch der Provider ausgefallen ist. Erschwerend kommt hinzu, dass eine PV-Anlage an der Hersteller-Cloud einen Remote Access ins Werk bedeuten kann, den niemand bewusst freigegeben hat.
Was Betreiber und Maschinenbauer jetzt tun sollten
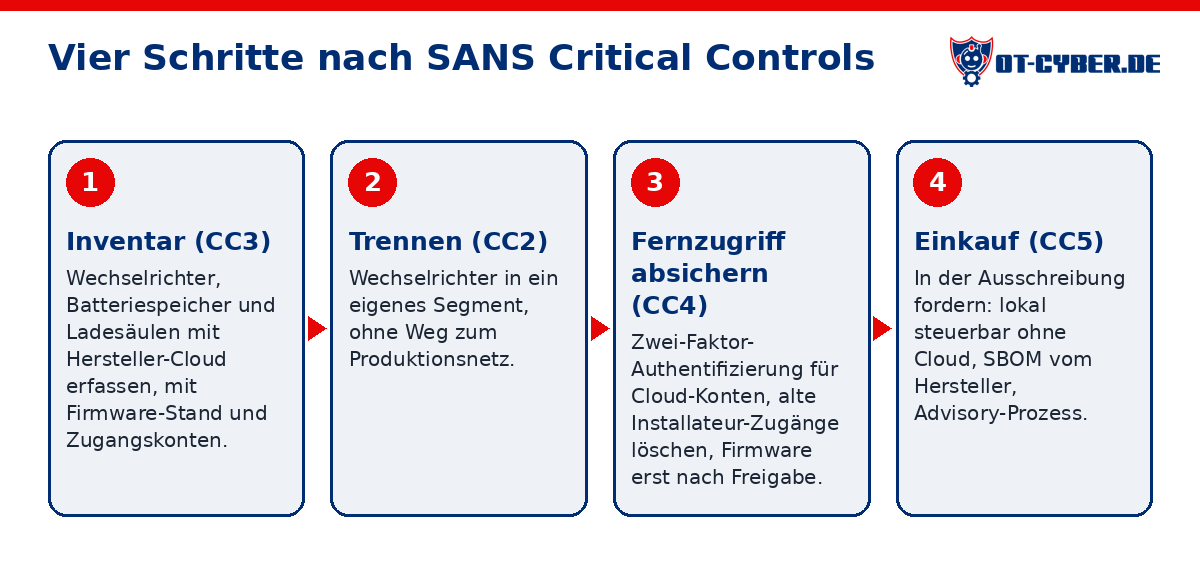
Fünf Schritte lassen sich sofort angehen. Der erste ist ein ehrlicher Blick auf die eigene Anlage.
Inventar: Gebraucht wird eine Liste aller Geräte, die mit einer Hersteller-Cloud kommunizieren. Das reicht von Wechselrichtern über Batteriespeicher bis hin zu Ladesäulen, jeweils mit Firmware-Stand und Zugangskonten. Dabei hilft das OT-Asset-Inventar.
Trennen: Wechselrichter gehören in ein eigenes Segment. Von dort darf kein Weg ins Produktionsnetz führen.
Fernzugriff absichern: Für die Cloud-Konten gehört die Zwei-Faktor-Authentifizierung eingeschaltet. Alte Installateur-Zugänge werden gelöscht, Firmware-Updates erst nach Freigabe eingespielt.
Einkauf: In die Ausschreibung gehört die Vorgabe, dass die Anlage auch ohne Cloud lokal steuerbar sein muss. Der Hersteller sollte eine SBOM liefern und einen Advisory-Prozess nachweisen. Für Hersteller gelten die Meldepflichten des CRA seit dem 11.09.2026, die übrigen Pflichten ab dem 11.12.2027 (EU-Kommission). Unterstützung gibt es bei der Einkaufs- und Architekturberatung und über CRA as a Service.
Üben: Der Wiederanlauf nach einem Stromausfall sollte einmal im Monat 45 Minuten lang durchgespielt werden. Kostenlos ausprobieren lässt sich das in den Simulationen im Browser. Im Ernstfall hilft die OT-Notfallhilfe bei der Incident Response.
„Die eigene PV-Anlage an der Hersteller-Cloud ist ein Fernzugang ins Werk. Ich empfehle, sie genauso zu behandeln wie den Wartungszugang des Maschinenlieferanten: eigenes Netzsegment, eigenes Konto, jeder Zugriff protokolliert.“ (Max Gilg)
Von Rosenheim aus sind wir schnell vor Ort in Bayern, Salzburg und Tirol, für ganz DACH arbeiten wir remote.
Quellen
- https://www.pv-magazine.de/2026/10/08/nach-hackerangriff-sungrow-schliesst-schwachstelle-in-seiner-isolarcloud/
- https://www.computerbase.de/news/smart-home/250-000-anlagen-in-deutschland-luecke-in-cloud-von-solar-anbieter-haette-zu-blackout-fuehren-koennen.99717/
- https://www.swro.de/sites/default/files/pressemeldungen/2026-07/20260728_Stromausfall.pdf
- https://borncity.com/blog/2026/07/28/grossflaechiger-stromausfall-in-rosenheim-auch-internet-betroffen/
- https://innpuls.me/hinter-den-schlagzeilen-strom-weg-internet-weg-wie-wir-den-rosenheimer-stromausfall-erlebten/
- https://thehackernews.com/2025/03/researchers-uncover-46-critical-flaws.html
- https://www.forescout.com/press-releases/forescout-vedere-labs-uncovers-severe-systemic-security-risks-in-global-solar-power-infrastructure
- https://www.zfk.de/digitalisierung/smart-city-energy/bsi-sicherheitsbedenken-gegen-pv-wechselrichter-das-sagt-die-branche
- https://digital-strategy.ec.europa.eu/en/policies/cyber-resilience-act
Häufige Fragen
Können Hacker über eine Wechselrichter-Cloud einen Stromausfall in einer Region auslösen?
Bekannt ist ein solcher Fall bisher nicht. Laut einem Bericht der Zeit, zusammengefasst von ComputerBase, hätten über die Sungrow-Lücke 2026 aber allein in Deutschland 250.000 Anlagen abgeschaltet werden können. Ich halte einen regionalen Ausfall durch eine Schutzauslösung im vorgelagerten Netz für plausibel, belegt ist das nicht.
War der Stromausfall in Rosenheim am 28.07.2026 ein Cyberangriff?
Dafür gibt es keinen Hinweis. Der örtliche Versorger nennt Störungen beim vorgelagerten Netzbetreiber, laut Medienberichten mit Bezug auf Bayernwerk Netz ein technischer Defekt im Umspannwerk Pang. Der Strom fehlte laut Versorger von ca. 15:39 bis 16:07 Uhr im Stadtgebiet und in weiten Teilen des Landkreises.
Ist die Sungrow-Lücke noch offen?
Nach Angaben von Sungrow ist sie seit einem Notfall-Patch im August 2026 geschlossen (pv magazine, 08.10.2026).
Was tun, wenn die Produktion nach einem Stromausfall stillsteht?
Fahren Sie die Anlagen nach einem geübten Plan in fester Reihenfolge wieder an, prüfen Sie Steuerungen, USV und Fernwartung und klären Sie die Ursache. Üben Sie das einmal im Monat 45 Minuten lang.
Darf die PV-Anlage auf dem Hallendach im selben Netz wie die SPS hängen?
Das sollte sie nicht. Eine Anlage, die an eine Hersteller-Cloud angebunden ist, ist ein Fernzugang. Sie gehört in ein eigenes Netzsegment ohne Weg zum Produktionsnetz.
Welche Security-Anforderungen schreibe ich in die Ausschreibung für Wechselrichter?
Fordern Sie lokale Steuerbarkeit ohne Cloud, Zwei-Faktor-Authentifizierung, eine SBOM, einen Advisory-Prozess und freigabepflichtige Firmware-Updates. Die Meldepflichten des CRA gelten seit dem 11.09.2026.
Wer hilft bei OT-Security in Bayern, Salzburg und Tirol?
OT-Cyber.de aus Rosenheim mit Max Gilg und Team: vor Ort in der Grenzregion, remote in ganz DACH.