
Einordnung: NetScaler-Zero-Day trifft Fernwartung
Was ist bei Citrix NetScaler passiert?
Für NetScaler ADC und Gateway ist ein Zero-Day (CVE-2026-88779) im Umlauf. Laut heise wird er offenbar bereits ausgenutzt: Sicherheitsforscher beobachteten Angriffe auf Honeypots, watchTowr konnte die Lücke reproduzieren. Betroffen sind Geräte, die als SAML Service Provider oder Identity Provider konfiguriert sind. Gegen diese Lücke helfen die Builds 14.1-73.41, 13.1-64.28 sowie 13.1-37.283 für 13.1-FIPS/NDcPP. Wer SAML so nutzt, sollte wegen der zweiten SAML-Lücke (siehe unten) direkt auf 14.1-73.46, 13.1-64.29 oder 13.1-37.283 aktualisieren. Das gilt besonders, wenn über das Gateway der Fernzugriff auf Anlagen läuft.
Laut Citrix-Advisory CTX697174 handelt es sich um eine Memory-Overflow-Schwachstelle (CVSS 4.0: 8,7). Ein Exploit ist seit dem Abend des 2. Oktober 2026 im Umlauf. Das Advisory nennt als Folge nur Abstürze (DoS). Es ist nicht der erste ausgenutzte NetScaler-Zero-Day seit August.
Dazu kommt eine neue SAML-Lücke: CVE-2026-107406 (CVSS 9,5). Geschützt sind erst die Builds 14.1-73.46, 13.1-64.29 und 13.1-37.283.
Was bedeutet das für Betreiber in Bayern, Salzburg und Tirol?
Meine Einordnung: In vielen Betrieben ist NetScaler das Remote-Access-Gateway. Darüber greifen oft auch Dienstleister und Maschinenbauer auf Anlagen zu. Ob KRITIS-Betreiber konkret betroffen sind, ist nicht belegt. Klar ist aber: Stürzt das Gateway ab, fällt der Fernzugriff aus. Für die Instandhaltung heißt das im Störfall: kein Zugriff auf die SPS, Techniker müssen anreisen, und der Wiederanlauf dauert länger.
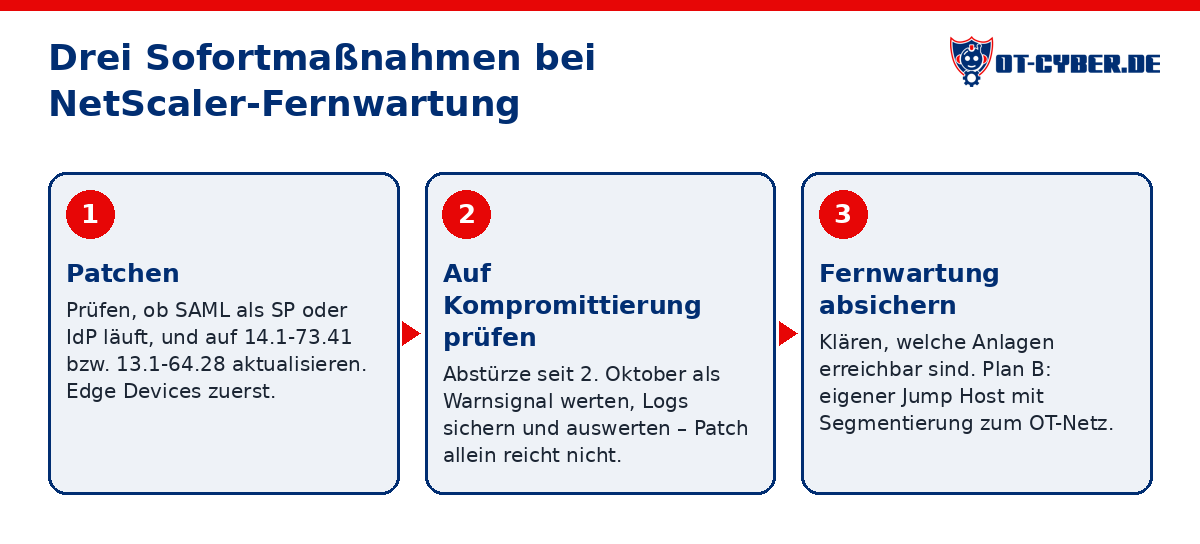
Was tun, wenn der Fernzugriff über NetScaler läuft? Drei Sofortmaßnahmen
- Patchen (CC5 Risk-Based Vulnerability Management): Prüfen, ob SAML als SP oder IdP aktiv ist, in der Konfiguration nach „add authentication samlAction“ bzw. „samlIdPProfile“ suchen, und mindestens auf 14.1-73.46, 13.1-64.29 oder 13.1-37.283 (13.1-FIPS/NDcPP) aktualisieren. Wichtig: Laut heise waren die angegriffenen Honeypots bereits gepatcht, ein früherer Patch schützt also nicht automatisch vor dieser neuen Lücke. Edge Devices mit aktiv ausgenutzter Schwachstelle kommen zuerst dran.
- Auf Kompromittierung prüfen (CC1 ICS Incident Response): Unerklärliche Abstürze seit dem 2. Oktober als Warnsignal behandeln, Logs sichern und auswerten. Die neue Lücke CVE-2026-107406 wird als Remote Code Execution eingestuft, deshalb reicht der Patch allein nicht.
- Fernzugriff absichern (CC4 Secure Remote Access): Klären, welche Anlagen über das Gateway erreichbar sind. Dazu einen Plan B für Wartungszugriffe festlegen, etwa einen eigenen Jump Host mit sauberer Segmentierung zum OT-Netz.
Fazit
NetScaler ist in vielen Betrieben die Haustür zur Anlage. Mehrere ausgenutzte Zero-Days seit August zeigen, dass ein Remote-Access-Gateway laufend überwacht und schnell gepatcht werden muss. NIS2-pflichtige Einrichtungen sollten zusätzlich ihre Meldepflichten prüfen. Den aktuellen Stand zu NetScaler und weiteren OT-relevanten Schwachstellen fassen wir in der OT-Lage vom 4. Oktober 2026 zusammen. Im Ernstfall unterstützt unsere OT-Notfallhilfe. Beim Priorisieren von Patches hilft unser OT-Schwachstellen-Management.
Quellen
- eSecurity Planet: Citrix NetScaler RCE CVE-2026-107406
- BleepingComputer: Citrix warns admins to patch new NetScaler RCE flaw immediately
Korrigiert am 17.10.2026: Patch-Hinweis um zweite SAML-Lücke und aktuelle Builds ergänzt, sprachlich überarbeitet.