
Einordnung: Sungrow-Lücke und das Risiko für das Stromnetz
Von Max Gilg, OT-Cybersecurity-Experte aus Rosenheim, Einordnung vom 07.10.2026
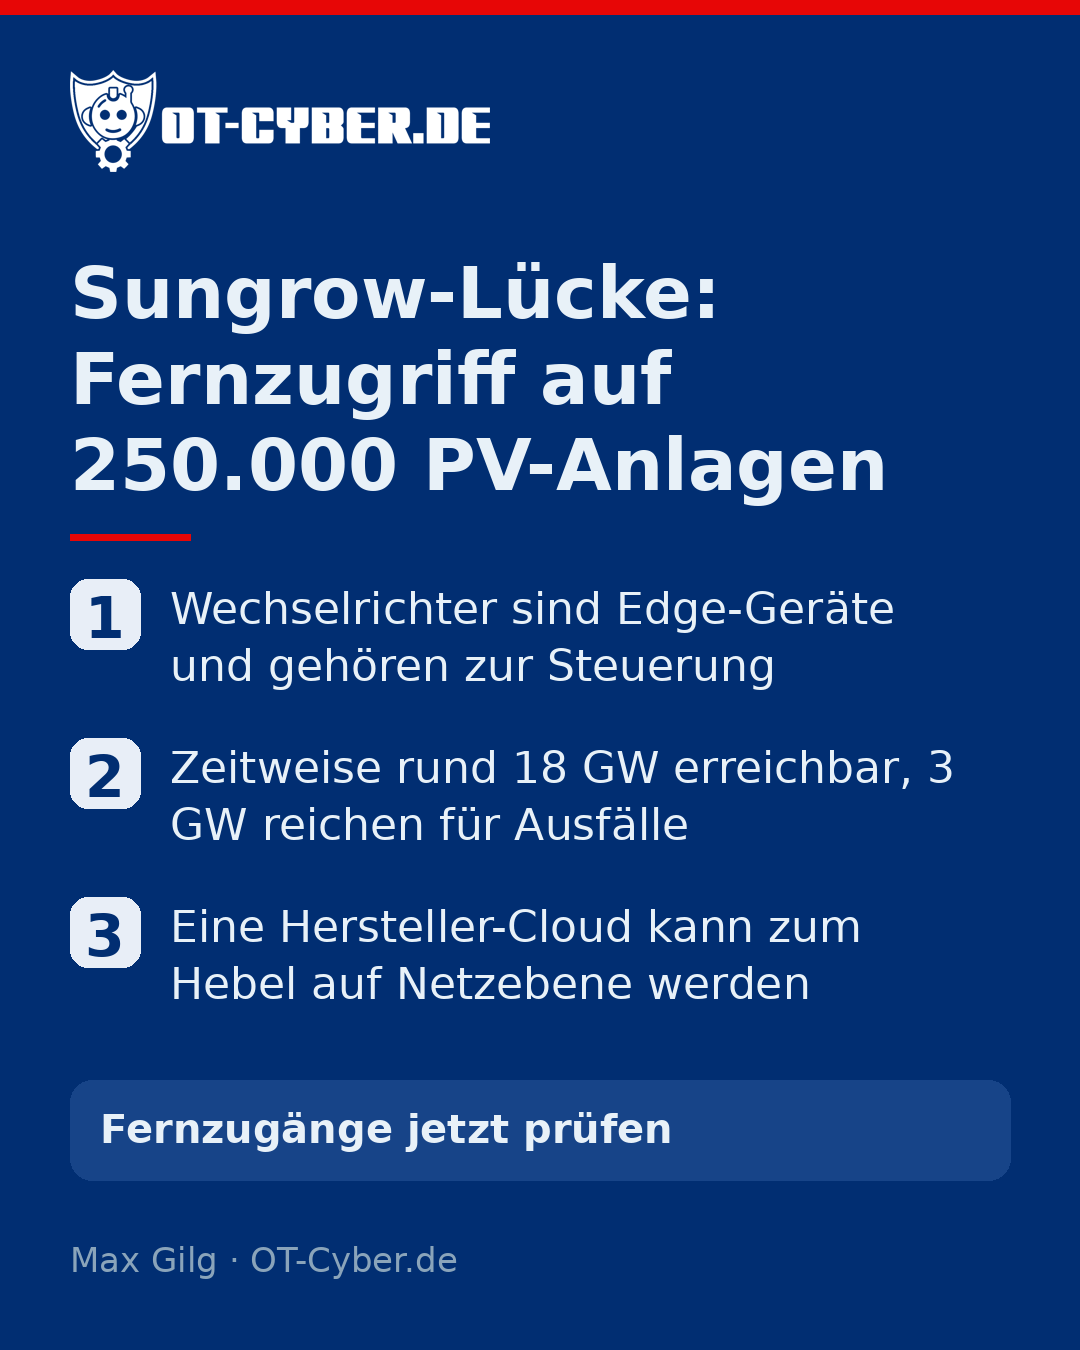
Über eine Lücke in der zentralen Plattform von Sungrow war Fernzugriff auf knapp 250.000 Solaranlagen in Deutschland möglich. Das betrifft Betreiber von Sungrow-Wechselrichtern, vom Eigenheim bis zum Fabrikdach, und mittelbar das Stromnetz. Laut Berichten ist die Lücke per Hotfix geschlossen. Betreiber sollten ihre Fernzugänge trotzdem jetzt prüfen.
Was ist bei Sungrow passiert?
Laut Medienberichten kam ein Sicherheitsforscher im August 2026 ohne Passwort in Nutzer-, Verwaltungs- und Administrator-Konten der zentralen Sungrow-Plattform. Darüber hätte er Wechselrichter in ganz Europa abschalten oder Malware aufspielen können. In Deutschland geht es laut Zeit um knapp 250.000 Anlagen mit rund 7,8 GW; europaweit waren zeitweise rund 18 GW Leistung über die Plattform zugänglich. Dass die Lücke tatsächlich ausgenutzt wurde oder das Netz gestört war, ist nicht bekannt.
Was bedeutet das für Betreiber in Bayern und DACH?
Meine Einordnung: Wechselrichter sind Edge-Geräte mit Cloud-Anbindung. Sie gehören damit zur Steuerung. Auch in Bayern, Salzburg und Tirol stehen PV-Anlagen auf vielen Hallendächern von Produktion und Mittelstand. Für Produktionsleiter wird ein PV-Ausfall damit zur Frage der Verfügbarkeit. Wechselrichter gelten bisher kaum als KRITIS. Seit dem 11.09.2026 müssen Hersteller vernetzter Produkte nach dem Cyber Resilience Act (CRA) aktiv ausgenutzte Schwachstellen melden. Einkäufer sollten Security-Anforderungen schon heute in ihre Ausschreibungen schreiben.
Darf der Installateur per Fernwartung auf unsere Wechselrichter?
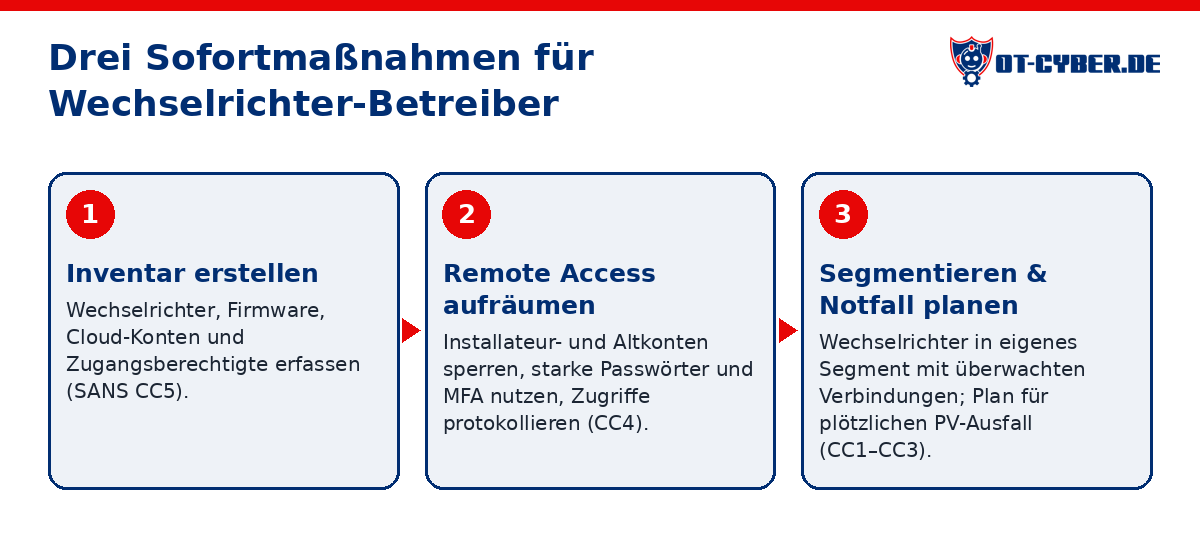
Ja, aber nur bewusst und kontrolliert. Drei Sofortmaßnahmen:
- Inventar erstellen: Welche Wechselrichter mit welcher Firmware sind im Einsatz, welche Cloud-Konten gibt es, wer hat Zugang? Ohne OT-Asset-Inventar ist keine Bewertung möglich, es ist die Grundlage für risikobasiertes Schwachstellenmanagement (SANS CC5, Risk-Based Vulnerability Management).
- Remote Access aufräumen: Installateur- und Altkonten sperren, starke Passwörter und wo möglich MFA nutzen, Zugriffe protokollieren. Das entspricht SANS CC4 (Secure Remote Access).
- Segmentieren und Notfall planen: Wechselrichter gehören nicht ins Produktionsnetz, sondern in ein eigenes Segment mit überwachten Verbindungen (CC2/CC3). Dazu klären: Was passiert in der Anlage, wenn die PV plötzlich fehlt? (CC1)
Fazit
Wer nicht weiß, wer auf seine Wechselrichter zugreift, hat die Kontrolle schon abgegeben. Der Fall zeigt, dass eine einzige Hersteller-Cloud zum Hebel auf Netzebene werden kann. Hilfe beim Prüfen von Fernzugängen und bei der Segmentierung gibt es über die OT-Security-Beratung von OT-Cyber.de.
Quellen
- Die Zeit (aufgegriffen von ms-aktuell und lomazoma)
Korrigiert am 07.10.2026: Angaben zu Zahlen und Quellen präzisiert. Korrigiert am 17.10.2026: Sprachlich überarbeitet, Reichweite der zugänglichen Leistung präzisiert.