Monta-Lücken: Ladesäulen übernehmbar – was Betreiber tun
Die Lade-Plattform Monta (monta.app) hat vier Schwachstellen, über die sich Angreifer als Ladesäule ausgeben, Stationen übernehmen und den Ladebetrieb stören können – die schwerste mit CVSS 9.4 (CISA ICSA-26-274-02, 01.10.2026). Betroffen sind laut Advisory alle Versionen – damit muss jeder Betreiber, dessen Ladesäulen über Monta laufen, handeln, auch Stadtwerke und Versorger in Bayern, Salzburg und Tirol. Was jetzt zu tun ist: für jede Station OCPP 1.6 Security Profile 2 (Basic Auth über TLS) mit eigenem Passwort aktivieren und danach ungesicherte Verbindungen beenden.
Was hat die CISA zu Monta gemeldet?
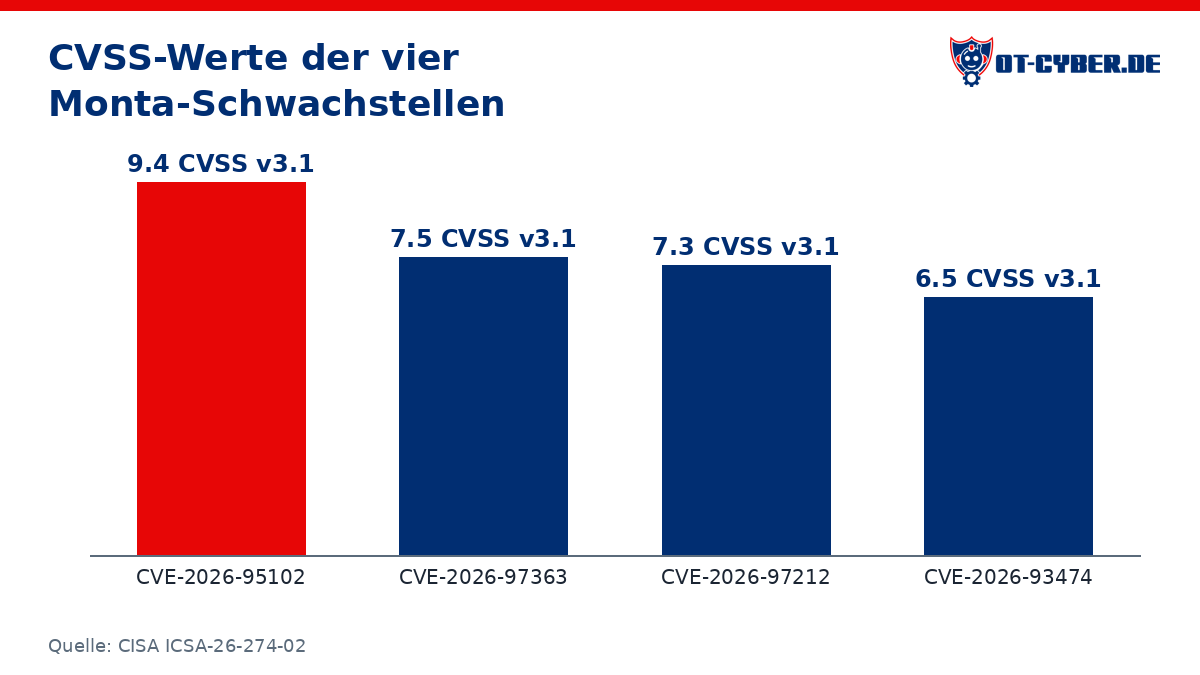
Die US-Behörde CISA hat am 1. Oktober 2026 das Advisory ICSA-26-274-02 veröffentlicht. Es beschreibt vier Schwachstellen in der Cloud-Plattform, über die Ladesäulen per OCPP mit dem Backend sprechen:
| CVE | Schwachstelle | CVSS v3.1 |
|---|---|---|
| CVE-2026-95102 | OCPP-WebSocket-Endpunkte ohne Authentifizierung (CWE-306) – Angreifer können sich als Ladesäule ausgeben | 9.4 |
| CVE-2026-97363 | Keine Begrenzung von Anmeldeversuchen (CWE-307) – Brute Force und Denial-of-Service | 7.5 |
| CVE-2026-97212 | Mehrere Endpunkte mit derselben Session-ID (CWE-613) – Anmeldung als andere Nutzer könnte möglich werden | 7.3 |
| CVE-2026-93474 | Stations-IDs sind über öffentliche Ladekarten abrufbar (CWE-522) | 6.5 |
Die CISA ordnet Monta den Sektoren Energie und Verkehr zu und nennt einen weltweiten Einsatz. Eine Ausnutzung ist der CISA bisher nicht bekannt, einen öffentlichen Proof of Concept habe ich bis heute nicht gefunden.
Wie funktioniert der Angriff auf die Ladesäule?
Eine Ladesäule baut eine WebSocket-Verbindung zum Backend auf und meldet sich mit ihrer Stations-ID. Ist die Verbindung nicht authentifiziert, ist diese ID das einzige „Geheimnis“ – und genau die ist laut Advisory über öffentliche Ladekarten abrufbar. Wer sie kennt, kann sich laut CISA als diese Säule ausgeben; dafür reicht ein einfacher WebSocket-Client.
Laut Advisory ermöglicht das unberechtigten Zugriff auf sensible Daten und unberechtigte Aktionen. Für Betreiber heißt das konkret:
- Charge Point Identity Spoofing: Ein Angreifer könnte dem Backend falsche Zählerstände, Statusmeldungen oder Ladevorgänge schicken. Abrechnung und Lastmanagement würden dann mit falschen Daten arbeiten.
- Fremde Sitzungen: Weil mehrere Endpunkte dieselbe Session-ID nutzen können, könnten sich Unbefugte laut Advisory als andere Nutzer anmelden (CVE-2026-97212).
- Denial-of-Service: Ohne Begrenzung von Anmeldeversuchen lassen sich Verbindungen fluten, Säulen können aus dem Backend fallen. Nach Angaben von Monta sind inzwischen Rate Limiting und automatisches Drosseln am WebSocket umgesetzt.
Die Hürde ist niedrig: Es braucht kein Insiderwissen, keine Zugangsdaten und keinen physischen Zugriff auf die Säule.
Ist Monta ein Einzelfall?
Nein. Die CISA hat 2026 bereits mehrere Lade-Backends mit fehlender Authentifizierung an den OCPP-WebSockets gemeldet, unter anderem ev.energy (ICSA-26-057-07), Everon (ICSA-26-062-08) und EVoke Systems (ICSA-26-176-02). Auch das BSI benennt im Bericht zur IT-Sicherheit der öffentlichen Ladeinfrastruktur vom 7. Mai 2026 Schwächen bei Authentifizierung und Session-Management.
Meine Einschätzung: Das ist ein Branchenmuster, kein Ausrutscher eines Herstellers. OCPP kennt seit Jahren Security Profiles – sie müssen aber auch eingeschaltet werden.
„Ladeinfrastruktur ist OT. Wer Ladesäulen betreibt, braucht dieselbe Disziplin wie im Umspannwerk – sonst ist die Stations-ID das einzige Passwort.“ – Max Gilg, OT-Cybersecurity-Experte aus Rosenheim
Wen betrifft das in Bayern, Salzburg und Tirol?
Monta verwaltet nach eigenen Angaben über 330.000 Ladepunkte in zwölf Märkten (electrive, 25.09.2026). In Deutschland und Österreich setzen Energieversorger, Wohnungswirtschaft und Schnelllade-Betreiber auf die Plattform, teils mit mehreren tausend Ladepunkten.
Betroffen sein können vor allem:
- Stadtwerke und regionale Versorger, die öffentliche Ladepunkte oder Ladelösungen für Gewerbekunden über Monta betreiben,
- Unternehmen mit Firmenparkplätzen und Flotten, deren Wallboxen über Monta abgerechnet werden,
- Wohnungswirtschaft und Hausverwaltungen mit Ladepunkten in Tiefgaragen,
- Installateure und Errichter, die Säulen in Betrieb nehmen und dabei die Sicherheitsprofile konfigurieren.
Wer nicht sicher weiß, über welches Backend seine Säulen laufen, hat genau dort die erste Aufgabe.
Was sollten Stadtwerke und Betreiber jetzt tun?
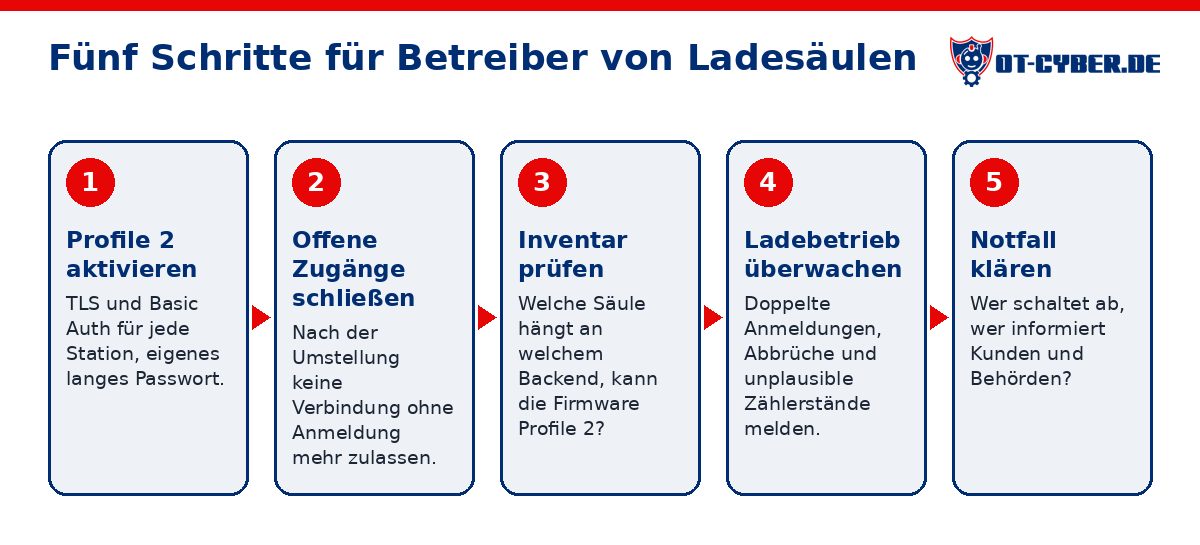
Ich ordne die Maßnahmen den SANS Five ICS Cybersecurity Critical Controls zu – weil sie zeigen, dass es nicht um ein weiteres Tool geht, sondern um Grundlagen:
- Security Profile 2 aktivieren (CC4 Secure Remote Access): Für jede Station im Monta-Backend OCPP 1.6 Security Profile 2 einschalten – TLS mit Server-Zertifikat, die Säule meldet sich per Basic Auth an. Jede Säule bekommt ein eigenes, langes Passwort, das nichts mit der Stations-ID zu tun hat. Monta unterstützt das laut Advisory und empfiehlt es.
- Ungesicherte Verbindungen beenden (CC2 Defensible Architecture): Sobald alle Säulen umgestellt sind, mit Monta klären, wie nicht authentifizierte Verbindungen für die eigenen Stationen unterbunden werden. Monta will diese laut eigener Aussage schrittweise abschalten – darauf würde ich nicht warten.
- Inventar und Firmware prüfen (CC5 Risk-Based Vulnerability Management): Welche Säulen hängen an welchem Backend, mit welcher Firmware? Unterstützt die Firmware Profile 2 überhaupt? Ist das nicht der Fall, braucht es ein Firmware-Update. Ein sauberes OT-Asset-Inventar beantwortet das deutlich schneller.
- Auffälligkeiten überwachen (CC3 Network Visibility & Monitoring): Doppelte Anmeldungen derselben Stations-ID, gehäufte Verbindungsabbrüche und unplausible Zählerstände sind Warnsignale. Das gehört in die Angriffserkennung, nicht nur ins Abrechnungssystem.
- Notfallablauf klären (CC1 ICS Incident Response): Wer schaltet was ab, wenn Säulen massenhaft ausfallen oder falsche Daten liefern? Wer informiert Kunden und Behörden?
Mittelfristig lohnt der Schritt zu Security Profile 3 mit Client-Zertifikaten (mTLS) beziehungsweise OCPP 2.0.1. Die Open Charge Alliance beschreibt die Profile und den Betrieb im OCPP Security Operations Guide.
Was bedeutet das für NIS2?
Betreiber von Ladepunkten stehen in der NIS2-Richtlinie ausdrücklich im Sektor Energie (Anhang I). Ob ein Betreiber konkret erfasst ist, richtet sich in Deutschland nach dem BSI-Gesetz, in Österreich nach dem NISG 2026 (WKO) – vor allem nach Größe und Umsatz.
Für erfasste Betreiber heißt das: Risikomanagement für die Lieferkette – und das Lade-Backend ist Lieferkette. Ein Advisory zum eigenen Backend ist für sich noch kein Sicherheitsvorfall. Es ist aber ein Anlass, die Maßnahmen zu dokumentieren und die eigenen Systeme auf Auffälligkeiten zu prüfen. Ob eine Meldung nötig ist, richtet sich nach den Kriterien für erhebliche Sicherheitsvorfälle im jeweiligen Gesetz.
„Warten Sie nicht auf die Frage, ob Sie formal unter NIS2 fallen. Die Lücke ist dieselbe – und Profile 2 einzuschalten ist eine Konfigurationsaufgabe, kein Großprojekt.“ – Max Gilg
Wobei helfe ich?
Ich unterstütze Stadtwerke, Versorger und Unternehmen in Bayern, Salzburg, Tirol und ganz DACH dabei, solche Advisories schnell einzuordnen: Wo laufen unsere Säulen, was ist betroffen, was stellen wir heute um? Dazu gehören OT-Schwachstellen-Management, das OT-Lagebild und – wenn es schon brennt – die OT-Notfallhilfe. Die weitere Entwicklung zu Monta verfolge ich im Vorfall-Lagebild.
Häufige Fragen
Welche Monta-Versionen sind von ICSA-26-274-02 betroffen?
Laut CISA alle Versionen von monta.app. Ein vollständiges Update nennt das Advisory nicht. Die kritische Lücke CVE-2026-95102 schließt der Betreiber selbst, indem er OCPP Security Profile 2 für seine Stationen aktiviert.
Wird die Lücke schon ausgenutzt?
Der CISA ist bisher keine Ausnutzung bekannt (Stand 01.10.2026), einen öffentlichen Proof of Concept haben wir nicht gefunden. Die Angriffshürde ist aber gering: Es braucht nur eine öffentlich sichtbare Stations-ID und einen WebSocket-Client.
Muss der Servicetechniker dafür an jede Ladesäule?
Oft nicht. Security Profile 2 lässt sich bei vielen Säulen aus der Ferne über das Backend setzen. Ältere Firmware unterstützt die Profile aber teils nicht – dann braucht es ein Firmware-Update oder einen Termin vor Ort. Darum zuerst das Inventar prüfen.
Fallen Ladepunktbetreiber unter NIS2?
Ja, Betreiber von Ladepunkten stehen in Anhang I der NIS2-Richtlinie im Sektor Energie. Ob ein Betreiber in Deutschland oder Österreich konkret betroffen ist, hängt von Größe und Umsatz ab.