OT-Angriffe 2026: Lagebild und Plan entlang der SANS 5
In den letzten zwölf Monaten haben Angreifer Industrieanlagen direkt an der Steuerung getroffen: Wiper auf HMIs in polnischen Energieanlagen (Dezember 2025), geänderte SPS-Passwörter und IP-Adressen in US-Wasserwerken (Ende Juli 2026), dazu Ransomware, die Fabriken über die IT stilllegt. Auch in Bayern stand nach einem Cyberangriff eine Produktion fast sechs Wochen still. Das betrifft Betreiber, aber auch Hersteller von Produkten mit digitalen Elementen, darunter viele Maschinenbauer, die seit dem 11. September 2026 nach dem Cyber Resilience Act (CRA) aktiv ausgenutzte Schwachstellen melden müssen. Was jetzt hilft: Steuerungen aus dem Internet nehmen, Fernwartung absichern, den Wiederanlauf üben, also die fünf SANS ICS Critical Controls konsequent abarbeiten.
Ich bin Max Gilg, OT-Cybersecurity-Experte aus Rosenheim, und ordne hier ein, was belegt passiert ist, was nur im Labor gezeigt wurde und was Sie daraus ableiten sollten.
Welche OT-Angriffe gab es in den letzten 12 Monaten?
Polen, 29. Dezember 2025. CERT Polska beschreibt koordinierte Angriffe auf mehr als 30 Wind- und Solarparks, ein Fertigungsunternehmen und ein Heizkraftwerk, das fast eine halbe Million Kunden mit Wärme versorgt (CERT Polska). Betroffen waren RTUs, lokale HMIs, Schutzrelais, serielle Geräteserver, Router und Switches. Laut CERT Polska verfolgten alle Angriffe ein rein zerstörerisches Ziel. Die Stromproduktion lief weiter, die Kommunikation zum Netzbetreiber fiel aus, und im Heizkraftwerk blieben die Versuche, den Wiper zu zünden, erfolglos. Die Zuordnung ist umstritten: CERT Polska sieht Überschneidungen mit dem Cluster „Static Tundra“/„Berserk Bear“, andere Analysten verweisen auf Sandworm (The Hacker News).
Hacktivisten über VNC, Warnung vom Dezember 2025. CISA, FBI und Partner warnten im Dezember 2025 vor prorussischen Gruppen wie CARR, Z-Pentest, NoName057(16) und Sector16, die in den vergangenen Jahren offene VNC-Zugänge auf OT-Geräte ausgenutzt haben. Die Angriffe hatten laut Advisory unterschiedlich schwere Folgen, bis hin zu physischen Schäden (CISA AA25-343A).
SPS-Manipulation in den USA, April bis Juli 2026. Advisory AA26-097A (7. April 2026, aktualisiert 22. Juli 2026) beschreibt iranisch verbundene Akteure, die internetfähige Steuerungen von Rockwell/Allen-Bradley, Schneider und Siemens angreifen. Laut Advisory veränderten und löschten sie Logik in Projektdateien und manipulierten Daten auf HMI- und SCADA-Anzeigen, mit Betriebsstörungen und finanziellen Schäden als Folge (CISA AA26-097A). Seit Ende Juli meldeten Wasserversorger in mindestens sieben US-Bundesstaaten Vorfälle, dazu kommen laut MeriTalk Angriffe auf mehr als 30 kommunale Systeme in Minnesota. Angreifer änderten SPS-Passwörter und IP-Adressen (MeriTalk). Wer dahintersteckt, haben das FBI und die Behörden in Minnesota öffentlich nicht festgelegt. CISA warnt ausdrücklich vor Mobilfunkmodems, die Betreiber, Lieferanten oder Integratoren eingebaut haben und die oft nicht dokumentiert sind.
Ransomware und Cyberangriffe: Die Produktion steht auch ohne Zugriff auf die SPS
Aschaffenburg, 29. März 2026. Ein Textilveredler wurde Opfer eines Cyberangriffs, die Produktion stand nach Angaben des Unternehmens fast sechs Wochen still. Danach folgte der Insolvenzantrag (it-daily). Welche Art von Angriff es war und ob Steuerungen betroffen waren, hat das Unternehmen nicht gesagt. Als OT-Angriff ist der Fall damit nicht belegt, als Produktionsausfall nach einem Cyberangriff schon.
Dragos zählte im zweiten Quartal 2026 1.140 Ransomware-Vorfälle bei Industrieorganisationen, für Deutschland stiegen die behaupteten Fälle von 37 auf 68 (Help Net Security). Wichtig: Die Zahlen stammen aus öffentlich bekannten Fällen und Einträgen auf Leak-Seiten, eine vollständige Statistik ist das nicht.
Für Produktionsleiter ist die Lehre klar: Entscheidend ist, wie schnell Sie wieder produzieren, und das hängt an Backups von SPS-Projekten, Rezepturen und HMI-Konfigurationen.
Was wurde nur im Labor gezeigt?
Forescout Vedere Labs hat im September 2026 veröffentlicht, wie ein KI-Modell einen bekannten Exploit von einer WAGO 750-852 auf eine 750-831 portiert hat, am Ende mit Codeausführung ohne Zugangsdaten. Auch der Versuch, eine persistente C2-Fähigkeit zu bauen, war Teil der Untersuchung (Forescout, CSA). Forescout selbst schreibt im Titel, dass das noch nicht einfach ist. Es bleibt ein Laborergebnis, kein beobachteter Angriff. Es zeigt, dass KI das Anpassen bekannter Exploits erleichtern kann, besonders bei Firmware, für die es keinen Patch gibt.
Was gilt jetzt für Betreiber und Maschinenbauer in Deutschland und Österreich?
In Deutschland ist das NIS2-Umsetzungsgesetz in Kraft (Heuking). In Österreich setzt das NISG 2026 die NIS2-Vorgaben um (KPMG); betroffen sind Einrichtungen im Anwendungsbereich, je nach Sektor und Größe, auch in Salzburg und Tirol. Den genauen Stand der Fristen bitte im Einzelfall prüfen.
Hersteller von Produkten mit digitalen Elementen, darunter viele Maschinenbauer, melden seit dem 11. September 2026 aktiv ausgenutzte Schwachstellen und schwere Vorfälle über die ENISA Single Reporting Platform (ENISA, CRA, Art. 14). Dazu kommt die Maschinenverordnung (EU) 2023/1230, die ab dem 20. Januar 2027 gilt und in Anhang III unter anderem den Schutz gegen Korrumpierung fordert (EUR-Lex, Maschinenverordnung: Cybersicherheit).
Wie setze ich die SANS 5 in kleinen Teams um?
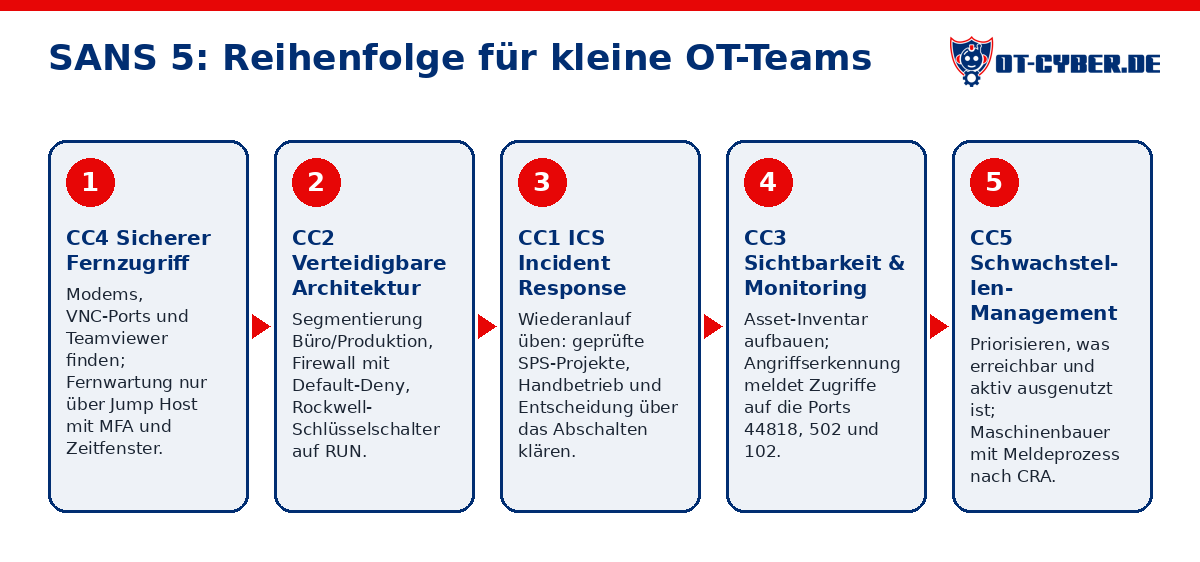
Die fünf ICS Cybersecurity Critical Controls (SANS) setzen an den Lücken an, die die Vorfälle oben ausgenutzt haben.
CC4 Secure Remote Access zuerst. Polen, die VNC-Hacktivisten und die US-Wasserwerke hatten eines gemeinsam: erreichbare Zugänge. Suchen Sie jedes Mobilfunkmodem im Schaltschrank, jeden VNC-Port, jeden Teamviewer auf dem Bedienpanel. Fernwartung läuft über einen Jump Host mit MFA, und der Servicetechniker bekommt Zugriff auf die SPS nur für das Zeitfenster seines Auftrags.
CC2 Defensible Architecture. Segmentierung zwischen Büro und Produktion und eine Firewall mit Default-Deny. Planung nach IEC 62443-3-2/3-3.
CC1 ICS Incident Response. Üben Sie den Wiederanlauf: Wo liegen geprüfte SPS-Projekte, wer kann Handbetrieb, wer entscheidet über das Abschalten? Im Ernstfall hilft unsere OT-Notfallhilfe.
CC3 Network Visibility & Monitoring. Ohne Asset-Inventar sehen Sie nicht, was mit wem spricht. Eine Angriffserkennung (SzA) kann Zugriffe auf die Ports 44818, 502, 102 oder 2222 aus Hosting-Netzen melden.
CC5 Risk-Based Vulnerability Management. Nicht jedes Advisory ist dringend. Priorisieren Sie, was erreichbar und aktiv ausgenutzt ist (OT-Schwachstellen-Management). Maschinenbauer brauchen dafür einen Meldeprozess nach CRA (CRA as a Service).
Ich unterstütze Betreiber und Maschinenbauer in Bayern, Salzburg, Tirol und ganz DACH mit OT-Security-Beratung und einem laufenden OT-Lagebild.
Quellen
- https://cert.pl/en/posts/2026/01/incident-report-energy-sector-2025/
- https://thehackernews.com/2026/01/poland-attributes-december-cyber.html
- https://www.cisa.gov/news-events/cybersecurity-advisories/aa25-343a
- https://www.cisa.gov/news-events/cybersecurity-advisories/aa26-097a
- https://www.meritalk.com/articles/cisa-urges-water-utilities-to-disconnect-exposed-systems/
- https://helpnetsecurity.com/2026/08/11/industrial-ransomware-attacks-q2-2026
- https://www.it-daily.net/?p=181701
- https://www.forescout.com/blog/can-ai-create-plc-attacks-yes-but-it%E2%80%99s-not-that-easy-yet/
- https://labs.cloudsecurityalliance.org/research/csa-research-note-ai-assisted-plc-exploit-porting-20260902-c/
- https://www.heuking.de/de/news-events/newsletter-fachbeitraege/artikel/ab-jetzt-gilts-nis2-umsetzungsgesetz-in-kraft.html
- https://kpmg.com/at/de/insights/2025/12/nisg-2026.html
- https://www.enisa.europa.eu/topics/product-security/single-reporting-platform-srp
- https://eur-lex.europa.eu/eli/reg/2024/2847/oj
- https://eur-lex.europa.eu/eli/reg/2023/1230/oj
- https://www.sans.org/white-papers/five-ics-cybersecurity-critical-controls/
Häufige Fragen
Was tun, wenn die Produktion nach einem Cyberangriff stillsteht?
Anlage in sicheren Zustand bringen, IT und OT trennen, Beweise sichern, Handbetrieb prüfen. Vor dem Wiederanlauf SPS-Projekte gegen geprüfte Backups vergleichen.
Darf der Servicetechniker per Fernwartung auf die SPS?
Ja, über einen Jump Host mit MFA, protokolliert und zeitlich begrenzt. Mobilfunkrouter mit Standardpasswort im Schaltschrank gehören abgeschaltet.
Was bedeutet der CRA für Maschinenbauer?
Seit dem 11. September 2026 müssen Hersteller aktiv ausgenutzte Schwachstellen und schwere Vorfälle über die ENISA-Plattform melden: Frühwarnung binnen 24 Stunden, Meldung binnen 72 Stunden.
Wer hilft bei NIS2 in Bayern, Salzburg und Tirol?
OT-Cyber.de aus Rosenheim berät Betreiber in der Grenzregion und in ganz DACH, von der Betroffenheitsprüfung bis zur Umsetzung nach IEC 62443.