
OT-Learnings KW 39: Ransomware-Höchststand und Stadtwerke
Im August hat die NCC Group 1.073 Ransomware-Angriffe gezählt, so viele wie in keinem anderen Monat dieses Jahres. Auf die Industrie entfielen 31 %, im Juli waren es noch 28 % (IT Brief, Industrial Cyber). Ich bin OT-Cybersecurity-Experte aus Rosenheim und hab mir für diese Ausgabe zwei Fälle rund um die Versorgung angeschaut, dazu einen Schwung Siemens-Meldungen.
1. IT-Vorfälle erreichen die OT schneller als gedacht
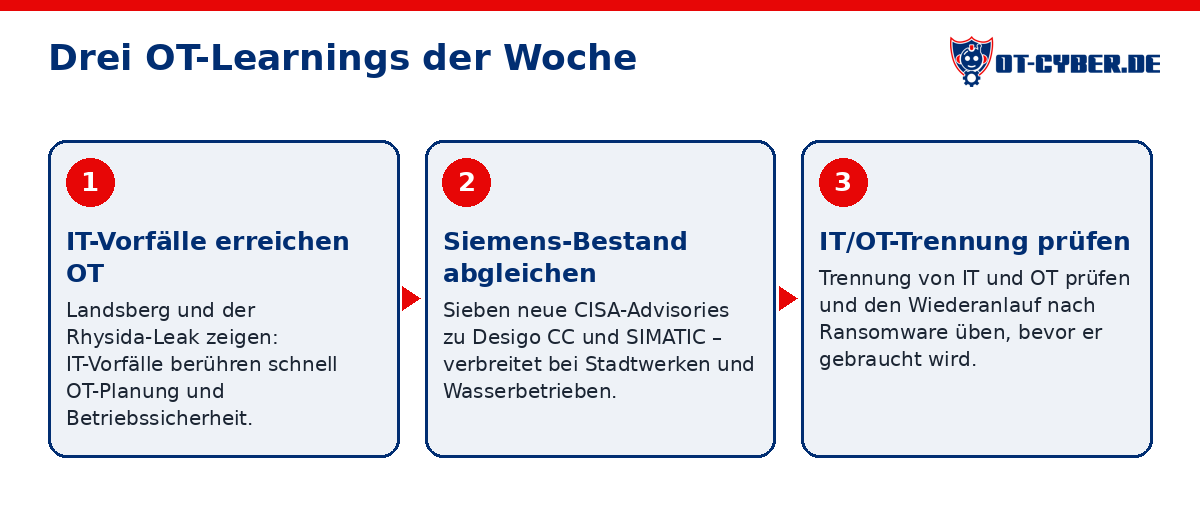
Erst mal Landsberg am Lech, Oberbayern. In der Nacht zum 1. September wurden bei den Stadtwerken dort zentrale IT-Systeme verschlüsselt. Stromnetz, Wasserversorgung und Fernwärme waren nach Angaben der Stadtwerke nicht betroffen (Kreisbote). Gut so. Trotzdem frage ich in solchen Fällen die Instandhaltung zuerst: Wie lange läuft das Netz, wenn Störmeldungen und Schichtplan nur noch auf Papier existieren?
Der zweite Fall kommt aus Berlin. Nach einem Datenabfluss bei einer Senatsverwaltung hat die Gruppe Rhysida Daten veröffentlicht, die Lösegeldforderung hatte der Senat abgelehnt. Ein Sprecher des CCC hält die Daten für plausibel. Laut ZFK tauchen darin Dateinamen zu Notbrunnen auf, dazu ein Mängelbericht zu Wasserentnahmestellen und Unterlagen zu Notfallplanung und Katastrophenschutz (ZFK). Eine unmittelbare Gefahr für den Betrieb sieht der CCC-Sprecher nicht, mittelfristig schon. Da bin ich bei ihm. So ein Mängelbericht zeigt einem Angreifer halt, wo er zuerst suchen müsste.
2. Siemens-Bestand jetzt abgleichen
Die CISA hat am 22. September sechs Siemens-Advisories auf einmal veröffentlicht, darunter SIPLUS und SIMATIC (ICSA-26-265-04) und die Desigo-CC-Familie (ICSA-26-265-05). Desigo CC ist Gebäudeleittechnik. SIMATIC kennt jeder, der schon einmal einen Schaltschrank geöffnet hat. Jetzt also abgleichen, und das geht ganz banal: eine Liste der Steuerungen samt Firmware-Stand, Zeile für Zeile gegen die betroffenen Versionen gehalten. Wer kein Inventar hat, fängt damit an. Ohne diese Liste bleibt CC5 der SANS ICS Five Critical Controls, das risikobasierte Schwachstellenmanagement, reines Raten.
3. Trennung von IT und OT prüfen
Warum in Landsberg die Versorgung weiterlief, steht nicht im Bericht. Unabhängig von Landsberg würde ich bei jedem Versorger nachschauen, welche Firewall-Regeln vom Büronetz in die Leittechnik durchgehen und ob der Fernwartungszugang vom Anlagenbauer seit der Inbetriebnahme einfach offen geblieben ist. Fachlich sind das CC2 und CC4, Defensible Architecture und Secure Remote Access. Und den Wiederanlauf nach einem Ransomware-Vorfall üben, bevor er gebraucht wird. Ich empfehle eine Übung pro Jahr, bei der die Leitwarte ohne Büro-IT auskommen muss, mit ausgedruckten Plänen und Telefonliste. Da merkt man schnell, dass die Telefonliste im Mailpostfach liegt. So wird CC1, die Incident Response für die OT, zur Routine.
Das vollständige Lagebild für kommunale Versorger mit allen Quellen und Empfehlungen finden Sie unter Lageberichte.
Korrigiert am 17.10.2026: Ransomware-Zahlen für August und Industrieanteil mit Quelle belegt. Korrigiert am 18.10.2026: Belege geprüft, unbelegte Aussagen gestrichen, Siemens-Zahl korrigiert, Sprache überarbeitet.