OT-Learnings KW 46: PHP2Shell, WinCC & Kühlanlagen
Die KW 46 stand für Betreiber in Deutschland und Österreich vor allem im Zeichen des Patchens: Fernwartungsportale und WinCC haben schwere Lücken, und für einige Produkte gibt es laut Siemens noch keinen Fix. Wer Anlagen betreibt, auf die Hersteller oder Dienstleister per Fernwartung zugreifen, sollte die Firmware-Stände jetzt schriftlich abfragen. Was im Internet nichts zu suchen hat, gehört dort heraus. Dazu kommt ein Angriff mit echtem Schaden: Frankreich hat die Sabotage an Kühlanlagen offiziell den iranischen Revolutionsgarden zugeordnet.
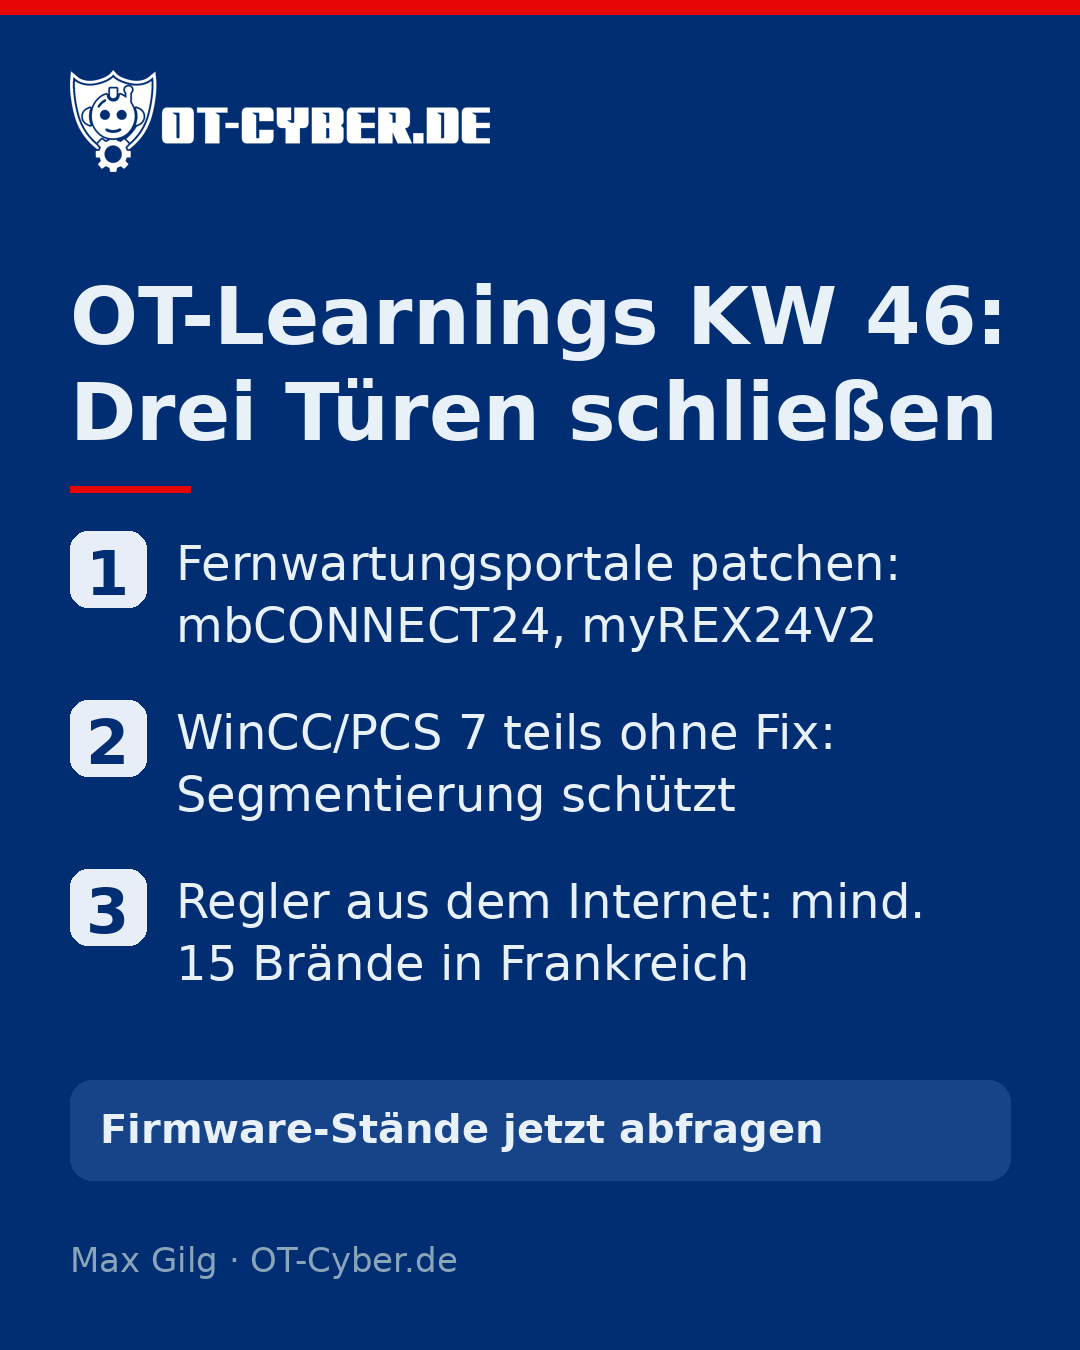
Learning 1: Der Weg führt über das Fernwartungsportal, die Lücke sitzt beim Lieferanten
Was ist passiert: Am 10.11. hat CERT@VDE gemeldet, dass mbCONNECT24 und mymbCONNECT24 in älteren Versionen eine verwundbare PHP-Version mitbringen (VDE-2026-128). Beide Lücken können ohne Anmeldung zu Remote Code Execution führen. Mehr dazu im Lage-Report vom 10.11.
Die Lehre daraus: Genau über solche Portale erreichen Anlagenbauer in aller Regel die Anlagen ihrer Kunden, vom Pumpwerk über die Kläranlage bis zur Erzeugungsanlage. Wer ein solches Portal übernimmt, hat damit den Weg zu den Fernwartungs-Gateways vieler Kunden auf einmal. Im Kern ist PHP2Shell deshalb ein Lieferkettenproblem: PHP steckt in Routern wie in Portalen, und ohne Software Bill of Materials (SBOM) weiß kaum ein Betreiber, an welcher Stelle genau. Dass Angreifer gezielt den Umweg über Dienstleister nehmen, zeigt auch die laufende ScreenConnect-Kampagne. Laut Huntress sind sechs MSPs und mehr als 286 Endpunkte in 47 Organisationen betroffen (BleepingComputer).
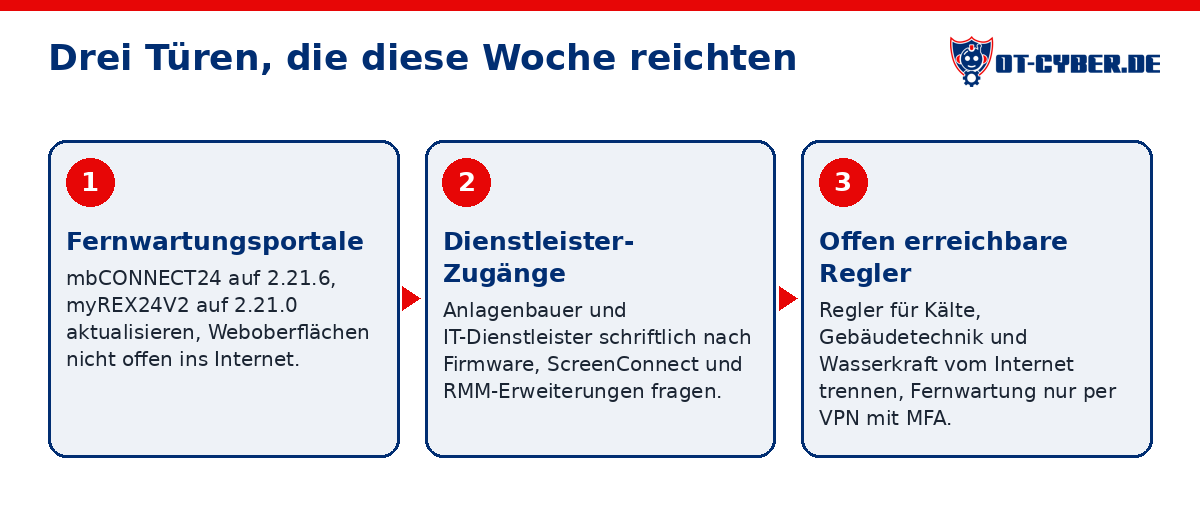
Was Betreiber jetzt tun sollten: Zuerst gehören mbCONNECT24 und mymbCONNECT24 nach VDE-2026-128 auf den aktuellen Stand. Jeder Anlagenbauer und IT-Dienstleister sollte schriftlich nach Firmware-Stand, ScreenConnect und RMM-Erweiterungen gefragt werden, verbunden mit der Frage, ob diese Zugänge bis in OT-nahe Netze reichen. Weboberflächen von Fernwartungsservern haben offen im Internet nichts verloren, die Admin-Konten gehören auf den Prüfstand (CC4 Secure Remote Access). Bei neuen Maschinen lohnt es sich, eine SBOM anzufordern: Unter dem CRA müssen Hersteller sie künftig ohnehin erstellen. Unterstützung gibt es beim OT-Schwachstellen-Management und mit CRA as a Service.
Learning 2: Ohne Patch muss die Architektur die Leittechnik schützen
Was ist passiert: Siemens hat am 10.11. SSA-970803 veröffentlicht. Über CVE-2026-58114 kann ein Angreifer im Netzwerkpfad NTLM-Anmeldungen weiterleiten und sich etwa gegenüber dem SQL Server von WinCC als legitimer Benutzer ausgeben. Betroffen sind unter anderem WinCC Runtime Professional V17 bis V21, Process Historian und Information Server 2020/2022. Ein Fix ist laut Siemens noch nicht oder nicht für alle Produkte verfügbar. Mit SSA-979641 kommt eine Lücke im WinCC Graphics Designer hinzu: Eine präparierte Datei kann beim Öffnen Code ausführen (CVE-2026-59082). Siehe auch den Lage-Report vom 10.11.
Die Lehre daraus: WinCC und PCS 7 sind in den Leitwarten von Wasserversorgern, Kläranlagen und Stadtwerken weit verbreitet. Solange kein Fix kommt, bleibt die Lücke offen. Erschwerend kommt hinzu, dass Projektdateien vom Integrator selbst zum Angriffsweg werden. Der Schutz muss deshalb aus der Architektur kommen (CC2 Defensible Architecture): Wer gar nicht erst im Netzwerkpfad sitzt, kann auch keine Anmeldung weiterleiten.
Was Betreiber jetzt tun sollten: Die SQL-Server-Verbindung sollte nach Siemens-Artikel 109818202 verschlüsselt werden, und wo möglich ersetzt Kerberos das NTLM. Die Segmentierung der Leittechnik gehört nach IEC 62443-3-3 auf den Prüfstand: Die Zonen sind so zu schneiden, dass Büro-PCs und Fernwartung nicht im Pfad zum WinCC-Server liegen. Projektdateien von außen (Mail, USB-Stick vom Servicetechniker) werden zuerst auf einem Prüfrechner geöffnet und erst danach im Engineering. Wie das im Betrieb aussieht: IEC 62443-3-2/3-3: Umsetzung in der Produktion.
Learning 3: Ein offen erreichbarer Regler genügt für einen Brand
Was ist passiert: Frankreich hat am 09.11. die Angriffe vom 11./12.10. auf Kühlstellen-Regler an rund 700 Handelsstandorten der Einheit Shahid Kaveh zugeordnet, die zu den iranischen Revolutionsgarden gehört (BleepingComputer). Laut dem Bericht wurden Abtau-Einstellungen aus der Ferne auf hohe Temperaturen gestellt. Mindestens 15 Brände folgten. Betroffen waren laut BleepingComputer Regler von Danfoss, laut Help Net Security unter Berufung auf die ANSSI auch von Copeland und Dixell. Die Angaben stützen sich auf die Fachpresse: Die Erklärung des Ministeriums lag nicht im Original vor. Mehr im Lage-Report vom 09.11.
Die Lehre daraus: Nach Angaben Frankreichs hat ein staatlicher Threat Actor reale Brände ausgelöst, und zwar über Regler, die frei aus dem Internet erreichbar waren. Ein manipulierter Abtau-Parameter gefährdet damit keine Daten mehr, sondern Menschenleben. Ein fernes Szenario ist das für Betreiber in Deutschland und Österreich nicht: Regler und Steuerungen mit Fernzugang des Herstellers finden sich auch hier, von der Kälteanlage über die Gebäudetechnik bis zur Kleinwasserkraft. Help Net Security hat am 02.11. über eine zweite Welle in Belgien berichtet. Eine Zuordnung nennt der Bericht nicht.
Was Betreiber jetzt tun sollten: Am Anfang steht die Erfassung aller Regler und Steuerungen mit Hersteller-Fernzugang, auch außerhalb der Kältetechnik. Dabei hilft ein OT-Asset-Inventar. Danach wird die direkte Internet-Erreichbarkeit abgeschaltet, Standard-Passwörter werden ersetzt, und Fernwartung läuft nur noch per VPN mit MFA. Änderungen an Sollwerten und Abtau-Parametern sollten überwacht werden, damit eine Manipulation auffällt, bevor es brennt (CC3, Angriffserkennung in OT-Netzen).
Checkliste zum Abhaken
- ☐ Firmware von mbCONNECT24 und anderen Fernwartungs-Routern geprüft und aktualisiert
- ☐ Alle Dienstleister schriftlich nach Fernwartungs-Firmware, ScreenConnect und RMM-Erweiterungen gefragt
- ☐ WinCC/PCS 7: SQL-Verbindung verschlüsselt, Kerberos wo möglich
- ☐ Regler für Kälte, Gebäudetechnik und Wasserkraft aus dem Internet genommen
Wo diese Woche die Türen offen standen
Max Gilg, OT-Cybersecurity-Experte aus Rosenheim, ordnet die Woche so ein: „Alle Fälle dieser Woche haben denselben Einstieg: den Fernzugang. Mal war es das Portal des Herstellers, mal der Zugang des Dienstleisters, mal der Regler direkt im Internet. Wer seine Zugänge kennt und konsequent schließt, versperrt Angreifern den einfachsten Weg in die Anlage.“ Für den Ernstfall gibt es die OT-Notfallhilfe von OT-Cyber.de.
Die Lage-Reports dieser Woche
- OT-Lage vom 08.11.2026
- OT-Lage vom 09.11.2026
- OT-Lage vom 10.11.2026
- OT-Lage vom 11.11.2026
- OT-Lage vom 12.11.2026
- Aktuelle OT-Lage für Deutschland, Österreich und Bayern
Häufige Fragen
Darf unser Anlagenbauer weiter per mbCONNECT24 auf die Anlage zugreifen?
Ja, wenn seine Instanz auf Version 2.21.6 oder neuer steht. Fragen Sie das schriftlich ab, denn ältere Versionen sind über CVE-2026-109618 ohne Anmeldung angreifbar. Bis zur Bestätigung sollten Sie den Zugang zeitlich begrenzen oder sperren.
Was mache ich mit WinCC oder PCS 7, wenn Siemens keinen Patch liefert?
Verschlüsseln Sie die SQL-Server-Verbindung nach Siemens-Artikel 109818202 und stellen Sie, wo möglich, auf Kerberos um. Entscheidend ist eine Segmentierung nach IEC 62443-3-3, damit kein Angreifer in den Netzwerkpfad der Leittechnik kommt.
Wie schütze ich Kühlanlagen und Kleinwasserkraft in Bayern, Salzburg oder Tirol vor Angriffen aus dem Internet?
Erfassen Sie alle Regler mit Hersteller-Fernzugang, nehmen Sie sie aus dem direkten Internetzugriff und ersetzen Sie Standard-Passwörter. Fernwartung sollte nur per VPN mit MFA laufen, und Änderungen an Sollwerten sollten überwacht werden.