Vorfall-Lagebild: Monta-Ladeplattform: Ladesäulen übernehmbar
Vorfall-Lagebild · Nach 72 Stunden · Stand 06.10.2026 09:55 – Prozent = Einschätzung: 100 % bestätigt, 0 % sicher falsch.
Wissensstand: Wissen 53 % · wahrscheinlich 18 % · nicht bekannt 29 % – Anteil an 55 Aussagen: 29 mit Quelle belegt, 10 Einschätzungen, 16 offene Punkte
Am 01.10.2026 hat die US-Behörde CISA ein Advisory zu vier Schwachstellen in allen Versionen der Ladeplattform monta.app veröffentlicht. Die schwerste ist CVE-2026-95102 mit CVSS 9.4: An den OCPP-WebSocket-Endpunkten fehlt eine geeignete Authentifizierung. Hinzu kommt CVE-2026-93474 (CVSS 6.5): Die Authentifizierungs-Kennungen der Stationen sind über Kartendienste öffentlich einsehbar. Angreifer könnten sich dadurch als Ladesäule ausgeben, die Kontrolle über Stationen übernehmen oder den Ladebetrieb stören. Eine Ausnutzung ist nicht bekannt. Monta hat Rate Limiting eingeführt, empfiehlt den Betreibern OCPP 1.6 Security Profile 2 (TLS + Basic Auth) und will unauthentifizierte Zugänge schrittweise abschalten. Dieselbe Schwachstellenklasse hat CISA 2026 schon bei mehreren weiteren Lade-Backends gemeldet, darunter ev.energy, CloudCharge, Everon, EVoke und in ähnlicher Form Hydro-Québec. Das spricht für ein Branchenproblem und nicht für einen Einzelfall.
1. Was ist passiert, und warum?
- Wissen: CISA hat am 01.10.2026 das Advisory ICSA-26-274-02 zu Monta monta.app veröffentlicht (Revision 1). Betroffen sind alle Versionen (vers:all/*). (100 %) – Quelle
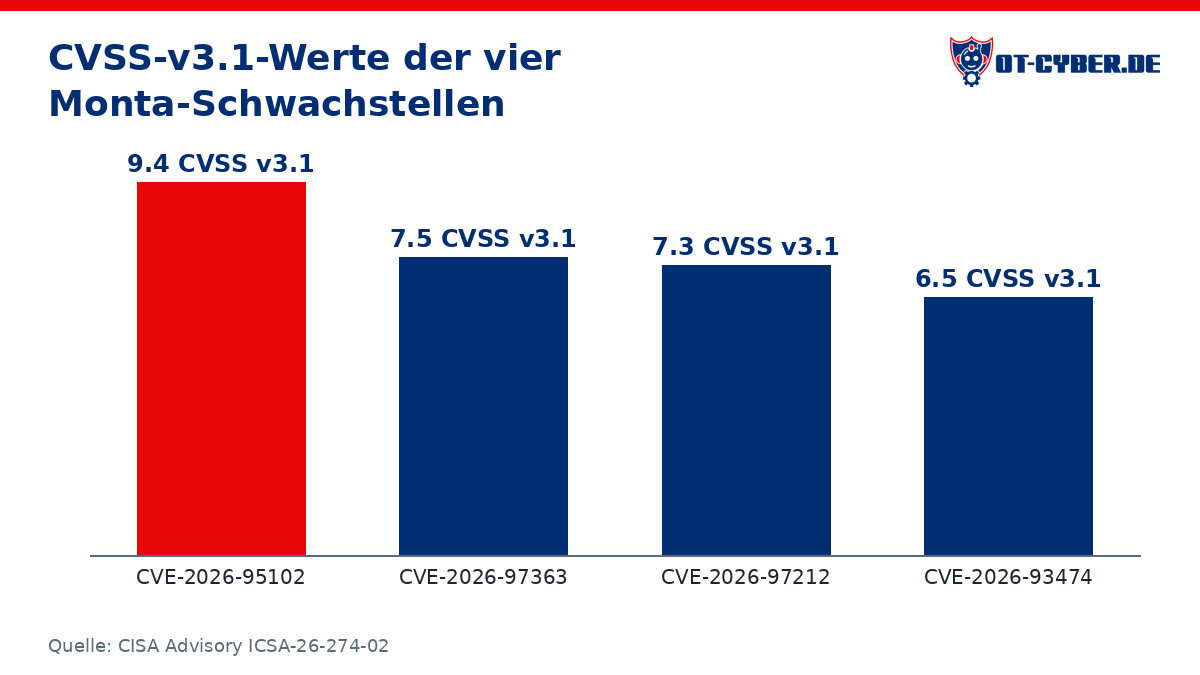
- Wissen: CVE-2026-95102: An den WebSocket-Endpunkten fehlt eine geeignete Authentifizierung, Angreifer können sich als Ladestation ausgeben (CWE-306). CVSS v3.1 9.4, v4 9.3. (100 %) – Quelle
- Wissen: CVE-2026-97363: Die Zahl der Authentifizierungsanfragen ist nicht begrenzt. Das ermöglicht Denial-of-Service oder Brute Force (CWE-307). CVSS v3.1 7.5, v4 8.7. (100 %) – Quelle
- Wissen: CVE-2026-97212: Das Backend ordnet Sitzungen über die Stations-Kennung zu, lässt aber mehrere Endpunkte mit derselben, laut CISA vorhersagbaren Sitzungskennung verbinden. CVSS v3.1 7.3, v4 6.9. (100 %) – Quelle
- Wissen: CVE-2026-93474: Die Authentifizierungs-Kennungen der Ladestationen sind über webbasierte Kartendienste öffentlich einsehbar (CWE-522). CVSS v3.1 6.5, v4 6.9. (100 %) – Quelle
- Wissen: Gemeldet hat die Schwachstellen ein anonymer Researcher. (100 %) – Quelle
- Wissen: Dasselbe Muster aus vier Schwachstellen (9.4 / 7.5 / 7.3 / 6.5) gab es 2026 schon bei ev.energy (26.02.), Everon (03.03.) und EVoke (25.06.), jeweils gemeldet von Khaled Sarieddine und Mohammad Ali Sayed. Bei Hydro-Québec gab es am 07.07. ein ähnliches Muster mit drei CVEs. (100 %) – Quelle · Quelle · Quelle
- Wissen: Am 26.02.2026 veröffentlichte CISA im selben Muster auch CloudCharge (ICSA-26-057-03), ebenfalls gemeldet von Sarieddine und Sayed. (100 %) – Quelle
- Wissen: Forscher der Concordia University und des Forschungsinstituts von Hydro-Québec haben 2024 sechs Zero-Days in 16 Live-OCPP-Backends weltweit beschrieben. Ursachen waren unter anderem schwache Authentifizierung, fehlendes Rate Limiting und mangelhaftes Session-Management (Asia CCS 2024). (100 %) – Quelle
- Nicht bekannt: Wer der anonyme Researcher ist und ob er nach derselben Methodik gearbeitet hat wie Sarieddine und Sayed bzw. die Concordia-Gruppe.
- Nicht bekannt: Seit wann die Schwachstellen bestehen und wann Monta informiert wurde.
- Nicht bekannt: Ob jemand die Schwachstellen vor der Veröffentlichung ausgenutzt hat.
- Nicht bekannt: Warum CISA die Niederlande als Firmensitz nennt, obwohl Monta selbst Kopenhagen (Dänemark) angibt.
- Einschätzung: Die Ursache ist ein Branchenmuster und eine Altlast aus OCPP 1.6. Plattformen akzeptieren unauthentifizierte Verbindungen, damit ältere oder schlecht konfigurierte Ladesäulen weiter funktionieren. (72 %) – Mehrere CISA-Advisories haben einen fast identischen Text, und Monta will unauthentifizierte Zugänge nur „schrittweise“ abschalten. Den Grund „Rückwärtskompatibilität“ nennt aber keine Quelle wörtlich.
- Einschätzung: Die Meldung beruht auf derselben Forschungsmethodik wie die früheren CISA-Advisories zu Ladeplattformen. (45 %) – (widersprüchlich: A 60 % / B 45 %) Die CVE-Struktur und die Formulierungen sind fast identisch mit ev.energy, Everon und EVoke. Anders als dort ist der Researcher aber anonym.
2. Was ist die Auswirkung?
- Wissen: Laut CISA könnten Angreifer bei erfolgreicher Ausnutzung unbefugt die administrative Kontrolle über verwundbare Ladestationen erlangen oder den Ladebetrieb per Denial-of-Service stören. (100 %) – Quelle
- Wissen: CISA ist keine öffentliche Ausnutzung bekannt (Stand 01.10.2026). (100 %) – Quelle
- Wissen: CISA ordnet die Schwachstellen den Sektoren Energy und Transportation Systems zu, der Einsatz ist weltweit. (100 %) – Quelle
- Wissen: MVV Energie hat im September 2026 angekündigt, rund 6.600 Ladepunkte auf Monta zu migrieren, davon über 500 öffentliche. Ob sie betroffen sind, ist nicht bekannt. (100 %) – Quelle
- Nicht bekannt: Ob die Schwachstellen tatsächlich ausgenutzt wurden. Dass nichts bekannt ist, heißt nicht, dass nichts passiert ist.
- Nicht bekannt: Ob es Ausfälle, Manipulationen oder Fehlabrechnungen gab.
- Nicht bekannt: Ob bei Kunden in DACH Ladepunkte betroffen waren, etwa die MVV-Ladepunkte.
- Nicht bekannt: Was ein Angreifer an der physischen Säule wirklich bewirken kann und was nur an Daten im Backend.
- Einschätzung: Realistisch wären lokale bis regionale Störungen, etwa ausgefallene Ladepunkte, falsche Statusanzeigen oder falsche Abrechnung. Eine flächige Gefahr für das Stromnetz ergibt sich daraus nicht. (65 %) – A und B kommen übereinstimmend zu dieser Einschätzung. Das Advisory nennt Kontrollübernahme und Denial-of-Service. Für eine Wirkung aufs Netz bräuchte es eine koordinierte Laststeuerung sehr vieler Ladepunkte, und dafür gibt es keinen Beleg. Das BSI schließt Netzfolgen bei Ladeinfrastruktur allgemein aber nicht aus.
- Einschätzung: Wer sich als Ladesäule ausgibt, steuert damit nicht automatisch die echte Säule. Er kann vor allem falsche Daten an das Backend senden und die echte Säule verdrängen. (55 %) – Das folgt aus der OCPP-Architektur: Steuerbefehle gehen vom Backend an die Säule. Es ist aber eine Analyse, das Advisory spricht pauschal von „administrativer Kontrolle“.
- Einschätzung: Angreifer können Ladevorgänge an der echten Säule direkt starten, stoppen oder die Ladeleistung vorgeben. (35 %) – (widersprüchlich: A 50 % / B 35 %) OCPP sieht solche Befehle vor, und CISA spricht von administrativer Kontrolle. Belegt ist es für Monta aber nicht, und dafür bräuchte man eher Zugriff auf das Backend als eine imitierte Stationsverbindung.
3. Wie lange dauert es digital (Wiederherstellung IT)?
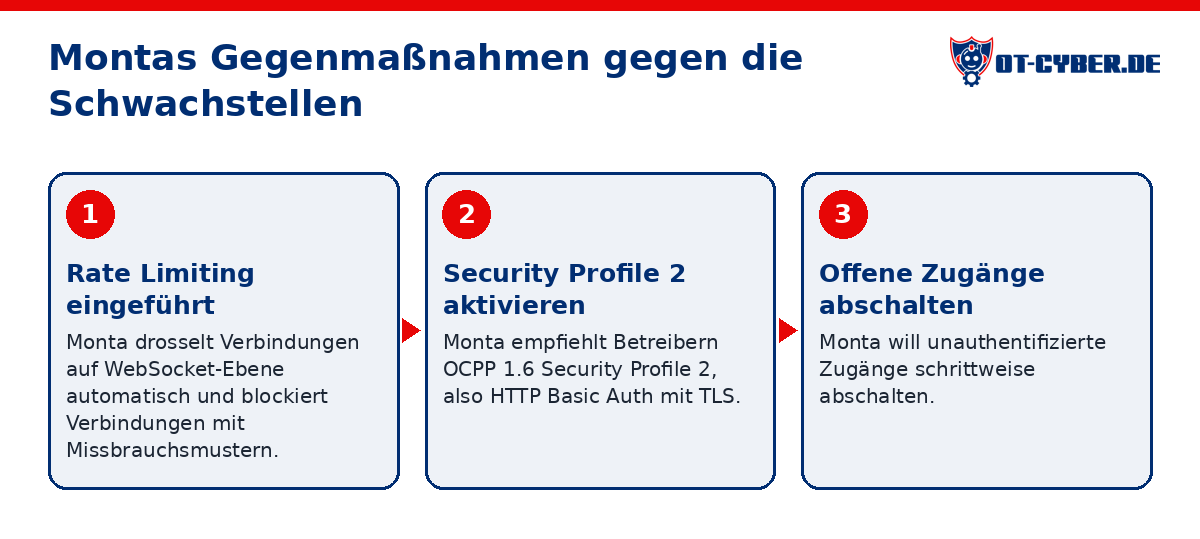
- Wissen: Monta hat nach eigenen Angaben auf WebSocket-Ebene Rate Limiting und eine automatische Drosselung eingeführt. Verbindungen mit Missbrauchsmustern werden blockiert. (100 %) – Quelle
- Wissen: Laut Monta ersetzt bei doppelten Verbindungen gemäß OCPP-Spezifikation eine neue authentifizierte Verbindung die bestehende Sitzung. (100 %) – Quelle
- Wissen: Monta unterstützt OCPP 1.6 Security Profile 2 (HTTP Basic Auth mit TLS), empfiehlt Betreibern, es zu aktivieren, und will unauthentifizierte Zugänge schrittweise („on a rolling basis“) abschalten. (100 %) – Quelle
- Wissen: Bei Security Profile 2 meldet sich die Ladesäule per HTTP Basic Auth über TLS an, und das Backend weist sich mit einem Server-Zertifikat aus. Security Profile 3 verlangt zusätzlich Client-Zertifikate. (100 %) – Quelle
- Wissen: Der BSI-Bericht zur öffentlichen Ladeinfrastruktur (Mai 2026) empfiehlt TLS für die OCPP-Kommunikation und eine eindeutige Authentifizierung der Ladepunkte. (100 %) – Quelle
- Nicht bekannt: Bis wann Monta unauthentifizierte Verbindungen ganz abschaltet. Ein Datum gibt es nicht.
- Nicht bekannt: Wie viele Ladesäulen-Modelle im Feld Security Profile 2 per Firmware überhaupt beherrschen.
- Einschätzung: Auf der Plattform ist das Problem in Tagen entschärft. Alle Ladepunkte im Feld umzustellen, dauert bei gemischten Beständen dagegen Wochen bis Monate. (62 %) – (widersprüchlich: A 70 % / B 60 %) Rate Limiting ist schon umgesetzt. Für Security Profile 2 braucht aber jede Säule eine eigene Konfiguration mit Passwort, bei manchen Modellen ein Firmware-Update und oft einen Einsatz vor Ort. Eine Herstellerangabe zum Zeitplan fehlt.
4. Ist in der Anlage etwas kaputt, das lange dauert?
- Wissen: Das Advisory nennt als mögliche Folgen die Übernahme der Kontrolle und Denial-of-Service, aber keine physischen Schäden. Eine Ausnutzung ist nicht bekannt. (100 %) – Quelle
- Wissen: Das BSI schreibt allgemein, nicht auf Monta bezogen, Angriffe auf Ladeinfrastruktur könnten Folgen haben, die von Mobilitätseinschränkungen über Schäden an Fahrzeugen oder Ladeinfrastruktur bis zu Ausfällen im Stromnetz reichen. (100 %) – Quelle
- Nicht bekannt: Ob es irgendwo zu einem Schaden gekommen ist.
- Nicht bekannt: Ob sich über Plattform-Befehle Firmware-Updates oder Grenzwerte so manipulieren lassen, dass Hardware Schaden nimmt.
- Einschätzung: Hardware wird durch diese Schwachstellen nicht dauerhaft beschädigt. Betroffen sind Steuerung, Verfügbarkeit, Statusdaten und Abrechnung. (75 %) – (A 80 % / B 75 %, weitgehend übereinstimmend) Es handelt sich um Schwachstellen in der Kommunikation zwischen Säule und Backend, nicht in Firmware oder Leistungselektronik. Ladesäulen haben eigene elektrische Schutzfunktionen. Ein Restrisiko besteht über Befehle, die über die Plattform laufen.
5. Wie viele solcher Ziele gibt es?
- Wissen: Die Angaben zur Größe der Plattform schwanken je nach Quelle und Stand: electrive nennt mehr als 330.000 Ladepunkte in zwölf europäischen Märkten und über 900 kompatible Modelle von 274 Herstellern. Die Monta-Pressemitteilung vom Oktober 2024 nennt über 300.000 kommerzielle Ladepunkte und über 900 Modelle von über 250 Marken, neuere Monta-Angaben über 260.000 kommerzielle Ladepunkte und über 800 Modelle. (100 %) – Quelle · Quelle
- Wissen: MVV Energie hat am 24.09.2026 bekannt gegeben, rund 6.600 Ladepunkte auf Monta zu migrieren (über 500 öffentliche, knapp 6.100 gewerbliche). (100 %) – Quelle
- Wissen: Laut ecomento unter Berufung auf die Bundesnetzagentur gab es am 01.08.2026 212.064 öffentlich zugängliche Ladepunkte in Deutschland. (100 %) – Quelle
- Wissen: Im Jahr 2026 hat CISA mindestens fünf Lade-Backends mit diesem Vierer-Muster (9.4 / 7.5 / 7.3 / 6.5) veröffentlicht: ev.energy, CloudCharge, Everon, EVoke und Monta. Hinzu kommt Hydro-Québec mit einem ähnlichen Muster. (100 %) – Quelle · Quelle · Quelle · Quelle · Quelle
- Wissen: Die Concordia-Studie von 2024 hat 16 Live-OCPP-Systeme weltweit untersucht und dabei schwache Authentifizierung und mangelhaftes Session-Management gefunden. (100 %) – Quelle
- Nicht bekannt: Wie viele Monta-Ladepunkte in Deutschland, Österreich und der Schweiz stehen.
- Nicht bekannt: Wie viele davon noch ohne Security Profile 2 angebunden sind.
- Nicht bekannt: Welche Stadtwerke außer MVV Monta nutzen.
- Einschätzung: Weitere, noch nicht veröffentlichte Ladeplattformen haben dieselbe Schwachstellenklasse. (70 %) – Seit Februar kommt in Abständen von Wochen bis Monaten ein Advisory nach dem anderen. Der Markt hat viele kleinere CSMS-Anbieter, und OCPP 1.6 ohne Security Profile ist weit verbreitet.
- Einschätzung: Ein relevanter Teil der Ladepunkte auf solchen Plattformen läuft noch ohne starke Authentifizierung. (55 %) – Monta muss die Aktivierung empfehlen und will unauthentifizierte Zugänge erst schrittweise abschalten, sie sind also noch verbreitet. Eine konkrete Zahl veröffentlicht niemand.
6. Kann das wieder passieren?
- Wissen: Dasselbe Muster ist 2026 bei mehreren Plattformen aufgetreten. Laut CISA hat EV Energy (ev.energy) auf die Koordinationsanfrage nicht reagiert. Everon hat seine Plattform laut CISA am 01.12.2025 abgeschaltet. (100 %) – Quelle · Quelle
- Wissen: Das BSI sieht Lücken bei den Sicherheitsmaßnahmen auf Protokollebene und in der eingesetzten Software. Es nennt OCPP, TLS und Zertifikatsmanagement als Handlungsfelder und empfiehlt Penetrationstests und Incident-Response-Pläne. (100 %) – Quelle
- Wissen: CISA empfiehlt, die Netzwerkexposition zu minimieren, Steuerungssysteme hinter Firewalls zu isolieren und für Remote Access sichere Methoden wie VPN zu nutzen. (100 %) – Quelle
- Wissen: Seit 11.09.2026 müssen Hersteller nach dem CRA aktiv ausgenutzte Schwachstellen binnen 24 Stunden melden (Early Warning). (100 %) – Quelle
- Nicht bekannt: Ob und wann OCPP-Sicherheitsprofile in der EU verpflichtend werden, etwa über den CRA.
- Einschätzung: Solange die Authentifizierung jeder Ladesäule nicht Pflicht ist, wird das Muster bei weiteren Anbietern auftauchen. (75 %) – Die Abwärtskompatibilität mit alter Hardware ist ein starker wirtschaftlicher Anreiz, unauthentifizierte Verbindungen weiter zu erlauben. Die Serie der Advisories 2026 bestätigt das Muster.
Früherer Stand: Nach 24 Stunden (04.10.2026 17:44)
Wissen 49 % · nicht bekannt 33 %
Die US-Behörde CISA hat am 01.10.2026 vier Schwachstellen in allen Versionen der Ladeplattform monta.app veröffentlicht. Die schwerste hat CVSS 9.4: Die OCPP-WebSocket-Endpunkte haben keine Authentifizierung, und die Stations-Kennungen sind über Kartendienste öffentlich einsehbar. Deshalb könnten Angreifer sich als Ladesäule ausgeben, Stationen administrativ übernehmen oder den Ladebetrieb stören. Laut CISA ist keine Ausnutzung bekannt. Monta hat Rate Limiting eingeführt und will Verbindungen ohne Authentifizierung schrittweise abschalten. In Deutschland will MVV Energie rund 6.600 Ladepunkte auf die Plattform migrieren.
Früherer Stand: Erstmeldung (03.10.2026 09:34)
Wissen 30 % · nicht bekannt 55 %
Die US-Behörde CISA hat am 01.10.2026 ein Advisory zu vier Schwachstellen in allen Versionen der Cloud-Ladeplattform monta.app veröffentlicht, die schwerste mit CVSS 9.4. Laut CISA fehlt an den OCPP-WebSocket-Endpunkten eine ausreichende Authentifizierung, und die Stations-Kennungen sind öffentlich einsehbar. Angreifer könnten sich deshalb als Ladesäule ausgeben, Stationen übernehmen oder den Ladebetrieb per Denial-of-Service stören. Nach heutigem Stand ist das eine veröffentlichte Schwachstelle und kein bekannter Angriff: CISA ist keine Ausnutzung bekannt, Monta hat Rate Limiting eingeführt und empfiehlt den Betreibern OCPP 1.6 Security Profile 2 mit TLS.
Vergleichsfälle
- ev.energy (CISA-Advisory) (2026): Laut CISA keine Rückmeldung des Herstellers auf die Koordination. Betreiber müssen selbst Maßnahmen ergreifen. – Quelle
- Everon (CISA-Advisory) (2026): Dieselbe Schwachstellenklasse traf auch eine Plattform, die inzwischen abgeschaltet wurde. Das Problem steckt im Protokollbetrieb, nicht in einem einzelnen Produkt. – Quelle
- EVoke (CISA-Advisory) (2026): Identisches Muster aus vier Schwachstellen. Wer eine Plattform betreibt, sollte nicht auf das nächste Advisory warten, sondern Authentifizierung jetzt einschalten. – Quelle
- CloudCharge (CISA-Advisory) (2026): Am selben Tag wie ev.energy veröffentlicht. Mehrere Anbieter am selben Tag zeigen, dass gezielte Forschung die Schwachstellenklasse systematisch findet. – Quelle
- Concordia-/Hydro-Québec-Studie zu 16 OCPP-Backends (2024): Schwache Authentifizierung und Session-Management in OCPP-Backends sind seit Jahren bekannt. – Quelle
Quellen
- https://www.cisa.gov/news-events/ics-advisories/icsa-26-274-02
- https://www.cisa.gov/news-events/ics-advisories/icsa-26-176-02
- https://www.cisa.gov/news-events/ics-advisories/icsa-26-057-03
- https://cyberinsider.com/security-flaws-uncovered-in-ev-charging-infrastructure-ocpp-backends/
- https://monta.com/en/press/mvv-energie-selects-monta/
- https://openchargealliance.org/wp-content/uploads/2026/01/ocpp_security_operations_guide-2.pdf
- https://www.bsi.bund.de/DE/Service-Navi/Presse/Alle-Meldungen-News/Meldungen/2026/Sicherheit_oeffentliche_Ladeinfrastruktur_260507.html
- https://www.electrive.net/2026/09/25/mvv-energie-buendelt-6-600-ladepunkte-auf-monta-plattform/
- https://monta.com/en-us/press/danish-ev-charging-platform-monta-expands-to-the-u-s-to-support-global-growth-of-charging-infrastructure-market/
- https://ecomento.de/2026/09/09/bundesnetzagentur-jetzt-212-064-oeffentliche-ladepunkte-in-deutschland/
- https://www.cisa.gov/news-events/ics-advisories/icsa-26-062-08
- https://www.cisa.gov/news-events/ics-advisories/icsa-26-057-07
- https://www.bsi.bund.de/DE/Service-Navi/Presse/Pressemitteilungen/Presse2026/260911_CRA_Meldepflicht_Schwachstellen.html
Den vollständigen Bericht als PDF und alle verfolgten Vorfälle finden Sie unter Vorfall-Lagebilder.
Fachliche Einschätzung auf Basis öffentlicher Quellen, keine Schuldzuweisung an Betroffene.
Korrigiert am 11.10.2026: Titel vervollständigt, Beschreibung der Schwachstellen, Quellenzuordnung und Einstufungen präzisiert.