Vorfall-Lagebild: Sachsen: Einsatzalarme offenbar öffentlich mitlesbar
Vorfall-Lagebild · Erstmeldung · Stand 13.11.2026 16:35
So viel ist belegt: rund 41 % der Fragen lassen sich mit Quellen beantworten, 20 % nur mit Vermutungen, 39 % sind offen.
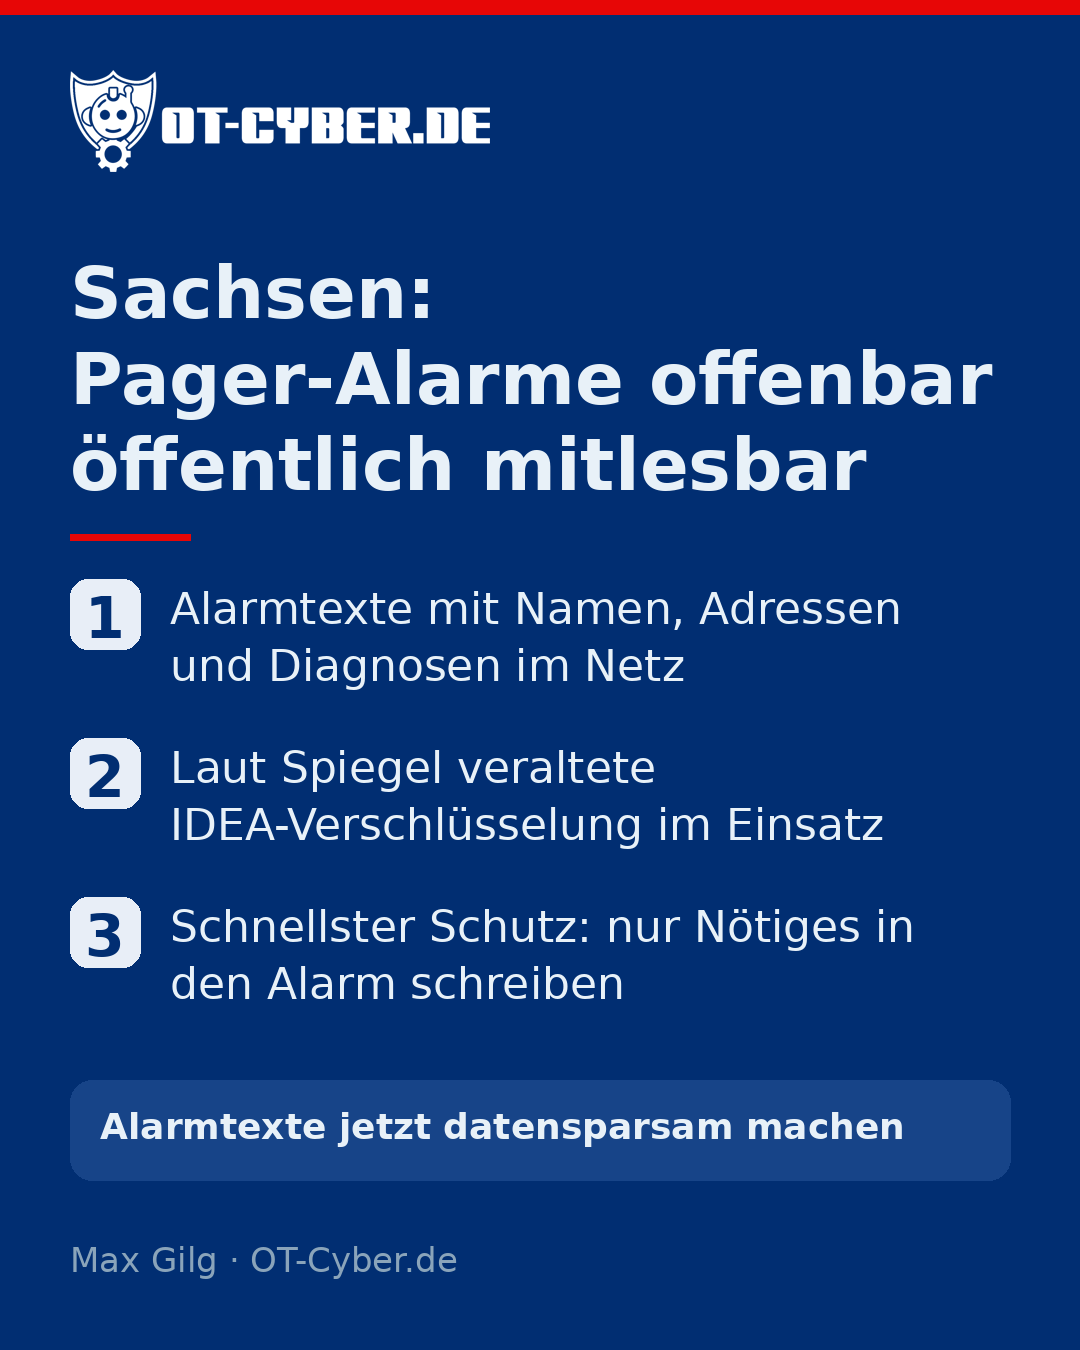
Laut einem Bericht des Spiegel, den heise am 12.11.2026 aufgegriffen hat, konnten Unbefugte offenbar seit Jahren in einem sozialen Netzwerk mitlesen, welche Alarmierungen an die Pager von Feuerwehr, Rettungsdienst und Katastrophenschutz in Sachsen gehen. Die Alarmtexte sollen automatisiert in einen Kanal übertragen worden sein und Namen, Wohnanschriften und Diagnosen enthalten haben. Betroffen sein sollen vor allem der Großraum Leipzig, der Landkreis Zwickau, der Vogtlandkreis und der Erzgebirgskreis. Laut Spiegel wird dort die Verschlüsselung IDEA eingesetzt, die laut heise als veraltet gilt; die Schlüssel sollen nach Angaben eines Informanten in Onlineforen erhältlich sein. Das LKA Sachsen ermittelt. Wie viele Menschen betroffen sind, ist laut heise unklar.
„Ein Pager-Alarm geht durch die Luft. Wenn darin Name, Adresse und Diagnose stehen, gehört er geschützt wie eine Patientenakte“, sagt Max Gilg, OT-Cybersecurity-Experte aus Rosenheim. „Der schnellste Schutz kostet kaum etwas: nur das in den Alarm schreiben, was die Einsatzkraft auf dem Weg wirklich braucht.“
1. Was ist passiert, und warum?
- Belegt: Laut Spiegel konnten Unbefugte seit einigen Jahren in einem sozialen Netzwerk mitlesen, welche Meldungen an die Pager von Feuerwehr, Rettungsdienst und Katastrophenschutz in Sachsen gehen (berichtet) (Quelle).
- Belegt: Die Alarmtexte sollen abgefangen und automatisiert in einen Kanal eines sozialen Netzwerks übertragen worden sein (berichtet, Plattform nicht genannt) (Quelle).
- Belegt: Die Einsatzkräfte nutzen laut heise offenbar Pager mit dem Protokoll POCSAG, das selbst keine Verschlüsselung vorsieht (berichtet) (Quelle).
- Belegt: Laut Spiegel wird in den sächsischen Netzen IDEA (von 1990) eingesetzt, wegen der 64-Bit-Blockgröße gilt es laut heise als veraltet. Die Schlüssel sollen laut Informant in Onlineforen erhältlich sein (berichtet) (Quelle).
- Belegt: Das LKA Sachsen hat gegenüber MDR SACHSEN bestätigt, dass es ermittelt (berichtet) (Quelle).
- Vermutlich: Mitgelesen wurde ohne Einbruch in die Leitstellen-IT (zu 70 % sicher). Kein Bericht nennt einen Einbruch in Systeme. Denkbar sind Funkempfang mit bekanntem Schlüssel oder ein Abgriff über ein berechtigtes Gerät; welcher Weg genutzt wurde, ist offen.
- Offen: Wer die Meldungen abgefangen und veröffentlicht hat
- Offen: Ob tatsächlich Schlüssel geleakt sind oder ob Teile der Netze unverschlüsselt sendeten
- Offen: Seit wann genau mitgelesen wird
- Offen: Welche Plattform genutzt wurde
- Offen: Motiv für das Mitlesen und die Veröffentlichung
2. Was ist die Auswirkung?
- Belegt: Nach den vorliegenden Berichten sollen die Meldungen Namen, Wohnanschriften und Diagnosen enthalten haben, genannt werden unter anderem Verkehrsunfälle und angekündigte Suizidversuche (berichtet) (Quelle).
- Belegt: Betroffen sein sollen vor allem der Großraum Leipzig, der Landkreis Zwickau, der Vogtlandkreis und der Erzgebirgskreis (berichtet) (Quelle).
- Belegt: Wie viele Betroffene es gibt und wie viele Daten abgeflossen sind, ist laut heise unklar (berichtet) (Quelle).
- Belegt: Der Rettungszweckverband Südwestsachsen übermittelt Einsatzinfos laut Bericht nun ohne Patientennamen und ohne Hausnummern (berichtet) (Quelle).
- Belegt: Die Mengenangaben sind nicht vergleichbar: heise schreibt von täglich Hunderten Meldungen, laut Verbraucherschutzforum nennt der Spiegel „mehr als 100 Fälle“. Was jeweils gezählt wurde, ist unklar (berichtet) (Quelle).
- Vermutlich: Die Einsatzbereitschaft war nicht beeinträchtigt; es geht um Vertraulichkeit, nicht um Verfügbarkeit (zu 75 % sicher). Kein Bericht nennt ausgefallene oder gefälschte Alarme; Mitlesen ändert den Funk nicht.
- Offen: Anzahl der Betroffenen und Menge der abgeflossenen Daten (laut heise unklar)
- Offen: Ob die Alarmierung selbst je gestört oder verfälscht wurde
- Offen: Ob jemand die Daten missbraucht hat
3. Wie lange dauert es digital (Wiederherstellung IT)?
- Belegt: Als Sofortmaßnahme sendet der Rettungszweckverband Südwestsachsen ohne Patientennamen und Hausnummern (berichtet) (Quelle).
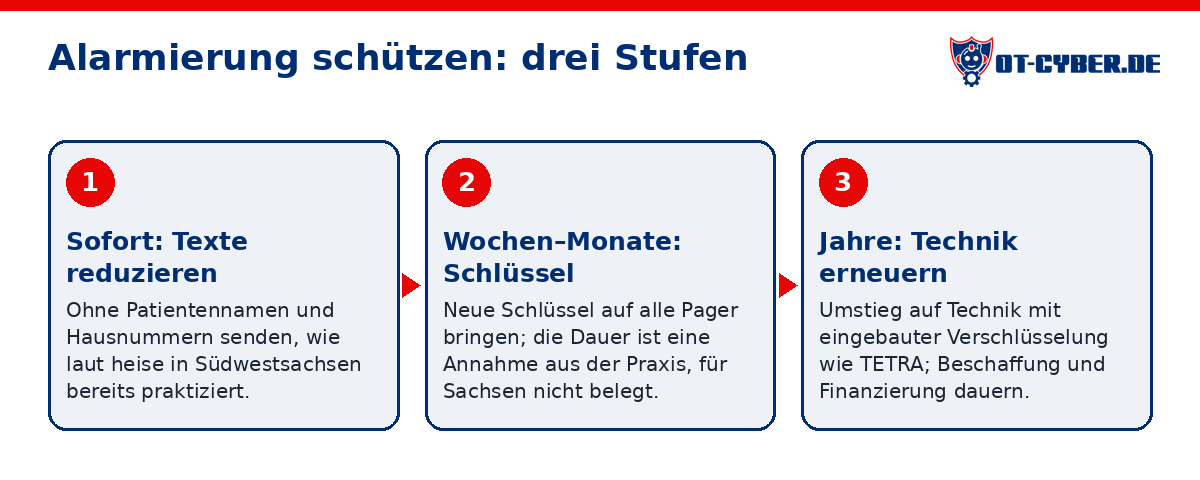
- Vermutlich: Datensparsame Alarmtexte sind sofort möglich und wohl der schnellste Schutz (zu 85 % sicher). Wird laut Bericht in Südwestsachsen bereits praktiziert.
- Vermutlich: Ein Schlüsselwechsel auf allen Pagern dauert eher Wochen bis Monate (zu 60 % sicher). Annahme aus der Praxis mit großen Geräteflotten; für Sachsen nicht belegt.
- Vermutlich: Ein Umstieg auf modernere Technik (z. B. TETRA-Pager) dauert Jahre (zu 65 % sicher). Beschaffung, Netzausbau und Finanzierung bei Kommunen; heise nennt TETRA als Alternative.
- Offen: Ob Schlüssel bereits gewechselt wurden
- Offen: Ob auch in den übrigen genannten Regionen (Großraum Leipzig, Erzgebirgskreis) die Alarmtexte reduziert wurden
- Offen: Zeitplan für Modernisierung
4. Ist in der Anlage etwas kaputt, das lange dauert?
- Belegt: Kein Bericht nennt beschädigte Technik oder ausgefallene Alarmierung; berichtet wird nur Mitlesen und Veröffentlichen (Quelle).
- Vermutlich: Physisch ist nichts kaputt; das Problem ist die Architektur des Funknetzes (zu 85 % sicher). Passives Mitlesen beschädigt keine Geräte; keine gegenteiligen Berichte.
- Vermutlich: Ältere Pager müssen für bessere Verschlüsselung ersetzt werden (zu 40 % sicher). Plausibel bei Altgeräten, aber für Sachsen nicht belegt.
- Offen: Technischer Zustand der Alarmierungsnetze und Geräte
- Offen: Ob Funkmeldeempfänger einen Schlüsselwechsel überhaupt unterstützen
5. Wie viele solcher Ziele gibt es?
- Belegt: Digitale Alarmierung per POCSAG ist in der TR-BOS digitale Alarmierung geregelt (Behördendokument) (Quelle).
- Belegt: Brandenburgs Innenministerium weist darauf hin, dass unverschlüsselte Alarmierungsnetze mit Software-Empfängern ausgelesen werden können (bestätigt) (Quelle).
- Belegt: Laut heise sind viele Einsatzkräfte inzwischen auf TETRA mit eingebauter Verschlüsselung umgestiegen (berichtet) (Quelle).
- Vermutlich: Ein großer Teil der Leitstellen in Deutschland alarmiert noch über POCSAG (zu 65 % sicher). Laut heise ist POCSAG bei Einsatzkräften weit verbreitet; keine amtliche Zahl gefunden.
- Offen: Bundesweite Zahl der POCSAG-Netze und wie viele davon verschlüsselt sind
- Offen: Ob dieselben Schlüssel auch außerhalb Sachsens genutzt werden
6. Kann das wieder passieren?
- Belegt: Experten warnen seit Jahren vor POCSAG; heise erinnert an einen Fall in Österreich vor 17 Jahren mit Funkscanner und PC-Soundkarte (berichtet) (Quelle).
- Belegt: 2020 machte die c't (23/2020, 'BOS-Scheunentor') unverschlüsselte Rettungsdienst-Nachrichten im Internet öffentlich; das LSI Bayern griff das im Leitfaden T#07 vom 13.08.2021 auf (bestätigt) (Quelle).
- Belegt: Funknachrichten, die nicht für einen selbst bestimmt sind, dürfen nach § 5 TDDDG weder abgehört noch weitergegeben werden (Gesetz) (Quelle).
- Vermutlich: Solange Klartext oder schwach geschützte Inhalte gesendet werden, kann es wieder passieren, auch in anderen Ländern (zu 80 % sicher). Wiederholte Fälle 2009, 2020, 2026; Funk ist für jeden empfangbar, das Verbot schreckt nur begrenzt ab.
- Offen: Ob das LKA den Kanal abgeschaltet hat
- Offen: Ob Sachsen Schlüssel, Inhalte oder Technik landesweit ändert
Vergleichsfälle
- c't 'BOS-Scheunentor': Rettungsdienst-Alarme im Klartext im Internet (aufgegriffen vom LSI Bayern) (2020): Unverschlüsselte oder schwach geschützte Alarmierung ist seit Jahren als Risiko bekannt. (Quelle)
Quellen
- https://www.heise.de/news/Pager-Panne-in-Sachsen-Notrufmeldungen-offenbar-frei-zugaenglich-im-Netz-11523154.html
- https://verbraucherschutzforum.berlin/2026-11-13/datenpanne-bei-rettungsdiensten-in-sachsen-lka-ermittelt-wegen-abgefangener-notrufmeldungen-447066/
- https://digitalfunk-sh.de/DFSH/userfiles/files/Vorschriften/TR-BOS_digitale_Alarmierung_10_24.pdf
- https://mik.brandenburg.de/sixcms/media.php/9/Hinweise%20zum%20Datenschutz%20beim%20Betrieb%20von%20Alarmierungssystemen%20im%20Land%20Brandenburg.pdf
- https://www.cert.bayern.de/mam/aktuelles/lsi-info_t07_bos_v1.0_210813.pdf
- https://www.gesetze-im-internet.de/ttdsg/__5.html
Den vollständigen Bericht als PDF und alle verfolgten Vorfälle finden Sie unter Vorfall-Lagebilder.
Fachliche Einschätzung auf Basis öffentlicher Quellen, keine Schuldzuweisung an Betroffene.